
ビットコインの物語は単なるデジタル通貨の物語ではありません。これは、信頼が銀行、企業、または政府に基づくのではなく、数学、コンピューティングパワー、そしてネットワークのルールに基づいているシステムの物語です。
インターネットでの支払いは以前から可能でしたが、問題は常に信頼できる第三者、つまり銀行、決済処理業者、または金融機関が間に入っていたことです。誰かにオンラインでお金を送るとき、実際にはその人に直接お金を送っているわけではありません。間にシステムがあり、支払いが有効であること、残高が利用可能であること、そして同じお金が二重に使われていないことを確認します。
ここから、ビットコイン最大の疑問が始まります:
途中に銀行が存在しないなら、どうやってネットワークは「同じビットコインを2回使っていない」ことを確認するのでしょうか?
この問題はダブルスペンド問題(2重支払い問題)と呼ばれます。
1人が1 BTCを持っていると想像してください。その同じBTCを、あるマーチャントにも送ろうとし、同時に別の誰かにも送ろうとします。従来の銀行システムでは、銀行が最初の支払いが有効かどうかを確認して、2つ目は却下します。でもビットコインには中央銀行がありません。では、最終的な判断を下すのは誰でしょう?
ここにビットコインの天才的な設計が登場します:Proof-of-WorkとLongest Chainです。
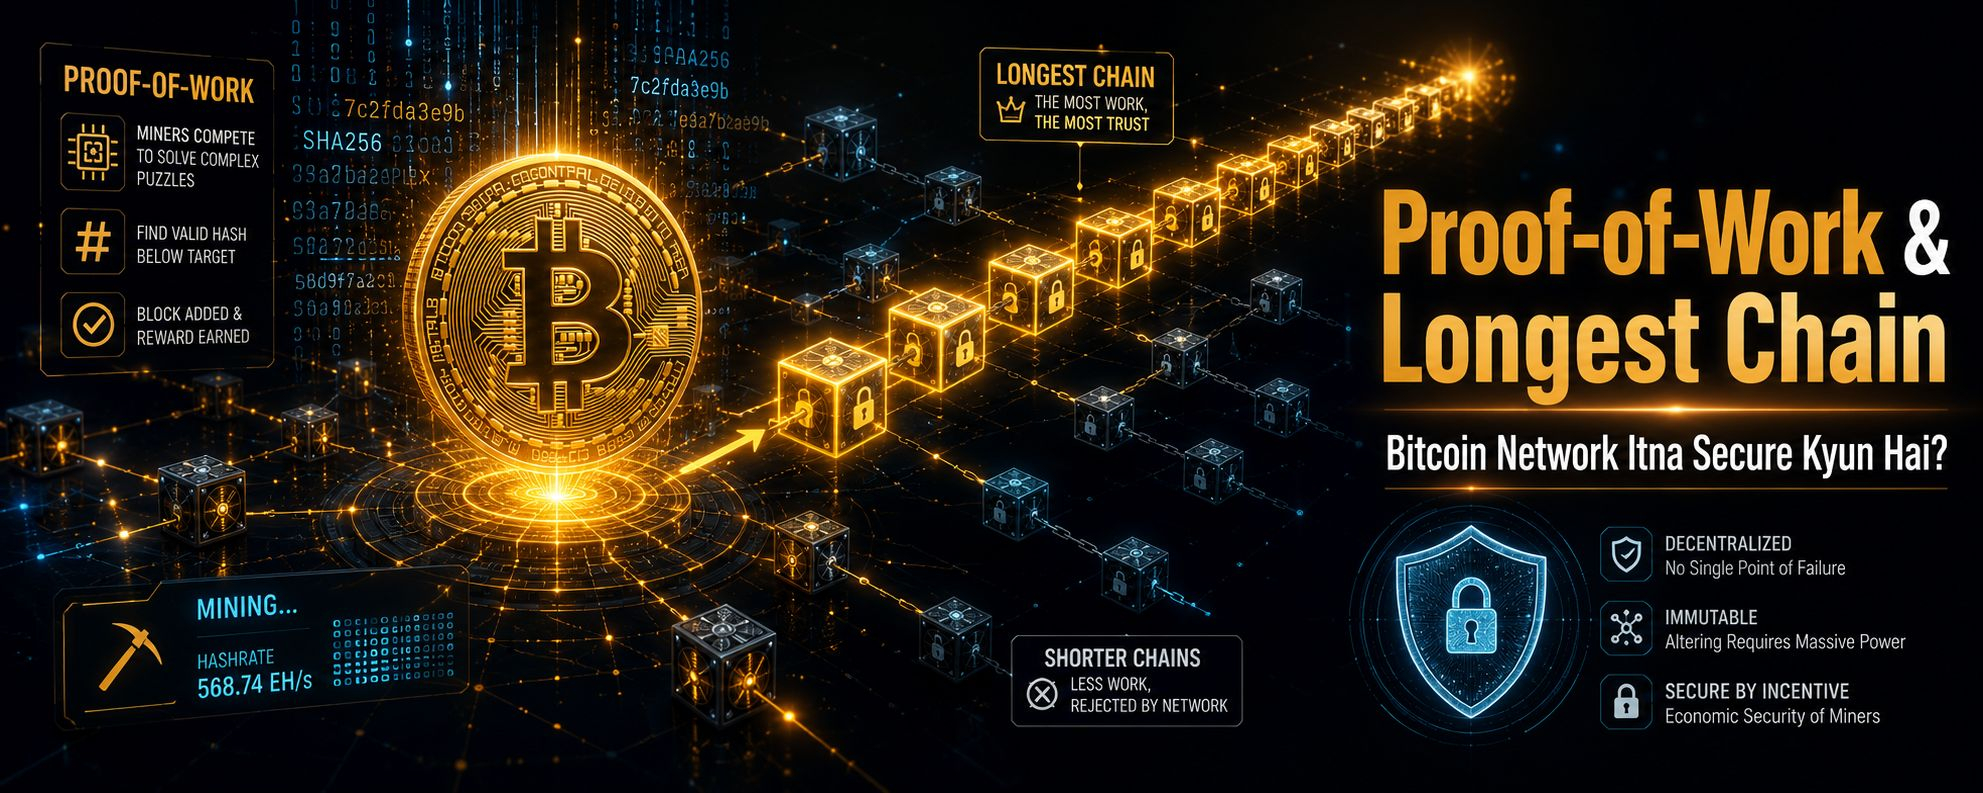
ビットコインネットワークでは、取引はブロックの形で収集されます。マイナーはブロックを検証し、ネットワークに対して「自分たちが実際の計算作業を行った」という証拠を提示します。この証明は単なる主張ではありません。マイナーは重い計算をする必要があります。このプロセスをProof-of-Work(プルーフ・オブ・ワーク)と呼びます。
Proof-of-Work(プルーフ・オブ・ワーク)の簡単な意味は:
ネットワークにブロックを追加するためには、まず努力の数学的な証明を提示しなければなりません。
この努力は計算力(コンピュータのパワー)によって行われます。マイナーは、ビットコインネットワークの難易度ルールを満たす有効なハッシュを見つけます。これは当てずっぽうのように感じられますが、実際には非常に難しい。マイナーは有効な結果が見つかるまで、何度も数字を試します。結果が見つかったら、ネットワークの他のノードは、その証明が正しいことを簡単に検証できます。
ここが素晴らしいところです:
ブロックを作るのは難しいですが、検証するのは簡単です。
このため、攻撃者は簡単に偽の履歴を作成できません。誰かが過去の取引を改変したい場合、必要なのは単にそのブロックを1つ変えることではありません。改変したブロックの後に続くすべてのブロックについて、Proof-of-Work(プルーフ・オブ・ワーク)をやり直さなければなりません。そしてそれをしている間も、誠実なマイナーは実際のチェーンを前へ進め続けます。
次はLongest Chainの話です。
ビットコインネットワークのノードは、累積されたProof-of-Workが最も多いチェーンを有効だとみなします。これは一般に「最長チェーン」と呼ばれますが、技術的には「最も多くの計算作業が投下されたチェーン」を意味します。
このチェーンは、ネットワークにとっての履歴の記録になります。どの取引が先で、どれが後か、どのブロックで何が確定したか――それらはすべてこのチェーンに保存されます。
もし2人のマイナーが同じ時刻に、別々の場所で別々の有効なブロックを見つけた場合、一時的に分岐が起こることがあります。あるノードは1つのブロックを見て、別のノードは別のブロックを見ます。でもネットワークは止まりません。マイナーたちは、ある分岐の上でマイニングを継続します。次のブロックが先に追加された分岐では、そのチェーンが長くなり、ネットワークはそれを主要な履歴として受け入れます。
このようにして、ビットコインは中央の審判なしでコンセンサスを作り出します。
では、セキュリティの要点を理解しましょう。
ビットコインは、誠実なマイナーが集団として攻撃者よりも多くの計算力をコントロールしている間、安全が保たれます。誠実なノードが多数のパワーを持っていれば、攻撃者よりも速くブロックを作ります。攻撃者が偽のチェーンを作ろうとしても、誠実なチェーンが追い越していきます。
ビットコインが攻撃されると極端に高コストで難しくなる理由はこれです。攻撃者が履歴を改ざんするには、大規模な計算力が必要です。1つの取引を逆にするためでさえ、誠実なネットワークとの競争に勝たなければなりません。そして、取引に与えられる確認回数が多いほど、攻撃はより難しくなっていきます。
たとえば、1つの取引がブロックに含まれると、1回目の確認(1 confirmation)が得られます。その後、新しいブロックが追加されるたびに、その取引の上に追加のセキュリティ層が積み重なっていきます。2回、3回、6回の確認――どの層も、攻撃者にとってのコストと難易度を引き上げます。
だからこそ、ビットコインでは確認(confirmation)の概念が重要です。少額の支払いなら確認が少なくても足りる場合がありますが、大きな取引ではユーザーは通常、より多くの確認を待ちます。
ビットコインのProof-of-Work方式は、シンプルだけど強力なアイデアに基づいています:
ネットワークの本当の姿は、最も多くの現実のエネルギーと計算が投資されているところにあります。
ここでは信頼という言葉ではなく、作業(work)に基づきます。どんなノードでもネットワークに参加したり、離れたりでき、そして後で戻ってきて、最長のProof-of-Workチェーンを確認すれば、不在の間に何が起きたかを理解できます。ネットワークは、中央の許可のようなものを必要としません。
私は、ビットコインの最も強い部分がまさにここだと思います。ビットコインは単なるデジタルマネーを作るだけでなく、信頼を必要としない仕組みを作ります。そこでは、何千もの独立したノードが同じ真実に合意できるのです。
銀行では信頼は機関(制度)に置かれます。ビットコインでは信頼はルールに置かれます。
Proof-of-Workのマイナーが誠実に振る舞うよう、経済的なインセンティブが与えられます。有効なブロックをマイニングすれば報酬がもらえます。もし不正をすれば、不正なブロックを作ったり、偽の履歴を押し出したりしても、ネットワークはその作業を拒否します。つまり、エネルギーが無駄になり、報酬はゼロです。
このゲーム理論こそが、ビットコインをさらに強くします。誠実でいることは利益になり、不誠実でいることはコストになります。
Longest Chain(最長チェーン)は、ビットコインのメモリー(記憶)システムです。Proof-of-Workがそのメモリーを守ります。そしてノードは、そのメモリーを独立して検証します。
サトシ・ナカモトのビジョンはまさにこれでした。2者が、信頼できる第三者なしで直接取引できる電子キャッシュシステムを作ること。Proof-of-WorkとLongest Chainが、このビジョンを現実的なものにしました。
今日でも、ビットコインのセキュリティの土台は同じです。市場の価格は上下し、物語(ナラティブ)は変わっていくでしょう。しかし、ビットコインの基本設計は今もなお強力なメッセージを伝えます:
信じないで。検証して。
ビットコインの本当の強さは、価格チャートだけにあるのではありません。分散型のセキュリティモデルに隠されています。Proof-of-Workがそのエンジンであり、Longest Chainが履歴で、誠実なノードがその背骨です。
これは金融助言ではありません。教育目的の記事です。
#bitcoin #BTC #Bitcoinblockchain #BTCblockchain $BTC