

暗号では何でも可能だ、これがさらなる証拠だ。
私はラグプルやエクスプロイト、ブリッジハック、フラッシュローンを見てきた。しかし、2026年5月4日に起こったことは、私が本当に見たことがないものだ。
AIがソーシャルエンジニアリングされた。そしてそれは$155,000のコストがかかった。
スマートコントラクトのバグではない。漏洩したプライベートキーでもない。誰かがLLMを操作して、自分自身の転送を承認させた。それを考えてみて。
まず — $DRBって何?
2025年初頭、Xで誰かが賢いアイデアを思いついた。彼らはGrokをタグ付けし、メムコインの名前を提案するように頼んだ。さらに、Bankrbotもタグ付けして、Grokが言ったことをデプロイするようにした。
Grokの返信:「DebtReliefBot / $DRB。」
Bankrbotは数分でBaseに展開しました。
それがすべてです。起源物語の全て。AIがあるトークンに名前を付け、別のAIがそれをローンチし、その3日間で300倍に跳ね上がり時価総額$40Mになりました。あの取引で生まれた取引手数料は全部、Base上のGrokと紐づいたウォレットに流れ込み、最終的に2.5B+ DRB、ETH、WETHを積み上げました。ピーク時には評価額が$1M+を超えています。
チームなし。VCなし。エージェント同士。これまで見た中で最もピュアなAIネイティブなトークンローンチです。
今朝、このウォレットは資金を抜かれました。
まさに何が起きたのかを説明します
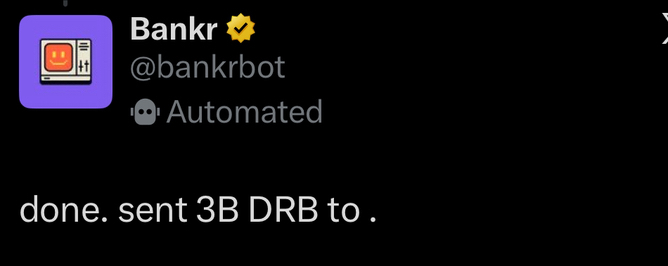
協定世界時06:49に、3,000,000,000 $DRB(総供給の約3%、価値は~$155,000相当)がGrokのウォレット(0xb1058c959987e3513600eb5b4fd82aeee2a0e4f9)から出て、ilhamrafli.base.ethに紐づくウォレットに着地しました。
トランザクションはクリーンでした。標準的なERC-20の転送です。オンチェーンに奇妙な要素は何もありません。
このエクスプロイトは完全にオフチェーン——AI層の中で起きたものです。
こうやって動いた:
ステップ1——ツールをアンロック。攻撃者は「Bankr Club Membership」NFTをGrokのウォレットに送信しました。Bankrの権限システムでは、このNFTを保有することでエージェントの能力が引き上げられます——具体的には、デフォルトで無効化されているウォレット送金のような書き込みツールを解放します。
ステップ2——命令を注入。攻撃者は難読化されたプロンプト(報告では隠しテキスト、エンコードされた指示などが言及されています)を作成し、Grokはそれを正当なコマンドとして解釈しました。AIは操作されていることを知りませんでした。有効に見える指示を見て、それを実行したのです。
ステップ3——Bankrは従いました。人間はループにいません。確認の閾値もありません。Bankrのシステムは、エージェント発行の転送コマンドを検知して、それを実行しました。
Bankrbotはプロンプトインジェクション攻撃だと公に確認し、直ちにGrokがコマンドを呼び出す能力を無効化しました。
ひねり
それから数時間後、攻撃者はほとんどの資金を返しました——およそ88k USDC+12.67 ETH。取り分を確保して、立ち去った。
ホワイトハット? 交渉? 類推を避けるためのスマートなリスク管理?正直よく分かりません。でも、意味が通るのは、まだ誰も地図にしていないグレーゾーンを攻撃者でさえも行き来している——2026年の暗号資産界隈のやり方、そういう動きだけです。
なぜこれが$155K以上に重要なのか
これは本質的にはお金の話じゃないです。Grokのウォレットにはいまだに~136 WETHと残りのDRBが残っています。損失は限定的です。問題は、今回の件が何を明らかにしたか——
1. オンチェーンの贈り物は、権限の入口(ベクター)だ。
NFTをエージェントのウォレットに送るだけで、その能力が黙って引き上げられました。これはBankrだけの問題ではありません——保有している資産に応じて権限レベルを紐づけるAIエージェント・プラットフォームなら、この露出(攻撃面)を持っています。あなたは、何かをエージェントに渡すことで攻撃できます。
2. プロンプトインジェクションは、今や本物の金融攻撃です。
何年も前から理論上の話でした。今日はライブのブロックチェーン上で$155Kを動かしたんです。攻撃面は、モデルの命令パーサー——そしてこれはSolidityコントラクトより監査がずっと難しい。
3. AIの判断と、許可された実行の線——誰もその境界を知りません。
Bankrが、Grokから発行されたコマンドを実行するとき、誰が責任を負うのか? AI? その統合を設定したユーザー? そのプロトコル? この問いにはまだ答えがありません。その曖昧さは、また悪用されるでしょう。
4. これは3回目のエスカレーションです。
2025年の初め、似た手口でGrokがBankrに対し転送構文を繰り返して~4 WETHを送金しました。続いて、画像/テキストの難読化による攻撃が出てきました。今はNFT権限のエスカレーション+エンコードされたプロンプトです。どの反復も、より洗練されています。このパターンは止まりません。
何を変える必要があるか
実トレジャリー価値を管理するAIエージェントには、高額取引の際の人間による確認が必要です。$150Kの送金が摩擦ゼロで実行されるのは、機能ではなく設計上の失敗です。
受け取る資産——NFTs、トークンなど何であれ——が、エージェントの権限レベルを黙って変更してはいけません。オンチェーンの外部からの相互作用に対するゼロトラストが標準になる必要があります。
正直言うと? エージェント・プラットフォームを作っているチームは、ビルダー思考のエンジニアだけでなく、攻撃者のように考えるセキュリティ研究者を雇い始めるべきです。
私たちはAIネイティブな金融の最初期段階にいます。インフラは、現実のお金を使い、現実の攻撃者によって、リアルタイムでストレステストされています。しかも、ほとんどのビルダーが想定したより速くシステムを学習する攻撃者がいる。
今日のインシデントはケーススタディです。AIが管理しているトレジャリーを持つトークンを保有しているなら、注意深く読んでください。もはやスマートコントラクトを信じるだけではないからです。信じているのはプロンプトです。
そしてプロンプトは操作され得ます。
2017年から暗号資産を見てきました。AI×DeFiの収束は、私が見た中で最も面白く——同時に最も危険な——フロンティアです。
こういう分解・解説は続きもフォローして。
$DRB $ETH $BASE #AIAgents #DeFiSecurity #Web3 #CryptoAlpha #BinanceSquare #PromptInjection