🚨 バランサー・ハック — これだけ知ればOK
1️⃣ 何が起きたか:
BalancerのV2バルト(金庫)および流動性プールにある脆弱性が悪用されました。攻撃者は悪意のあるコントラクトを導入し、プールのセットアップ中にシステムをだまして、数分で資金を引き出すことができました。
2️⃣ どのように動いたか:
認可(オーソライズ)のチェックが甘く、コールバック処理にも不備があったため、ハッカーは保護措置を回避できました。その結果、プール全体で無許可のスワップや残高変更が可能になりました。
3️⃣ 現時点で分かっていること:
重要なエクスプロイトはこの取引(tx)から開始: 0xd155207261...f5b48569
資金は新しいウォレットへ移動しており、おそらくミキサーやブリッジへ向かっている可能性があります。
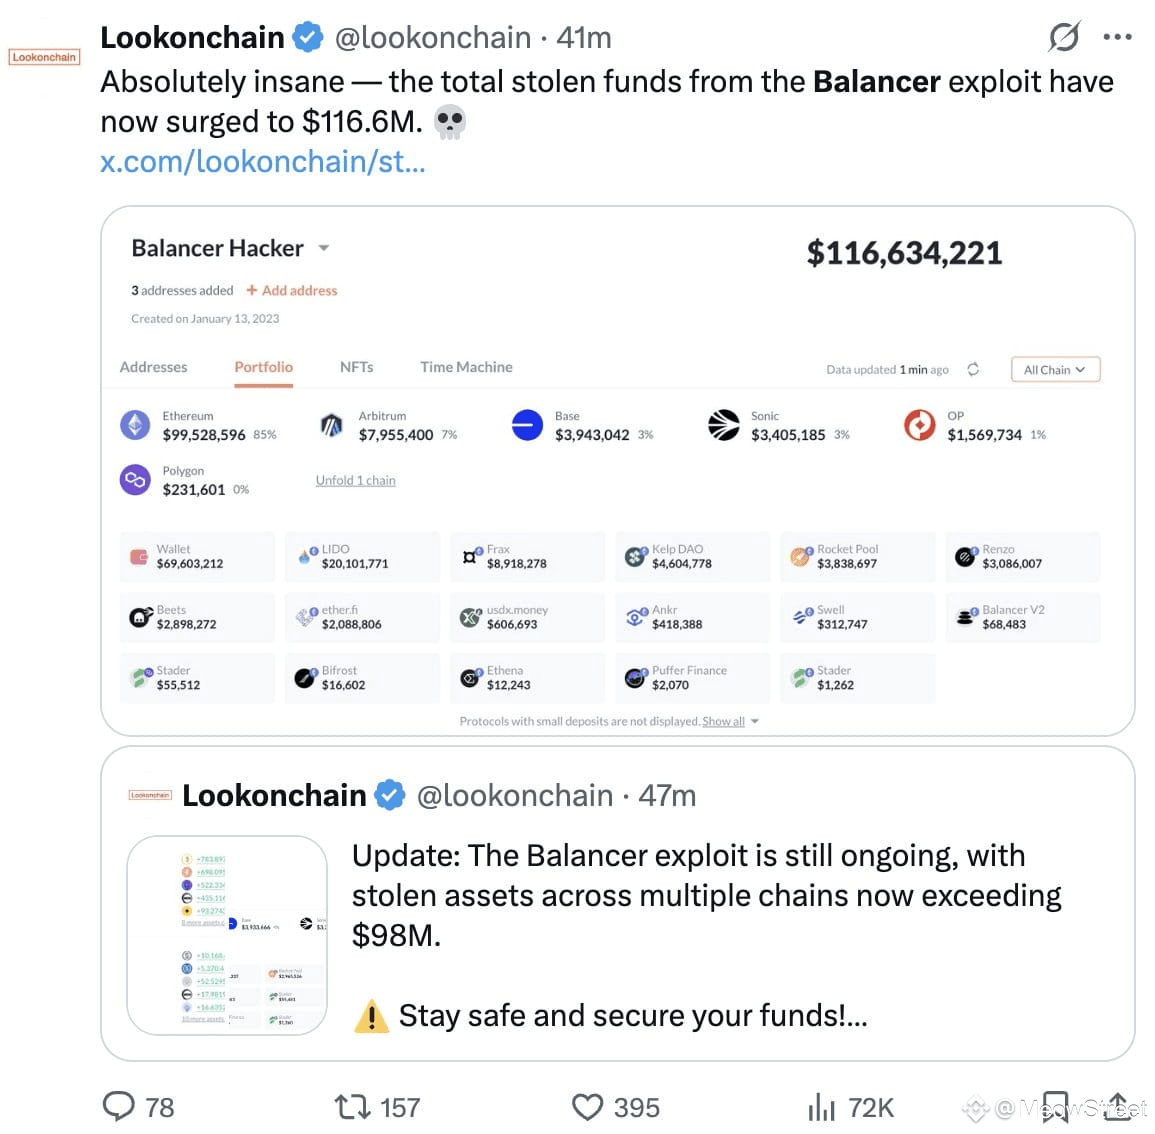
総損失: 約$110M〜$116M
イーサリアム: 約$70M+
Base + Sonic: 約$7M
その他: 約$2M+
特に被害が大きかった資産: WETH、wstETH、osETH、frxETH、rsETH、rETH
4️⃣ なぜこんなに深刻だったのか:
Balancerの「コンポーザブル(組み合わせ可能)」な設計 — プール同士が密に連携しているため — エクスプロイトが急速に広がり、過去のAMM(自動マーケットメイカー)の脆弱性と同様のパターンになりました。
5️⃣ あなたが今すべきこと:
⚠️ もしエクスポージャー(関与)がある場合:
影響を受けたBalancer V2プールから、直ちに資金を引き出してください。
Revoke(許可の取り消し)、DeBank、またはEtherscanで権限を無効化してください。
ウォレットで不審な動きがないか監視してください。
🧠 鍵の流出の兆候はありません — これは純粋なスマートコントラクトのエクスプロイトでした。
落ち着いて、流動性がどこにあるのか常に二重に確認しましょう。
1️⃣ 何が起きたか:
BalancerのV2バルト(金庫)および流動性プールにある脆弱性が悪用されました。攻撃者は悪意のあるコントラクトを導入し、プールのセットアップ中にシステムをだまして、数分で資金を引き出すことができました。
2️⃣ どのように動いたか:
認可(オーソライズ)のチェックが甘く、コールバック処理にも不備があったため、ハッカーは保護措置を回避できました。その結果、プール全体で無許可のスワップや残高変更が可能になりました。
3️⃣ 現時点で分かっていること:
重要なエクスプロイトはこの取引(tx)から開始: 0xd155207261...f5b48569
資金は新しいウォレットへ移動しており、おそらくミキサーやブリッジへ向かっている可能性があります。
総損失: 約$110M〜$116M
イーサリアム: 約$70M+
Base + Sonic: 約$7M
その他: 約$2M+
特に被害が大きかった資産: WETH、wstETH、osETH、frxETH、rsETH、rETH
4️⃣ なぜこんなに深刻だったのか:
Balancerの「コンポーザブル(組み合わせ可能)」な設計 — プール同士が密に連携しているため — エクスプロイトが急速に広がり、過去のAMM(自動マーケットメイカー)の脆弱性と同様のパターンになりました。
5️⃣ あなたが今すべきこと:
⚠️ もしエクスポージャー(関与)がある場合:
影響を受けたBalancer V2プールから、直ちに資金を引き出してください。
Revoke(許可の取り消し)、DeBank、またはEtherscanで権限を無効化してください。
ウォレットで不審な動きがないか監視してください。
🧠 鍵の流出の兆候はありません — これは純粋なスマートコントラクトのエクスプロイトでした。
落ち着いて、流動性がどこにあるのか常に二重に確認しましょう。