

CSTとCSCTトークン契約の共同バグ報奨プログラムの詳細
一、プラン概要
CSTとCSCTトークン契約のセキュリティをさらに向上させ、ユーザーの資産を保護するために、共同バグ報奨プログラムを正式に開始します。世界中のセキュリティ研究者、ホワイトハットハッカー、開発者の皆様に、私たちのトークン契約の徹底的な監査とテストをお願いしています。有効なバグを提出し、潜在的なセキュリティリスクを修正するのを助けた最初の報告者には、バグの危険度に応じた報酬を発行します。
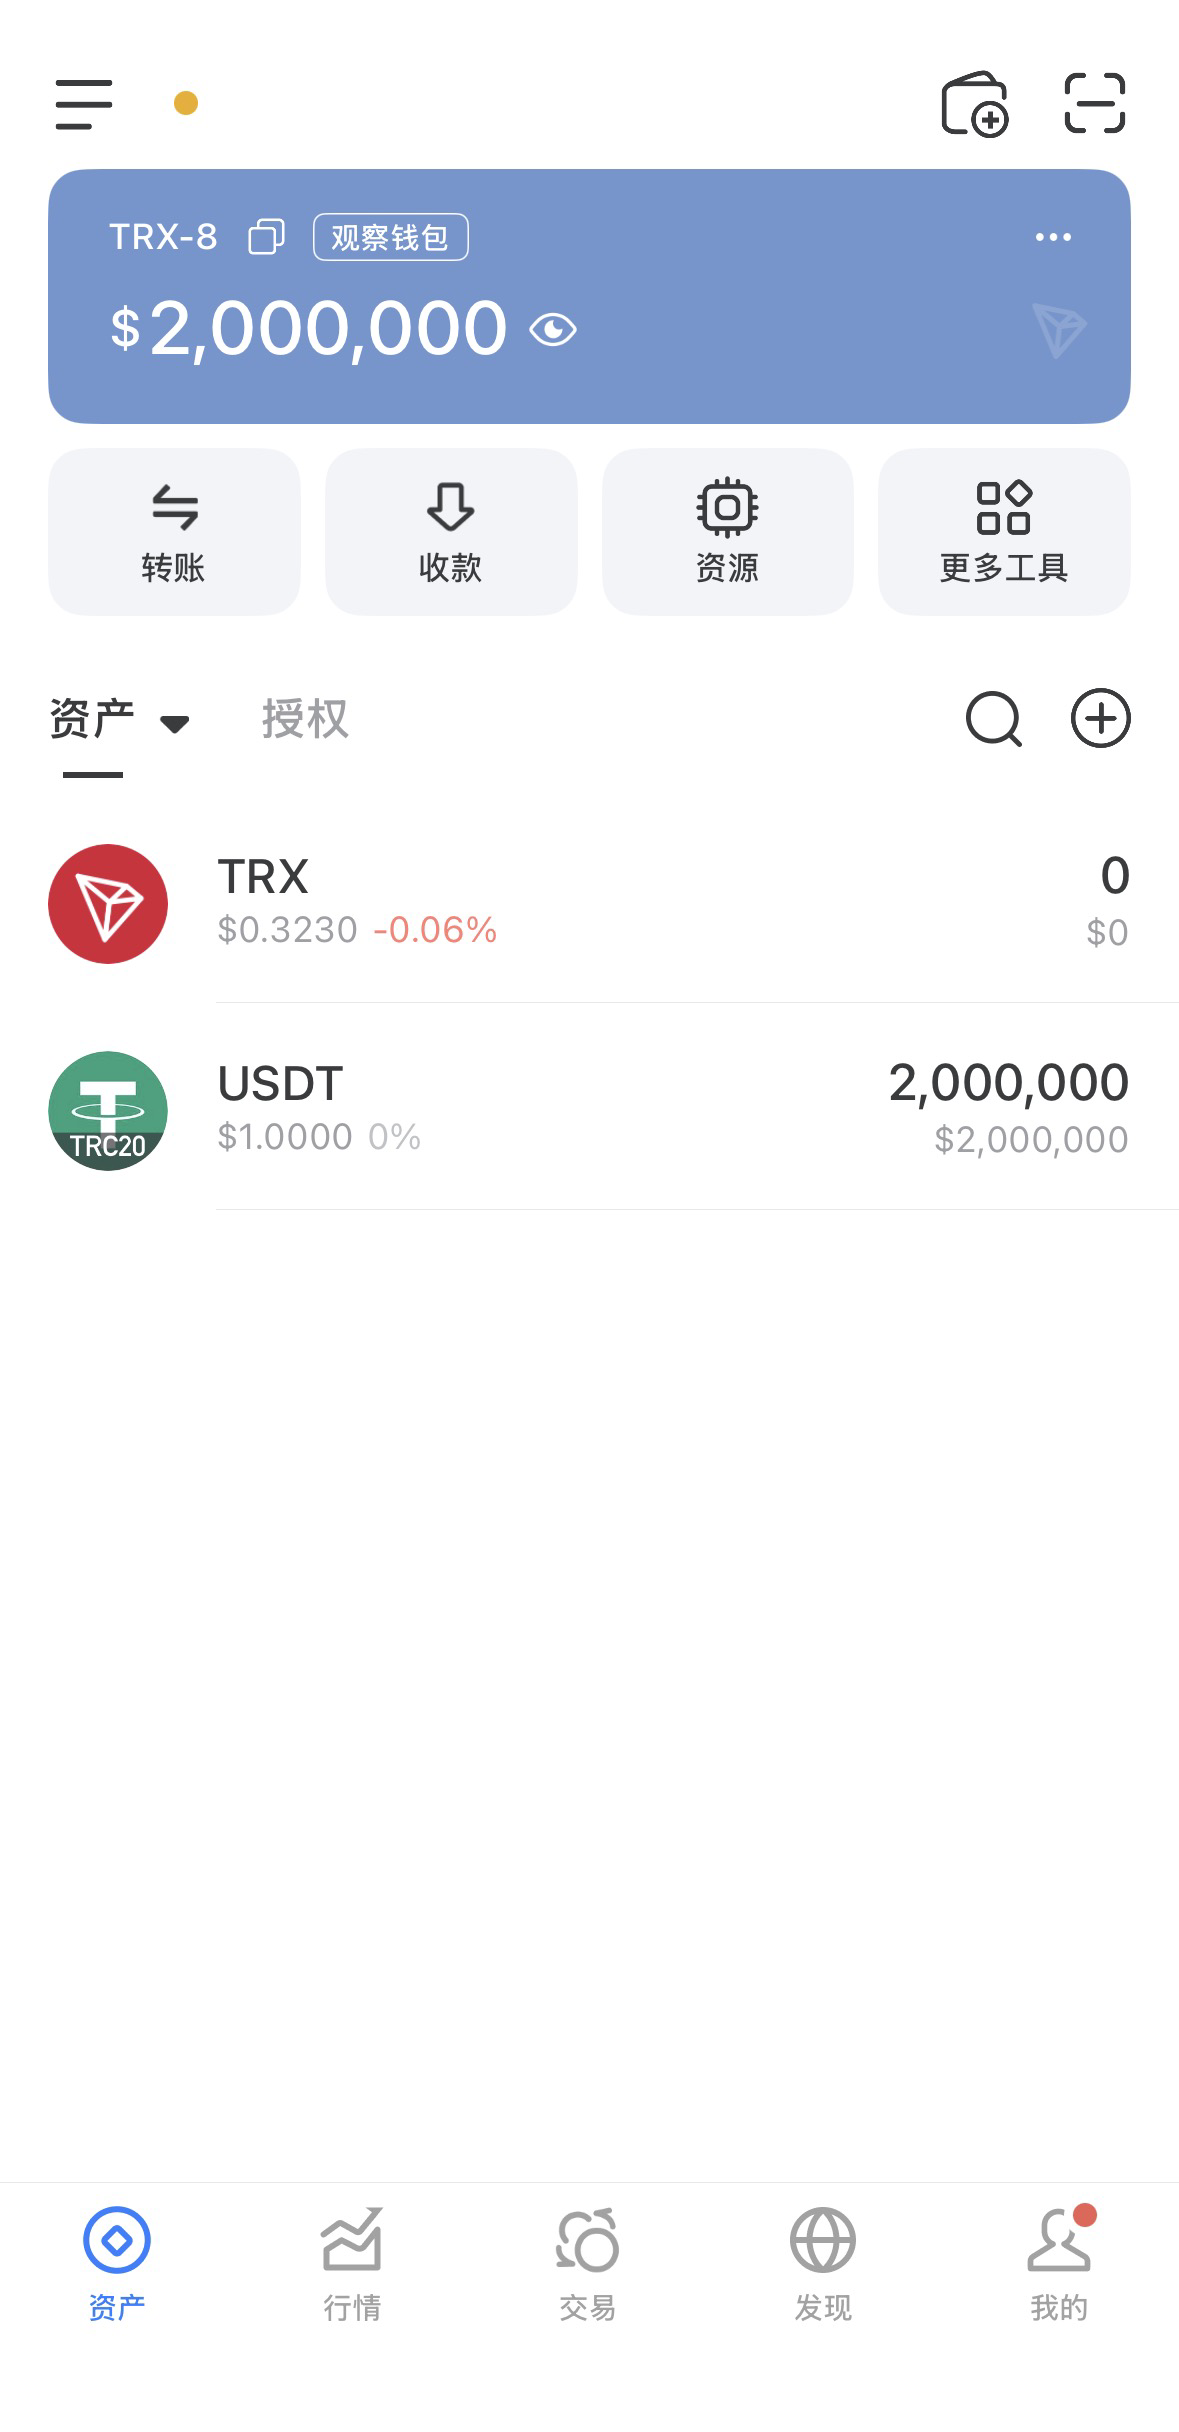
総報酬プール:2,000,000 USDT
報酬期間:2026年3月28日から4月28日まで
報酬の支払い:2026年5月1日
関与する契約:
CSTトークン契約アドレス:
0x677476c15F339d341F4B82cC06A7672403deF5f0
CSCTトークン契約アドレス:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
報酬プールウォレットアドレス:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
二、報酬範囲とランク
今回の報酬プログラムはスマートコントラクトコードレベルの脆弱性に重点を置いています。報酬は脆弱性の危険度、利用の難しさ、ユーザー資産への潜在的影響に基づいて評価されます。
脆弱性レベル:高危険脆弱性
報酬金額:10,000 - 50,000 USDT
評価基準:資産損失または契約の完全な無効化を直接引き起こす脆弱性の典型例:
* 直接的な資金窃盗:攻撃者は特定のユーザーの操作なしに、契約内にロックされたCST/CSCTまたは基盤となるブロックチェーントークンを直接盗むことができます。
* 任意の数量の発行:無許可の者が権限チェックをバイパスし、無限に発行することができます。
CST/CSCTトークン、トークンエコノミクスの崩壊と価格のゼロへの帰結。
* 資産の永久凍結:すべてのユーザーのCST/CSCT資産が契約内で永久にロックされ、転送または破棄操作ができなくなります。
* 権限制御のバイパス:攻撃者が再入、アクセス制御の欠陥を利用して管理者権限(例えば、onlyOwner権限)を取得し、危険な操作を実行します。
脆弱性レベル:中危険脆弱性
報酬金額:2,000 - 10,000 USDT
評価基準:プロトコル機能の異常を引き起こす脆弱性または特定の条件下で制限された資産損失を引き起こす脆弱性。
典型例:
•特定条件での資金損失:資金損失を引き起こすが、極めて厳しい外部条件(特定の取引価格に依存など)が必要。
*
* 一時的なサービス拒否:CST/CSCTの重要な機能(例えば、1週間以上の送金停止)を一時的にブロックできるが、管理者は特定の手段で復旧可能。
* ビジネスロジックバイパスの中程度の影響:例えば、フラッシュローン攻撃を通じて契約内の精度計算の欠陥を利用し、特定の取引で少額の利ざやを得るが、全体的な崩壊を引き起こさない。
* コア機能の永久的軽度失効:特定の非コア機能(例えば、スナップショット機能、投票権計算)が永久に失効するが、資産の安全には影響しない。
脆弱性レベル:低危険脆弱性
報酬金額:500 - 2,000 USDT
評価基準:セキュリティへの影響が小さい、または直接利用しにくい脆弱性。
典型例:
* ベストプラクティスに従わないコード:アドレス(0)のチェックが行われていない、イベントログが不足している等、しかし資金損失を直接引き起こすことはできません。
* オフチェーン情報漏洩:オフチェーンのフロントエンド情報が漏洩するだけで、オンチェーンのインタラクションを通じて資金損失を引き起こすことはできません。
* 資金損失のないガバナンス攻撃:理論的にはガバナンス攻撃を仕掛けることができるが、タイムロックやマルチシグが存在するため、実際には損失を引き起こす前に阻止できない。
* イベントデータエラー:契約実行時に発生したイベント(Event)のパラメータ値の計算エラー、ブロックチェーン上の状態には影響しないが、オフチェーンのモニタリングおよびフロントエンド表示に影響します。
示。
三、プランルールと提出要件
報酬が正確かつ公正に配布されることを確保するため、すべての参加者は以下のルールを遵守する必要があります。
3.1 資格要件
先駆的原則:特定の脆弱性を初めて提出したセキュリティ研究者のみが報酬を受け取る資格があります。提出のタイムスタンプに基づいて判断します。
再現性:提出された報告書には、私たちの開発チームがその脆弱性を再現できるための十分な技術的詳細を含める必要があります。
コンセプト検証:中危険以上の脆弱性については、完全なPOCを提供する必要があります。
コードまたはテストケース、脆弱性の利用可能性を証明します。
テスト環境:まずテストネットにデプロイされた契約のコピーでテストを行い、メインネットで実行中の契約に不必要なリスクを与えないようにしてください。
3.2 提出方法
発見したすべてを私たちのセキュリティメールアドレスに送信してください:
[kingofusa888999@outlook.com]
メールタイトル形式:[Bug Bounty JICST/CSCT] 脆弱性の概要 - [あなたのユーザー名/ハンドル] メール本文には以下を含める必要があります:
脆弱性タイプ:例:再入攻撃、権限バイパス、整数オーバーフロー影響範囲:契約ファイルとコード行番号に具体的に記述:脆弱性が発生する原理
攻撃手順:明確な再現手順、テストスクリプトを添付。
潜在的影響:あなたが考えるその脆弱性が引き起こす可能性のある最大の損失または結果。
ウォレットアドレス:報酬を受け取るためのUSDTウォレットアドレス(チェーンタイプを明記してください)