

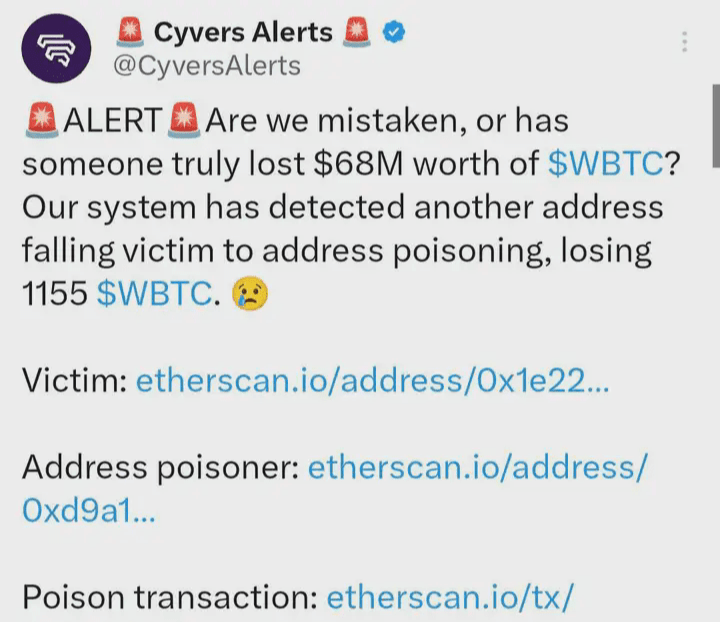
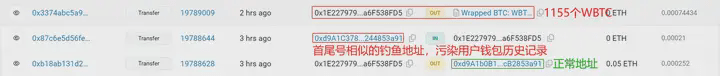
ある富豪が、ハッカーによって1155ビットコインを盗まれました。6800万ドルが小さなミスのために、二度と取り戻せないかもしれません。ハッカーは被害者のウォレットを観察し、彼がよくあるアドレスに大額を送金することを発見しました。そこでハッカーは最初の番号が似ているウォレットアドレスを作成し、被害者に少額を送金しました。被害者はハッカーのウォレットを自分の別のウォレットと誤認し、ハッカーのアドレスに送金しました。一度に6800万ドルを送金したため、そのお金はこうして失われました。
これは私たちに、暗号通貨の世界では、誰もが自分の財産の安全の第一責任者であることを教えてくれます。ブロックチェーンのダークフォレストの世界では、以下の二つの安全法則をまず思い出してください:
ゼロトラスト。簡単に言えば、疑いを持ち続けることであり、常に疑いを持つことです。
継続的な検証。あなたは信じるなら、疑念を検証する能力を持っていなければならず、その能力を習慣化する必要があります。
初心者必見(ブロックチェーンの暗い森からの自救マニュアル)
一枚の図
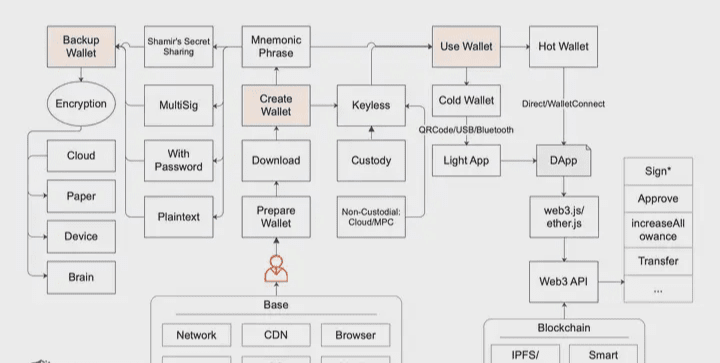
本文を詳しく見る前に、まずこの図をざっと見てみてください。プロセスとしては主に3つの部分からなります:ウォレットの作成、ウォレットのバックアップ、そしてウォレットの使用です。
これらの3つの主要なプロセスに沿って、関連する各重要なポイントを展開して分析します。
ウォレットの作成
ウォレットの最も重要な部分はその秘密鍵(またはニーモニックフレーズ)です。
秘密鍵はすなわち身分です。秘密鍵を失ったり盗まれたりすると、その身分はもうあなたのものではありません。ウォレットアプリは実に多様で、有名なものもたくさんあります。私はすべてを一つ一つ紹介するつもりはありませんし、可能でもありません。しかし、このマニュアルではいくつかの具体的なウォレットに言及することになりますので、注意してください。言及されたものは必ず私が基本的に信頼しているものであり、使用中に発生する可能性のあるセキュリティ問題や、目標ウォレットが私の予想外のセキュリティリスクに直面することについては保証できません(以下ではこれについて繰り返し述べることはありませんので、前文で言及した二つのセキュリティ原則を心に留めておいてください)。
アプリケーションの分類として、ウォレットは主にいくつかの種類に分けられます:PCウォレット、ブラウザ拡張ウォレット、モバイルウォレット、ハードウェアウォレット、ウェブウォレットなど。ネットに接続されているかどうかで冷ウォレットと熱ウォレットに分けられます。この世界に入る際、最初に考えるべきは持つウォレットの用途であり、用途はどのウォレットを使用するかを決定します。また、用途はそのウォレットをどのように扱うかにも影響します。
どのウォレットを選んでも、少なくとも一つ確かなことがあります:この世界で長く遊んでいると、あなたは一つのウォレットだけでは済まないでしょう。
したがって、ここでまた一つのセキュリティ原則を覚えておく必要があります:隔離を徹底すること、つまり卵を一つのバスケットに入れないことです。一般的に使用頻度が高いウォレットは、自然に問題が発生するリスクも高まります。常に覚えておいてください:新しい事物に直面する際は、まず個別のウォレットを準備し、少額の資金でしばらく遊んでみてください。もしあなたがすでに私のように、多くのことを熟知しているのであれば別ですが。しかし、川の近くを歩くと、靴が濡れないわけがありません。
ダウンロード
単純なこの一点でも、実際には簡単ではありません。理由は:
多くの人々(本当に多くの人々)が正しい公式サイトや正しいアプリストアを見つけられず、偽のウォレットをインストールしました。
多くの人々がダウンロードしたアプリが改ざんされていないかを確認する方法がわかりません。
したがって、出師未捷身先死。まだこの世界に入る準備ができていないのに、すでにウォレットが空になってしまいました。
上記の第1点に関して、正しい公式サイトを見つけるにはコツがあります。例えば:
Google(検索結果内の広告項目に注意してください、非常に信頼性が低いです)
業界の著名な掲載、例:CoinMarketCap
信頼できる人にもっと質問してください
さて、上記のポイントから得られた情報はすべて結びつけて参照し、相互に証明し、最終的な真実は一つだけです:) おめでとうございます、正しい公式サイトを見つけました。
次に、アプリケーションをダウンロードし、インストールする必要があります。PCウォレットの場合は、公式サイトから提供されたダウンロードリンクに従ってダウンロードし、その後自分でインストールする必要があります。ただし、インストールの前に、改ざんチェックを行うことをお勧めします。これはこの実践が、完全に改ざんされている場合(例えば公式が内部で不正を行った、内部がハッキングされた、公式サイトが侵入されて関連情報が置き換えられたなど)を防ぐことはできませんが、部分的な改ざんや中間者によるハッキングなどの状況を防ぐことができます。
改ざんのチェックは、実際にはファイルの整合性チェックです。一般的な方法は2つあります:
一つはハッシュチェック、例えばMD5、SHA256などです。MD5はほとんどの場合、十分ですが、ハッシュ衝突の非常に小さなリスクが存在するため、業界では一般的にSHA256を選択します。安全で十分です。
もう一つはGPG署名チェックで、これも非常に一般的で、GPGツール、コマンド、方法を習得することを強くお勧めします。初心者には少し労力がかかりますが、手に馴染むと、信じてください、あなたはとても幸せになるでしょう。
とはいえ、実際には業界でこのように行っているプロジェクトはそれほど多くないため、一旦出会うと本当に貴重で大切にしなければなりません。例えば、ビットコインウォレットであるSparrow Walletは、ダウンロードページの「リリースの検証」が非常に誠実で、言及された2つの方法には明確なガイドがありますので、直接参照して学ぶことができます。
このページで言及されているGPGツールは2つあります:
GPGスイート、macOSで実行されます。
Gpg4win、Windowsで実行されます。
もしあなたが注意深く観察すれば、これらの2つのGPGツールのダウンロード関連ページには、実際に2つの方法の一貫性チェックに関する説明が載っていることに気づくでしょうが、残念ながら、具体的にどのようにチェックするかを手取り足取り教えてくれるわけではありません。おそらく、彼らはあなたが賢い人間であると考えて、補足すべき知識はすでに補っていると考えているのでしょう :)
もしブラウザ拡張ウォレットであれば、例えばこの世界で広く知られているMetaMaskの場合、唯一注意すべきは、目標の拡張機能ダウンロードページのユーザー数が多いかどうか、評価状況がどうかです。たとえば、MetaMaskはChromeウェブストアでユーザー数が1,000万人を超えており、2,000以上のユーザー評価がありますが、最終的な評価はそれほど高くありません。誰かがそれは刷り出せないかと言うかもしれませんが、この友人、そうです、刷ることができると思いますが、刷る量がこれほど巨大であれば、みんなが馬鹿だと思いますか?
モバイルウォレットの場合、判断方法は拡張ウォレットと似ていますが、注意すべきは、iPhoneのApp Storeは地域分けされているため、App Store国区アカウントでウォレットをダウンロードした場合、唯一の推奨は:使用しないこと!アメリカ地域のApp Storeアカウントに切り替えてダウンロードしてください。また、正しい公式サイトを通じて正しいダウンロード位置に誘導することもできます(例えば、世界的に有名なTrust Walletなど、公式の安全性を必ず確保してください。公式がハッキングされてしまった場合、その安全責任は本当に大きくなります)。
もしハードウェアウォレットの場合、簡単に言えば、公式サイトの指導に従って購入し、オンラインストアに直接行かないでください。手に入れた後は、異動の手が加えられていないかどうかを確認する必要があります。もちろん、一部のハードウェアパッケージの異動は非常に巧妙で、必ずしも見分けられるわけではありません。この時、どうあれ、使用する際には、まず連続して少なくとも3回、最初から作成を行い、生成されたニーモニックフレーズや関連するウォレットアドレスを記録してください。繰り返さなければ大丈夫です。
もしウェブウォレットであれば、非常にこのようなオンラインウォレットを使用することはお勧めしません。やむを得ない場合を除いて、公式のものであることを確認した後は、すぐに決断してください。感情的な依存は絶対に避けてください。
ニーモニックフレーズ
一般的に、ウォレットを作成した後、直接やり取りする重要な情報はニーモニックフレーズ(秘密鍵ではなく)、結局のところニーモニックフレーズは人間の記憶に便利です。ニーモニックフレーズには標準の合意があります(例:BIP39)、これはニーモニックフレーズに要求を課します。例えば一般的には12の英単語、他の数(3の倍数)でも構いませんが、24単語を超えることはありません。そうでないと複雑すぎて記憶できません。12未満の単語は安全性が不十分です。12、15、18、21、24はすべて問題ありません。しかし業界の慣習としては、一般的に流行しているのは12桁で、安全性が十分です。一部のセキュリティが厳格なものはLedgerのようなハードウェアウォレットで、24桁が標準です。また、英単語の他にも、他の言語(中国語、日本語、韓国語など)も可能です。ただし、すべての単語が使用できるわけではなく、固定の2048単語のリストがあります。
ウォレットを作成するとき、ニーモニックフレーズの出現は非常に敏感です。周囲に誰もいないことや、カメラなどの覗き見を引き起こす可能性のある状況に注意してください。また、ニーモニックフレーズが十分にランダムに出現しているかにも注意してください。通常、これらの有名なウォレットが生成するニーモニックフレーズのランダム数は絶対に十分です。万が一に備えておくことは無駄ではありません。実際に手にしたウォレットに何らかの裏があるかどうかは非常に難しいことです。面倒だと思わないでください。これらのセキュリティの小さな習慣を身につければ、信じてください、本当に幸せになります。最後に、一部のシナリオでは、特にそのウォレットを冷ウォレットとして使用するつもりであれば、ネットワークを切断してウォレットを作成することを検討することもできます。ネットワークを切断することは、まさに暴力美学です。
Keyless、言葉通り、秘密鍵がないことを意味します。ここではKeylessを2つの大きなシーンに分けます(注意:ここでの区分は業界で一般的に認められた区分ではなく、私の説明を便利にするためのものです)。
カストディアル、すなわち管理方式。例えば、中央集権型の取引所やウォレットでは、ユーザーはアカウントを登録するだけで、秘密鍵を持たず、セキュリティは完全にこれらの中央集権プラットフォームに依存しています。
ノンカストディアル、すなわち非管理方式。ユーザーは類似の秘密鍵の権利を唯一握っており、しかしそれは直接の秘密鍵(またはニーモニックフレーズ)ではありません。例えば、有名なクラウドプラットフォームに依存して管理や認証を行う場合、この時、有名なクラウドプラットフォームがバレルの短板となります。また、安全なマルチパーティ計算(MPC)を利用して単一障害のリスクを確保し、同時に有名なクラウドを組み合わせて、ユーザー体験を最適化します。
私にとって、Keylessのいくつかの方法はすべて使用しています。実力が強く評判が良い中央集権プラットフォームの体験は良好で、ただし自己の原因による盗難(アカウント関連の権限が盗まれた場合)でない限り、これらのプラットフォームは補償を行います。MPCを主としたKeylessソリューションは、私が非常に前景があると考え、早急に普及すべきだと思うもので、私はZenGo、Fireblocks、Safeheronなどの良いサービスを利用しました。利点は明らかで、私が簡単に挙げると以下の点があります:
MPCアルゴリズムの実践は、これらの有名なブロックチェーン上でますます成熟しており、秘密鍵に焦点を当てるだけで済みます。
一つの考え方が異なるブロックチェーンのマルチシグソリューションの大きな違いを解決することができ、ユーザーの認識上で共通化されます。これが我々が常に言う通用マルチシグです。
真の秘密鍵が決して現れないことを保証し、マルチパーティ計算を通じて単一障害のリスクを解決します。
有名なクラウド(または誰かが提案しているWeb2)と結びつけることで、MPCは安全でありながら、体験がよりスムーズになります。
利点は明らかですが、欠点もありますので、私も簡単にいくつか挙げます:
業界が認める基準を満たし、オープンソースであるが、この分野の成熟度はまだ十分ではなく、皆さんは引き続き努力する必要があります。
多くの人が基本的にイーサリアム系列(またはEVMベースのブロックチェーン)だけをプレイしていると言っていますので、Gnosis Safeのようなスマートコントラクト方式のマルチシグソリューションで十分です。
どの方式でも、あなたが安全で制御可能だと感じ、使いやすいものであれば、それは良い方法です。仁者は見仁、智者は見智。
では、ウォレットの作成に関するセキュリティ注意点はこれで紹介が終わります。一般的なセキュリティ問題については後でまとめて紹介しますので、焦らないでください :)
ウォレットのバックアップ
多くの非常に優れた人々がここで失敗していますが、私もその一人です。常に川の近くを歩いていると、濡れた靴を認めることになります。幸いにもこれは大きな資産ウォレットではなく、最終的に私がSlow Mistの兄弟に助けてもらって解決しました。これが素晴らしいところです。私はバックアップが不十分でしたが、失敗を解決するための優れたリソースを持っていました。しかし、私は冷や汗をかくこともあります。それは人の常です。冷や汗をかく感覚はあなたも好きではないでしょうから、ウォレットを安全にバックアップする方法を学ぶことに集中してください。
ニーモニックフレーズ/秘密鍵タイプ
我々が言うバックアップウォレットは、根本的にはニーモニックフレーズ(または秘密鍵、便利さのために、以下では一般的にニーモニックフレーズのみを言及します)をバックアップすることです。我々が得たニーモニックフレーズは、主にいくつかのタイプに分けることができます:
プレーンテキスト
パスワード付き
マルチシグ
シャミールの秘密分割、略してSSS
このいくつかのタイプについて、簡単に展開してお話しします。
プレーンテキスト、理解しやすいです。12の英単語を手に入れたら、その資産はあなたのものです。実際にはこの時、特別な「乱序規則」を考慮することができ、特定の単語を他の単語に置き換えることさえできます。これを行うことで悪人にとっては厄介ですが、この「規則」を自分が忘れてしまうと、今度はあなたが頭を悩ますことになります。決してあなたが頭を悩ますことは不可能だと思わないでください。信じてください、一年、二年、五年後には記憶は本当に混乱します。数年前、私はLedgerハードウェアウォレットを使用しているときに、ニーモニックフレーズの24単語をバックアップする際に順序を乱し、数年後にはその規則を忘れてしまい、どの単語を置き換えたかも記憶していませんでした。前述のように、私の問題は後に解決され、専用のクラッキングプログラムが正しいニーモニックフレーズの順序を突き止め、いくつかの単語を修正しました。
パスワード付き、標準に従い、ニーモニックフレーズはパスワードを持つことができます。ニーモニックフレーズはそのままであり、パスワードを付けることで異なるシードを得ることができます。このシードは後に一連の秘密鍵、公鍵、対応するアドレスを派生させるために使用されます。この時、ニーモニックフレーズをしっかりバックアップするだけでなく、このパスワードも絶対に忘れないでください。ちなみに、パスワード付きの形式では、ニーモニックフレーズに関連する秘密鍵にも関連する標準(例:BIP38)があります。また、イーサリアム系列の一般的なKeystoreファイルもあります。
マルチシグは、目的の資金が複数の人の署名承認を必要とすることを理解できます。マルチシグは非常に柔軟で、承認戦略を設定できます。例えば、3人が鍵(ニーモニックフレーズまたは秘密鍵)を持ち、少なくとも2人の署名承認が必要です。資金を使用するためには、各ブロックチェーンは独自のマルチシグソリューションを持っています。ビットコイン系列は非常に理解しやすく、有名なビットコインウォレットはすべてネイティブにマルチシグをサポートしています。ただし、イーサリアム系列は、主にスマートコントラクトを通じてマルチシグを実現します。Gnosis Safeなどのように。また、これらの一般的なマルチシグソリューションの他にも、流行している一類のものがあります:MPC(Secure Multi-Party Computation)、すなわち安全なマルチパーティ計算で、従来のマルチシグの体験に近いですが、原理は全く異なります。MPCを通じて、汎用マルチシグを実現でき、異なるチェーンの異なるマルチシグ方式を必要としません。
SSS、シャミール秘密分割方式は、シードを複数の部分に分割することを目的としています(一般的に各部分には20の単語があります)。ウォレットを復元するには、指定された数の部分を使用する必要があります。
マルチシグやSSSなどのソリューションを使用すると、実際に安心できますが、単一障害のリスクを回避する一方で、管理は相対的に複雑であり、しばしば多くの人が関与します。便利さと安全性は永遠の矛盾であり、具体的には自分次第です。しかし、原則やルールにおいては絶対に怠けないでください。
暗号化
暗号化は非常に非常に大きな概念であり、対称、非対称、またはその他の高度な方法に関係なく、暗号化された後、数年後にはあなたやあなたの災害復旧者がうまく解読でき、他の人が解読できない暗号化が良い暗号化です。
「ゼロトラスト」というセキュリティ原則に従い、ウォレットをバックアップする際は、各段階で侵入される可能性があると仮定する必要があります。物理的な環境、例えば金庫でさえも。忘れないでください、この世界にはあなた以外に完全に信頼できる人はいません。実際には時には自分自身も信頼できないことがあります。例えば記憶が薄れる、混乱するなど。しかし、私はこの世界をそんなに恐ろしいものとして仮定しません。そうでないと、結局はすべてを台無しにしてしまいます。
バックアップ時には、特に災害復旧を考慮する必要があります。災害復旧は、単一障害のリスクを避けることが主な目的です。万が一あなたが失われた場合、またはバックアップのターゲット環境が失われた場合はどうしますか?したがって、重要なものは必ず災害復旧者を持つべきです。また、重要なものは必ず複数のバックアップを持つべきです。
では、災害復旧者の選択については詳しくは述べませんが、あなたが誰を信頼するかです。私は特に複数のバックアップについて提唱します。まずはバックアップ位置のいくつかの基本的な形態を見てみましょう:
クラウド
ペーパー
デバイス
脳
クラウド、多くの人々がクラウドバックアップを恐れていますが、ハッカーは本当に空を飛び、地面を走り回り、影も形も見えないようです。実際、攻防戦は常にコストに関する対抗であり、誰がより多く投入するかにかかっています。私にとって、Google、Apple、Microsoftなどが提供する関連クラウドサービスを比較的信頼しています。なぜなら、彼らのセキュリティチームの実力と、安全への投資がどれだけ大きいかを知っているからです。しかし、外部のハッキング侵入に対抗するだけでなく、内部のセキュリティリスク管理能力やプライバシーデータ保護に関する制約も非常に重要です。私が比較的信頼するいくつかは、私が気にするセキュリティリスクをうまく回避しています。どんなことにも絶対はありません。これらのクラウドを選んで非常に重要なデータ(ウォレットなど)をバックアップする場合、私は必ずウォレットをもう一度暗号化します。
さて、あなたはGPGを習得しました :) 現在、あなたはオフラインの安全な環境でGPGを使用して、ウォレット(ニーモニックフレーズまたは秘密鍵)に関連する内容を暗号化しました。暗号化されたファイルをこれらのクラウドサービスに直接投げ込んで保存しておいても大丈夫です。しかし、ここで注意が必要なのは、GPGの秘密鍵を失わないこと、秘密鍵のパスワードを忘れないことです...
ここまで来ると、安全性からくるトラブルにまだ慣れていないようで、GPGをやっと入門したところで、GPGの秘密鍵と秘密鍵のパスワードをしっかりバックアップする必要があります。実際にこの段階まで来れば、あなたも慣れているでしょうし、これらのものをバックアップするのもそれほど厄介ではありません。この点については詳しくは述べず、実践から得られる知識をあなたに任せます。
もしあなたが怠けたいのであれば、考慮できる別のソリューションもありますが、セキュリティ上はやや割引されることになるでしょう。具体的な割引率は私には評価できませんが、時には特定のシナリオで怠けることもありますので、有名なツールを使って補助することを検討します。このツールは1Passwordです。1Passwordの新バージョンは、ニーモニックフレーズ、パスワード、ウォレットアドレスなど、ウォレット関連の内容を直接保存することをサポートしていますので、ユーザーにとって便利です。実際には他の同様のツール(例:Bitwarden)も可能ですが、使い勝手はこのようには便利ではありません。
ペーパー、多くのハードウェアウォレットには質の高い紙のカードが数枚付属しており、その上にニーモニックフレーズ(プレーンテキスト、SSSなどの形式)を書くことができます。紙製の他にも、鋼板製のもの(火や水、腐食に耐える、もちろん私は確認していません)もあります。ニーモニックフレーズを書き終えた後は、一度検証を行い、問題がなければ、安全だと思う場所(例えば金庫)に保管します。実際、私は個人としてペーパーが好きで、ペーパーが置かれる環境が良ければ、寿命は電子デバイスよりも長いです。
デバイス、さまざまなデバイス、電子デバイスは一般的なものの一つであり、コンピューター、iPad、iPhone、外部ハードドライブ、USBメモリなどをバックアップに使用できます。個人の好みによります。そして、デバイス間の安全な転送で、私が比較的安心できるのは:エアドロップ(AirDrop)、USBなどのピアツーピアで中間者攻撃が非常に難しい方法です。ただし、私は電子デバイスに対して不安を感じるのは、長年後に壊れる可能性があるため、毎年少なくとも一度はチェックする習慣を持つようにしています。一部の繰り返しの方法(例:暗号化)についてはCloudの小点の説明を参考にすれば良いです。
脳、記憶をするのは非常に楽しく刺激的で、実際には誰もが自分の「記憶の宮殿」を持っています。これは神秘的ではなく、訓練が可能で、熟練すれば記憶が深まります。確かに多くのことは脳に記憶する方が良いですが、唯一の記憶を使うかどうかはあなた次第です。とにかく、2つのリスクに注意してください:1つは時間が記憶を薄れさせたり混乱させたりすること;もう1つは自分が事故に遭う可能性があること。この部分についてはあまり多くを語りませんので、自分で拡張してください。
今、あなたはすでにバックアップが完了しています。暗号化はやりすぎないようにしてください。そうしないと、数年後には「同じ運命を共有する」ことになります。なぜなら、その時にはあなた自身が解けなくなる可能性があるからです。セキュリティ原則「継続的な検証」に従い、過剰であろうがなかろうが、暗号化およびバックアップ方法については、必ず定期的に検証を行う必要があります。検証の頻度はあなたの記憶によりますので、時には振り返ると忘れてしまうことがあるかもしれません。検証は必ずしも完全に解読する必要はありません。全体のプロセスが間違っていなければ部分的な検証でも可能です。最後に、検証プロセスの機密性と安全性にも注意が必要です。
さて、深呼吸して、実際には入門が最も難しいのですが、上記の準備ができたら、私たちは本当にこの暗い森に入ることができますよ :)
榕榕にフォローしてください。実際の取引を学び、交流し、市場の方向性や戦略を明確に把握できます。市場がどんなスタイルであれ、事前に知ることができれば、より良く習得するための時間を持つことができます!!!
\u003cc-304/\u003e

\u003cc-136/\u003e
