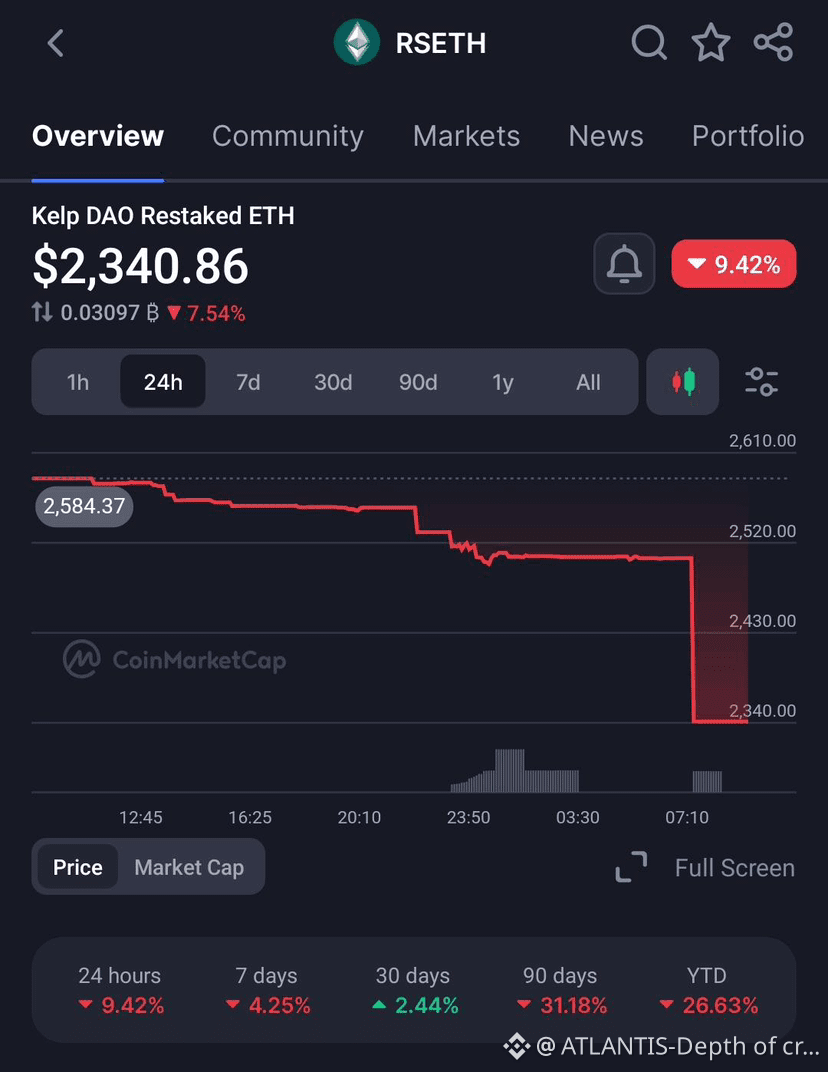
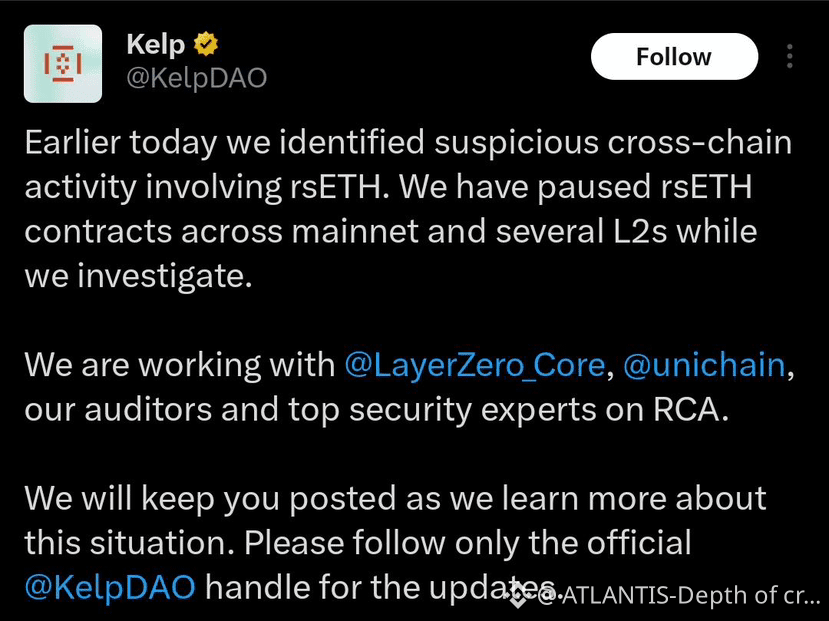
🚨 KelpDAOが$292Mで悪用されました。
何が起こったのか、それが意味すること、そしてあなたが危険にさらされている場合に何をすべきか。
まず: どのように起こったのか:
KelpDAOのrsETHはLayerZeroのクロスチェーンブリッジで運営されています。このブリッジには、複数の検証者のセットアップではなく、単一の検証者のセットアップという重大な弱点がありました。
攻撃者はそれを見つけて悪用しました。
• 116,500の偽の裏付けのない$rsETHを生成し、全体供給の約18%を薄空気から作り出しました。
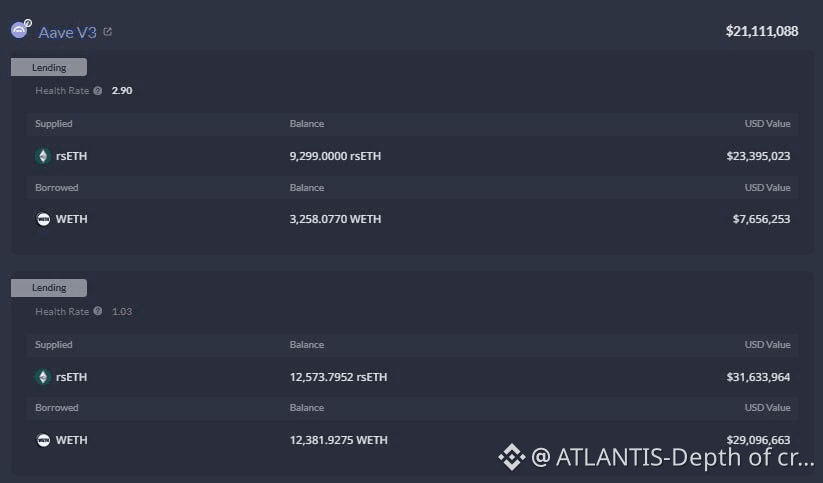
• その偽のrsETHを$Aave、Compound、Eulerなどの担保として預けました。
• 偽の担保に対して実際の$ETH を借りました。
• すべてを$UNI でスワップし、20のチェーンを横断して消えました。
• $292Mの悪化債務を残しました。
KelpDAOが緊急停止をした後、$100Mずつの2回の追跡試行は阻止されました。
Aaveにとっての意味:
Aaveがここで最大の犠牲者です。WETHプールのV3とV4に約$177-200Mの悪化債務があります。
Aave自身の契約は問題ありません。これはAaveの悪用ではありません。しかし、AaveはrsETHを担保として受け入れ、今ではその責任を負っています。
トークンは市場がSafety Moduleリスクを価格に反映させるにつれて16%下落しています。悪化債務が回収できない場合、Safety ModuleでステークされたAAVEが削減される可能性があります。
現在危険にさらされている場合:
• 注意深く監視してください。一部のアナリストは、和解が始まる前に引き出しを推奨しています。
• どこにでもrsETHを保有している場合、あなたのポジションは凍結されており、公式のKelpDAOチャンネルを確認してください。
• rsETHを担保として使用している場合、凍結されています。これを無視しないでください。
• stETHまたはwstETH、$Lidoは影響を受けないことを確認しました。
• Baseまたは孤立したプールのAaveは一般的に安全です。
これは2026年の最大のDeFi悪用事件です。18日前に発生した$285MのDriftハッキングに続きます。
パターンは毎回同じです。ブリッジが最も弱いリンクです。スマートコントラクトではありません。プロトコルでもありません。それらを接続するブリッジです。
単一の検証者。それだけで$292Mを引き出すことができました。💀#
何が起こったのか、それが意味すること、そしてあなたが危険にさらされている場合に何をすべきか。
まず: どのように起こったのか:
KelpDAOのrsETHはLayerZeroのクロスチェーンブリッジで運営されています。このブリッジには、複数の検証者のセットアップではなく、単一の検証者のセットアップという重大な弱点がありました。
攻撃者はそれを見つけて悪用しました。
• 116,500の偽の裏付けのない$rsETHを生成し、全体供給の約18%を薄空気から作り出しました。
• その偽のrsETHを$Aave、Compound、Eulerなどの担保として預けました。
• 偽の担保に対して実際の$ETH を借りました。
• すべてを$UNI でスワップし、20のチェーンを横断して消えました。
• $292Mの悪化債務を残しました。
KelpDAOが緊急停止をした後、$100Mずつの2回の追跡試行は阻止されました。
Aaveにとっての意味:
Aaveがここで最大の犠牲者です。WETHプールのV3とV4に約$177-200Mの悪化債務があります。
Aave自身の契約は問題ありません。これはAaveの悪用ではありません。しかし、AaveはrsETHを担保として受け入れ、今ではその責任を負っています。
トークンは市場がSafety Moduleリスクを価格に反映させるにつれて16%下落しています。悪化債務が回収できない場合、Safety ModuleでステークされたAAVEが削減される可能性があります。
現在危険にさらされている場合:
• 注意深く監視してください。一部のアナリストは、和解が始まる前に引き出しを推奨しています。
• どこにでもrsETHを保有している場合、あなたのポジションは凍結されており、公式のKelpDAOチャンネルを確認してください。
• rsETHを担保として使用している場合、凍結されています。これを無視しないでください。
• stETHまたはwstETH、$Lidoは影響を受けないことを確認しました。
• Baseまたは孤立したプールのAaveは一般的に安全です。
これは2026年の最大のDeFi悪用事件です。18日前に発生した$285MのDriftハッキングに続きます。
パターンは毎回同じです。ブリッジが最も弱いリンクです。スマートコントラクトではありません。プロトコルでもありません。それらを接続するブリッジです。
単一の検証者。それだけで$292Mを引き出すことができました。💀#