
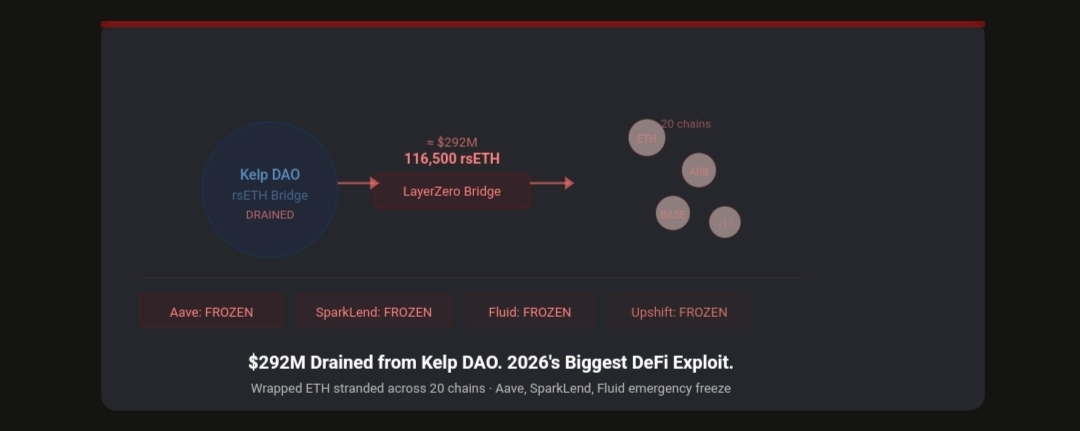

今週末、誰もがホルムズのヘッドラインを見ている間、DeFiは2026年の最悪のエクスプロイトに見舞われました。
攻撃者は116,500 rsETHを奪取しました — 流通供給の約18%に相当し、約2億9200万ドルの価値です — 土曜日にKelpのLayerZeroを利用したブリッジから、Aave、SparkLend、Fluid、Upshift全体で緊急凍結が引き起こされました。攻撃がクロスチェーンインフラストラクチャを通じて広がるにつれて、ラップされたイーサが20のチェーンに取り残されました。
実際に何が起こったのかを分解しましょう、メカニクスが重要です。
Kelp DAOは、Ethereum上に構築された流動性リステーキング(restaking)のプロトコルです。ユーザーはETHまたは流動性ステーキングトークンを預け、その見返りとしてrsETHを受け取ります。そして、そのrsETHをDeFiプロトコル群で担保として使ったり、利回りを得るために利用したりできます。このプロトコルでは、複数のブロックチェーンにまたがってrsETHを同時に利用可能にするために、主要なクロスチェーン・メッセージング基盤であるLayerZeroを採用しています。
そのクロスチェーン機能が、攻撃の入口(攻撃ベクター)でした。攻撃者は、KelpのLayerZeroブリッジがチェーン間で資産残高を検証する仕組みにある脆弱性を悪用し、その結果、送信元チェーンで対応する入金がないのに、受信先チェーンでrsETHを鋳造(ミント)できるようにしました。簡単に言えば、彼らは何もないところからrsETHを作り、その後、接続されたプロトコルから実際の資産を引き出すのにそれを使ったのです。
感染(contagion)の規模が、特に憂慮すべき点です。rsETHは複数の“ブルーチップ”DeFiプロトコルに担保として組み込まれていたため、緊急対応ではAave、SparkLend、Fluid、Upshiftの同時凍結が必要になりました。これにより、rsETHのポジションに対する新規借り入れができなくなり、各チームがエクスポージャーを評価する間、影響が止められました。担保として正当なrsETHポジションを持っていたユーザーは、凍結期間中、一時的に自分のポジションを操作できない状態に置かれました。
クロスチェーンブリッジのエクスプロイトは、3年連続でDeFiの損失の最大の原因となっています。Ronin(6.25億ドル、2022年)、Wormhole(3.2億ドル、2022年)、Nomad(1.9億ドル、2022年)。パターンは一貫しています。複雑さが攻撃対象領域を生み、ブリッジの複雑さはDeFiの中でも最大です。
これは、クロスチェーン基盤が修復不能だという意味ではありません。しかし、あなたが資産をブリッジするたび、あるいはクロスチェーン・プロトコルを利用するたびに、過去に暗号資産界で最も脆弱性が集中しやすいカテゴリーのコードを信頼していることになる、ということでもあります。セキュリティ監査、TVL(総ロック資産)、チームの評判——どれも、こうした事態の再発を一貫して防いできたわけではありません。
業界にとって答えにくい問いがあります。DeFiを強力にしている相互運用性(composability)は、どの時点で、脆さを生むシステミック・リスクへと変わるのでしょうか。この問いに、いまだ明確な答えはありません。しかし、Kelp DAOの2.92億ドル規模の事案が、その声をより大きくしました。