

今日、現代の暗号を破る能力を持つ量子コンピュータが稼働し始めたら、ビットコインはおそらく攻撃を受けるだろう——そして誰も気づかないだろう。
「すべてが正当なアクセスのように見えてしまうだろう」と、後量子インフラ企業ナオリスプロトコルのCEOであるデイヴィッド・カールベイロはコインテレグラフに語った。「あなたが量子コンピュータが存在していると感じているときには、すでに何ヶ月も前に支配下にあったのだ。」
「あなたはまったく気づかないだろう」と彼は言った。
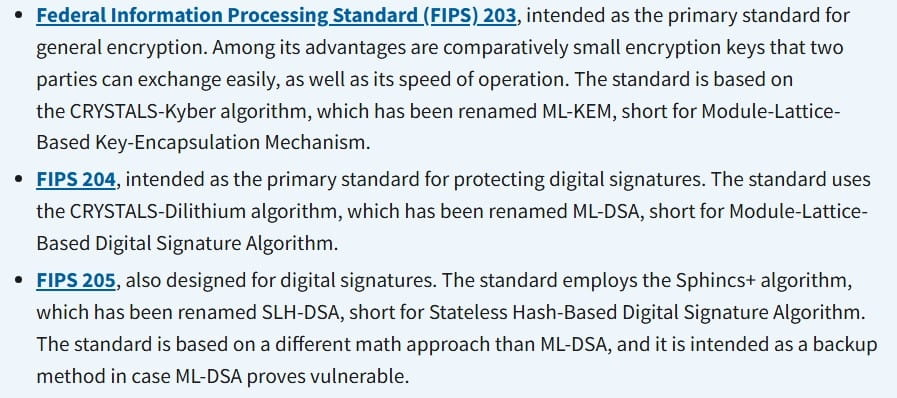
IBMやグーグル、そして政府後押しの研究所の研究者たちは、このギャップを埋めるために競い合っているが、時計は刻々と進んでいる。米国国立標準技術研究所(NIST)は後量子アルゴリズムの承認を開始しており、多くのパブリックブロックチェーンはまだ1980年代に設計された暗号技術に依存している。
当面は理論上の脅威だ。しかし、その理論が現実になれば、ネットワークが反応するよりも速く、ビットコインの防御は崩れ落ちてしまうだろうとカルヴァーリョは警告した。
量子攻撃がビットコインを破壊する方法
ビットコインの中核となるセキュリティは、楕円曲線デジタル署名アルゴリズム(ECDSA)に依存している。ECDSAは1985年に初めて提案された暗号規格だ。この仕組みでは、秘密鍵で保有を証明でき、ネットワークに見えるのは対応する公開鍵のみとなっている。
ショアのアルゴリズムを使えば、十分に強力な量子コンピュータは理論上、公開鍵から秘密鍵を直接復元できる可能性がある。そうなれば、公開鍵がオンチェーン上で露出しているあらゆるウォレット—たとえば初期のビットコイン(BTC)取引で使われたもの—に攻撃者がアクセスできるようになる。
「量子コンピュータがやったと証明することは不可能でしょう。正当なアクセス権を導き出しているからです」とカルヴァーリョは述べた。「持ち主が使うことを決めたかのように、そのコインが動くだけです。」
量子後のセキュリティに焦点を当てたレイヤー1ブロックチェーン・スタートアップ「Quranium」のCEO兼創業者カピル・ディマンは、最初の、そして最も目に見える被害者は最も古いウォレットになるだろうと警告した。
「サトシのコインは“格好の標的”のようなものです」と彼はCointelegraphに語った。「もしそれらのコインが動けば、システムそのものが破綻するずっと前に、ビットコインへの信頼は粉々に砕け散るでしょう。」
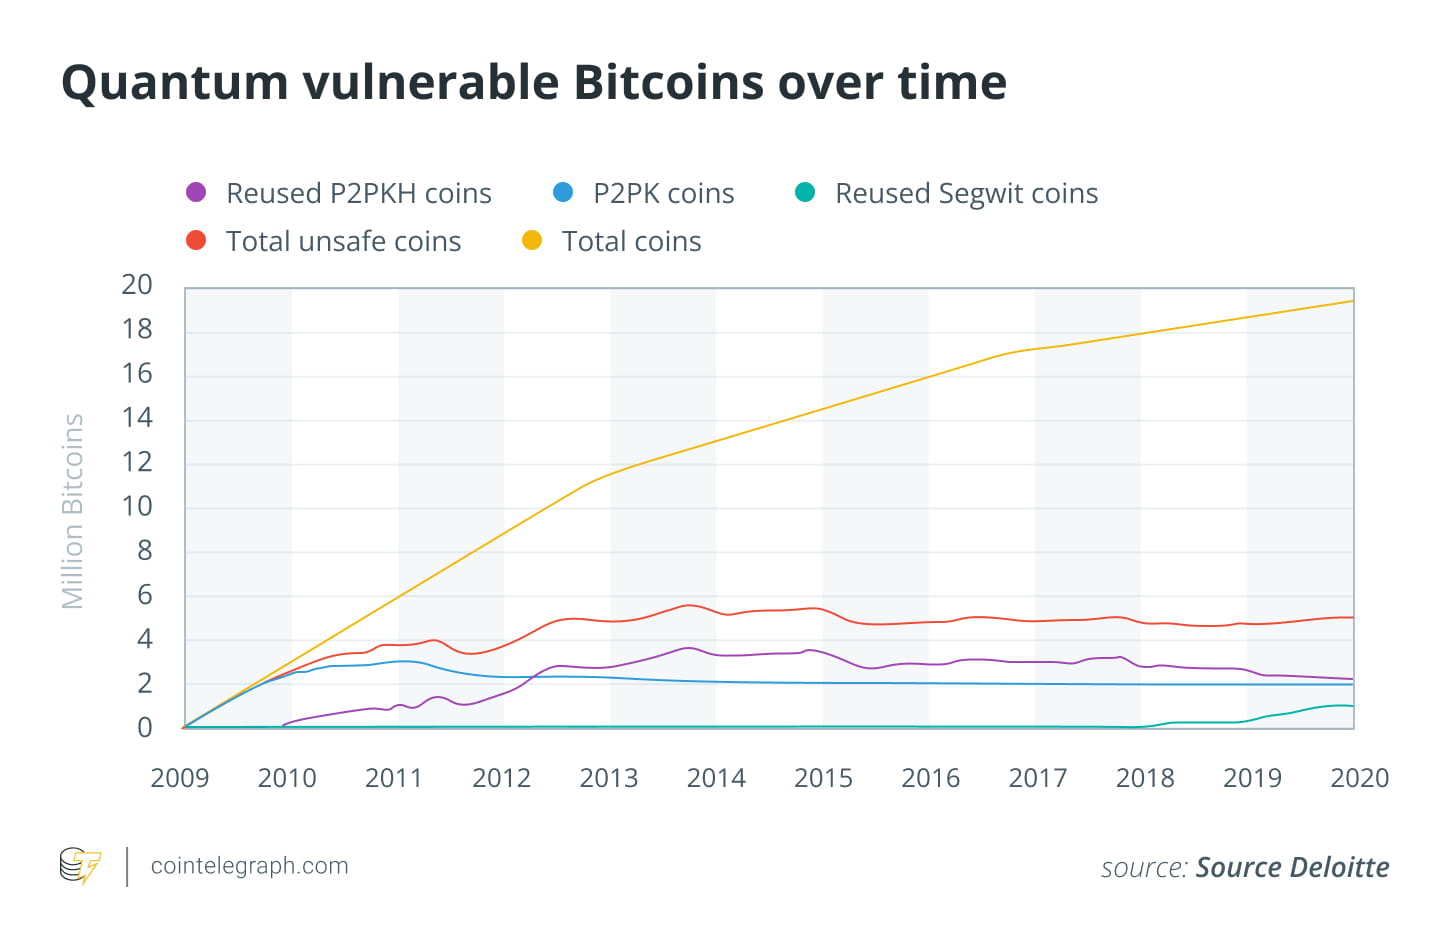
そうした状況では、ブロックチェーンは通常どおり取引処理を続けるだろう。ブロックは採掘され、台帳は無傷のまま残るが、所有権はひっそりと受け渡されていたことになる。
今日の現実として、より強力なGPUとより優れたアルゴリズムによって総当たり攻撃はわずかに効率化される。しかし、それでもビットコインの256ビット鍵に使われるECDSAは、従来型コンピューティングの到達範囲を大きく超えている。
ビットコインは、ポスト量子暗号化の面でTradFi(伝統的金融)に遅れを取っている
銀行、通信ネットワーク、政府機関はすでにポスト量子暗号のテストを進めている一方で、ほとんどの主要なブロックチェーンはいまだに1980年代の技術に依存している。
「すべてのブロックチェーンが、この脆弱性を根本原因として特定しています」とディマンは述べた。ECDSAのような現在の暗号方式が、量子コンピュータによって破られるリスクを指している。
ビットコインを量子耐性モデルへ移行するには、ネットワークのコンセンサス規則を大幅に作り替える必要があり、採掘者、開発者、ユーザーの間で幅広い連携が求められる。
研究者たちは早期の提案をいくつか打ち出しており、その中には、ビットコイン改善提案360(新しい暗号方式を採用する可能性のある道筋を概説する)や、「ポスト・クオンタム・マイグレーションおよびレガシー署名のサンセット」提案(レガシー署名方式を段階的に廃止する)が含まれる。イーサリアムの開発者も、格子(ラティス)ベースの署名やその他の量子耐性オプションを検討してきたが、いずれも実装に至っていない。
伝統的金融では、転換はすでに進行中だ。米国のNISTはアルゴリズムを承認しており、JPモルガンは東芝との提携で量子セーフなブロックチェーンをテストしている。SWIFTも、自社ネットワーク向けにポスト量子セキュリティの研修提供を始めた。
「伝統的金融は実は先を行っています」とカルヴァーリョは言った。「中央集権的な統制、予算、そしてアップグレードを後押しできる単一の権限があります。暗号資産にはそれがありません。すべてがコンセンサスです。」
いくつかの新しいブロックチェーン・プロジェクトは、そもそも量子対応を前提に位置づけている。カルヴァーリョが率いるNaoris Protocolは、ポスト量子の標準について論じた、米国証券取引委員会(SEC)に提出された独立提案の中で言及されていた。一方、ディマンのQuraniumはNIST承認済みのStateless Hash-Based Digital Signature Algorithmを使う。これに対して、Quantum Resistant Ledgerは、XMSSのハッシュベース署名を中心に構築されたブロックチェーンで、これは現在標準化されたNISTのアルゴリズムだ。
ビットコインが量子テストに失格したらどうなるのか
一般的なビットコイン保有者にとっての最大の懸念は、突如として信頼が崩れ落ちることだ。そうなれば価格が急落し、暗号資産の機関投資家による導入が加速している伝統的市場にも波及する可能性がある。
「今すぐにそれがある確率はゼロではありません。科学・研究・軍事のコミュニティにおけるコンセンサスは、それは違うということです」とカルヴァーリョは述べた。
「ただし、世界レベルの暗号が、公に知られることなく破られたのは初めてではないでしょう」と彼は付け加え、エニグマ暗号に言及した。
第二次世界大戦中にナチス・ドイツが使用したエニグマ暗号は、当時は解読不能と考えられていた。しかし、ブレッチリー・パークのアラン・チューリング率いる暗号解読者たちが、こっそりとそれを解読した。連合国は、ドイツが暗号を使い続けるようにするため、この突破口を秘密にしていた。
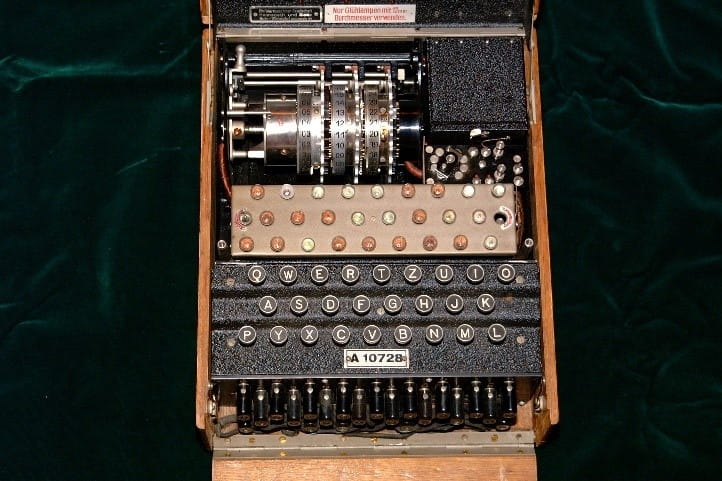
「量子コンピュータを見ていると思った時には、すでに数か月間コントロール下にあるんです」とカルヴァーリョは警告した。
とはいえ、専門家たちは、量子セキュアなブロックチェーン・システムは実現可能であり、業界がすでに伝統的金融で採用されつつある標準に歩調を合わせようとしていることには楽観的だ。
「量子セキュアなシステムは可能です」とディマンは述べた。「脅威が現実になる前に、まずそれを作り始める必要があるだけです。」
当面、量子の脅威は理論上のものにとどまっている。ビットコインの暗号化は強固で、それを破ることのできるコンピュータは紙の上に存在するだけだ。