



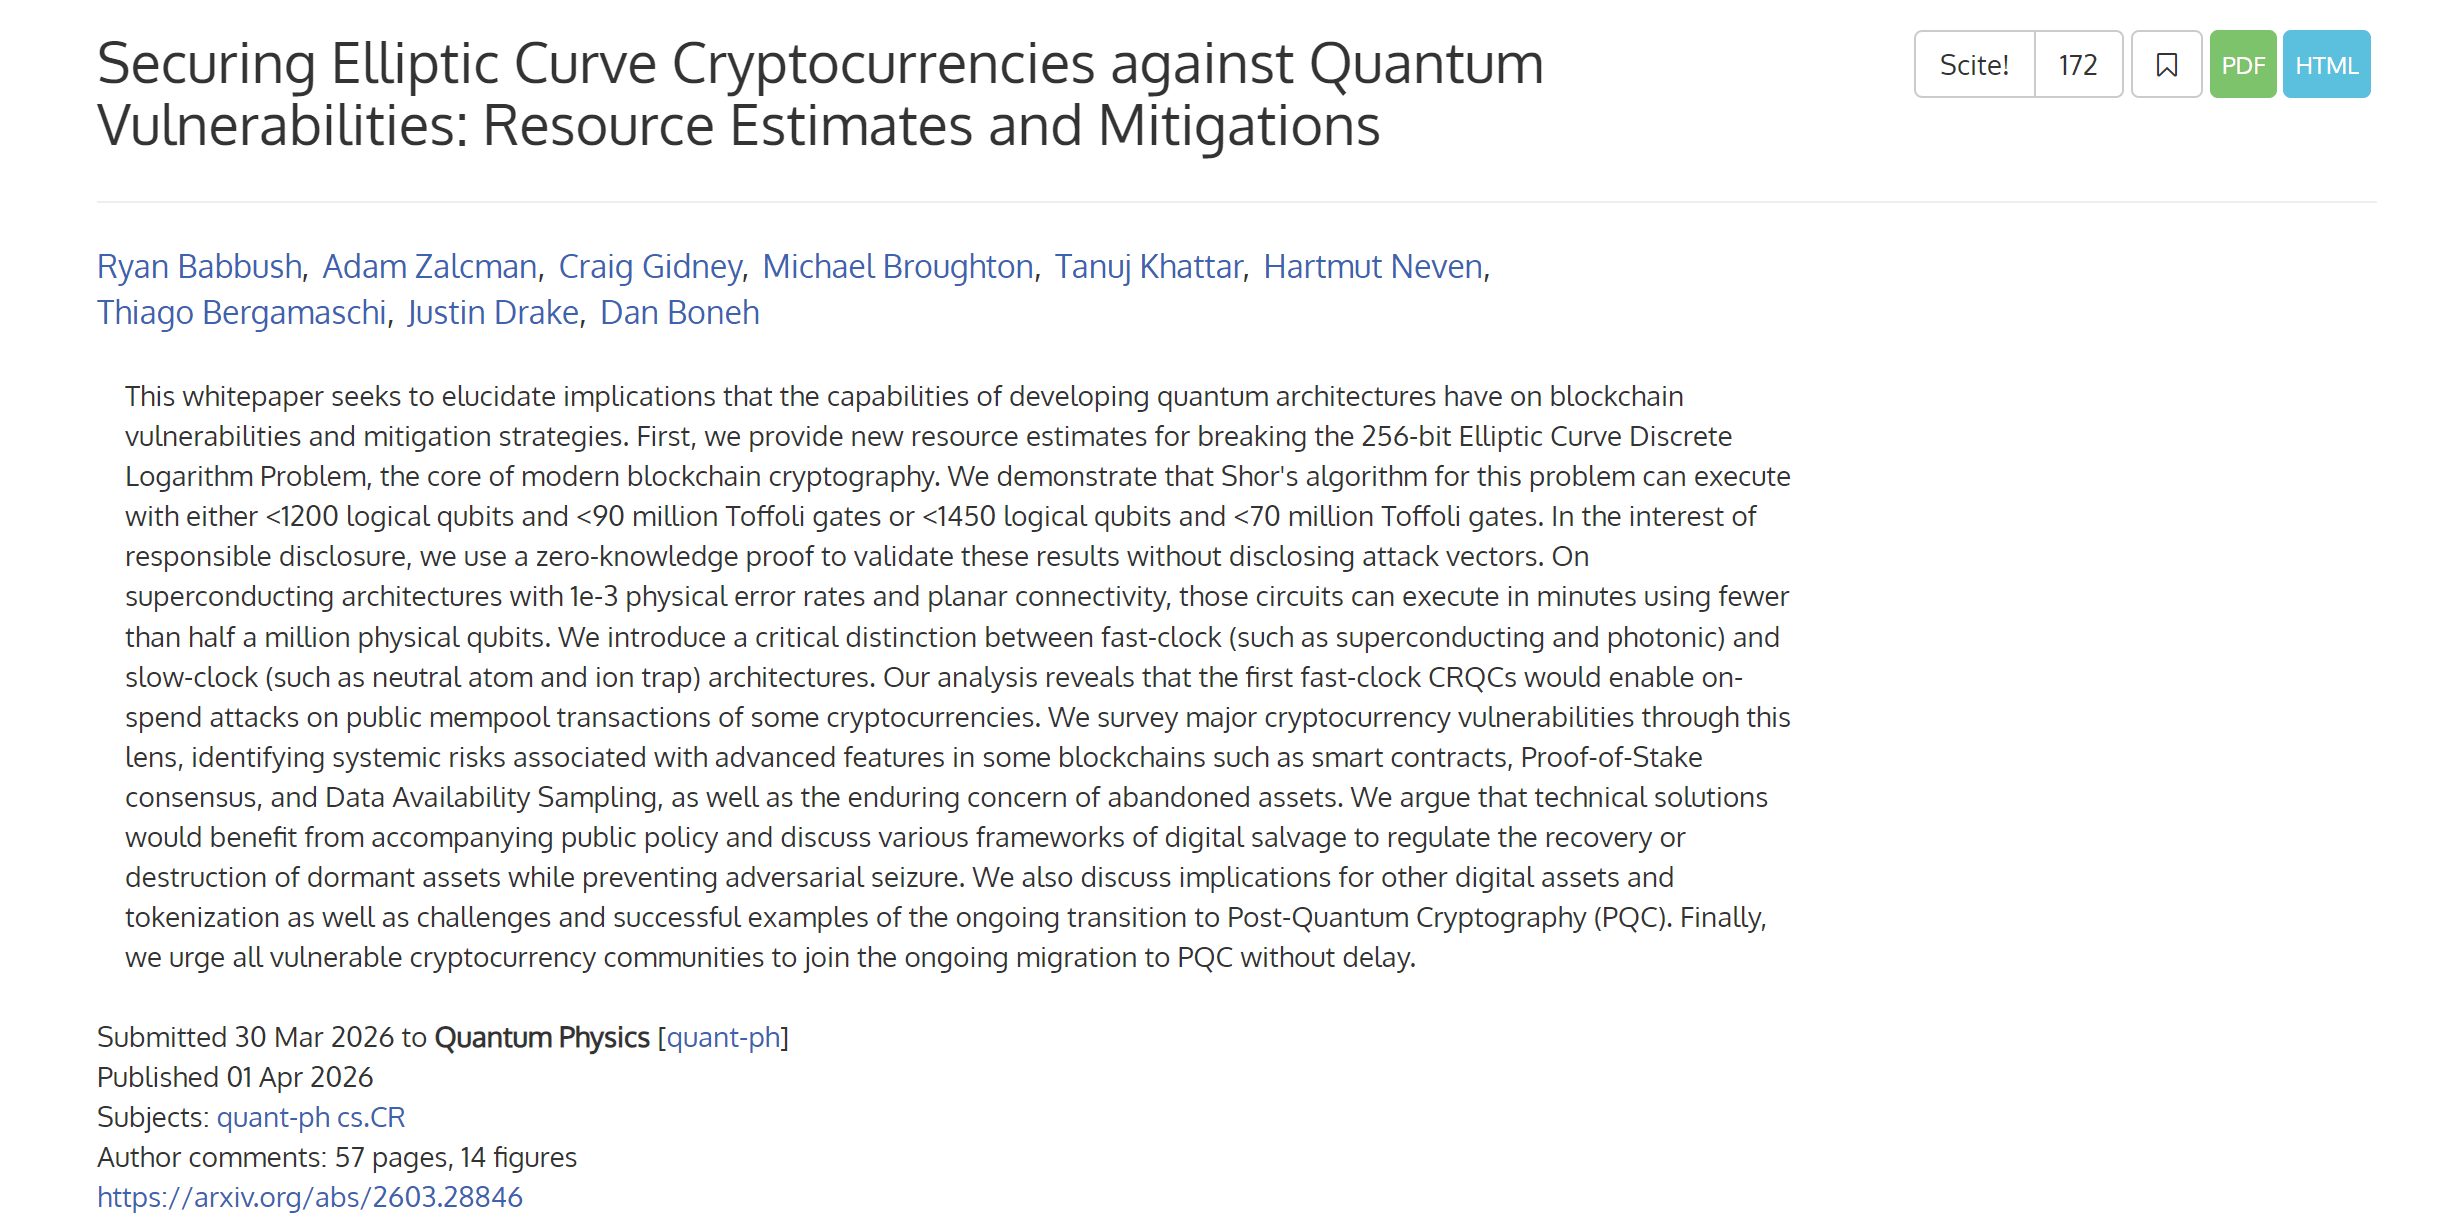
先週、Google Quantum AIチームが重要な論文を発表し、超伝導アーキテクチャ、特定のエラーレート修正、およびハードウェアの仮定の下で、未来の量子コンピュータが50万未満の物理量子ビットを利用して数分以内に現在の暗号通貨およびブロックチェーンで広く採用されている256ビットの楕円曲線暗号(ECDLP-256)を解読できることを示しました。必要な量子ビットの数は、以前の推定より約20倍減少しています。
これはビットコイン、イーサリアムなどほぼすべての主流公チェーンの署名スキームの核心であるECDSAを直接指し示しています。ニュースが発表されると、「量子コンピュータがビットコインの秘密鍵を破る」という主張がネット上で広まり始めました。
実際、私たちはまず冷静になり、この件を明確にする必要があります——脅威は現実ですが、「明日あなたのウォレットが安全でなくなる」ということからはまだ遠いです。
さらに重要なのは、業界全体が実際に行動を開始しているということです。
1、量子計算は一体何を脅かしているのか?
この問題を理解するには、まず最も基本的なところから始める必要があります。それは、あなたの暗号資産がどう保護されているかということです。
ご存知の通り、ビットコインやイーサリアムでは、各アカウントの背後には秘密鍵と公的鍵のペアがあります。秘密鍵はランダムに生成された大きな数で、極めて機密性が高く、あなたの金庫の暗証番号に相当します。公的鍵は秘密鍵から楕円曲線の乗算を通じて導出され、あなたのウォレットアドレスは公的鍵をハッシュ関数で圧縮した文字列です。
このシステムの安全の基盤は、実際にはこのプロセスが一方向であることにあります。
言い換えれば、秘密鍵から公的鍵を算出するのは容易ですが、公的鍵から秘密鍵を逆算するのは従来のコンピュータ上では宇宙の年齢を超える時間がかかります。これが「楕円曲線離散対数問題」(ECDLP)の本質です––前向きな計算は簡単ですが、逆向きの解読は不可能です。
しかし、量子コンピュータはこの仮定を打破しました。量子コンピュータは多項式時間内に整数分解や離散対数問題を解決でき、言い換えれば、十分に強力な量子コンピュータは理論的に公的鍵から秘密鍵を逆算することができます。
では、問題は公的鍵がいつ露出するのか?
ブロックチェーンに取引を開始するたびに、秘密鍵を使用して取引データに署名する必要があり、その際に公的鍵を広報して検証を行います。これは、取引を行った限り、公的鍵はすでにチェーン上に公開されていることを意味します。
Google のこの論文の意義は、「公的鍵から秘密鍵を破る」ことが理論上は可能でも現実にはあり得ないという話を、量子ハードウェアのロードマップ上で計画可能な目標に進めたことです。たとえば、論文の推定によれば、256ビットのECDLPを破るには約50万の物理量子ビットを持つ耐障害量子コンピュータが必要であり、以前の予測よりも大幅に低下しています。
要するに、量子計算はブロックチェーンを破るものではなく、最初に狙っているのはブロックチェーン内の楕円曲線離散対数問題に基づいて構築された署名システムです。
したがって、脅威は実際に存在しますが、厳密な意味では「差し迫っている」という言い方は正確ではありません。業界の主流の見積もりによれば、ウィンドウ期は最速でも2030年頃になると考えられています(延長リーディング(原生アカウント抽象 + 量子脅威に対抗する:EIP-8141はなぜ未だにイーサリアムHegotáの主役になっていないのか?))。
2、各公チェーンは何の準備をしているのか?
もちろん、客観的に言えば、ここには重要な違いがあります。多くの報道が明確にしていないことは、多くのビットコインアドレスが最初から公的鍵をチェーン上に直接露出しないということです。
P2PKHやP2WPKHといった一般的な形式を例に取ると、アドレス自体は通常公的鍵のハッシュに過ぎず、公的鍵は「初回支出」時にのみ露出します。これは、アドレスが一度も取引を行ったことがない場合、チェーン上にはウォレットアドレスしかなく、公的鍵は存在しないことを意味します。
したがって、量子計算の最も直接的な攻撃面は、すでに取引を行ったアドレスの公的鍵に偏ることが多いです。もちろん、この詳細はユーザーが今できる最初のことを引き出しています。これは後で話しましょう。
業界はこの問題に気づいていないわけではありません。実際、後量子暗号の移行の準備作業は、すでに多くの戦線で進行中です。
イーサリアムの対応策は、アカウント層と署名スキームをデカップリングすることです。たとえば、EIP-7702やアカウント抽象(AA)の推進により、イーサリアムアカウントはスマートコントラクトのロジックを通じて合法的な署名を定義できるようになります。これは、後の量子署名スキームが導入されるとき、基本プロトコルを再度書き換える必要はなく、アカウントの署名検証モジュールを交換するだけで済むことを意味します。
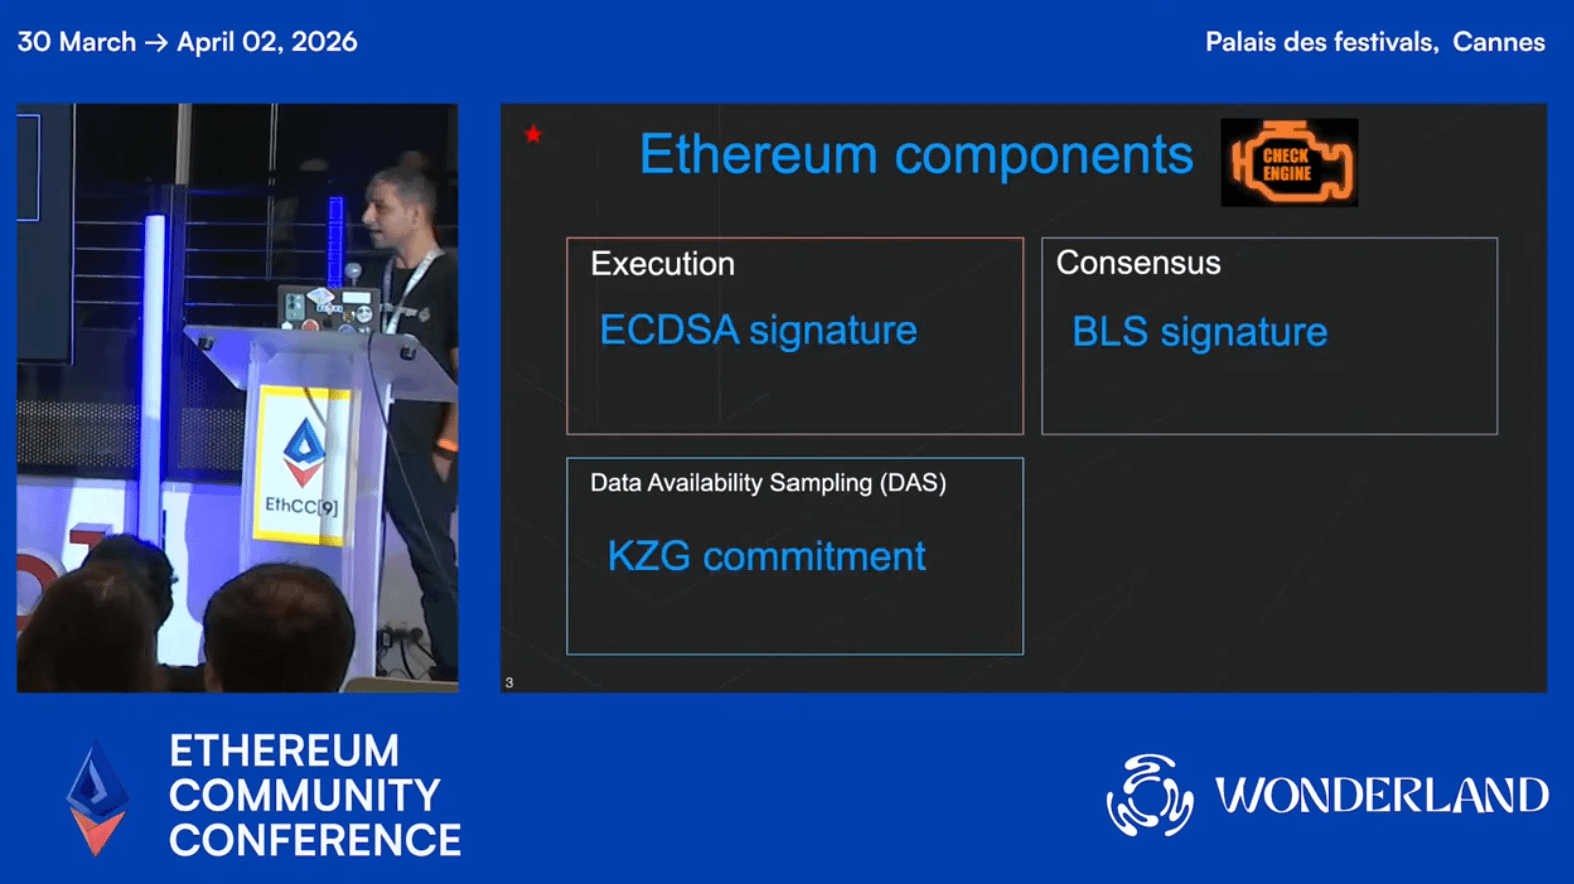
さらに、イーサリアム財団の暗号学研究者Antonio SansoはEthCC9会議で、量子コンピュータが2030年代中頃にECDSA署名アルゴリズムに実際の脅威をもたらす可能性があることを更新しました。イーサリアムは現在、約20%の量子耐性準備が完了しており、2028年から2032年までにLean Ethereumのアップグレードを通じて完全な量子耐性を実現する計画です。
ただし、現在直面している主な技術的課題は署名のサイズの問題です。最も軽量な後量子署名アルゴリズムであるFalconの署名サイズは、ECDSAの10倍以上であり、Solidity内でLattice-basedの検証を直接行うコストは非常に高いため、研究チームは2つの主要な技術的パスを確立しました。
1つは、アカウントの抽象化を通じてユーザーがウォレットの署名アルゴリズムを量子耐性のあるスキームにアップグレードできるようにすることで、基本プロトコルを変更する必要はありません。
2つ目は、LeanVMを導入して複雑なハッシュ計算を処理し、ゼロ知識証明を組み合わせてアドレスのニーモニックの所有権を検証し、移行プロセス中の資産の安全を確保します。
Antonioは2026年2月から隔週のACD後量子専門会議を主催すると述べ、現在LighthouseやGrandineなどのコンセンサスクライアントが実験的な後量子テストネットに上线しています。
それに加えて、ビットコインコミュニティのスタイルは明らかにより保守的です。最近BIPsリポジトリに入ったBIP360は、新しい出力タイプP2MR(Pay-to-Merkle-Root)を提案しており、その設計目標の一つは、Taproot内の量子脆弱なkey-path spendを取り除き、将来的な量子署名の移行に対してより友好的な構造を残すことです。
もちろん、提案がBIPsリポジトリに入ったからといって、それがすでにコミュニティの合意を形成しているわけではなく、採用されることが近いわけでもありません。したがって、ビットコインコミュニティ内部では量子露出面と潜在的な出力タイプの変化について、より具体的な提案の議論が始まっていると言えます。これはビットコインの一貫したスタイルに非常に適合しており、問題を明確に定義した後、非常にゆっくりと合意を形成するというものです。
注目すべきは、早くも2024年にアメリカ国立標準技術研究所(NIST)が正式に3つの後量子暗号標準を発表したことで、ブロックチェーンエコシステムには明確な移行目標が設定され、どのアルゴリズムがより良いかの議論を待つ必要がなくなったことで、技術的な実現は実質的にすでに始まっています。
3、一般ユーザーは何をすべきですか?
量子コンピュータの脅威は数年後のことですが、未来のことは今考えなくて良いわけではありません。いくつかの良い習慣は、今日から身につけるべきで、コストはほぼゼロです。
最初に行うべきことは、アドレスの再利用を避けることです。これは最も直接的で、最も効果的な自己防衛策です。
理由は前述の通りです——あなたがビットコインなどのUTXOチェーンのユーザーであれば、取引を行うたびに公的鍵がチェーン上に露出します。もしあなたが毎回同じアドレスを使用するなら、公的鍵が長期間公開され、量子計算能力が成熟したとき、攻撃者はあなたの公的鍵から秘密鍵を逆算することができるでしょう。
現在、imTokenなどの主流ウォレットはHDウォレット機能をデフォルトで提供しており、良い習慣は毎回新しいアドレスを使って受け取ることです。一つのアドレスを永久的なアイデンティティとして繰り返し使用しないようにし、取引を一度も行ったことのないアドレスについては、公的鍵が一度も露出していないため、現在の量子脅威はほとんど適用されません。
次に、ウォレットの後量子アップグレードのルートに注目する必要があります。
もしあなたが主にイーサリアムなどのアカウントモデルチェーンを使用しているなら、重要なのは機械的に新しいアドレスを常に交換することではなく、使用しているウォレットとその公チェーンが将来的に明確な移行パスを提供するかどうかに注目することです。
アカウントモデルチェーンにとって、量子時代のより大きな問題は、単一の露出ではなく、アクティブアカウント、公的鍵の履歴、チェーン上のアイデンティティ、アプリケーションの権限の長期的な結びつきです。将来的に本当に移行ウィンドウに入ったとき、誰のアカウントがよりアップグレード可能で、誰のウォレットがよりスムーズに署名ロジックを置き換えられるかが、安全性を決定します。
最後に、人間の視点から考えると、話題の熱が高まるにつれて、市場には「量子安全」を謳うウォレットやプロトコルがますます増えてくることが予想されます。私たちは「量子安全」という名のもとに売り出されているこれらの商品に警戒する必要があります。
こうした主張に直面したとき、最も尋ねるべきことは宣伝文ではなく、3つのより厳しい質問です:
それが依存しているアルゴリズムはNISTが定稿した標準なのか?
その安全性は独立した監査と十分な実現の検証を受けているのか?
その主張する量子安全性は、チェーンレベルの移行、アカウントレベルのアップグレード、または単にアプリケーション層のパッケージに過ぎないのか?
結局のところ、真の後量子安全は、単にアプリのラベルだけをカバーするのではなく、署名、検証からチェーン上の互換性に至るまでの全てのプロセスを含むべきです。
総的に見て、量子計算がブロックチェーンに対して脅威をもたらすことは実際に存在し、Google のこの最新のホワイトペーパーの重要性は、脅威を遠い理論から計画可能なリスクへと一歩近づけたことにあります。
しかし、これは「明日ウォレットが攻撃される」という信号ではなく、より正確には、後の量子移行がもはや学術界だけのトピックではなく、今後数年間でプロトコルのアップグレード、ウォレットの設計、およびユーザーの資産管理の現実的な問題に徐々に入っていくという理解が必要です。
最後に書く
業界にとって、次に本当に重要なのは、誰が最初に量子が来ると叫ぶのではなく、誰が最初に移行パスを明確に設計できるかです。
ユーザーにとって、今すぐにパニックに陥る必要はなく、まず基本的なリスク認識を築くことが重要です:どの資産が最初に露出するのか、どの操作が露出面を拡大するのか、どのウォレットと公チェーンが将来的にスムーズなアップグレードを提供する可能性が高いのか。
私たちが必要なのは、早めに行動することであり、過度に不安になることではありません。
皆さんと共に頑張りましょう。