


私は、主要な暗号ハックについて初めて聞いたときのことを今でも覚えています。私は、それが何か天才的なコードの悪用であるべきだと思っていました。複雑なスマートコントラクトの奥深くに埋もれていて、エリートハッカーしか理解できないようなものです。
しかし、ドリフトハックが展開されるのを見ているうちに、私は不快なことに気づきました。それは単なるコードの問題ではなく、人々、タイミング、そして忍耐の問題でした。
ドリフト攻撃は契約の脆弱性から始まったわけではなく、数週間前に静かに、ほとんど見えない形で、ほとんどのシステムが検出できないように計画的に侵入する形で始まりました。
この攻撃を特別なものにしているのは、損失の規模だけでなく、アプローチの洗練さです—それは、北朝鮮のサイバー部隊が機会主義的なハッカーから戦略的なオペレーターへと進化してきたことを反映しています。
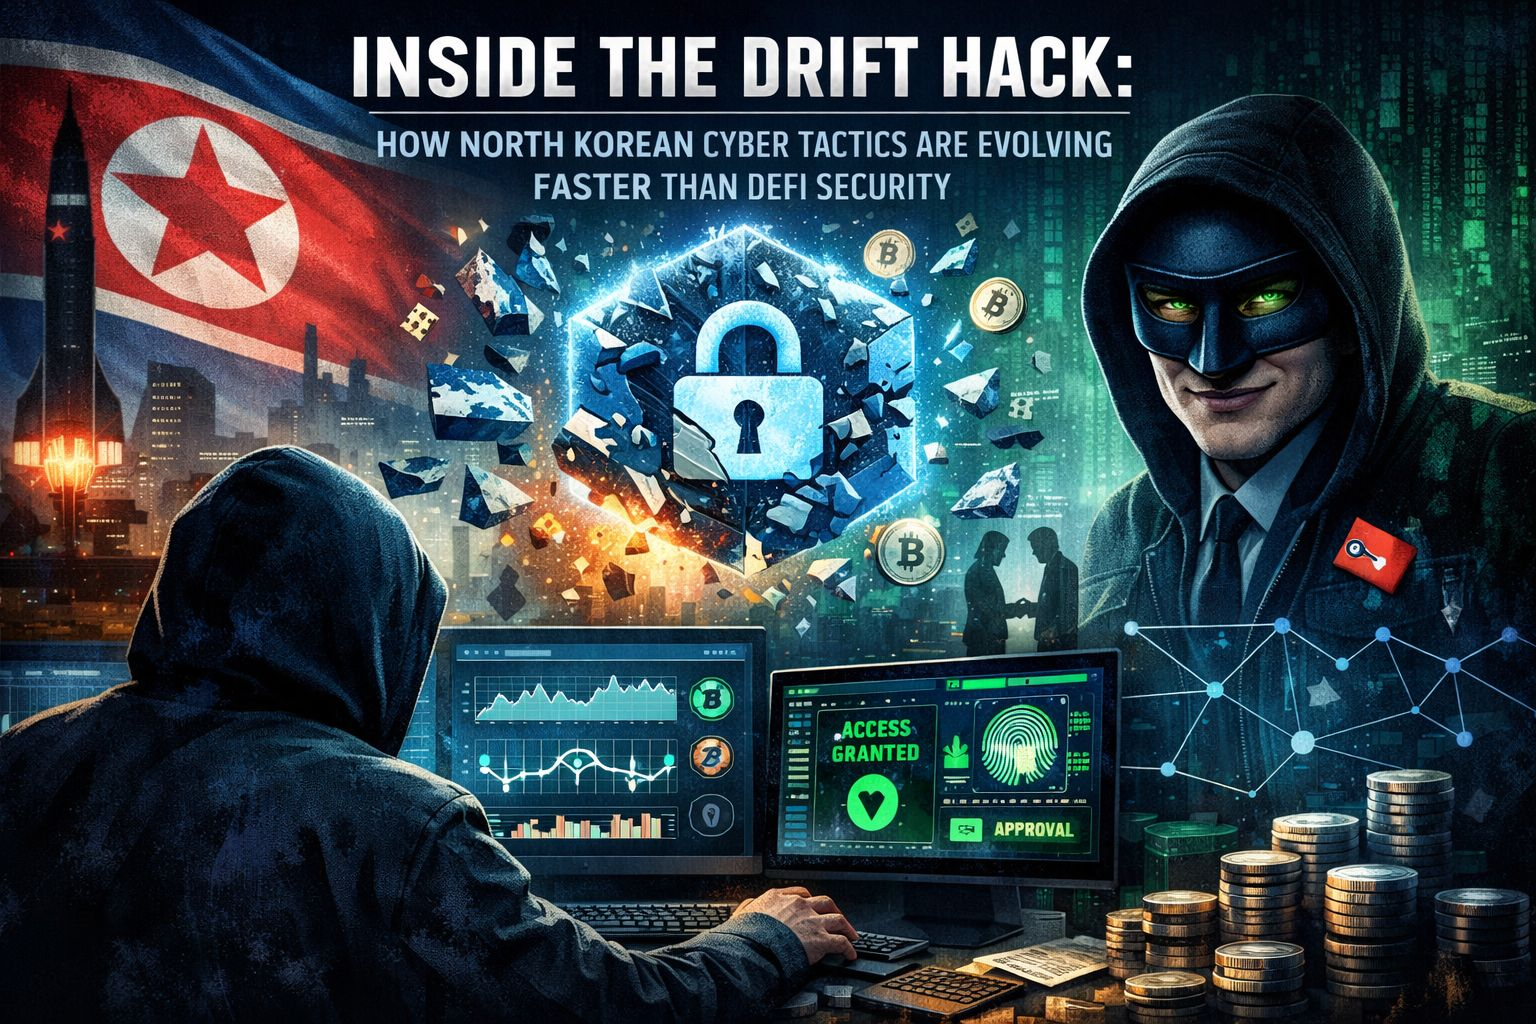
これらは、迅速な利益を追求するランダムなアクターではありません; 彼らは、技術的スキルと心理的操作、長期的な計画を組み合わせたインテリジェンス機関のように機能します。
Driftの場合、報告によると攻撃者は強引に侵入するのではなく、信頼を得て、ワークフローに溶け込み、重要な意思決定構造の中に徐々に位置づけました。
それがほとんどの人が見逃す部分です: 現代の暗号攻撃はもはや外部からシステムを破ることではなく—システム自体の一部になることです。
この攻撃における社会的工学の使用は本当に際立っています、なぜならそれはDeFiが依存する最も強力なセキュリティレイヤー—コードの不変性をバイパスするからです。
スマートコントラクトを百回監査することはできますが、人間の信頼を同じ精度で監査することはできません。
そして、まさにその点に攻撃者はエネルギーを集中させました—コードではなく、それを制御する人々に。
ガバナンスメカニズムやマルチシグ承認をターゲットにすることで、彼らはルールの中で操作する方法を見つけました。
それは微妙なシフトですが、危険なものです: バグを悪用するのではなく、権威を悪用しました。
Driftケースにおける事前署名済みトランザクションの言及は、操作の便利さが隠れた脆弱性に変わる可能性があることを示す、別の複雑さの層を明らかにしています。
効率を改善するために設計されたシステムは、特に参加者全員が信頼できると仮定する場合、静かなリスクを導入することがよくあります。
しかし、分散型システムにおける信頼はもはや当然のものではなく—常にテストされている変数です。
北朝鮮に関連するグループは、このアプローチを何年も洗練させてきており、各攻撃は前回の攻撃からの教訓を持っているようです。
ブリッジハックのような以前の悪用から、最近のガバナンステイクオーバーまで、明確なパターンが浮かび上がっています: 騒音が少なく、精度が高い。
彼らは大声で技術的な悪用から、検出が難しく、逆転も難しい静かな調整された操作に移行しています。
この進化は、暗号自体で起こっているより深い何かを反映しています—純粋に技術的なシステムから社会技術的なエコシステムへの移行です。
そのようなシステムでは、攻撃面は単なるコードではなく—コミュニケーション、意思決定、人間の行動です。
Driftハックは厳しい現実を暴露します: DeFiのセキュリティはスマートコントラクトに重きを置きすぎており、攻撃者はすでに彼らの周囲のすべてをターゲットに移行しています。
まるで城の壁を防御しながら、内部に入る方法を知っている誰にでも門を開けているかのようです。
さらに懸念されるのは、これらの戦術がスケールすることです。社会的工学は、毎回新しいコードを破る必要はなく—新しい人々を見つけるだけで済むのです。
DeFiが成長するにつれて、そのような攻撃の潜在的な侵入ポイントの数も増えます。
これは、守備側がすべてを確保しなければならず、攻撃者は一度成功すればよいという非対称性を生み出します。
北朝鮮の関与は、これらの操作が個人の利益ではなく、国家レベルの目標にリンクしていることが多いため、緊急性の別の層を追加します。
それは、より多くのリソース、より多くの忍耐、そして長期的な計画に対する高い耐性を意味します。
多くの点で、これによりDeFiは金融的な遊び場から地政学的な戦場に変わります。
Drift事件は、単一のプロトコルに関する物語ではなく—業界全体が向かっている方向についての信号です。
セキュリティはもはや単なる技術的な問題ではありません; それは人間の問題、運用の問題、そしてますます戦略的な問題です。
DeFiがセキュリティをコードの監査で終わるものと見なす限り、実際の脆弱性が他にあることを理解している攻撃者に対して、常に敗北し続けるでしょう。
今私たちに必要なのは、システムを保護することから行動を理解することへ、コードを監査することから意図を確認することへの心の転換です。
攻撃者が内部の人間になれる世界では、「安全」という定義は脅威と同じ速さで進化する必要があります。
Driftハックは何かの終わりではなく—ユーザーと攻撃者の境界が危険に曖昧になる新しい攻撃の時代の始まりです。
そして、私がこのすべてから得る教訓が一つあるとすれば、それはシンプルですが不安を引き起こすものです: DeFiのセキュリティの未来は、コードをどれだけうまく書くかよりも、信頼をどれだけうまく理解するかに依存します。#DriftInvestigationLinksRecentAttackToNorthKoreanHackers #AnthropicBansOpenClawFromClaude