
一个白帽发现合约漏洞,最危险的时刻,往往不是利用代码写不写得出来,而是准备开口那一刻。
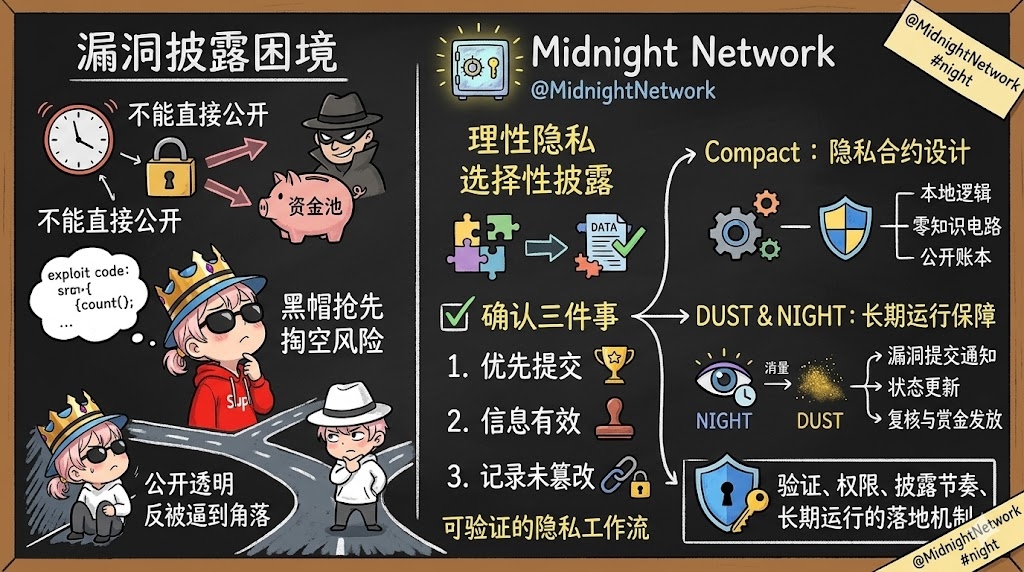
链上这事很尴尬。你得尽快通知项目方,不然漏洞随时可能被别人撞见。
可你又不能把 exploit 路径、关键参数、复现方式直接发到公开环境里。
消息要是先被黑帽看到,项目方补丁还没打,资金池可能已经被掏空了。
最后最荒唐的情况就是,白帽想做对的事,却被公开透明这件事反过来逼到角落。
このシナリオは、@MidnightNetwork のコアバリューをはっきりと見ることができる。
@MidnightNetwork が主に目指しているのは、すべてを隠すことではなく、合理的なプライバシーだ。
簡単に言えば、証明すべきことはしっかり証明し、広める必要のない部分は一緒にばら撒かないことだ。彼らが強調している選択的開示は、バグ報告の中では特にスムーズにいく。
プロジェクト側が本当に確認すべきは、まず全ての exploit を公表するのではなく、三つのことを確認することだ。このバグがあなたの提出したものであるか、この情報が有効か、この記録が改ざんされていないか。
まずこの三つの事をロックし、その後の詳細はリズムに合わせて開示する。これがブロックチェーンのセキュリティプロセスとしてあるべき姿だ。
Midnight の役割は、ここにある。
それは単にプライバシーボックスを提供するのではなく、検証可能なプライバシーのワークフローを提供する。
まずはバグの説明を提出して、タイムスタンプと存在証明を残しておくことができる。
プロジェクト側は、手がかりが先に到着し、内容が有効で、提出の順序が明確であることを確認できるが、外部からはホワイトハットの身分も完全な利用の詳細も見えない。
パッチが完了し、報酬ルールが確定したら、どの段階で開示するかを決める。
こうすることで、ブロックチェーン上で検証が確保され、バグ情報も早すぎる開示によって全ネットで注目の爆弾になることはない。
これの背後にあるのは、抽象的な概念ではない。
Midnight の Compact は、もともとこのようなプライバシー契約のシナリオに基づいて設計されている。
帳簿を開き、ゼロ知識回路を使い、ローカルオフラインロジックを分割処理することで、開発者が書き出したものは、暗号学の専門家だけが理解できるものではなく、プロセスを実際に動かすことができるアプリケーションロジックの一式だ。
セキュリティ報酬、匿名報告、情報報酬のシナリオでは、解決するべきは隠すことができるかどうかではなく、証拠を残しつつ拡散を制御する方法だ。
$NIGHT DUST のこのセットも必要不可欠ではない。
$NIGHT は公開されたネイティブガバナンストークンであり、資本の層でもある。
DUST は NIGHT によって生成され、実際の取引や契約の実行時に消費されるのは DUST だ。バグ提出通知、状態更新、後の確認、報酬の支払い、これらのアクションは一度きりのものではなく、システムは長期的に稼働しなければならず、資源は安定している必要がある。
こうすることで、プロジェクト側は一歩ごとにガス代を計算する必要がなくなり、開発者もこのような高感度のプロセスを長期的に利用可能なサービスにすることが容易になる。
だから、Midnight のコアは、単なるプライバシーではない。
彼が本当に重みを持つのは、検証、権限、開示のリズム、長期運用といういくつかの事項を一つの地に足のついたメカニズムにまとめたところだ。
バグ報告のプロセスでは、急いで出ることや、誤って影響を与えること、そしてコントロールが効かなくなることが最も恐ろしい。プロジェクトは結局何を解決しようとしているのか、すぐに分かる。
@MidnightNetwork $NIGHT #night