
ほとんどの人々は、ハードウェアウォレットを所有することが暗号セキュリティの最終段階であると信じています。その仮定は非常に不完全です。Ledgerは、マルウェア、フィッシング、リモート攻撃からあなたを守ることができます。しかし、今日の暗号ホルダーが直面している最も急速に成長している脅威である身体的強要に対しては何もできません。
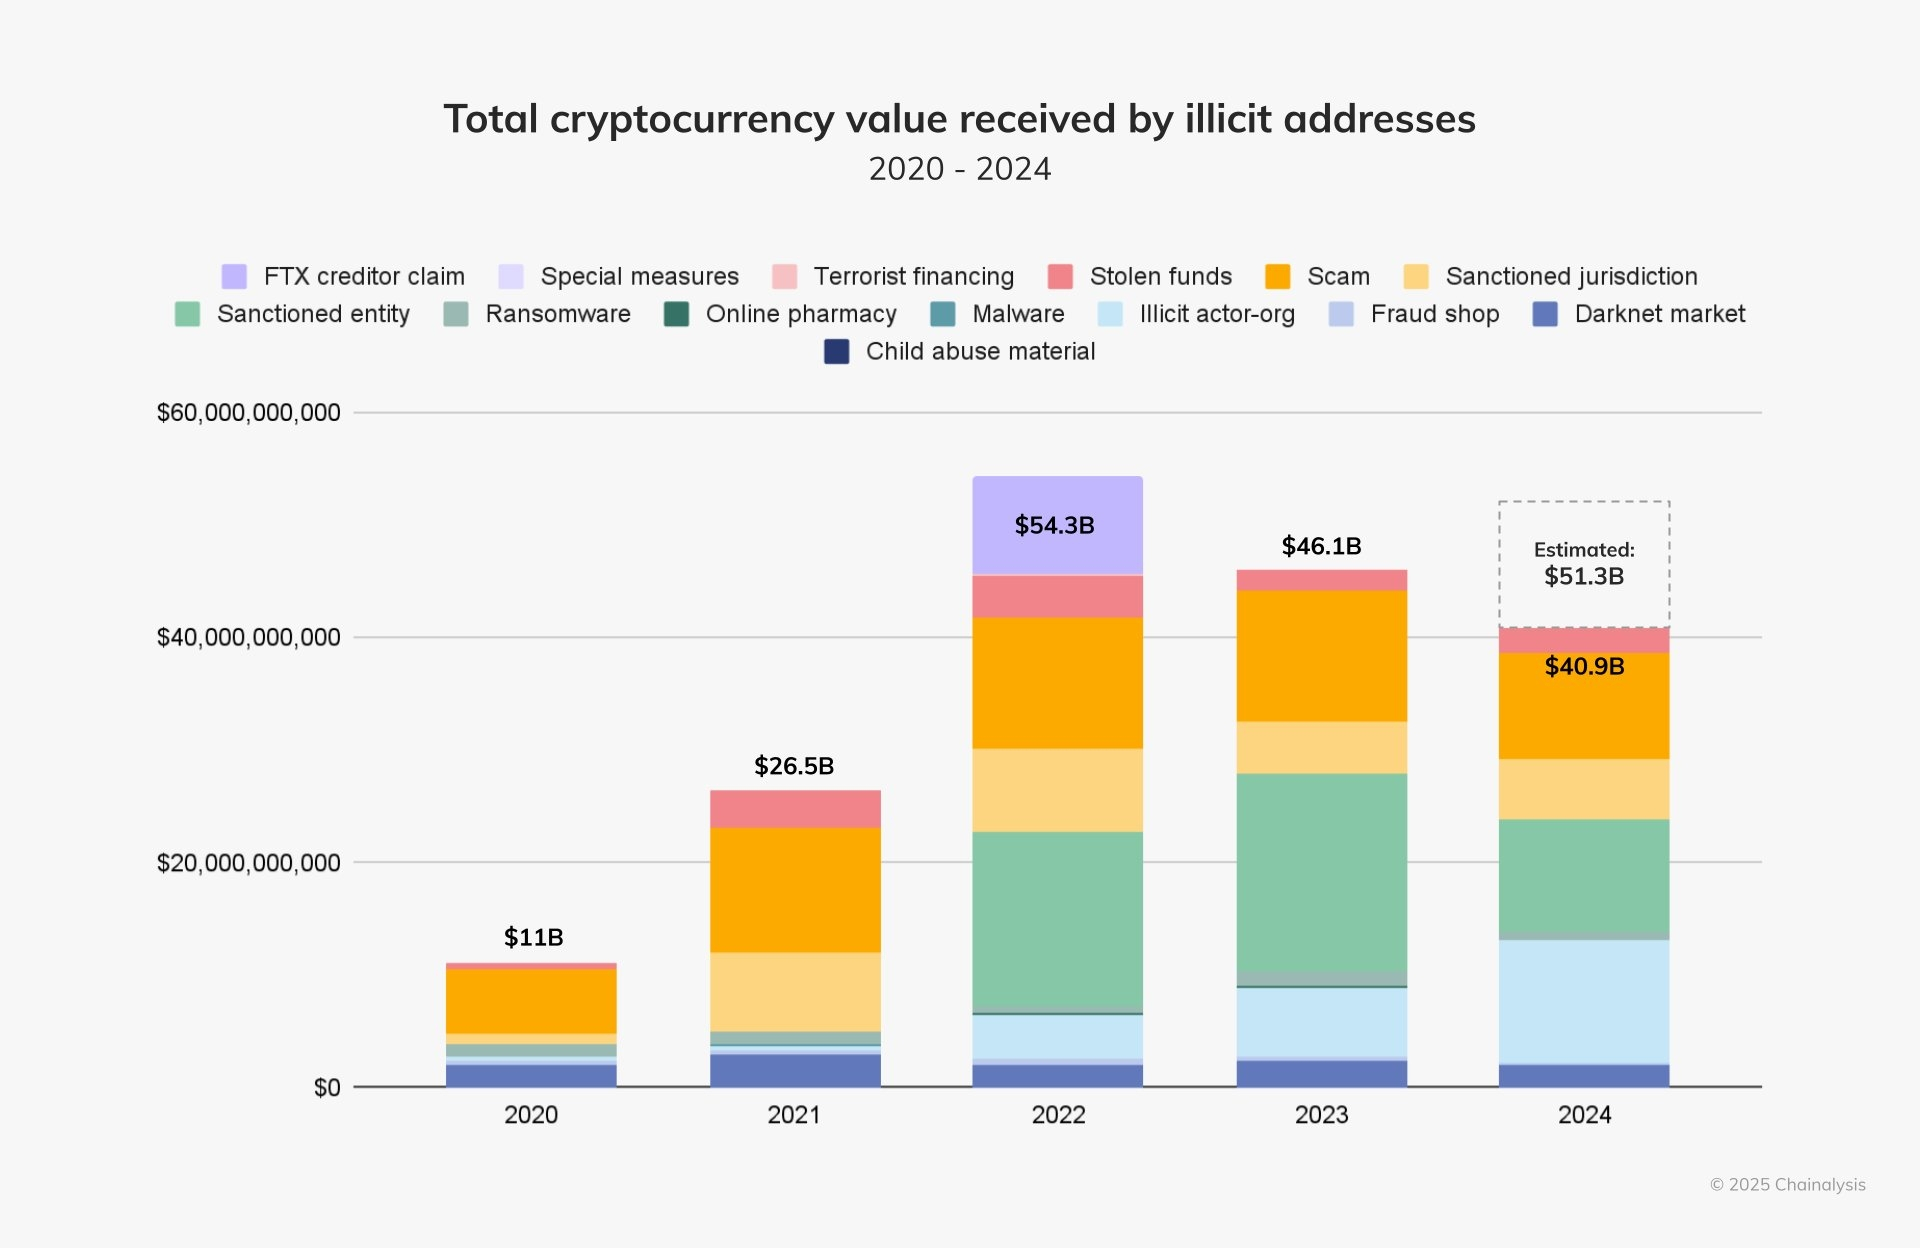
Chainalysisによると、暗号関連の住宅侵入および身体的恐喝の事件は2023年以降急増しています。暗号の富がより目に見えるようになり、より集中するにつれて、攻撃者はもはやあなたのデバイスをハッキングする必要がありません。彼らはあなたを必要とするだけです。
1. 脅威モデルは変わりました
オンラインの脅威は、真剣な保有者にとってもはや主なリスクではありません。誰かがあなたに強制してウォレットのロックを解除させる場合、あなたのハードウェアウォレットは抵抗を提供しません。その瞬間、セキュリティは技術的なものではなく、心理的、構造的、物理的なものになります。
2. おとりウォレットはあなたの最初の防御線です
最悪のシナリオでは、あなたが安全に手放せる何かが必要です。完全に別のシードフレーズを持つ二次ハードウェアウォレットは、信じられるが限られた金額で資金提供され、犠牲的な層として機能します。取引履歴、少額の資産、現実的な活動がそれを信用できるものにします。その目的は保管ではなく、欺瞞です。
3. 隠れたウォレットは制御された開示を加えます
一部のハードウェアウォレットは、パスフレーズで保護された隠れたウォレットの作成を許可します。このデバイスはしたがって、圧力の下で可視となるウォレットは1つだけで、複数のウォレットを含むことができます。これにより、段階的な開示が可能になり、単一障害点ではなく、オプションを提供します。
4. 説得力のあるエスカレーションはコアを保持します
強要されると、攻撃者は通常、すべてを引き出したと信じるまでエスカレートします。少額の可視残高の後により大きなおとり残高が続くことは、その期待を満たすことがよくあります。彼らがあなたの全保有だと信じているものは、あなたの実際のポートフォリオではありません。
5. あなたの実際の保有はそのデバイスに触れてはいけません
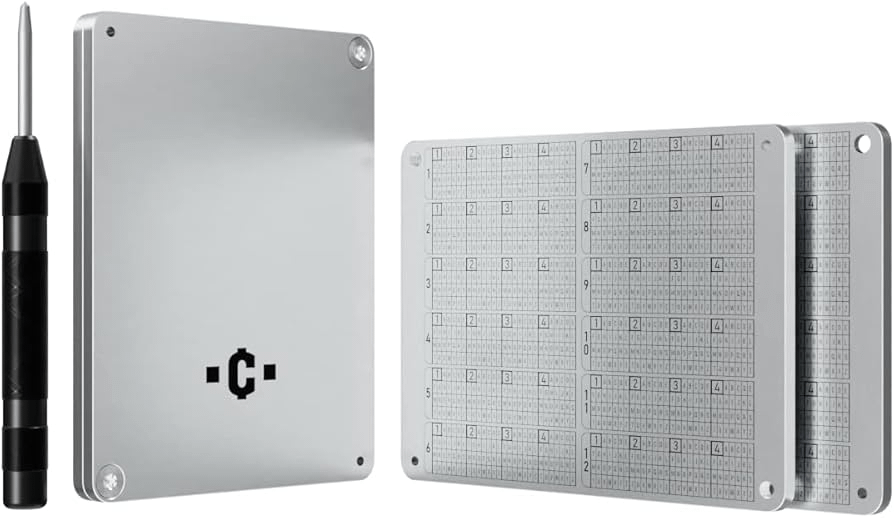
真剣な保有は完全にオフラインで生成および保存されるべきであり、インターネットに接続されたハードウェアと決して相互作用しないエアギャップデバイスを使用します。シードバックアップは、耐久性があり、防火および防水の金属ソリューションに保存され、決してデジタルには保存せず、日常的な活動に使用されるデバイスには保存しないでください。
6. シードフレーズの難読化は単一障害点を排除します
シードフレーズを複数の場所に分割し、単語の順序を混ぜ、インデックス情報を分離することで、単一の発見がウォレットを危険にさらすことがないようにします。部分情報は設計上無意味であるべきです。
7. 可視的な攻撃面を減らす
実際のシードがオフラインで保護されると、可視デバイスにはおとりウォレットのみが含まれるべきです。盗まれたり強制的に開かれたりした場合、何も価値のあるものは明らかにしません。発見できないものは奪われることはありません。
8. 物理的セキュリティはウォレットセキュリティを補完します
静かなパニックシステム、オフサイトカメラストレージ、および動体検知アラートなどのホームセキュリティ層は、応答時間を短縮し、抑止力を高めます。シードバックアップは自宅に保存してはいけません。
9. 静寂は最終層です
最も高度な設定でも、それに注意が向けられると失敗します。残高、取引、またはセキュリティ詳細を公に共有することは、不必要なリスクを生み出します。匿名性は最も強力なセキュリティの原則です。
最終的な視点
意味のある暗号を保有している場合、あなたのセキュリティアーキテクチャはあなたの投資戦略と同じくらい洗練されている必要があります。本当の保護は、層状の欺瞞、オフラインの冗長性、地理的分離、および規律ある静けさから生まれます。
彼らは見つけられないものを奪うことはできず、存在を知らないものを探すことはありません。