

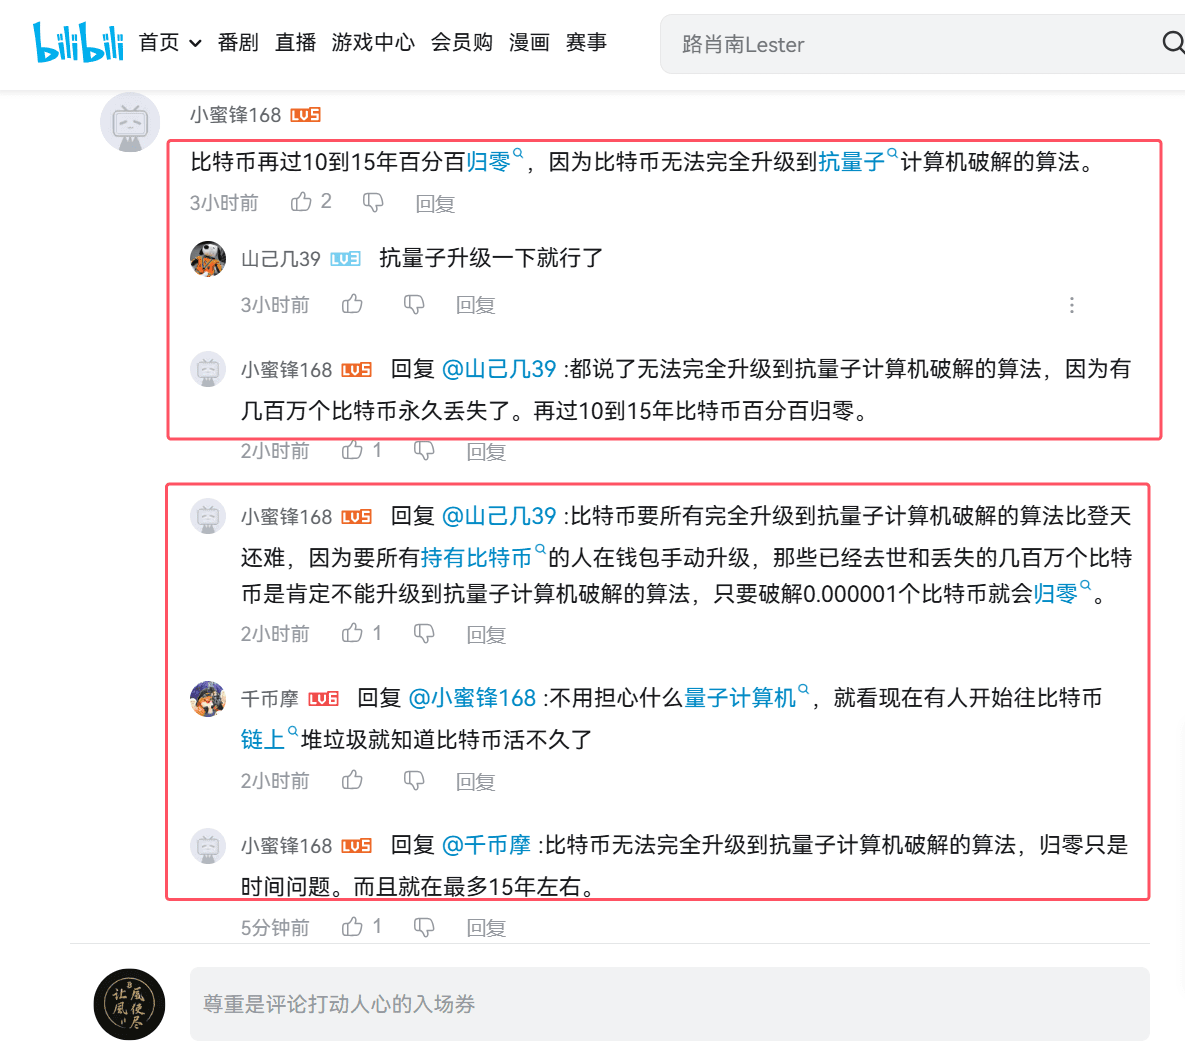
最近私がビットコインの価格がまだ安いという動画を公開したところ、多くのネットユーザーがコメントを残し、未来の量子計算技術が非常に優れており、ビットコインは瞬時にゼロになると言っています。さらには、量子コンピュータが1つか2つの秘密鍵を解読できれば、ビットコインは必ず「全ネットがゼロになる」と断言する人もいます。さらに、数百万枚の秘密鍵の喪失によりアップグレードできない「休眠コイン」が、量子攻撃の入り口になると煽る人もいます。このような「個別の極端」から「全体の滅亡」を推論する論調は、一見すると驚くべきものに見えますが、実際には多くの欠陥があります。以下に私の視点から、技術の現実、アップグレードメカニズム、コミュニティガバナンス、未来の機会という4つの側面から私の考えを述べます。
量子攻撃は、現在の「秒殺」兵器ではない
まず明確にしておくべきは、ビットコインが現在使用している楕円曲線デジタル署名アルゴリズム(ECDSA)とSHA‑256ハッシュは、古典的なコンピュータに対して「天堑」レベルであるということです。一方、量子計算が得意とするショアのアルゴリズムは、確かに大きな数や離散対数を分解する加速を可能にしますが、現実の環境で実行するには数万の準安定量子ビットとほぼ完璧な誤り訂正能力が必要です。現在のIBMやGoogleなどの研究所が公表している量子プロセッサの規模を見る限り、ビットコインネットワークに真の脅威をもたらす鍵の長さには、まだ10年から20年の距離があります。
さらに重要なのは、量子攻撃はゼロサムゲームではないということです——一つの秘密鍵を解読しても、その一つのアドレスにしか影響を与えません;ビットコインのアドレスの数は億単位であり、各送金は全ネットワークノードによってブロードキャストされ、検証される必要があります。ネットワークは異常な取引を即座に検出し、ロールバックすることができます。「一つが攻撃されれば全ネットワークがゼロになる」という論理は、根本から成り立たないのです。
後量子暗号学:すでに進行中
量子の脅威に直面して、暗号学界は何もしないわけにはいきません。2016年から、アメリカ国立標準技術研究所(NIST)は後量子暗号アルゴリズムの標準化作業を開始し、2022年には格子基盤の暗号(CRYSTALS‑KYBER)や格子基盤の署名(CRYSTALS‑Dilithium)などの一連の抗量子アルゴリズムが確立されました。GoogleはTLSで、CloudflareはDNSSECで、OpenSSHコミュニティもこれらのソリューションを積極的にテストしています。インターネットのバックボーンプロトコルは「量子安全」時代に向かっています。
対照的に、ビットコインはオープンソースプロトコルとして、天然のアップグレード性を持っています。ソフトフォーク(Soft Fork)を通じて新しいスクリプトバージョンを導入し、全ネットワークのハードフォークなしに、旧ノードとの互換性を保ちながら後量子署名アルゴリズムを受け入れることができます。ウォレットメーカー、マイニングプール、ブロックエクスプローラー、ノードソフトウェアは、新しいバージョンを同期して公開することで、シームレスに秘密鍵の生成と検証のロジックを切り替えることができます。何年も失われている「休眠コイン」の秘密鍵は、すでに現在のプロトコルの安全性とは無関係であり、それらは単なる帳簿上の数字であり、ネットワークのアップグレードと安全を妨げることはありません。
コンセンサスとガバナンス:技術よりも重要な試練
ビットコインが集団で真に後量子時代に踏み込むためには、核心は「量子機を作る」ことではなく、グローバルコミュニティでコンセンサスを達成し、スムーズにアップグレードプロセスを完了することです。過去を振り返ると、SegWit、Taprootなどの複数のアップグレードが開発者、マイナー、ノード間で激しい議論を引き起こし、「計算力の脅威」や「チェーン分裂リスク」といった陰謀論も生じました。しかし最後には、オープン投票、計算力の信号、経済的利益のバランスにより、全ネットワークは成功裏に移行しました。量子時代のアップグレードも同様に「ソフトフォークガバナンス」の試練に直面しており、乗り越えられない技術的な障壁ではありません。
経済的インセンティブも引き続き機能します:一旦抗量子アップグレードが業界のコンセンサスとなれば、世界中の取引所、大型保管機関、DeFiプラットフォーム、支払いチャネルは協調して応答します。これは数千億、さらには万億ドルの資産の安全に関わるからです。この利益共同体こそが、技術の変革の中でビットコインが堅実に前進することを保証しています。
実践における防護と進化の道筋
正式なプロトコルレベルで全ネットワークのアップグレードを完了する前に、企業や大口は先にマルチシグ(Multisig)、ハードウェアセキュリティモジュール(HSM)、オフラインコールドウォレットなどの方法を採用して、秘密鍵が量子に破られるハードルを引き上げることができます。第二層ネットワーク、例えばLightning NetworkやRSKサイドチェーンなども、後量子署名ソリューションを先行展開し、リスクを隔離できます。一方で、開発者コミュニティはすでにGitHub、GitLab、複数国のミラーサイトでソースコードを同期してホスティングし、量子脅威監視プロジェクトを設定して、世界的な量子ハードウェアの進展をリアルタイムで追跡し、突破が現れた際には最短時間で安全パッチを公開できるようにしています。
量子時代、ビットコインの機会はより大きい
誰かが量子計算がビットコインの「終末兵器」であることを心配していますが、実際には正反対です。量子の脅威は全体のエコシステムを加速的にアップグレードさせ、より安全で効率的な暗号学とネットワークアーキテクチャの実現を促進します。長期的には、誰が最初に抗量子アップグレードを完了できるかが、新たなデジタル資産の安全競争において優位に立つことができます。そして、ビットコインはそのオープンソース、分散型、経済的インセンティブに基づいて、どのクローズドソース通貨やコンソーシアムチェーンよりも進化の潜在能力があります。
要するに、量子計算の到来は「審判の日」ではなく、ビットコインが次の段階の発展に向かう触媒です。コミュニティにわずかでも活力が残っている限り、開発者が貢献し、マイナーがアップグレードし、ノードが運営される限り、ビットコインは量子時代においても安定した前進を続け、逆に技術の進化とアプリケーションの実現により、より高い価値と安全を実現します。今後10年から15年、ビットコインはゼロにはならず、逆に抗量子進化によって「価値インターネット」の王者の地位を固めることが期待されます。