イーサリアムEIP-7702の新しい脆弱性がハッカーによって狂ったように利用され、15万ドルのウォレットが瞬時に盗まれました!
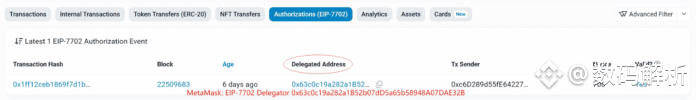
2025年5月24日、イーサリアムの最新アップグレード「Pectra」における重要提案EIP-7702を利用したフィッシング攻撃が発生し、ウォレットから約15万ドルが盗まれました。この脆弱性は、通常のウォレットが一時的にスマートコントラクト機能を有効にすることを許可し、ハッカーはこの点を利用して隠されたバルクトークン転送詐欺を設計しました。ユーザーは知らないうちに複数のトークンを一度に引き出すことを許可されています。
EIP-7702は、ウォレットが単一の取引内で複雑な操作を実行できるようにするもので、バルク送金やガス代の支払いが可能ですが、これにより新たな攻撃経路が開かれることにもなります。悪意のあるハッカーは、ユーザーに「信頼された」委託契約を承認させることで、静かに悪意のあるバルク送金を実行し、被害者は全く警戒していません。
セキュリティ機関SlowMistは、悪名高いInferno Drainerハッカー集団がこの盗難を操っていることを確認しました。彼らは秘密鍵を盗むのではなく、ウォレットのアップグレード機能を利用し、合法的な形でトークンを大規模に承認しました。この巧妙な手法は、攻撃の成功率と隠密性を大幅に向上させました。
さらに、フィッシング攻撃の頻度は継続的に上昇しており、4月の単月の損失は500万ドルを超え、被害者数は大幅に増加しています。2024年の関連盗難総額は5億ドル近くに達し、ハッカーが技術的な革新を続けて防御線を突破していることを示しています。今回のEIP-7702の脆弱性は、最新かつ最も危険な武器となっています。
専門家は警告しています。ユーザーは必ず承認を慎重に確認し、疑わしいリンクをクリックしないようにし、できれば公式ウォレットUIを通じて新機能を有効にすることをお勧めします。取引の出所を確認し、トークン権限を定期的にチェックすることが防御の鍵です。セキュリティアナリストは、ハッカーが技術の進歩に迅速に追随しているため、ユーザーは注意を怠らないようにする必要があると警告しています。
要するに、イーサリアムウォレットの新しい「スマート」アップグレードは便利さをもたらしますが、ハッカーにとって新たな突破口ともなっています。警戒を怠らず、資金の安全を確保することが暗号ユーザーの最優先の課題となります。
2025年5月24日、イーサリアムの最新アップグレード「Pectra」における重要提案EIP-7702を利用したフィッシング攻撃が発生し、ウォレットから約15万ドルが盗まれました。この脆弱性は、通常のウォレットが一時的にスマートコントラクト機能を有効にすることを許可し、ハッカーはこの点を利用して隠されたバルクトークン転送詐欺を設計しました。ユーザーは知らないうちに複数のトークンを一度に引き出すことを許可されています。
EIP-7702は、ウォレットが単一の取引内で複雑な操作を実行できるようにするもので、バルク送金やガス代の支払いが可能ですが、これにより新たな攻撃経路が開かれることにもなります。悪意のあるハッカーは、ユーザーに「信頼された」委託契約を承認させることで、静かに悪意のあるバルク送金を実行し、被害者は全く警戒していません。
セキュリティ機関SlowMistは、悪名高いInferno Drainerハッカー集団がこの盗難を操っていることを確認しました。彼らは秘密鍵を盗むのではなく、ウォレットのアップグレード機能を利用し、合法的な形でトークンを大規模に承認しました。この巧妙な手法は、攻撃の成功率と隠密性を大幅に向上させました。
さらに、フィッシング攻撃の頻度は継続的に上昇しており、4月の単月の損失は500万ドルを超え、被害者数は大幅に増加しています。2024年の関連盗難総額は5億ドル近くに達し、ハッカーが技術的な革新を続けて防御線を突破していることを示しています。今回のEIP-7702の脆弱性は、最新かつ最も危険な武器となっています。
専門家は警告しています。ユーザーは必ず承認を慎重に確認し、疑わしいリンクをクリックしないようにし、できれば公式ウォレットUIを通じて新機能を有効にすることをお勧めします。取引の出所を確認し、トークン権限を定期的にチェックすることが防御の鍵です。セキュリティアナリストは、ハッカーが技術の進歩に迅速に追随しているため、ユーザーは注意を怠らないようにする必要があると警告しています。
要するに、イーサリアムウォレットの新しい「スマート」アップグレードは便利さをもたらしますが、ハッカーにとって新たな突破口ともなっています。警戒を怠らず、資金の安全を確保することが暗号ユーザーの最優先の課題となります。