


ソーシャルエンジニアリングは、主要な暗号通貨ハッキングの主要な攻撃ベクトルであり続けており、北朝鮮のラザルスグループは、取引所の従業員を標的とした複数の数十億ドル規模の侵害の責任を負っています。
不適切なウォレットセキュリティ、特にホットウォレットの脆弱性とシングルシグネチャ認証により、ハッカーはブロックチェーン技術の進歩にもかかわらず、大規模な盗難を実行することができました。
ピールチェーンや暗号ミキサーのようなマネーロンダリング技術により、ハッカーは盗まれた資金を隠蔽することに成功しており、トランザクション監視システムの改善が必要であることが浮き彫りになっています。
30億ドル以上の損失をもたらした5つの最大の暗号通貨取引所のハッキングを探求してください。Bybitの14億ドルのETH盗難からDMM Bitcoinの崩壊まで、ハッカーが暗号通貨インフラストラクチャの重大な脆弱性をどのように悪用したかを発見してください。
はじめに
初期の頃から、暗号通貨の世界には、ブレイクスルーとブレイクダウンの両方が公平な割合で存在していました。分散化とブロックチェーン技術は、サイバー攻撃と犯罪、特に大胆なハッキング、数十億ドルの損失、および絶え間なく進化する脅威によって損なわれています。主要な取引所から最先端のDeFiプラットフォームまで、完全に安全であることが証明されたシステムはありません。それはイノベーションが先行し、セキュリティが常に追いついているレースです。
従来のITシステムと同様に、ブロックチェーンインフラストラクチャはサイバー攻撃に対して脆弱です。これらの脆弱性を理解することは、暗号通貨に関わるすべての人にとって非常に重要です。この記事では、歴史上最も壊滅的な暗号通貨攻撃のトップ5を探求し、各攻撃がどのように実行されたか、悪用された脆弱性、および引き起こされた損害の規模について詳しく説明します。
最も壊滅的な暗号ハッキングトップ5
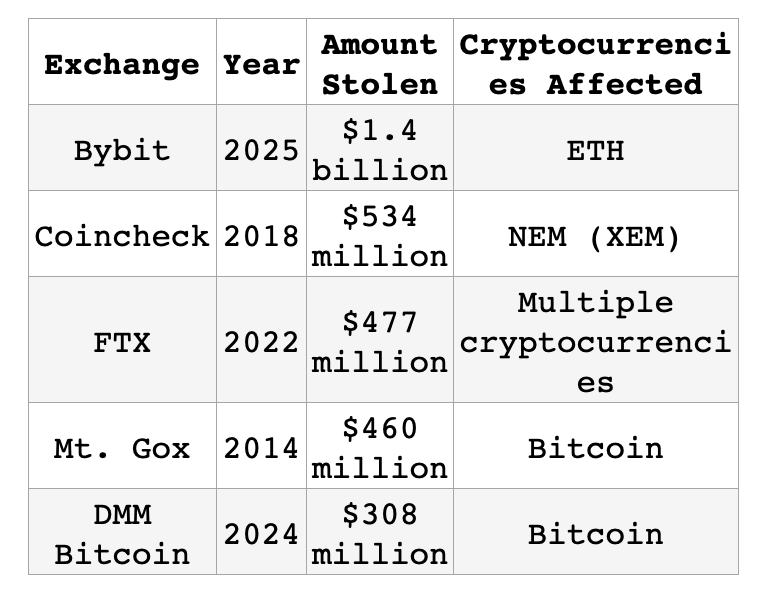
これらの攻撃をそれぞれ詳しく見ていきましょう。
1. BYBIT (2025): 14億ドル
誰:
Bybitは、ベン・ゾウによって2018年に設立されたドバイ拠点の暗号通貨取引所です。これまでに最大の暗号通貨取引所のハッキングを経験する前に、世界第2位の暗号通貨取引プラットフォームに成長しました。
何が起こったのか、そしてどのように行われたのか:
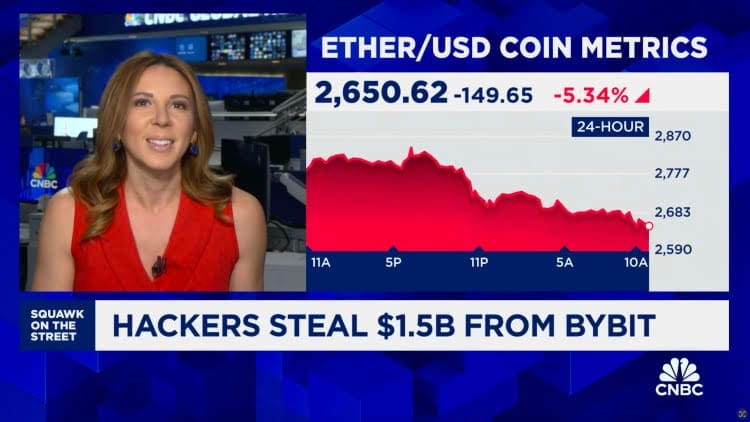
侵害により、約40万のイーサリアムトークンが盗まれ、その価値は約15億ドルでした。
この攻撃は、高度なサイバー攻撃で悪名高い、国家が支援する北朝鮮のハッキング組織であるラザルスグループに関連付けられました。
攻撃方法:
2月4日:開発者のMacワークステーションが侵害されました。ソーシャルエンジニアリングによる可能性があります。
2月5日:攻撃者は開発者のAWSアクセストークンを使用して、Safe{Wallet}のクラウドインフラストラクチャに侵入しました。
2月5〜17日:ハッカーは検出されず、偵察を実施しました。
2月19日:攻撃者はSafe{Wallet}のAWS S3バケット内のJavaScriptファイルを変更し、悪意のあるコードをWebインターフェイスに挿入しました。
2月21日:Bybitが特定のコールドウォレットからトランザクションを開始したとき、悪意のあるコードがトリガーされました。
2分以内に、ハッカーは悪意のあるコードを削除し、改ざんの証拠を消去しました。
盗まれた資金は、痕跡を隠すためにミキサーとピールチェーンを通じて洗浄されました。
その後:
緊急対応:BybitはGalaxy Digital、FalconX、およびWintermuteから資金を迅速に調達し、72時間以内に準備金を回復しました。
セキュリティと透明性:取引所は侵害を公に認め、コールドウォレットの脆弱性に関する広範な懸念を引き起こしました。
規制当局の監視:ハッキングは、UAEおよびグローバルで規制レビューを引き起こし、サードパーティカストディアンのより良い監視の必要性を強調しました。
2. COINCHECK (2018): 5億3400万ドル
誰:
Coincheckは、和田晃一良と大塚雄介によって設立された東京拠点の暗号通貨取引所でした。ハッキング後、取引所は日本の証券会社Monex Groupに約3300万ドルで買収されました。
(出典:Entrepreneur)
何が起こったのか、そしてどのように行われたのか:
2018年1月26日、Coincheckはハッキングされ、5億3000万ドル相当のNEM(XEM)トークンが盗まれました。
このハッキングは、当時のMt. Goxハッキングで盗まれた価値を上回りました。
攻撃方法:
ホットウォレット侵害:Coincheckは、NEMトークンの大部分をインターネットに接続されたホットウォレットに保管していました。
不適切なウォレットセキュリティ:侵害されたウォレットは、マルチシグネチャではなくシングルシグネチャ認証を使用しており、単一障害点を作成していました。
不十分な内部セキュリティ:ホットウォレットはCoincheckの内部システムからアクセス可能であり、IPホワイトリスト、外部アクセス制限、ネットワークセグメンテーションが欠けていました。
盗難は、20分間のウィンドウ内で、単一の不正な転送で行われました。
自動アラートシステムがないため、Coincheckは数時間、侵害に気づきませんでした。
盗まれた資金は、アジア各地のダークネットやその他のピアツーピアネットワークで、多くの場合割引価格で販売されました。
その後:
Coincheckは約4億3000万ドルをユーザーに払い戻し、日本の暗号通貨取引所のルールを強化する規制強化に直面しました。
この事件は、より厳格なセキュリティおよびコンプライアンス基準につながりました。
2018年4月、Coincheckは信頼を回復し、事業を安定させるために、Monex Groupに3400万ドルで買収されました。
3. FTX (2022): 4億7700万ドル
誰:
FTXは2019年にサム・バンクマン・フリードによって設立され、急速に暗号通貨の世界で台頭しました。ピーク時には、突然の崩壊の前に320億ドルの価値がありました。
(出典:CNBC)
何が起こったのか、そしてどのように行われたのか:
2022年11月、FTXは、顧客資金が姉妹組織であるAlameda Researchの損失を補うために使用されていたことが明らかになった後、破産を申請しました。
2022年11月11日に破産を申請してから数時間後、不正な転送により、ウォレットから4億ドル以上の暗号通貨が流出しました。
攻撃方法:
破産が申請された直後のタイミングは、FTXのシステムに精通している内部関係者による犯行の疑いを高めました。
攻撃者は資金を迅速に移し、痕跡を隠すためにいくつかの隠蔽技術を使用しました。
盗まれた暗号通貨は、THORChain、Railgun、およびクロスチェーンブリッジなどのツールを通じて洗浄されました。
一部の資金はビットコインに変換され、ピールチェーンやSinbad.ioなどのミキサーを通じてさらに隠蔽されました。
2023年後半、ハッカーはサム・バンクマン・フリードの刑事裁判と同時に、盗まれた資金を再び移動し始めました。
ハッカーは特定されていません。
その後:
FTXの新しいCEOであるジョン・レイ3世は、この事件を不正アクセスと特徴づけ、法医学企業を雇って調査を行いました。
この侵害は、顧客資金の不正使用と基本的な監視の欠如ですでに精査されていたFTXにおける深刻なセキュリティ上の欠陥を浮き彫りにしました。
サム・バンクマン・フリードに対する詐欺容疑とは別に、このハッキングは完全に混乱した会社のイメージを強化しました。
4. MT. GOX (2014): 4億6000万ドル
誰:
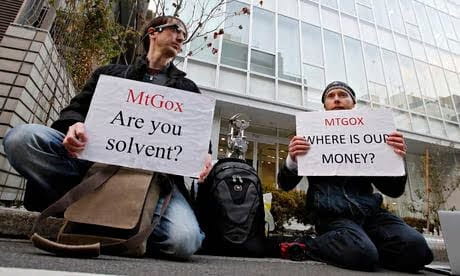
プログラマーのジェド・マケーレブによって2006年にトレーディングカード(Magic: The Gathering Online Exchange)のプラットフォームとして設立されたMt. Goxは、後にフランスの開発者マーク・カルプレスに売却されました。彼のリーダーシップの下で、当時は世界最大のビットコイン取引所として急速に拡大しました。
(出典:The Guardian)
何が起こったのか、そしてどのように行われたのか:
2011年9月頃、Mt. Goxはハッカーがホットウォレットの秘密鍵にアクセスした侵害を受けました。
単一の大規模な強盗を実行するのではなく、ハッカーは数年にわたって継続的かつ静かにビットコインを引き出しました。
攻撃方法:
ウォレットインフラストラクチャの侵害:ハッカーはホットウォレットの秘密鍵にアクセスしました。
不適切なセキュリティ:Mt. Goxは堅牢なコールドウォレットインフラストラクチャを実装できず、資金は常にオンラインの脅威にさらされていました。
不十分な内部統制:取引所には内部アクセス制御システムがなく、リアルタイムの会計処理もほとんどなく、長年BTCの紛失に気づきませんでした。
自動化された悪用:ハッカーは自動引き出しシステムを悪用し、検出を避けるために少額のBTCを引き出しました。
資金洗浄:他のハッキングと同様に、盗まれたビットコインはピールチェーンと暗号ミキサーを通じて洗浄され、一部はマネーロンダリングに関連する現在廃止された取引所であるBTC-eを通過しました。
その後:
Mt. Goxハッキングは85万ビットコインを消し去り、暗号通貨の世界を揺るがしました。
取引所は2014年に破産を申請しました。
CEOのマーク・カルプレスは逮捕され、後に記録の改ざんで有罪となりましたが、横領では有罪となりませんでした。
10年以上経った今でも、債権者は複雑な民事再生手続きを通じて返済を待っています。
5. DMM BITCOIN (2024): 3億800万ドル
誰:
2018年に設立されたDMMは、日本のビットコイン取引所でしたが、2024年5月に壊滅的なハッキングを受け、約3億800万ドル相当の4,502.9 BTCが盗まれました。
何が起こったのか、そしてどのように行われたのか:
日本の取引所は、ラザルスとして知られる北朝鮮のハッキンググループの標的になりました。
ハッカーはDMMの暗号通貨ウォレットインフラストラクチャにアクセスし、4,502 BTCを自分のウォレットに移転しました。
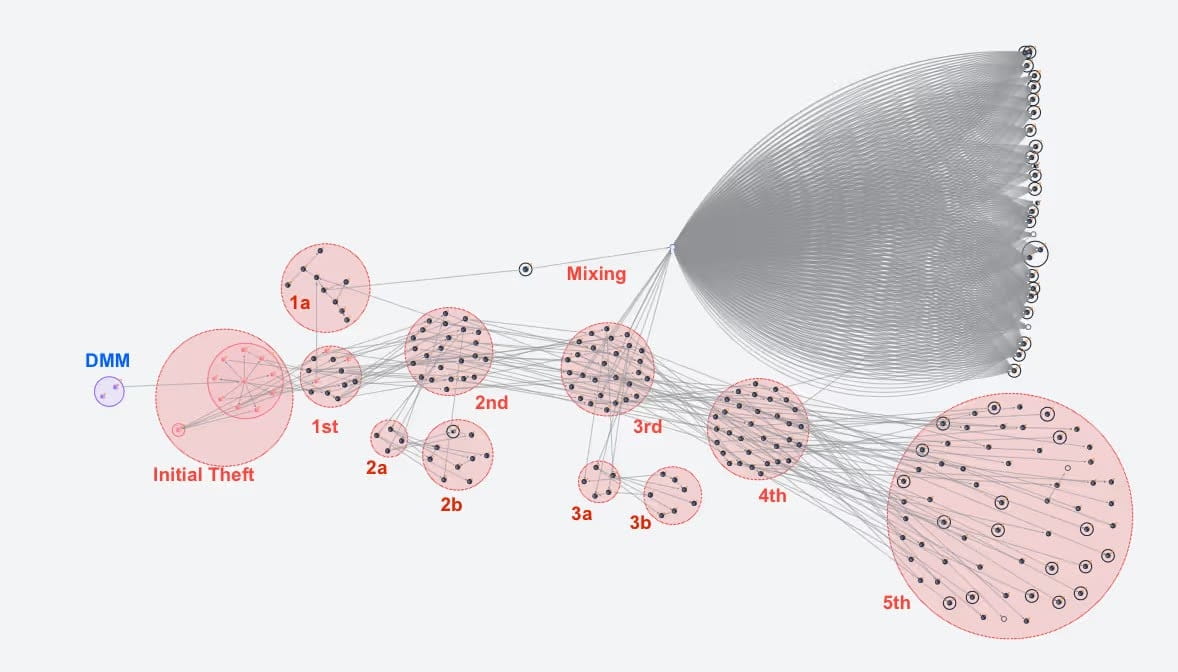
DMM Bitcoinハッキング – マネーロンダリングの隠蔽 – ピールチェーンとミキサー
攻撃方法:
ソーシャルエンジニアリング:FBIの調査により、これはDMMのデジタル資産管理をサポートするウォレットサービスであるGincoの従業員を標的としたソーシャルエンジニアリング攻撃である可能性が高いことが明らかになりました。
スピアフィッシング:従業員は、偽の求人応募の一部として、知らずに悪用を招きました。
マネーロンダリングの隠蔽:ハッカーは、ピールチェーンと暗号ミキサーを介して資金をルーティングすることにより、痕跡を隠蔽しました。
ハッカーは、一連のトランザクションを通じて金額をより小さな金額に分割し、数千のウォレットにわたってマイクロトランザクションに資金を効果的に分散させました。
検出を回避するために、DMMハッカーは引き出しのタイミングを操作した可能性があります。引き出しを数時間または数日間遅らせ、タイミングベースの分析を妨害するために資金を常に動かし続けました。
その後:
DMMはハッキングを認めたものの、インフラストラクチャの実際の脆弱性は正式には明らかにされませんでした。
攻撃による財政的損失から回復することができず、DMMは2025年3月までに閉鎖を発表しました。
DMM Bitcoinはまた、保有資産と顧客口座を別の日本拠点の取引所であるSBI VC Tradeに移転すると発表しました。
結論
これらの5つの主要な暗号通貨攻撃は、一貫したパターンを明らかにしています。ハッカーは、取引所、ウォレットサービスプロバイダー、およびその他のインフラストラクチャプロバイダーの脆弱な従業員を標的とするために、フィッシングおよびソーシャルエンジニアリング攻撃を頻繁に使用します。これらの5つの事件からの合計損失は30億ドルを超え、堅牢なサイバーセキュリティ対策の重要性を強調しています。
暗号通貨のハッキングを防ぐには、サイバーセキュリティと規制遵守が重要です。コールドウォレットストレージ、多要素認証、定期的な監査などのプラクティスを義務付けることは、脆弱性を軽減するのに役立ちます。グローバルな規制の整合性は、管轄区域全体で一貫した保護を保証し、攻撃者が弱いリンクを悪用することを困難にします。
暗号通貨保有者にとって、これらの事件は、実績のあるセキュリティ記録を持つ取引所を使用し、アカウントで利用可能なすべてのセキュリティ機能を有効にし、重要な保有資産についてはコールドストレージソリューションを検討することの重要性を強調しています。業界が成熟するにつれて、ますます高度化する脅威に先んじるためには、セキュリティプラクティスの継続的な進化が不可欠です。
"CoinRank独占:30億ドルの強盗 - 歴史上最も壊滅的な暗号通貨取引所ハッキングトップ5"この記事は、もともと(CoinRank)に掲載されました。