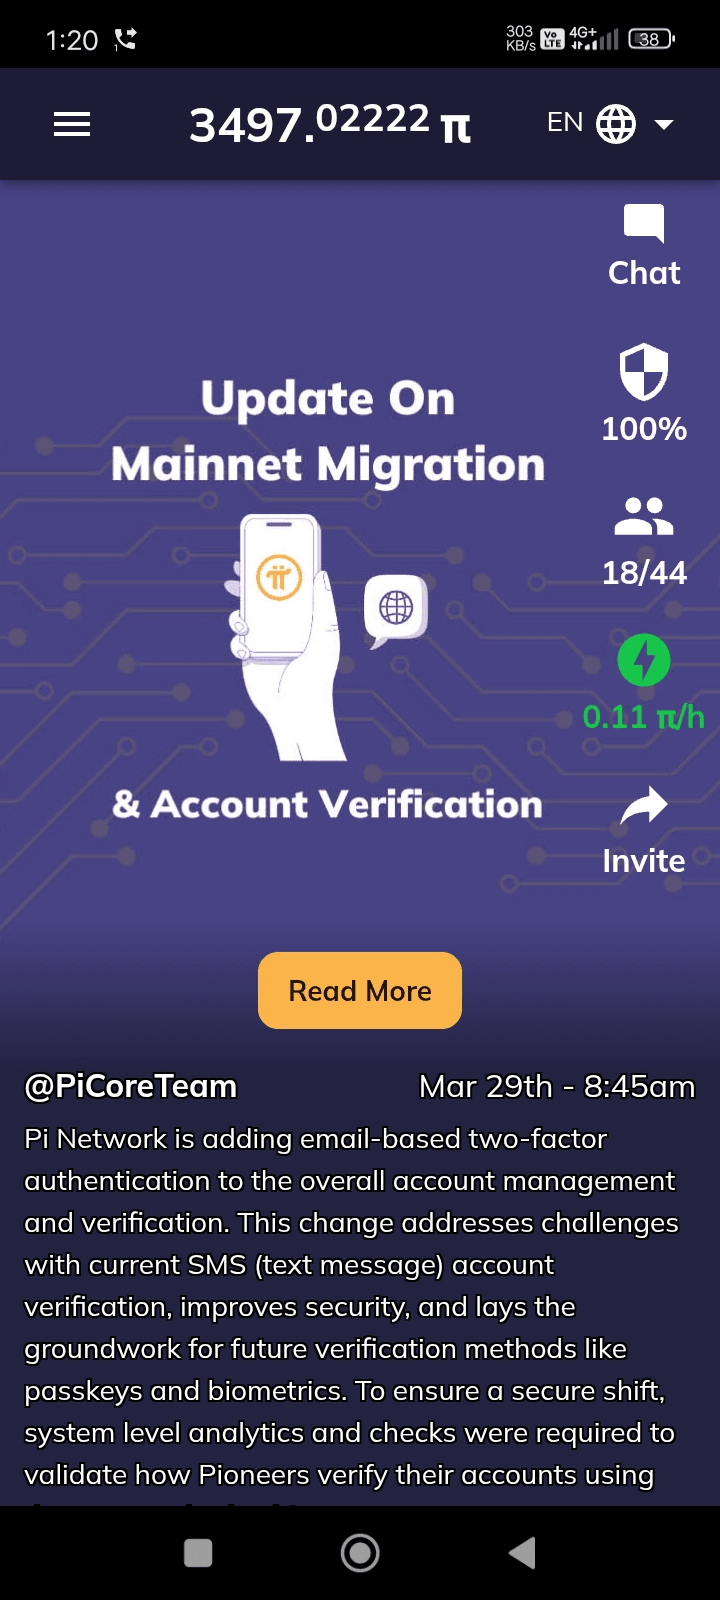
歴史的に、Piアカウントはユニークな識別子としてメールではなく電話番号に依存していました。最初は便利でしたが、このアプローチは課題を生み出しました。SMS(電話番号によるテキストメッセージ)確認が信頼性が低く、コストがかかることが証明されたためです。Piコミュニティのグローバルな分散型の性質により、パイオニアとサーバー間のSMS通信は、異なる地理的制限、通信規制、キャリアポリシー、個々のサービス契約やコストなどのために常に機能しているわけではありませんでした。
これらの課題を考慮し、ネットワークがKYCやライブネスチェックなどのより信頼性の高い認証手段の段階にある中で、電話番号に主にまたは完全に依存するのをやめ、メールベースの二要素認証(2FA)確認を使用する時期が来ました。最終的にはパスキーや生体認証などの高度な認証方法をサポートすることを目指しています。メールベースの2FA確認は、上記の課題に対処するだけでなく、二要素の側面によりセキュリティを向上させます。そのためには、すべてのユーザーがまず信頼できるメールをファイルに登録する必要があります。ただし、一部のユーザーはアカウントにメールを追加しなかったり、間違ったメールを入力したり、過去のメールにアクセスできなくなったり、家族のPiアカウントとメールを共有したりすることがあります。
アカウント作成時にPiアカウントにメールを追加することが行われないため、これはアカウント管理とセキュリティの大きな変化であり、Piはユーザーが信頼できるメールをどのように追加したか、メールアドレスをどのように確認したか、2FAをどのように完了したかなど、移行を許可する前に追加の分析と分析を通じて確認する必要がありました。これらのプロセスの整合性とユーザーアカウントのセキュリティを確保するためです。場合によっては、ライブネスチェックや追加のSMS確認など、さらなるアクションが必要です。これにより、そのようなシステムレベルのチェックが行われるまで移行を一時停止する必要がありました。
良いニュースは、移行が再開され、メールベースの2FAおよびシステムレベルのチェックが完了するにつれて、徐々に拡大することです。Piネットワークは、すべての人のアカウントセキュリティが強化される中で、スムーズかつ安全な移行を約束しますので、あなたの忍耐に感謝します。