


ダークウェブで活動するハッカーは、GeminiとBinanceという二つの最大の暗号通貨取引所からのユーザーの個人データを販売していると主張しています。盗まれた情報には、フルネーム、メールアドレス、電話番号、パスワード、位置情報などの敏感な詳細が含まれているとされています。しかし、Binanceは自社のシステムに侵害があったことを否定しています。
ハッカーが100,000件のGeminiユーザーの記録を販売中
ダークウェブでサイバー犯罪活動を追跡するウェブサイトであるDark Web Informerによると、「AKM69」という偽名を使用するハッカーが約100,000人のGeminiユーザーに関する情報を含むデータベースを販売しています。このサイバー犯罪者は、データにはフルネーム、メールアドレス、電話番号、位置情報が含まれていると主張しています。盗まれた記録の大部分はアメリカに拠点を置くユーザーに属し、シンガポールとイギリスからのエントリーも少数あるとされています。
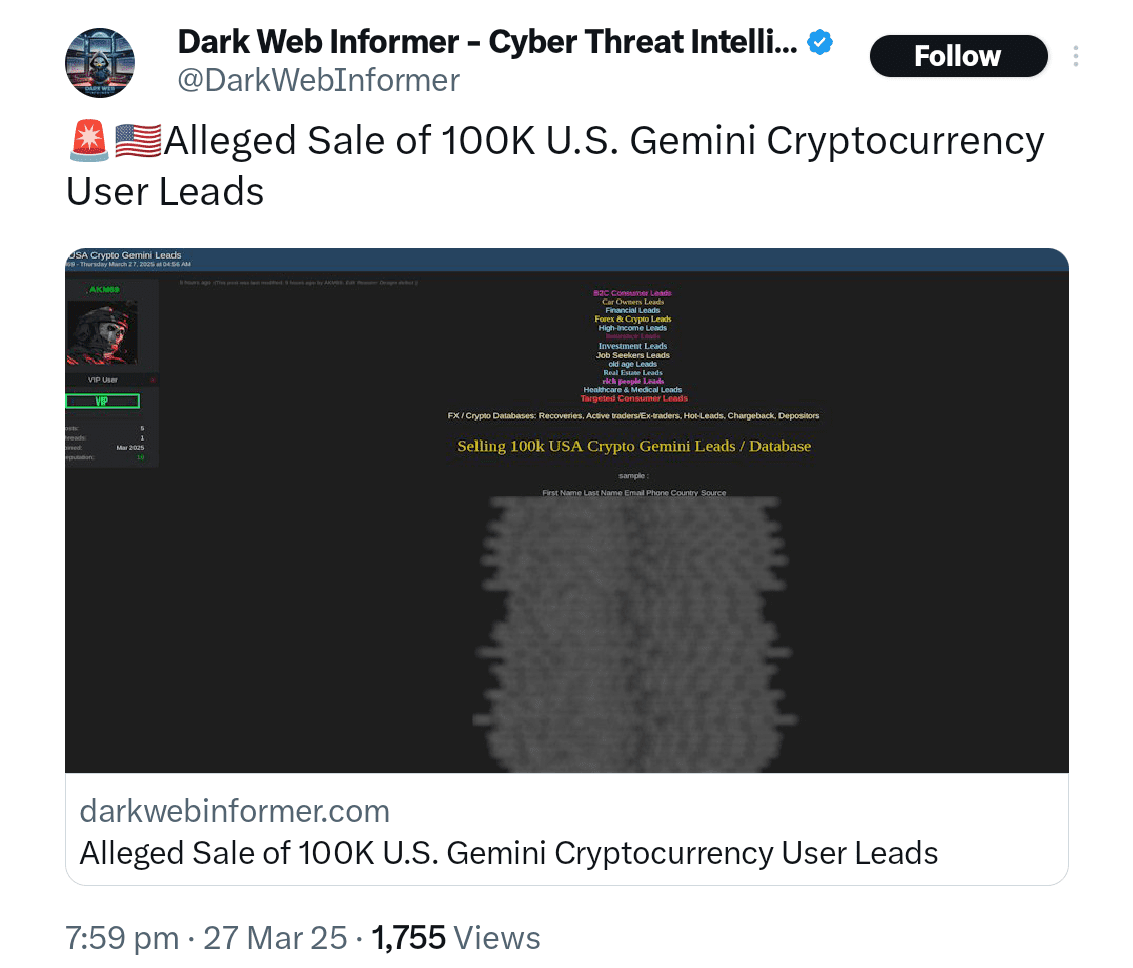 Dark Web Informerは、ハッカーが100,000件のGeminiユーザーの記録を含むデータベースを販売していると報告しました。出典: X
ハッカーは、この販売を暗号ユーザーをターゲットにしたより広範な計画の一環として分類しました。データは詐欺行為、偽のリカバリーサービス、または暗号関連のマーケティングキャンペーンに使用されると言われています。Geminiは、これらの主張に対する公式声明をまだ発表していません。
3月26日、Geminiの漏洩が報告される前日、別のハッカーがBinanceから盗まれたデータの別のバッチを広告しました。今回は、ハッカーがBinanceユーザーに属するメールアドレスとパスワードを保有していると主張しました。データベースには132,000件以上の記録が含まれていると報告されています。
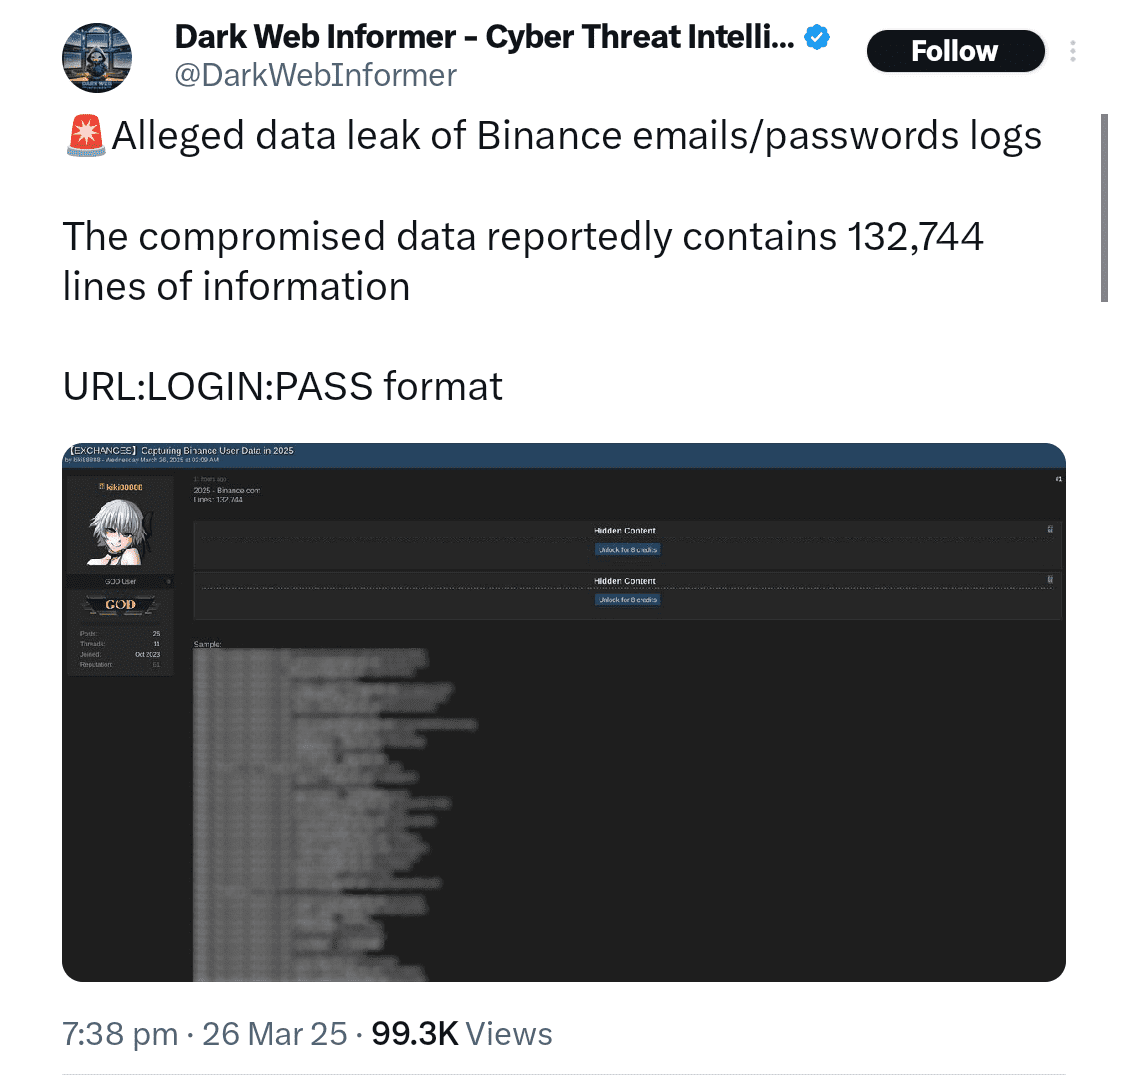 Binanceのデータも販売リストに掲載。出典: X
しかし、Binanceは報告に迅速に対応し、データはBinanceのプラットフォームの侵害によって取得されたものではないと述べました。代わりに、取引所は情報がユーザーのデバイス上のマルウェア感染から来た可能性が高いと明らかにしました。マルウェアは、コンピュータに感染し情報を盗む有害なソフトウェアを指し、しばしばユーザーが知らずに疑わしいリンクをクリックしたり、有害なファイルをダウンロードしたりする際に発生します。
Binanceは、これはフィッシング攻撃であり、漏洩ではないと述べました
Binanceは、そのシステムが侵害されていないこと、そして取引所が安全であることを強調しました。同社は、ハッカーがフィッシング攻撃やマルウェア感染を通じてユーザーデータを収集したようだと説明しました。これらの攻撃は、ユーザーが偽のウェブサイトを訪れたり、安全でないリンクをクリックしたり、詐欺師とやり取りしていることに気づかずに敏感な情報を入力したときにしばしば発生します。
追跡ブログ投稿で、Dark Web InformerはBinanceの説明を支持し、漏洩した情報はBinance自体ではなく、侵害されたユーザーのデバイスから来ているようだと指摘しました。このサイトはユーザーに注意を促し、「あなたたちの中には本当にランダムなものをクリックするのをやめる必要がある人がいます」と警告しました。
これはハッカーが主要な暗号交換所から大量のデータを保有していると主張するのは初めてではありません。3月14日、複数のユーザーがCoinbaseやGeminiなどの主要な暗号プラットフォームを偽装した詐欺的なメッセージを受け取ったと報告しました。詐欺師たちは、攻撃者によって制御された事前生成されたリカバリーフレーズを使用して新しい暗号ウォレットを作成させようとしました。