

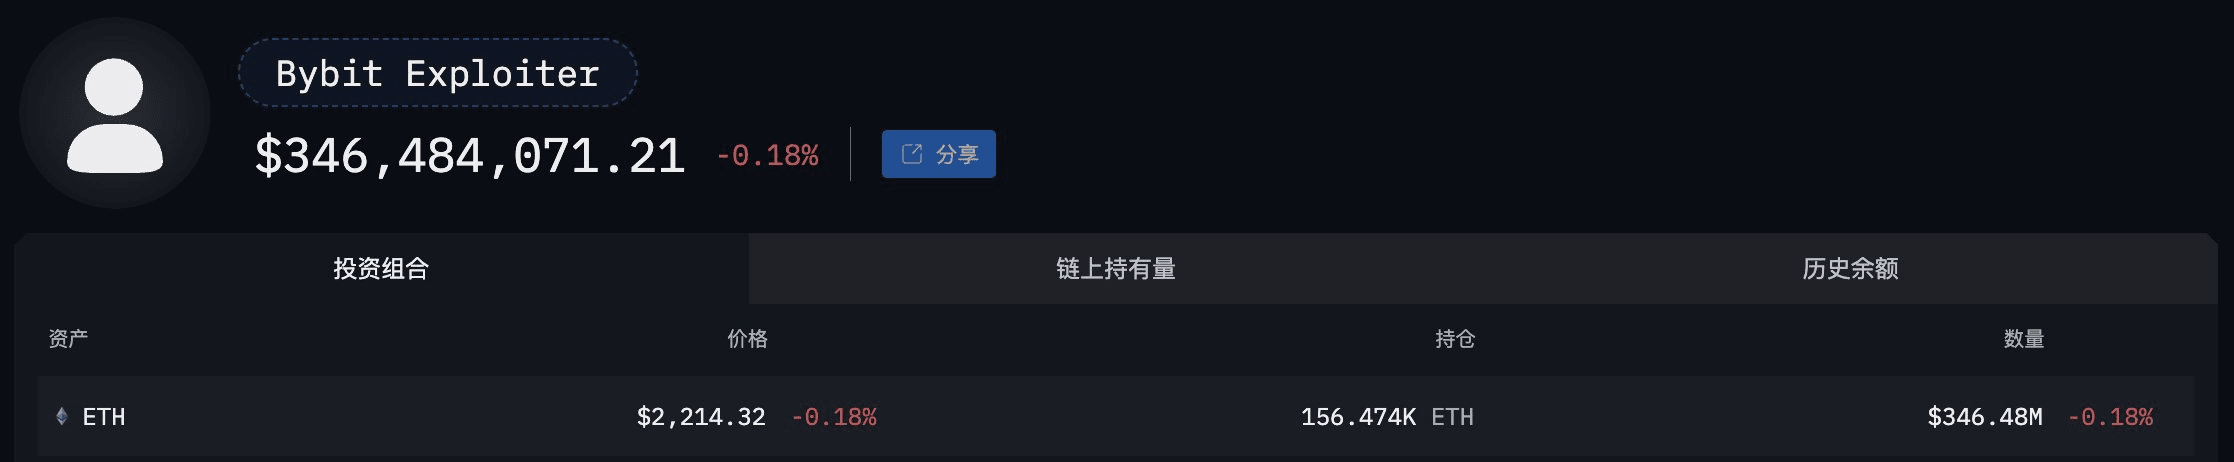
北朝鮮のラザルスグループは、2月21日のBybitのハッキングから62,200 Ether(1億3,800万ドル相当)を3月1日にマネーロンダリングし、まだ移動されていない156,500 Etherが残っていると匿名の暗号通貨アナリストが指摘しました。
Bybitの1億4,000万ドルのハッキングから盗まれた499,000 Etherのうち、約343,000 Etherが移動されたとX EmberCNのユーザーが述べており、残りの資金が今後3日以内に消去されることを期待しています。
移動された343,000 Etherは、盗まれた資金の68.7%に相当し、2月28日の54%から増加しました。
EmberCNは以前、FBIがBybitのハッカーに関連する取引をブロックするようにノードオペレーター、暗号通貨取引所、ブリッジ、他の関係者に呼びかけている中で、マネーロンダリング活動が減少していることに注意を促しました。
FBIは、Bybitが運営または関係している51のEthereumアドレスを共有しました。一方、ブロックチェーン分析会社Ellipticは、彼らと関係がある可能性のある11,000以上の暗号通貨ウォレットアドレスにマークを付けました。
暗号通貨調査会社Chainalysisは、ハッカーが盗まれたEtherの一部をビットコイン、DAIステーブルコイン、他の資産に変換したと述べており、分散型取引所、クロスチェーンブリッジ、即時スワップサービスを介して、KYCプロトコルなしで行ったと報告しています。
そのプロトコルの一つは、クロスチェーン資産スワッププロトコルであるTHORChainを含みます。このプロトコルの背後にいる開発者たちは、北朝鮮のハッカーによって行われた多くの取引を促進したため、厳しい批判を受けてきました。
THORChainの開発者の一人である「プルート」は、北朝鮮のハッカーに関連する取引をブロックする投票が取り消された後、もはやこのプロトコルに貢献しないと述べました。
Cointelegraphへのメモの中で、THORChainの創設者であるジョン・ポール・トールビョルンセンは、もはやこのクロスチェーンプロトコルに関与していないことを述べ、FBIおよび米国財務省の外国資産管理局が承認した暗号通貨ウォレットアドレスがこのプロトコルと相互作用していないことを指摘しました。
2月21日のBybitのハッキングは、現在までに暗号業界での最大のハッキング事件であり、2022年3月23日の6億5,000万ドルのRoninブリッジのハッキングによる損失の2倍です。