

暗号ファミリーの皆さん!👋 重大な話をしましょう—新しいSMSフィッシング詐欺が、経験豊富なBinanceユーザーすら騙しています。

最近、怪しいメッセージを受け取った場合は、クリックする前にこれを読んでください。
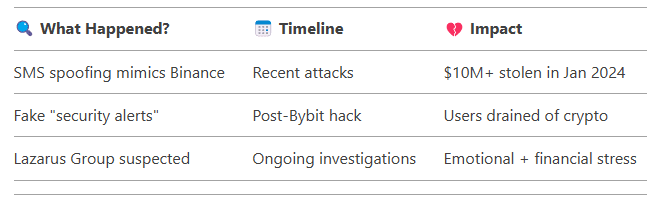
重要な詳細
😱 被害者の話: 「私はほとんどすべてを失うところだった」
ジョー・ジョウ(公開された名前)に会いましょう。彼はこの詐欺の犠牲者で、次のように展開しました。
1️⃣ テキスト: ジョーは、彼のアカウントが「北朝鮮からアクセスされました」と警告するBinanceの公式番号からSMSを受け取った。
2️⃣ パニック: Bybitの15億ドルのハッキングニュースを受けて、彼はパニックになり、提供された番号に電話をかけた。
3️⃣ トラップ: 「サポートエージェント」が彼にSafePalウォレットを作成し(Binanceのパートナーと主張)、資金を「調査」のために移動するように言った。
4️⃣ キャッチ: ジョーが疑いを持ったとき、彼は資金を回復しようとしたが、詐欺師は送金中に彼のウォレットを空にした。
「ガス代が切れました…残高が消えました。」 – ジョー・ジョウ
🕵️ 詐欺の仕組み
これは平均的なフィッシングの試みではありません。詐欺師は次のレベルの戦術を使用しています:
SMSスプーフィング: メッセージがBinanceの公式スレッドに表示されます。
偽のパートナーシップ: SafePalのような「パートナー」ウォレットを引用。
心理的操作: Bybitハッキング後の恐怖を利用。
SlowMistのCISOが侵害を分析し、2つの可能な手法を指摘しました:
SMSゲートウェイの脆弱性を悪用。
第三者プロバイダーと共謀して返信を偽造。
📉 より大きな絵: 暗号フィッシングは進化しています
1月にはフィッシングの損失が56%減少しましたが(10.25M対12月の23.58M)、詐欺はますます高度化しています。ラザルスグループ(そう、あの北朝鮮のハッカー)がこの波の背後にいる可能性があります。
🛡️ 自分を守る: 5つの必須ヒント
URLを確認: テキスト内のリンクをクリックせず、アプリから直接ログインしてください。
2FAを有効にする: SMSではなく、ハードウェアキーまたは認証アプリを使用してください。
「パートナー」を再確認: Binanceは外部ウォレットの作成を求めません。
落ち着いて: 詐欺師はパニックを利用します。立ち止まり、呼吸し、確認してください。
疑わしい活動を報告: フィッシングテキストをBinanceサポートに転送してください。
💬 最後の考え
暗号は力を与えますが、詐欺師の遊び場でもあります。鋭くなり、すべてを疑い、プライベートキーやシードフレーズを決して共有しないでください。コミュニティを守りましょう—一つの懐疑的なメッセージから始めましょう。💪
質問がありますか? 下にコメントしてください! 👇 そして、これが役に立ったと思ったら、共有してください—友達が後で感謝するかもしれません。🙏
#StaySafe #CryptoScamAlert #Binancesecurity @Binance Risk Sniper
免責事項: この投稿は公に報告された事件に基づいています。常に自分で調査を行ってください。🧸✨