


サイバー犯罪グループが、偽の求人情報とGrassCallという悪意のあるミーティングアプリを使用して、無防備な犠牲者から暗号を盗む詐欺を開始しました。この詐欺は、詐欺会社、偽の求人情報、個人情報を盗み、暗号ウォレットを空にするように設計されたマルウェア感染アプリを含んでいました。
BleepingComputerの報告によると、2月26日にはこのスキームは放棄され、詐欺に関連するウェブサイトやLinkedInアカウントが削除されました。
 BleepingComputerは、詐欺師たちが偽の会社を設立し、LinkedInや他のWeb3求人プラットフォームに求人情報を掲載したと報じました。出典:X
しかし、露見する前に、この詐欺は何百人もの求職者をターゲットにし、その中にはGrassCallアプリをダウンロードした後に暗号を失ったと報告した人もいました。
ロシア拠点のサイバー犯罪グループ「クレイジー・イーヴィル」が暗号通貨求人詐欺の背後にいます。
このオペレーションの背後にいるサイバー犯罪グループは「クレイジー・イーヴィル」で、ソーシャルエンジニアリング攻撃を専門とするロシアの組織です。このグループは、欺瞞を通じて暗号通貨を盗むことに焦点を当てたサイバー犯罪グループに使われる用語である「トラッファーチーム」として知られています。
サイバーセキュリティ会社Recorded Futureの報告によると、クレイジー・イーヴィルは暗号業界をターゲットにした10以上の詐欺に関連付けられています。このグループは、犠牲者が個人情報を明らかにするように騙すパーソナライズされた欺瞞的なメッセージを使用したスピアフィッシング戦術を使用しています。
彼らの以前の詐欺の一つ、Gatherumは、GrassCallのスキームにほぼ同じでした。Gatherumは、同じブランドとロゴを使用して、正当なミーティングアプリとして偽装していました。
GatherumとVibeCallのXアカウントの比較。出典:X
さらに、GatherumやGrassCallと同じブランディングを持つ「VibeCall」というXアカウントが登場しました。このアカウントは2022年6月に作成されたものの、2023年2月中旬にアクティブになったことから、詐欺のために再利用された可能性があります。
偽の会社「Chain Seeker」が暗号求人広告を掲載するために使用されました。
詐欺を合法的に見せるために、クレイジー・イーヴィルは「Chain Seeker」という偽の暗号会社を設立しました。このグループはソーシャルメディアアカウントを作成し、LinkedInやCryptoJobsList、WellFoundなどの人気Web3求人ボードに求人情報を掲載しました。
詐欺は、求職者がChain Seekerの求人情報をオンラインで見た後に応募したときに始まりました。応募を提出した後、彼らは会社から、いわゆる「マーケティング責任者」にTelegramで連絡するように指示するメールを受け取りました。Telegramに入ると、詐欺師は彼らにグループが管理するウェブサイトからGrassCallアプリをダウンロードするように伝えました。このウェブサイトはプロフェッショナルに見え、犠牲者を合法的なミーティングツールにアクセスしていると信じ込ませました。しかし、インストールされると、GrassCallマルウェアは感染したデバイスから暗号ウォレットの詳細を即座に盗みました。
あなたにもおすすめ:2024年に暗号投資家が豚肉の詐欺で55億ドルを失う
犠牲者の声:『詐欺は非常に巧妙に組織されていた』
LinkedInユーザーのクリスティアン・ギタは、Chain Seekerの役割に応募した際、この詐欺を「非常に巧妙に組織されている」と表現しました。彼は、詐欺会社がプロフェッショナルな外観のウェブサイト、LinkedInおよびXのプロファイルを持ち、従業員をリストアップしているため、あらゆる角度から合法的に見えるようにしていると指摘しました。
GrassCallアプリさえも、一見信じられそうなオンラインプレゼンスを持っており、多くの犠牲者を騙してダウンロードさせました。
詐欺が広く露見するにつれて、LinkedInと求人ボードはChain Seekerのほとんどのリストを削除しました。しかし、報告時にはLinkedInに一つだけアクティブなものが残っていました。
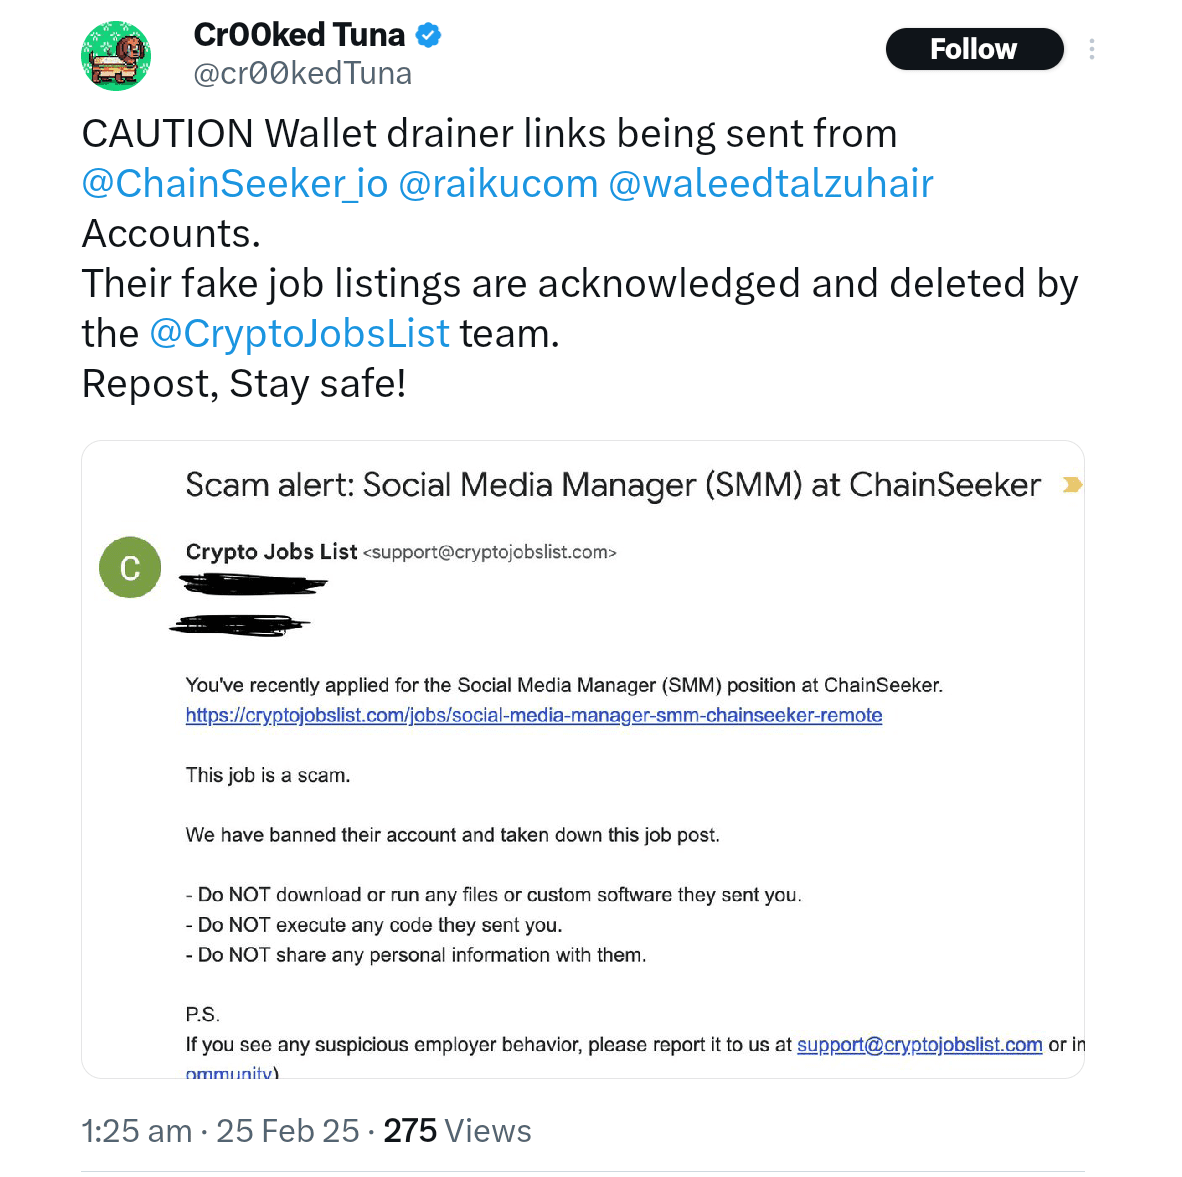 ウォレットドレイナーリンクが求職者に送信されました。出典:X
Chain Seekerのウェブサイトには、最高財務責任者(CFO)イザベル・オルメドや人事マネージャーのアドリアーノ・カッタネオなどの個人が以前にリストされていましたが、彼らのLinkedInページは削除されています。しかし、Chain SeekerのCEOを名乗るアートヨムス・ザルブスという名前の別のLinkedInプロファイルは依然としてアクティブでした。
専門家は暗号トレーダーとNFTユーザーに警戒を促す
先月の報告で、Recorded Futureは、暗号トレーダー、NFT投資家、ゲーム専門家がこれらのタイプの詐欺の主要なターゲットであると警告しました。この会社は、未知のソフトウェアをダウンロードする必要がある求人情報に注意するよう求職者にアドバイスしました。
多くのセキュリティ専門家やソーシャルメディアユーザーは、GrassCallマルウェアに影響を受けた人々に、すぐにパスワードを変更し、感染していないデバイスを使用して新しいウォレットに暗号資産を移動するようにアドバイスしました。詐欺が明らかになった今、BleepingComputerはクレイジー・イーヴィルがこの特定のオペレーションを放棄した可能性が高いと報じています。しかし、サイバーセキュリティの専門家は、異なる名前で同様のスキームが出現する可能性があると警告しています。
詐欺の暴露:偽の「GrassCall」アプリがウォレットを空にするという投稿は、Coinchapterで最初に登場しました。%%featured_image%%