事件の背景
2025年2月22日、世界第2位の暗号通貨取引所Bybitは、そのオフラインのイーサリアムコールドウォレットがハッカーの攻撃を受け、約15億ドルのイーサリアム(ETH)および関連資産が盗まれたと発表しました。この事件はブロックチェーンセキュリティ専門家によって暗号通貨史上最大規模の盗難事件と見なされており、世界の金融史上最大規模の単一盗難事件の一つである可能性があります。
ブロックチェーンセキュリティ会社Arkham Intelligenceのデータによると、約40万ETH(約112億ドル)、9万stETH(約25.3億ドル)およびその他のETH派生品が盗まれ、一部の資産はすでに移転されて売却され始めています。この攻撃により、イーサリアムの価格は一時6.7%下落し、ビットコインは約3%下落しました。
ハッカーの手法と攻撃の過程
今回のハッキング攻撃は非常に高い技術力と緻密な計画を示しました。BybitのCEO周必恩(Ben Zhou)はX(Twitter)で、ハッカーがETHコールドウォレットのスマートコントラクトロジックを改ざんすることにより、取引所の多重署名コールドウォレットが本来の防護機能を失い、最終的にすべての資産が未知のアドレスに移転されたと述べました。
具体的には、攻撃の過程は以下の通りです:
コールドウォレット管理システムの侵入:ハッカーは内部の脆弱性やソーシャルエンジニアリング攻撃(フィッシング攻撃など)を通じて、多重署名の署名権限を取得した可能性があります。
スマートコントラクトのロジックの改ざん:ハッカーはコールドウォレットのスマートコントラクトを変更し、ウォレット内の資産が未承認のアドレスから引き出されることを可能にしました。
資産の移転:一旦コールドウォレットを制御すると、ハッカーは迅速に資金を未知のアドレスに移転し、分散型取引所(DEX)を通じて売却します。
資金洗浄:一部の資金はミキシングサービス(Tornado Cashなど)やクロスチェーンブリッジを通じて移転され、資金の流れを隠そうとしています。
セキュリティ専門家の分析によれば、これは北朝鮮のハッカー集団ラザルスグループによるものである可能性が高いとされています。このグループは過去に暗号通貨取引所を何度も攻撃しており、類似の手法で資金を盗み出しています。
Bybitの対応とコミュニティの反応
ハッキング攻撃が発生した後、BybitのCEO Ben Zhouは直ちにXでライブを行い、コミュニティに事件の経緯を説明しました。彼の透明性と責任感は多くのユーザーから評価されました。
しかし、Bybitが顧客資金の安全を保証しているにもかかわらず、多くのユーザーが資産を引き出すことを選択しました。データによると、Bybitは24時間以内に35万件の引き出しを処理し、24.85億ドルの純流出を引き起こしました。市場は一時、銀行の取り付け騒ぎが発生する可能性を懸念しました。
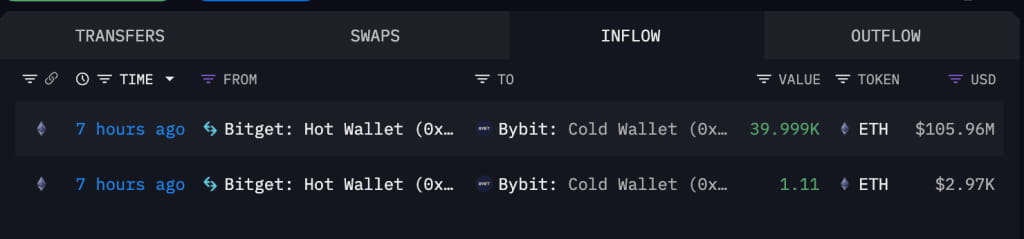
資金圧力への対応として、Bybitは迅速に資金を動かし、Bitget、Binance、MEXCなどの取引所からの資金サポートを受けました。Bitgetは条件なしに4万ETH(約1.06億ドル)を提供し、Bybitの流動性を安定させる手助けをしました。
事件が市場に与える影響
イーサリアム市場のボラティリティ
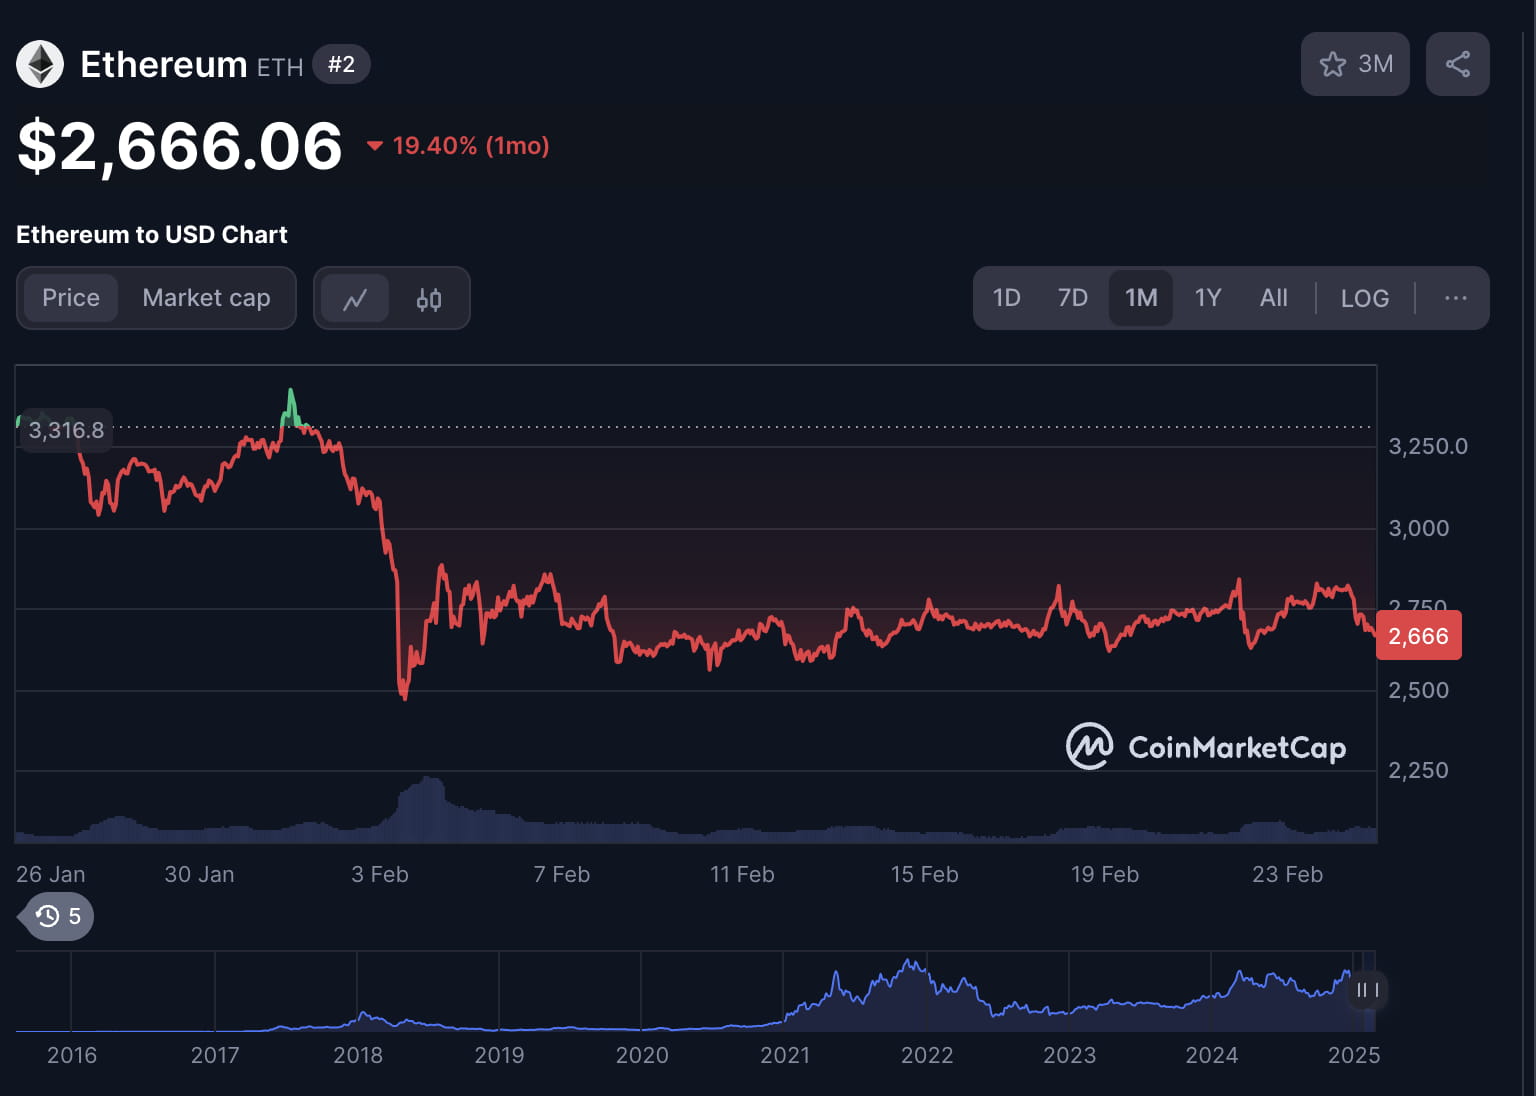
今回盗まれた主要な資産はイーサリアムであり、そのためETHの市場価格に直接的な影響を与えました。事件発生後、イーサリアムの価格は短時間で約6.7%下落しましたが、Bybitや他の機関の資金移動により、価格はすぐに2800ドル近くまで反発しました。しかし、ハッカーが依然としてETHを売却しているため、短期的にETHは依然として一定の売り圧力に直面する可能性があります。
アルトコイン市場への影響
全体の暗号通貨市場は依然としてブルマーケットのサイクルにありますが、この事件はアルトコイン市場に一定のネガティブな影響を与えました。ETHはDeFiおよびアルトコイン市場のコア資産であるため、市場の感情は短期的には低迷する可能性があります。
取引所の評判と規制の影響
この事件はBybitに深刻な打撃を与えましたが、FTXの破産事件とは異なり、Bybitは十分な資本準備を持っており、損失を負担することができます。そのため、市場のBybitに対する信頼は損なわれましたが、取り返しのつかないほどのものにはなりませんでした。
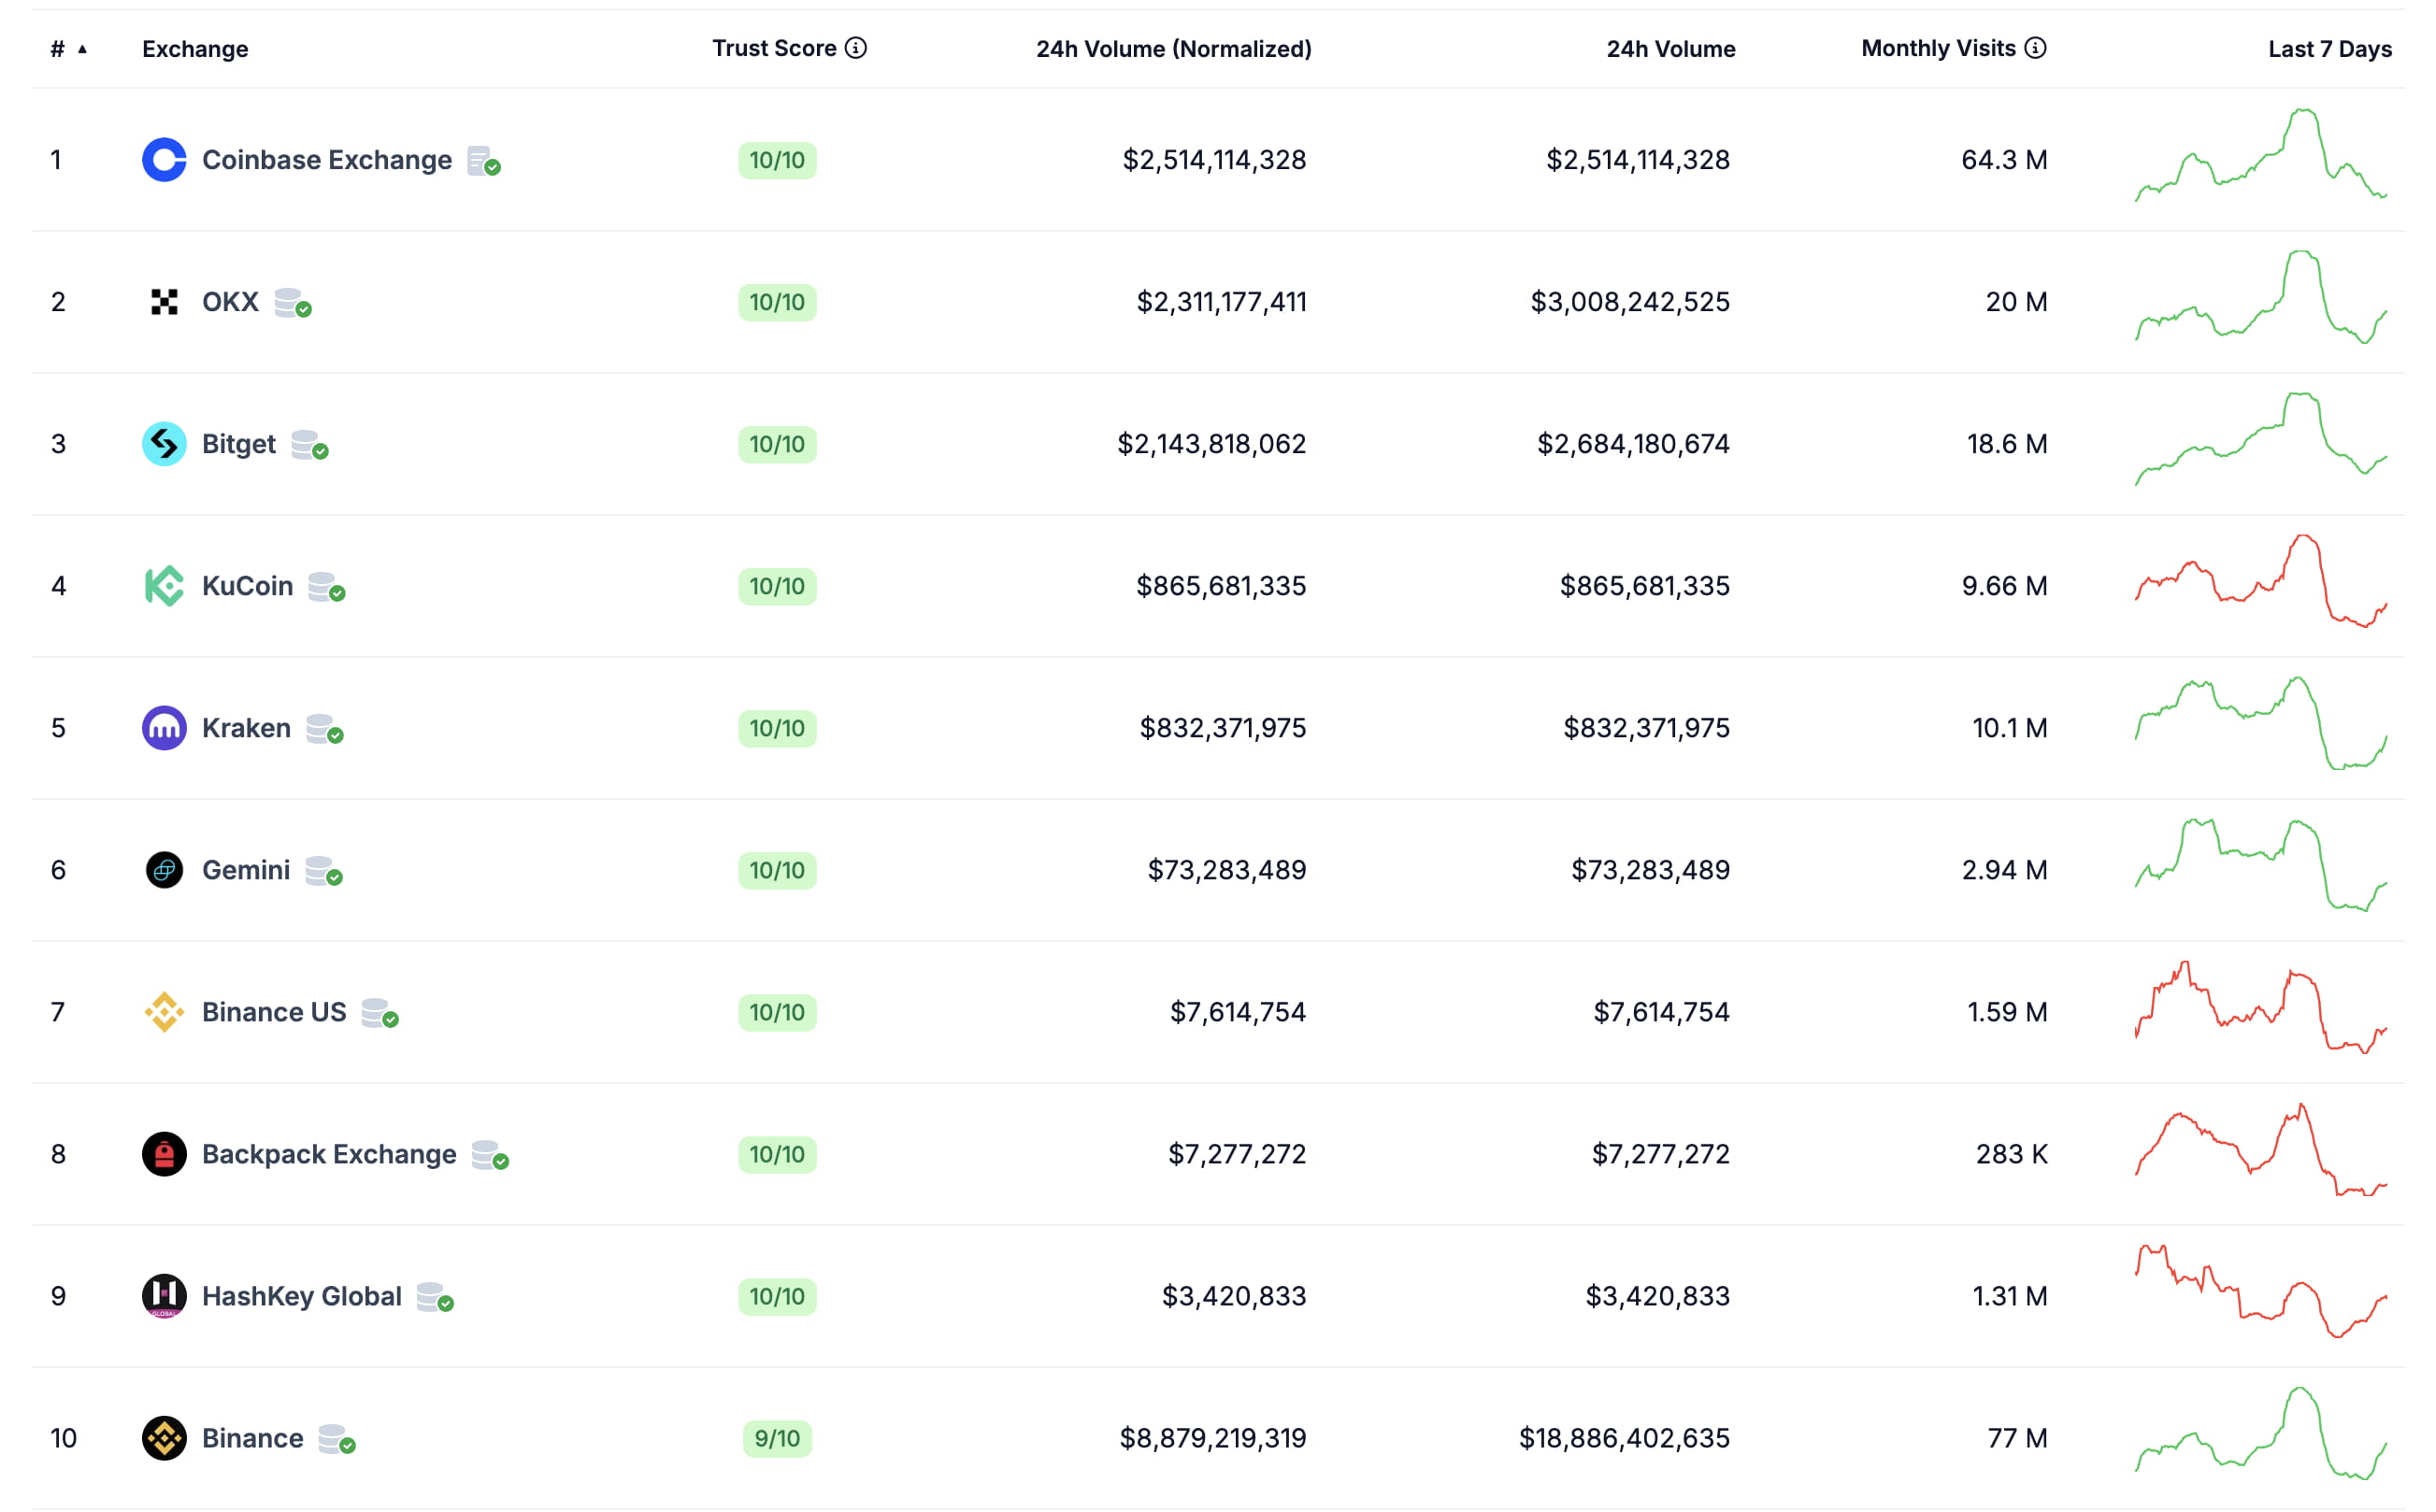
一方で、この事件は規制当局による中央集権型取引所(CEX)への規制強化を加速させ、セキュリティ対策の強化を要求する可能性があります。コインベースのような強く規制されている取引所は、これによってより多くの市場シェアを獲得する可能性があります。
暗号通貨ユーザーへのセキュリティ提案
秘密鍵管理と分散型ウォレット
この事件は再び私たちに警告しています:「Not Your Key, Not Your Coin」——もしあなたの資産が取引所に保存されているなら、あなたはそれを本当に所有しているわけではありません。ユーザーに提案します:
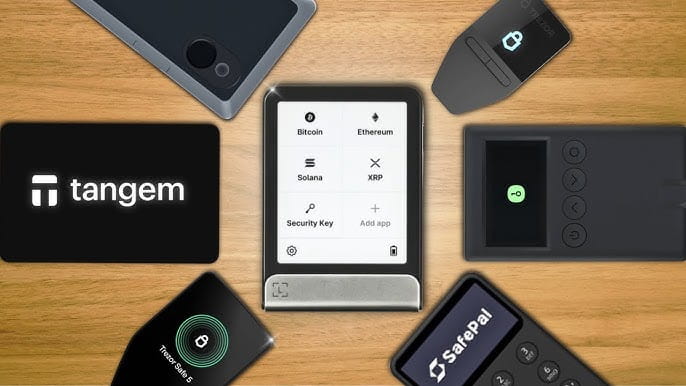
ハードウェアウォレット(Ledger、Trezorなど)を使用して大額の資金を保管します。
できるだけ分散型ウォレット(MetaMask、Trust Walletなど)を使用します。
すべての資金を取引所に保管しないでください。リスク管理を行うべきです。
取引所の選択とセキュリティチェック
多重署名ウォレット、資産準備証明(PoR)メカニズムなど、良好なセキュリティメカニズムを持つ取引所を優先的に選択してください。
定期的に取引所に異常な取引記録がないか確認し、疑わしい活動が見つかった場合は直ちに資金を引き出すべきです。
取引所で安全事件が発生した際には、決してパニック売りをせず、公式発表に注目し、冷静に判断するべきです。
結論
Bybitの15億ドルのハッキング事件は、暗号通貨史上最大の盗難事件となりました。ハッカーの攻撃手法は非常に巧妙で、多重署名ウォレットの脆弱性を利用し、スマートコントラクトを改ざんして大量の資産を成功裏に盗みました。
しかし、Bybitは事件発生後に迅速に対応し、CEOの透明なコミュニケーション、大規模な引き出しのスムーズな処理、他の取引所からの支援により、市場の信頼が徐々に回復しました。
この事件はETHおよび全体の市場に一定の影響を与えましたが、FTX崩壊のような流動性危機を引き起こすことはありませんでした。暗号通貨投資家はこの事件を教訓として、自らのセキュリティ意識を強化し、資産の安全を確保し、適切にリスクを分散させて、今後の安全上の課題に対処する必要があります。