
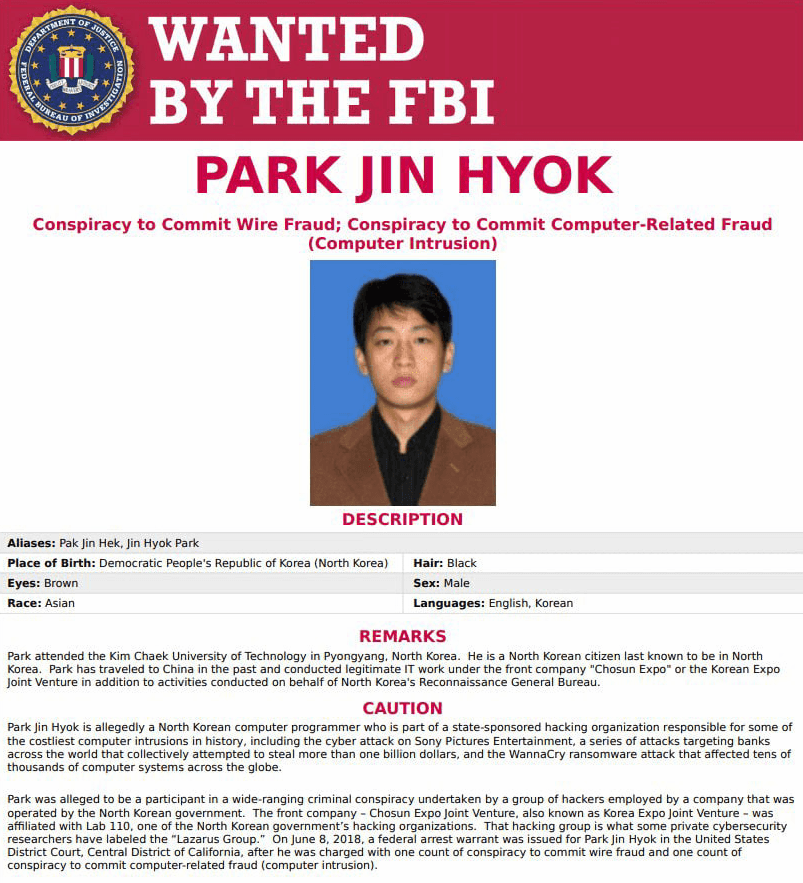
朝鮮ハッカー組織Lazarus Group(ラザルスグループ)は長年にわたりネット犯罪の分野で活動しており、暗号通貨やサイバー攻撃において悪名高く、Bybit事件の前から一連の衝撃的なネット窃盗行為を実施し、世界中の多くの機関や個人に巨額の経済損失をもたらしました。
早くも2014年、Lazarus Groupはソニー・ピクチャーズを標的にしました。彼らは大規模な攻撃を仕掛け、ソニー・ピクチャーズの大量の機密データを漏洩させました。これには未公開の映画や従業員の個人情報などが含まれ、この事件による損失は数億ドルに上りました。
2016年、Lazarus Groupの攻撃手法はさらに大胆で複雑になりました。彼らはSWIFT銀行決済システムの脆弱性を利用して、バングラデシュ中央銀行のシステムに侵入しました。部分的に資金が回収されましたが、彼らは約8100万ドルを盗み出すことに成功しました。
2017年はLazarus Groupの悪行が「爆発」した年です。この年、WannaCryランサムウェアが世界中に急速に広がり、数万台のコンピュータに影響を及ぼし、医療、交通、金融などの多くの業界や機関が関与しました。この攻撃による損失は40億ドルを超えると推定されています。同年、彼らはEthereum Parityウォレットの脆弱性を攻撃し、約1.5億ドルのEthereum資産を盗みました。
2018年には、韓国の複数の暗号通貨取引所がLazarus Groupの標的となり、大量の暗号通貨資産が盗まれ、損失は2億ドルを超えました。ほぼ同時期に、日本のCoincheck取引所も攻撃を受け、約5.3億ドルの暗号通貨を失いました。
2020年、Lazarus GroupはKuCoin取引所に対して攻撃を仕掛け、約2.8億ドルの暗号通貨を盗みました。
2022年、Lazarus Groupは犯罪活動を続けました。彼らはRoninネットワーク(Axie Infinity関連プロジェクト)に攻撃を仕掛け、約6.2億ドルを盗みました。同年、HarmonyのHorizon Bridgeも彼らの攻撃を受け、約1億ドルの暗号通貨を失いました。
2023年、Atomic Walletが被害者となり、Lazarus Groupはこの暗号通貨ウォレットの盗難事件に関与している可能性があり、約5000万ドルの損失を引き起こしました。
2024年には、Lazarus Groupが偽装PDFを使用してRadiant Capitalチームのマルチシグ権限を騙し取る手法を利用し、大量の暗号通貨を盗み、金額は約5000万ドルに上りました。
Lazarus Groupは長年にわたってさまざまな複雑なネット攻撃手法を通じて、多くの資金やデジタル資産を盗み出し、世界のサイバーセキュリティに深刻な脅威をもたらしました。これらの犯罪行為は巨大な経済損失を引き起こすだけでなく、世界のサイバーセキュリティへの関心を高めました。暗号通貨市場の発展に伴い、Lazarus Groupの脅威も進化しており、彼らの攻撃を防ぐ方法が世界のサイバーセキュリティ分野の重要な課題となっています。#bybit被盗 #钱包安全