

 1. 当事者の財布がこのようなハッキング事件に遭遇した場合、まずは当事者の財布を探します。取引所の財布はetherscanで基本的にマークが付いており、直接検索すれば良いです。
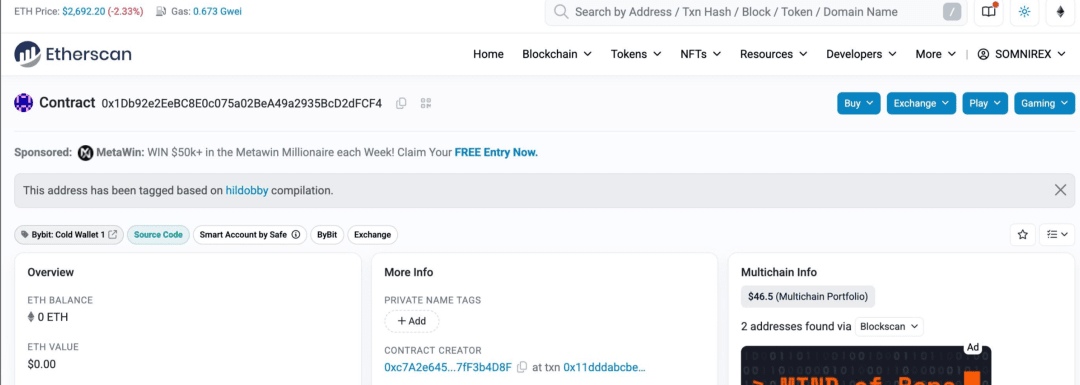 この不運な財布を見てください。Bybitのコールドウォレット1とマークされており、しかしお金はかわいそうな22ドルしかありません。おそらくそれは逃げたのでしょう。次にスクロールして歴史的な取引を見てみると、やはり:
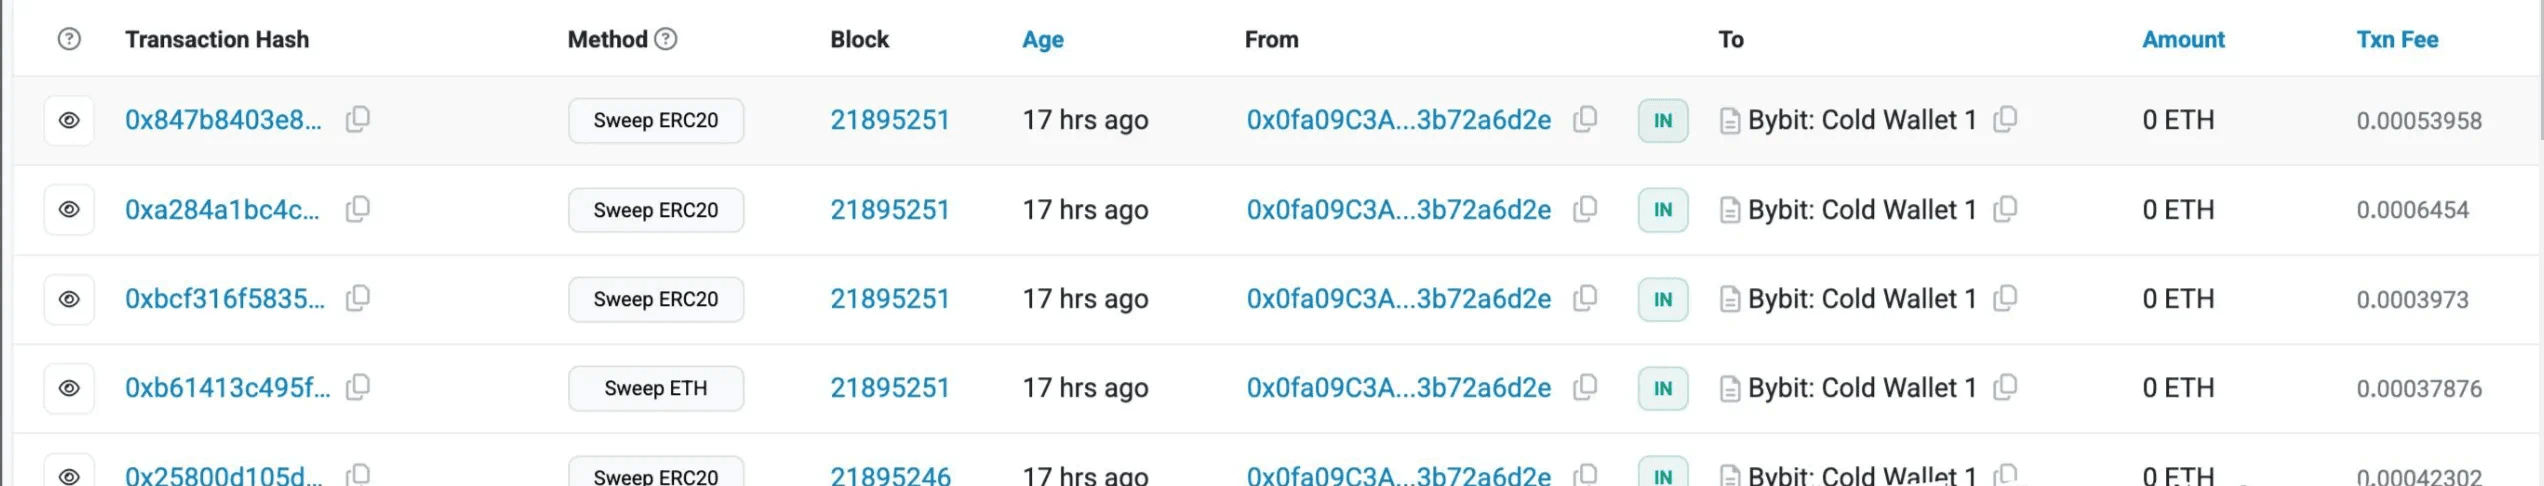 17時間前、この財布のお金が一気に引き出され、まさに秋風が落ち葉を掃くように、一毛も残っていません。2. 作業過程を見つけた当事者の財布を探して作業過程を分析できます。まず、この不運な財布が一体何であるのか見てみましょう。
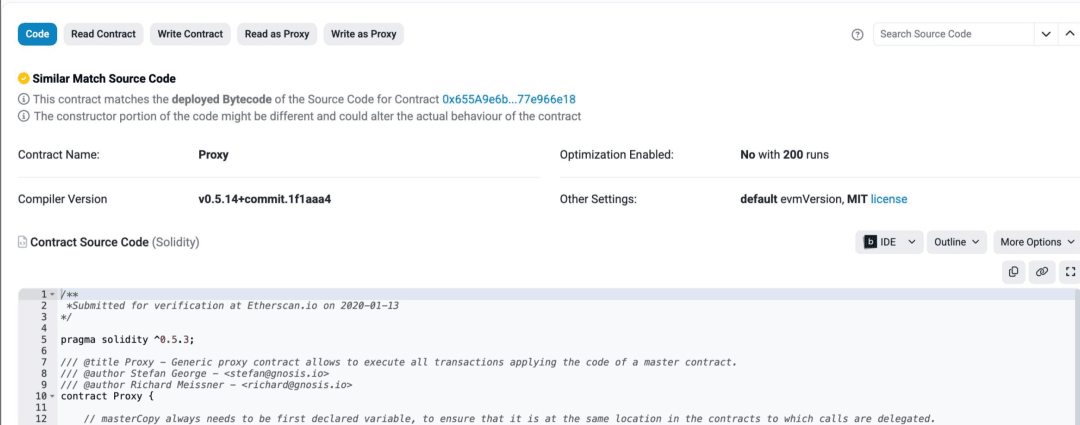 まず、これはスマートコントラクトウォレットです。つまり、コードロジックを持っているということです。詳しく見るとオープンソースコードロジックに「proxy」、「gnosis.io」というキーワードがあり、ほぼ安全な財布確定です。皆さんが馴染みがない方のために説明しますが、安全な財布は多署名の財布で、機関資金の管理に広く使用されています。さまざまな暗号通貨機関は、管理者がいるか、自己管理する場合は一般的には安全な財布を使用します。暗号通貨を直接保存するだけでなく、さまざまな多署名操作に使用される可能性もあります。皆さんは、非常に重要な財布だと理解すれば大丈夫です。コードは7、8年にわたってブロックチェーンに存在しており、これまで問題が発生したことはなく、まさに仮想通貨の南山の老松です。
これで大事なことになりました。安全な財布に存在する資金は1000億ドル以上あり、関係する契約もさまざまです。この財布の底層契約が攻撃を受けた場合、その影響は計り知れず、取引所の暴落よりもはるかに衝撃的です。ここであなたは疑問を持つかもしれません。本当にこれほど大きな影響があるなら、暗号市場はどうなるのでしょうか?
急がないで、次を見ていきましょう。財布の種類が分かれば、取引を分析することができます。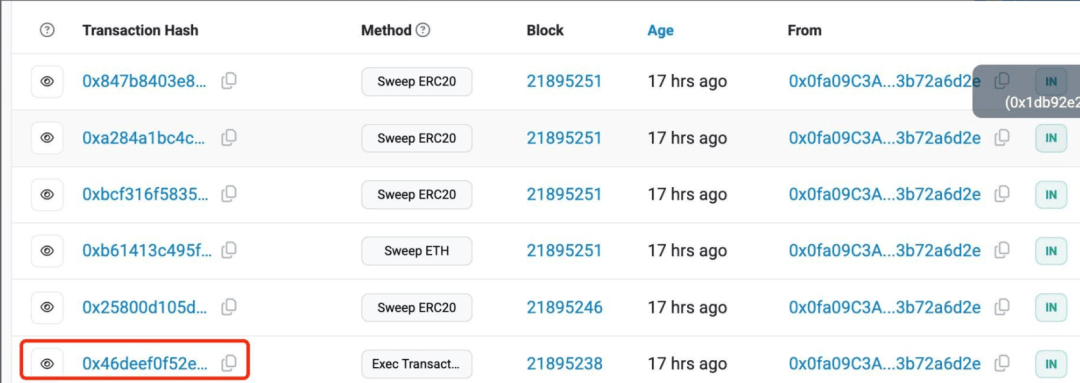
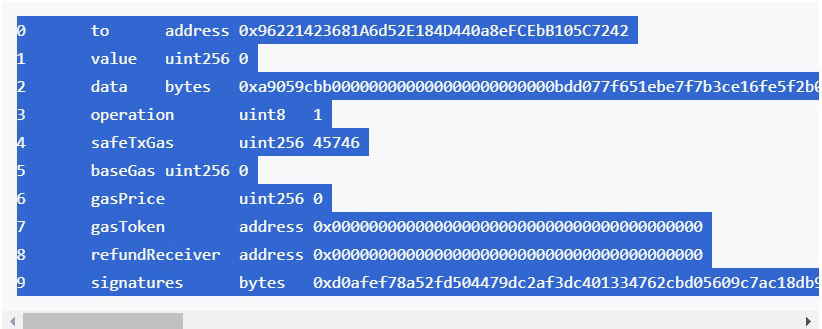
最初の数回の取引名はsweepERC20 sweepETHで、この名前を見ればお金を盗む操作だと分かります。安全な財布自体にはこれらの機能はありません。まずはそれを無視しましょう。最下部の取引名はExec Transactionで、これは安全な財布自体の機能で、すべての取引はこれを通じて行われます。これがこの事件の出発点に違いありません。詳しく見てみましょう。取引の詳細は以下の通りです。
 まず、signaturesを詳しく検証しましょう。
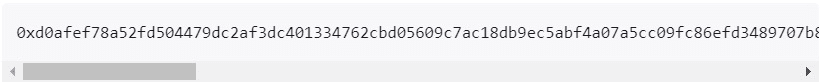
上下上下、私は慧眼如炬で半日見ました(具体的にどう見たかは長すぎて実際には書きたくないので、誰かが見たら再度書きます)、問題ないと思いました。これは正真正銘のsignaturesです。この取引は確かに複数の財布所有者のサインを集めました。皆さんは保管箱に複数の鍵があると理解できます。この取引は確かにすべての鍵を集めました。これで少なくとも安全な財布の底層契約は安全であり、ハッカーもこれらの鍵を集めてこのsafewalletを開いたことが確かです。具体的にこれらの鍵をどうやって集めたのかは、まずは置いておきましょう。
次に、この取引の具体的な操作を見てみましょう。ハッカーが金庫を開けた後にどう操作したのかを見ていきます。特にこの部分が重要です。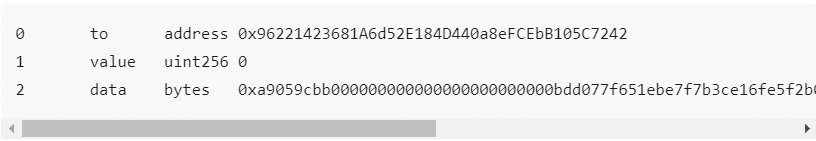
まずvalueが0ということは、この取引はETHの送金を行っていないことを示しています。この多分は金庫を開ける操作であり、しかもおそらく蓄積資産stETHが保存されているため、普通のことです。toはスマートコントラクトで、dataはこのスマートコントラクトと相互作用する内容です。
簡単に言えば、0x96221423681A6d52E184D440a8eFCEbB105C7242という契約のこのメソッド0xa9059cbbを呼び出し、このパラメータ bdd077f651ebe7f7b3ce16fe5f2b025be2969516を渡しました。
まず、この0x96221423681A6d52E184D440a8eFCEbB105C7242契約はどのようなものか見てみましょう。
開いてみると、オープンソースではなく、ほとんどがハッカーが展開した契約のようです。これで契約を分析できないのなら、私たちは行き詰まりなのでしょうか?ノンノン、賢いあなたはきっと思いついたでしょう。たとえオープンソースでなくても、この取引が一体何を変更したのか見れば分かるでしょう?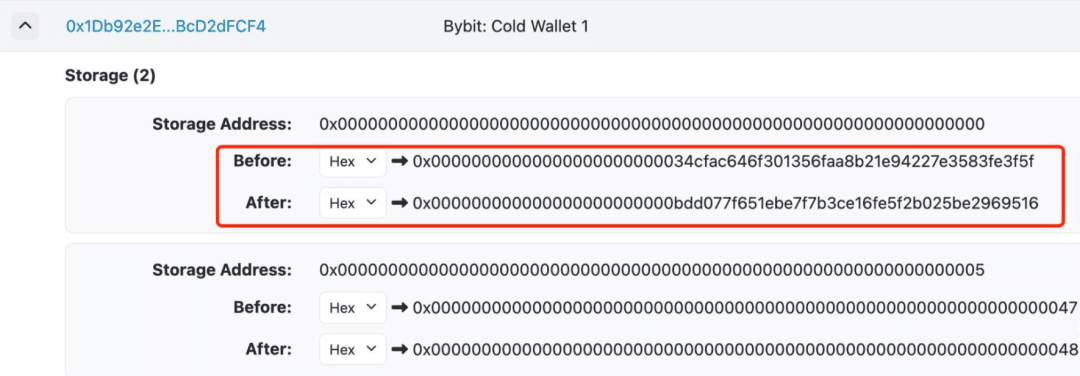
取引を詳しく見てみると、OK、問題が見つかりました。この取引はproxyの指向を変更しました。簡単に説明すると、安全な財布のデプロイはガスを節約し、アップグレードを容易にするためにproxyモードを採用しています。簡単に言えば、ユーザーが使用する財布のロジックはすべて一つのコードに指向しています。
財布のアドレス自体にはコードロジックがなく、ただお金を保存するだけです。ハッカーはこの取引を利用して財布が指すコードロジックを変更し、この財布はもう「安全な財布」ではなくなりました。
それはただの安全な財布の皮を被っているだけで、その内核は0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516というハッカーが展開したコードロジックです。まさにサイボーグの乗っ取りです。ハッカーはこれで思い通りにできるようになりました。
私たちが過去に戻って財布の一連のスイープ操作を見れば理解できます。ハッカーがサイボーグに乗っ取った後、コマンドを財布に送信し、財布はすべて従順に実行しました。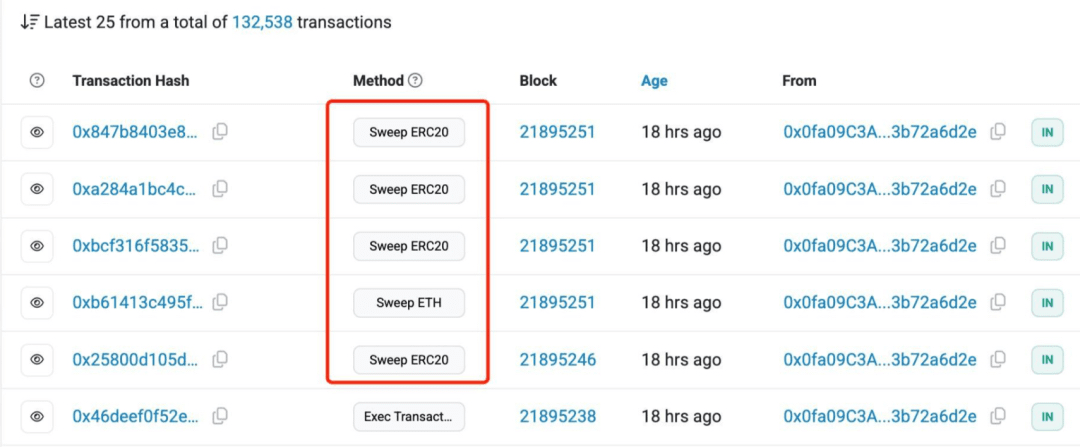
15億ドルは一毛も残っていません。3. 脱税
Bybitの15億ドルは、ETH→BTC→法定通貨の経路を通じて、数年かけて徐々に洗浄され、最終的には恩情国の計画の資金になると予想されます。取引所のセキュリティホールも非常に明らかです。3人の署名があれば絶対安全だと思っていました。
実際、1人の署名者のデバイスを攻撃すれば、システム全体が瞬時に崩壊します。
管理者は偽のSafe公式サイトでサインをしましたが、取引の底層はすでにすり替えられていることを知りませんでした。これはPPTでチップを作るのと同じで、インターフェースがどんなに華麗でも、コードを一度剥がせば全てバグだらけです。ETH価格を上げないために、Bybitは借金をしてもコインを買って穴を埋めようとしません。恩情国の人々がETHを投げ始めると、取引所とハッカーが互いに踏みつけ合い、投資家はまた一巡り切り捨てられます。
事件が公表された後、ETHは暴落し、レバレッジプレイヤーは悲惨なことになり、24時間以内に17万人が強制清算され、天台は再び行列を作っています。
Bybitは冷財布が絶対に安全だと豪語していましたが、結果的に一撃でその本質を暴かれました。どんなに厚い金庫でも、内通者が鍵を渡すことを防げません。Bybitは1年間の利益を失いましたが、ユーザーはまだ狂ったように引き出しを行い、CEOのライブ中には「頑張れ」とのコメントが溢れました。典型的なストックホルム症候群です。