
この20歳は歴史上最大のP2P強盗の一つを犯しました
2024年8月、彼は誰かを4,100 $BTC ($385,4M)で騙しました
私はすべてのデータを調査するのに約10時間を費やしました:私が見つけた情報は衝撃的でした...
彼がどのようにそれを行ったか、そしてそれを回避する方法はこちらです🧵👇
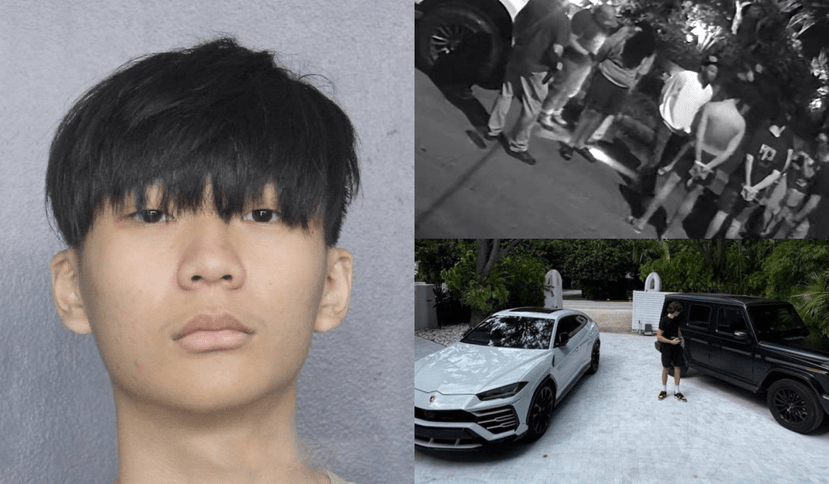
2/➮ マローン・ラムは20歳のシンガポール人です
🕷 2024年、彼は共犯者のジャンディエル・セラーノと共に逮捕されました
🕷 彼らはその当時、匿名の男性から2億3,000万ドルの暗号を盗みました
さあ、深く掘り下げてみましょう👇
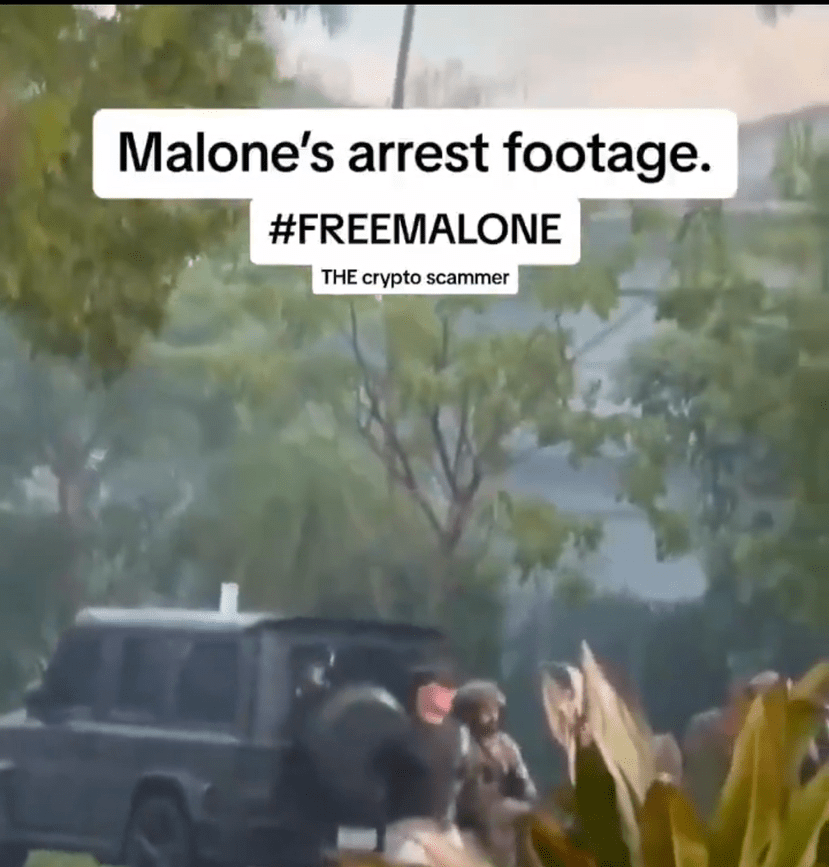
4/➮ 被害者との多くのやり取りと操作の後、彼はGoogleドライブへのアクセスを得ました
🕷 そこで、彼は被害者の個人情報を見つけました
🕷 これは彼のGeminiでの暗号資産の詳細を含んでいました
👇
5/➮ その後、彼のパートナー、ジャンディエルが被害者に再度電話し、Geminiの従業員を装いました
🕷 彼は被害者に暗号資産を保護するためのソフトウェアをダウンロードさせることに成功しました
しかし残念ながら...
👇
6/➮ 詐欺師たちはこのソフトウェアを使って彼のプライベートキーにアクセスしました
🕷 その後、彼らは4,100ビットコインを盗みましたが、その時の価値は2億3,000万ドルでした
🕷 彼らはその後、さまざまな暗号取引所やミキシングサービスを介して盗んだ資金を洗浄しました
しかし、彼らはどのように捕まったのでしょうか?
👇
7/➮ マローンは途方もない金額を使い始め、多くの注目を集めました
🕷 ロサンゼルスのクラブの一つで、彼は一晩で569,000ドルを使いました
🕷 彼はランダムな女性に5つのエルメス・バーキンバッグを贈りました
🕷 彼はまた、31台のスーパーカーと200万ドルの時計を購入し、いくつかの高級アパートを借りました
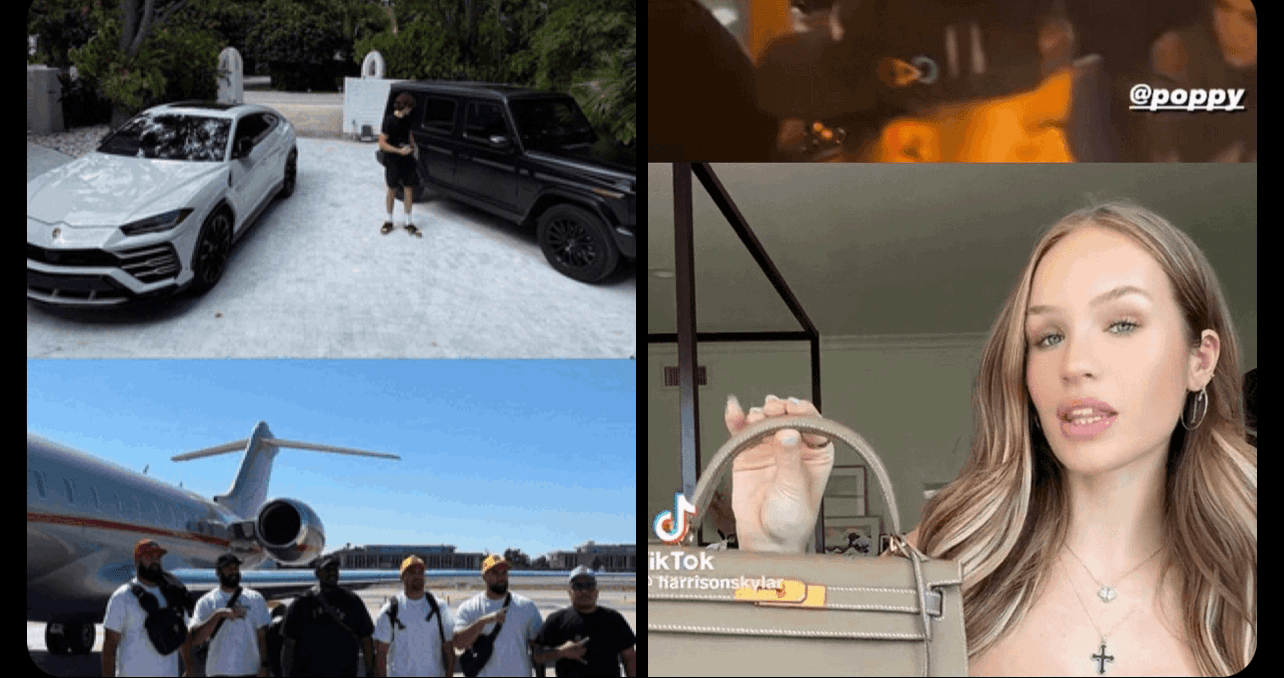
8/➮ 彼はロサンゼルスからプライベートジェットで到着後、マイアミで逮捕されました
🕷 この話は、いかに簡単に暗号資産を失うことができるかを示しています
🕷 そして、あなたが暗号資産を十分に保護していないという事実を実際に過小評価するのがどれほど簡単であるか
暗号資産を保護するためのアドバイスはこちら👇
👇👇👇
9/➮ 無許可のアクセス
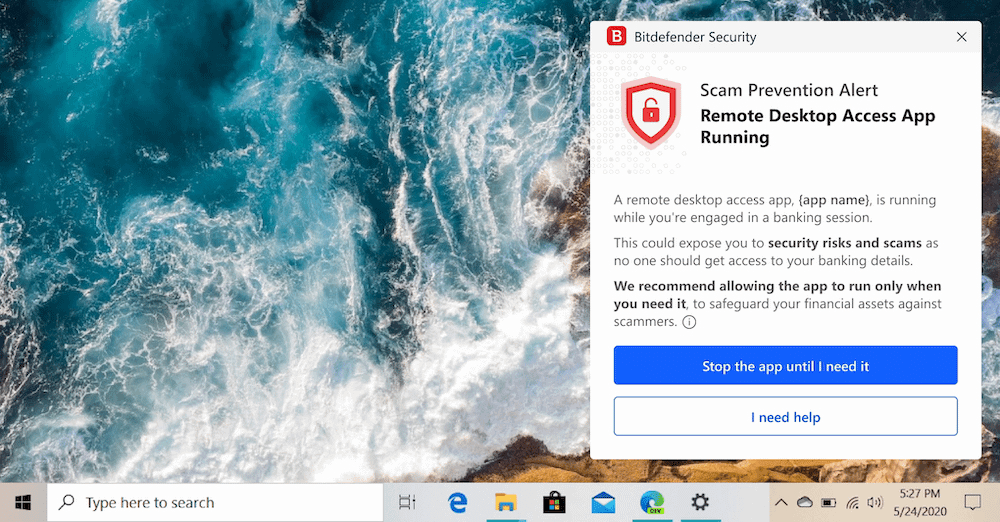
🕷 どんなに明白に聞こえても、信頼できない人にあなたのデバイスへのリモートアクセスを許可しないでください
🕷 それがGoogle、Binanceなどの従業員であっても
🕷 このような企業の誰かがこれを必要とすることはありそうにありません
10/➮ 二段階認証
🕷 特にメールやクラウドアカウントでは、常に二段階認証を有効にしてください
🕷 理想的には、Googleの認証アプリを選択してください
🕷 SIMスワッピング攻撃を防ぐために、SMSベースの二段階認証は避けた方が良いです
👇
11/➮ 安全なキーの保管
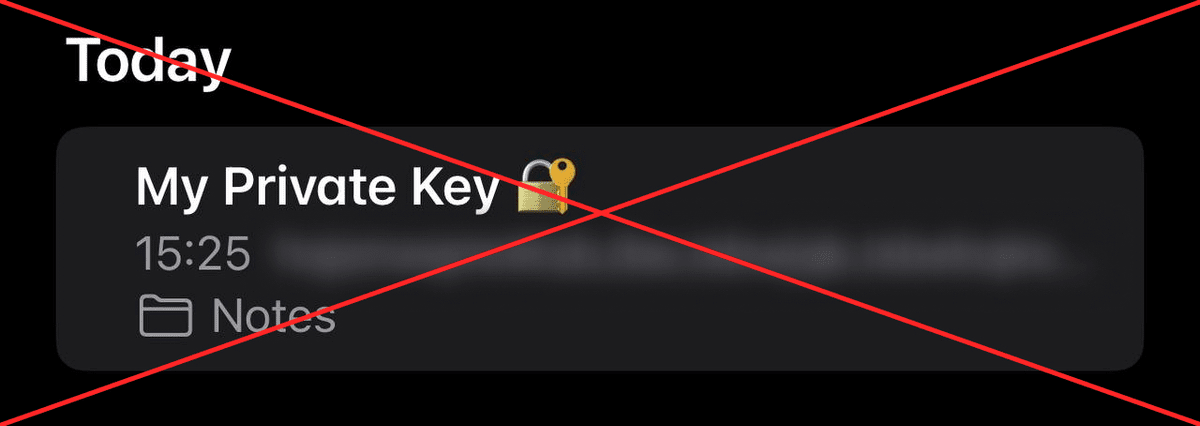
🕷 プライベートキーをデジタルで保存しないでください。そうしないと、マローン事件の被害者と同じくらい脆弱になります
🕷 資産を保護するために、より安全なキー管理を提供するウォレットを探してください
🕷 プライベートキーは紙または特別な金属プレートのみで保管してください
12/➮ 元のソース + 結論
🕷 結論の前に、この記事を可能にした調査を行った@zachxbtに感謝したいです
🕷 暗号詐欺は毎日増えており、新しいバリエーションが次々と現れ続けていることを忘れないでください
🕷 あなたの資産のセキュリティは過剰にはならないので、それを怠らないでください
👇
➮ この記事に愛とサポートを送ってください!
🕷 さらに刺激を求めてフォローしてください!