


暗号通貨システム全体を揺るがす可能性のある攻撃について聞いたことがありますか?つまり攻撃力は51%です。ネットワーク全体を制御できるため、攻撃者は想像できないことを行うことができます。では、51% 攻撃とは何でしょうか?今すぐdanhgiacoinで調べてみましょう!
51%攻撃とは何ですか?
51% 攻撃は、個人または組織が Proof-of-Work (PoW) コンセンサス アルゴリズムを使用してブロックチェーン ネットワーク内のコンピューティング能力 (ハッシュレート) の 50% 以上を制御した場合に発生する攻撃の一種です。この制御により、トランザクション データを変更したり、独自の裁量で新しいブロックを作成したりして、ネットワークを操作できます。
たとえば、ビットコインのようなPoWを使用するブロックチェーンでは、ネットワークノードは新しいブロックをチェーンに追加するために複雑な問題を解決する必要があります。ある実体が50%以上の計算能力を制御すると、彼らは優位に立ち、ネットワークに彼らが作成したブロックチェーンのバージョンを受け入れるように強いることができます。
フィッシング(メール詐欺)やランサムウェア(身代金ウイルス)などの攻撃とは異なり、51%攻撃は個々のユーザーを標的にするのではなく、ブロックチェーンのコアプラットフォームを攻撃します。これにより、より広範な影響を与え、全体のエコシステムの信頼を損なう可能性があります。

たとえば、あなたがAであり、100ビットコインを所有し、高級ヨットを購入したいと想像してください。取引が完了した後、あなたはヨット販売会社に100 BTCを送ります。しかし、Aは膨大な計算能力を持ち、51%攻撃を実行しました。つまり、ビットコインネットワークの51%以上のマイニング能力を制御しているのです。これにより、Aはブロックチェーン上の取引履歴を書き換え、ヨット購入の取引を取り消し、100 BTCを取り戻すことができます。その結果、Aは夢のヨットを所有し、ビットコインを失うことはありませんでした。これが51%攻撃がもたらす恐ろしい力です。
51%攻撃の原因は何ですか?
1. 技術的要因
コンセンサスアルゴリズムとその役割: PoWアルゴリズムを使用するブロックチェーンでは、ネットワークノードが取引を確認するために複雑な問題を解決する必要があります。ある実体が計算能力の大部分を制御すると、彼らはこのプロセス全体を支配することができます。たとえば、小規模なブロックチェーンネットワークは通常、参加するマイナーが少なく、51%のハッシュレートを制御することが容易でコストが低くなります。これは、新しいプロジェクトやイーサリアムクラシックのような小規模なブロックチェーンには特に危険です。
セキュリティ上の脆弱性: 一部のブロックチェーンプロジェクトは、ネットワークのセキュリティ向上に十分な投資を行っていません。これにより、大規模なマイナーやマイニングプールが協力して攻撃を実行する可能性があります。
2. 経済的要因
利益を得る: 多くの攻撃者の主な目的は、トークンの価格を操作して利益を得ることです。たとえば、投資家の信頼を崩壊させてから、低価格で買い戻したり、攻撃前に売却したりすることができます。
競合他社を破壊する: 激しい競争の中で、あるプロジェクトは競合他社によって攻撃され、信用を失ったり、プロジェクトの進展を遅らせたりする可能性があります。
混乱を引き起こす: 一部のハッカーグループは、政治的な動機を持っていたり、システムを弱体化させるために混乱を引き起こしたりすることを望んでいます。
51%攻撃の目的
51%攻撃という用語は、主にブロックチェーン、特に現在最大のブロックチェーンシステムであるビットコインや、Proof of Work (PoW) 機構で動作する他のブロックチェーンを対象とした攻撃の一形態を指します。これは、ブロックチェーンネットワークの安全性に対する最も深刻なリスクの一つです。この攻撃の主な目的は、二重支出(double spending)という詐欺を実行することで、攻撃者が以前に行った取引を逆転させることによって、同じ金額を2回支出できるようにすることです。
成功した51%攻撃が発生すると、攻撃者は以下のような行為を行うことができます:
取引の確認を妨げる: ネットワークの計算能力の50%以上を制御することで、一部またはすべての取引の確認を拒否することができ、取引サービス拒否(Transaction Denial of Service)を引き起こします。
マイニングの独占: 他のマイナーがマイニングに参加するのを防ぎ、マイニングと報酬の制御を手に入れ、マイニングの独占状態を作り出すことができます。
そのような攻撃はビットコインのブロックチェーンを完全に破壊することはできませんが、分散化とコミュニティの広範な参加のおかげで、残された影響は非常に深刻です。この操作は、利害関係者に大きな財務的損失を引き起こし、取引活動を中断させ、重要なのは、ユーザー、投資家、そして組織がブロックチェーンシステムの安全性と透明性に対する信頼を損なう可能性があります。
小規模なブロックチェーンで発生した51%攻撃の明確な例は、攻撃の危険性を証明しています。このようなケースは、資産の喪失だけでなく、一般の人々のブロックチェーン技術に対する信頼を揺るがすことになります。
51%攻撃のプロセスは何ですか?
51%攻撃がどのように機能するかを理解することで、その複雑さと危険性の詳細を把握することができます。この攻撃は、個人またはハッカーグループがブロックチェーンネットワークのハッシュレートの50%以上を制御することによって発生します。これが達成されると、攻撃者はセキュリティと透明性を保証するコンセンサスメカニズムを突破し、一連の悪意のある行動を実行することができます。
ネットワークを制御する攻撃者の行動:
取引の順序を変更する: 攻撃者は実行された取引の順序を修正し、システムが信頼できなくなるようにします。
取引を妨げる: 新しい取引の確認を拒否することで、ネットワークを取引の渋滞に陥らせ、流動性を失うことさえあります。
二重支出 (Double Spending): 以前の取引を逆転させて同じ資産を2回支出することができ、利害関係者に深刻な財務的損失を引き起こす可能性があります。
例として、ビットコインネットワーク上の仮定のシナリオを想像してみてください。
ハッカーはOTC(店頭取引)を介してオフラインで取引を行い、自分のウォレットからUSDと引き換えにビットコイン (BTC) を送信します。取引がブロックチェーン上で確認されると、相手側はハッカーにUSDを送ります。
攻撃者はその後、最初のBTC取引が確認される前のブロックチェーンに戻ります。優れたマイニング能力を使用して、ハッカーは元の取引が決して行われなかった代替ブロックチェーンのバージョンを作成します。
攻撃を成功させるためには、新しいブロックがネットワークのノードによって承認され、ブロックチェーンの公式バージョンとなる必要があります。これが起こると、ハッカーはBTCと取引からのUSDの両方を保持します。
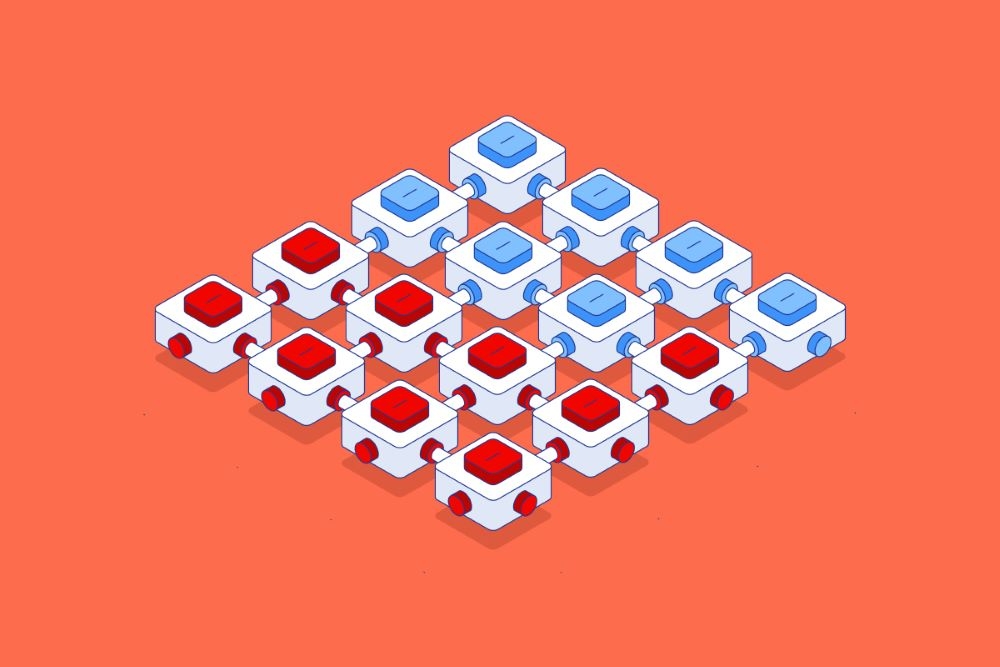
理論は恐ろしいように聞こえるかもしれませんが、実際にはビットコインのような大規模なブロックチェーンで51%攻撃を実行することはほぼ不可能です。なぜなら、
膨大なコスト: 50%以上の計算能力を制御するには膨大なリソースが必要で、マイニングハードウェアからエネルギーコストまで多岐にわたります。
ネットワークの競争力: 大規模なマイナーとグローバルに分散されたネットワークを持つため、他のマイナーの総ハッシュレートを超えることはほぼ不可能です。
制御の制限: たとえ攻撃が成功しても、ハッカーはビットコインプロトコルのルールを変更したり、制御しているウォレットアドレス以外のユーザー資産にアクセスすることはできません。
ビットコインのような大規模なブロックチェーンは比較的安全ですが、計算能力が弱い小規模なネットワークは攻撃の標的になりやすいです。これは、セキュリティメカニズムとネットワークの分散性を絶えず向上させることの重要性を強調しています。
51%攻撃と不可能な三重奏 (Blockchain Trilemma)
51%攻撃は単なる危険な攻撃の形態ではなく、ブロックチェーン設計における重要な側面、すなわち安全性 (security) を浮き彫りにします。しかし、安全性はブロックチェーントリレンマを構成する3つの要素のうちの1つに過ぎません。理想的なブロックチェーンを設計する際に開発者が直面しなければならない課題です。
分散化 (Decentralization): ネットワークが個人または組織の制御に依存しないことを保証します。これにより、ブロックチェーンは透明性と分散性を維持します。
拡張性 (Scalability): ネットワークのパフォーマンスを損なうことなく、取引量の増加に対応します。
セキュリティ (Security): ネットワークを攻撃、システムエラー、または予期しない障害から保護する能力。
ブロックチェーントリレンマ: 避けられないトレードオフ
このモデルでは、3つの要素を同時に達成することが非常に困難です。代わりに、ブロックチェーンは通常、これらの要素の間でトレードオフを行う必要があります。
分散型で安全なブロックチェーン(ビットコインのような)は、拡張において困難に直面することがあります。
優れた拡張性と安全性を持つブロックチェーンは、分散性を犠牲にする可能性があります。主要な実体がいくつかの制御を持つことに依存しています。
分散型で拡張可能なブロックチェーンは、セキュリティのリスクに直面し、51%攻撃の標的になりやすいです。
トリレンマにおけるビットコインとイーサリアムの実際の例
ビットコイン: ビットコインは現在最も安全なブロックチェーンの一つとして認識されています。しかし、その代償は限られた拡張性です。SegWitやLightning Networkなどの多くの技術的改善が行われているにもかかわらず、ビットコインは同時に大量の取引を処理するのが難しいです。
イーサリアム: イーサリアムは3つの要素のバランスを取ろうとしていますが、依然として多くの課題に直面しています。Proof of Stake (PoS) への移行は、セキュリティと分散化を損なうことなく拡張性を向上させるための努力ですが、このプロセスはまだ進行中であり、完了していません。
ブロックチェーントリレンマにおいて、セキュリティが常に最優先されるべきですが、これは他の要素が重要でないことを意味しません。分散型で安全ですが拡張できないネットワークは成長の需要に応えられません。逆に、良好な拡張性を持ちながらセキュリティが欠けているブロックチェーンは攻撃を受けやすいです。これは、過去に51%攻撃を受けた小規模なブロックチェーンの事例に当てはまります。
しかし、トリレンマは絶対的な制限ではなく、ブロックチェーン設計における課題を示すためのモデルです。現在、多くの解決策が開発されており、この問題に対処するための努力が続けられています。
シャーディング: イーサリアムはこの技術を採用して、ブロックチェーンデータをより小さなセグメントに分割し、セキュリティを損なうことなく拡張性を向上させます。
レイヤー2: PolygonやLightning Networkのようなネットワークは、トランザクションをメインチェーンの外で処理して負荷を軽減する第二の層として機能します。
ハイブリッドメカニズム: 一部の新しいブロックチェーンは、KadenaのようにPoWとPoSを組み合わせて、3つの要素を最適化しています。
暗号通貨市場における2つの顕著な51%攻撃
1. ビットコインゴールド (BTG)
2018年、ビットコインゴールドは大規模な51%攻撃の犠牲者となり、約1800万USDの資産が盗まれました。その後、Bittrex取引所はBTGの上場を取り消さざるを得ませんでした。
2019年1月23日、別の51%攻撃が発生し、14のブロックがビットコインゴールドのブロックチェーンから削除されました。1分以内に約13の新しいブロックが追加され、1,900 BTGが二重支出されました。
1月24日、別の51%攻撃が発生し、さらに15の古いブロックを削除し、16の新しいブロックを追加し、約5,267 BTGが二重支出されました。
2回の攻撃による総損失は約72,000USDが盗まれ、二重支出されました。これらの攻撃の後、バイナンスはBTGの引き出し確認要求を20確認に引き上げて損失を軽減しました。
2. イーサリアムクラシック (ETC)
イーサリアムクラシックも51%攻撃の犠牲者です。2019年、Gate.io取引所から40,000以上のETCが51%攻撃で盗まれました。これらの事件は、暗号通貨取引所にETCネットワークの安全性への疑念を引き起こし、この通貨との取引ペアを削除しました。
その後、イーサリアムクラシックネットワークは2020年にさらに多くの51%攻撃に直面しました。
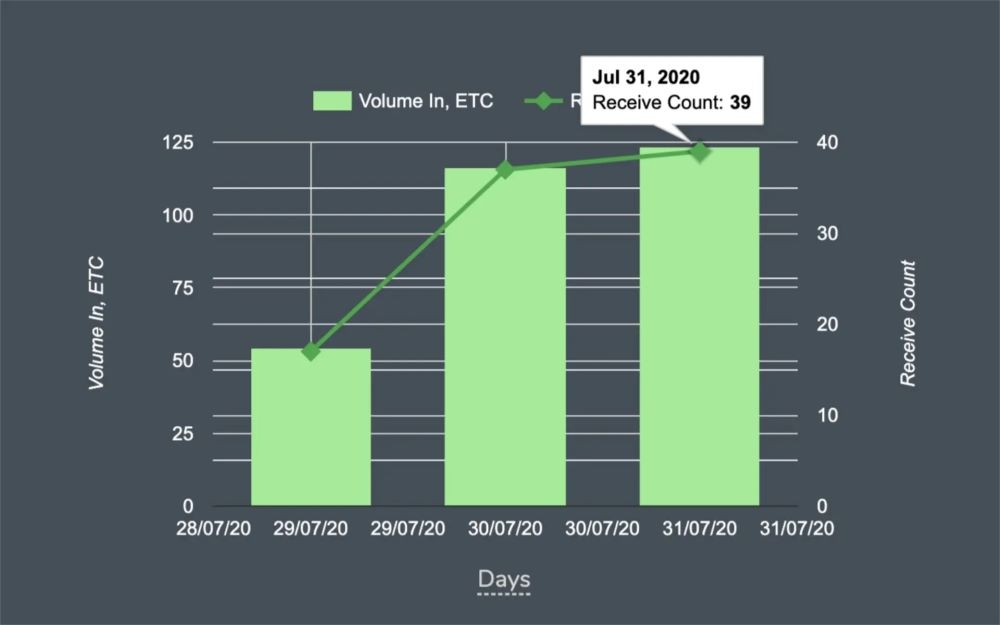
ビットコインゴールドとイーサリアムクラシックへの51%攻撃は、強力なセキュリティ対策がなければ、大規模で分散型の高価値なブロックチェーンでも攻撃の標的となる可能性があることを示しています。
51%攻撃からの財務的損失は非常に大きく、同時にユーザーや取引所のその暗号通貨に対する信頼にも深刻な影響を与える可能性があります。
51%攻撃の未来と潜在的な解決策
開発のトレンド: 今日、イーサリアムのような大規模なブロックチェーンはリスクを軽減するためにPoSに移行していますが、ビットコインは引き続きPoWを維持し、マイナーのグローバルな分散に依存して安全性を確保しています。
潜在的な解決策:
シャーディング: ブロックチェーンを小さなセグメントに分割して負荷を軽減し、パフォーマンスを向上させ、集中管理を防ぐ。
ハイブリッドメカニズム: 一部のプロジェクトは、両方のメカニズムの強みを活かすためにPoWとPoSを組み合わせる実験を行っています。
規制の役割: 政府からの規制は攻撃を防ぐ上で重要な役割を果たすことがあります。たとえば、ブロックチェーンプロジェクトが国際的なセキュリティ基準を遵守することを求めることは、特定のリスクを軽減するのに役立ちます。
結論
51%攻撃についての理解は、資産を保護するだけではなく、ブロックチェーンプロジェクトの安全性を正確に評価するのにも役立ちます。信頼できるプロジェクトを選び、セキュリティ対策を講じ、投資ポートフォリオを多様化することで、この脅威に対するリスクを軽減できます。