


2024年10月7日、国連薬物犯罪事務所(以下「UNODC」という)は、「東南アジアにおける国境を越えた組織犯罪とサイバー詐欺、地下銀行業務と技術革新の収束: Changing Threat Landscape) レポートをクリックすると、直接ジャンプして原文を読むことができます (https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf)。 UNODC は、パートナーである Bitrace と同様に、レポートの中で SlowMist が情報、データ、分析サポートを提供したことを認めています。
 この報告書は国連薬物犯罪事務所(UNODC)による東南アジアの越境組織犯罪に関する最新の分析であり、2019年に発表された包括的な報告書(東南アジアの越境組織犯罪:変遷、成長、影響)(https://www.unodc.org/roseap/uploads/archive/documents/Publications/2019/SEA_TOCTA_2019_web.pdf)の続編です。この最新の報告書は、主に3つの側面を含んでおり、すなわち東南アジア地域の発展の概要、地下銀行とマネーロンダリング活動、そして犯罪活動を助長する技術革新です。具体的には、報告書は東南アジア地域の組織犯罪の特徴と変遷、特にカジノや経済特区に関連する麻薬の密売とマネーロンダリング活動に焦点を当て、カジノの氾濫と組織犯罪グループが採用する複雑なマネーロンダリング手法がもたらす主要な脅威とリスクを詳細に分析しています。また、報告書は、東南アジアのカジノと組織犯罪の急速な発展に対処するために各国政府や国際的なパートナーがより良い対応を行うための提案を提供しています。この記事では、報告書の核心内容を解説し、読者が重要な情報を迅速に把握し、これらの複雑な安全脅威に対する認識と対応能力を向上させる手助けをします。
重要なポイント1: 東南アジア地域の発展の概説
東南アジアは前例のない越境組織犯罪と違法経済の課題に直面しています。この地域の物理的、技術的、デジタルインフラの急速な発展は、組織犯罪ネットワークに対してより多くの機会を拡大し、麻薬の生産や密輸、違法ギャンブル、強制的な犯罪の人身売買、売春、マネーロンダリングなどさまざまな活動を網羅しています。カジノ、ホテル、経済特区などはこれらの違法活動の「温床」となり、国境地域の管理問題をさらに悪化させています。
1. ギャンブルと犯罪活動
過去10年間、東南アジアのカジノ業界は指数関数的に成長し、現在340以上のライセンスを持つカジノと違法カジノがあります。中国のマカオでの規制強化により一部のカジノが閉鎖されたものの、東南アジアのギャンブル市場は依然として活発で、特にオンラインギャンブルが盛況です。メコン川下流国のほとんどのカジノは、中国、タイ、ベトナムとの国境地域に位置し、これらの地域のギャンブル活動は大部分が違法です。また、ギャンブル仲介者は、東南アジアのギャンブル業界において重要な役割を果たしています。しかし、パンデミックや執行の強化により、多くの仲介者は収益の減少に直面しています。世界最大の2つのギャンブル仲介であるサンティアンとダジンの創業者は、マネーロンダリングと組織犯罪で有罪判決を受け、これは近年最も深刻なマネーロンダリングおよび地下銀行の事件の一つであり、2人はそれぞれ18年と14年の禁固刑を宣告されました。罪名には、数百件の組織犯罪および違法ギャンブルに関連する告発が含まれ、彼らはカジノ、オンラインギャンブルプラットフォーム、地下銀行を通じて1000億ドル以上の資金を処理していました。
各国が執行を強化しているにもかかわらず、ネット詐欺は依然として蔓延しており、2023年に東アジアと東南アジアの被害者に対する詐欺による経済損失は180億ドルから370億ドルと推定されています。高リスクの仮想資産サービス提供者(VASP)の台頭に伴い、ネット犯罪者はますます暗号通貨でマネーロンダリングを行うようになり、一般的な手法は、場外取引市場で犯罪収益を現金に直接交換するか、安定した中介通貨としてUSDTに交換することです。この行為の取引量は膨大で、さまざまな犯罪活動に関連しており、各国の政府は規制やマネーロンダリング活動の取り締まりにおいて大きな課題に直面しています。調査によれば、メコン川に位置する高リスクのVASPは、2021年から2024年の間に490億から640億ドルの暗号通貨の総取引量を処理しており、同地域で最大のサービス提供者であると推定されています。また、OFAC承認のエンティティやハッカー事件で現れたLazarus Groupに関連する複数のウォレットとも取引を行っています。Lazarus Groupは、暗号通貨関連のマネーロンダリング活動で重要な役割を果たしている悪名高いハッカー組織で、SlowMistの分析によれば、北朝鮮のハッカーLazarus Groupのマネーロンダリング方法は複雑で多様で、定期的に新しいマネーロンダリング手法が現れます。詳細については、SlowMistの2024年上半期ブロックチェーンセキュリティおよびマネーロンダリング防止報告書をご覧ください(https://www.slowmist.com/report/first-half-of-the-2024-report(CN).pdf)。
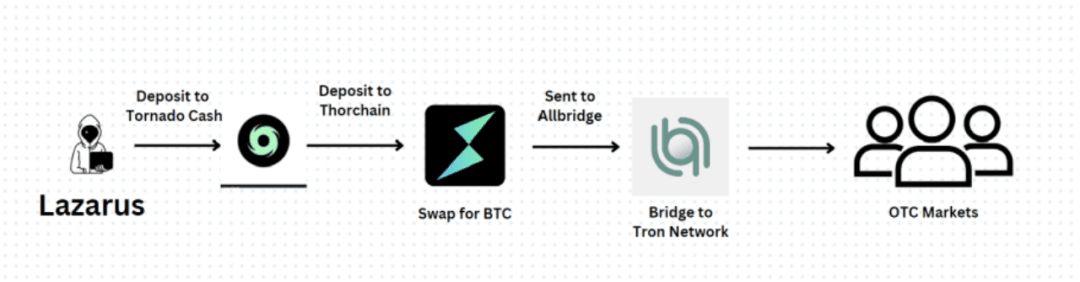 報告書では、近年ステーブルコインが合法ユーザーだけでなく、犯罪グループにも人気が高まっていることが言及されています。特にネット詐欺に関与する犯罪グループにとって、これは東アジアと東南アジアの当局の調査結果と一致しています。ステーブルコイン、特にTRON (TRX)ブロックチェーン上のTether (USDT)は、ネット詐欺およびマネーロンダリング活動に従事するアジアの犯罪グループの優先選択肢です。
2. 地域的なネット詐欺
近年、独立した詐欺団体はより大きく、より統一された犯罪グループに取って代わられ、後者はしばしば工業またはテクノロジーパークに偽装し、安定したネットワークを形成しています。ミャンマーのカレン州KK Parkを例にとると、2020年初頭にすでに発展の兆しを見せ、これらの4年間で、同地域で最大かつ最も活発な犯罪集積地の一つとなっています。同時に、暗号通貨の普及は国境を越えた取引をより便利にし、ネット詐欺活動が世界規模で拡大することを可能にし、特に執行機関がその運用方法を理解していないことを利用して、「豚を殺す」詐欺、投資詐欺、求人詐欺、資産回収詐欺などの活動を行っています。具体的には、報告書解説|FBIが2023年の暗号通貨詐欺報告を発表しました。
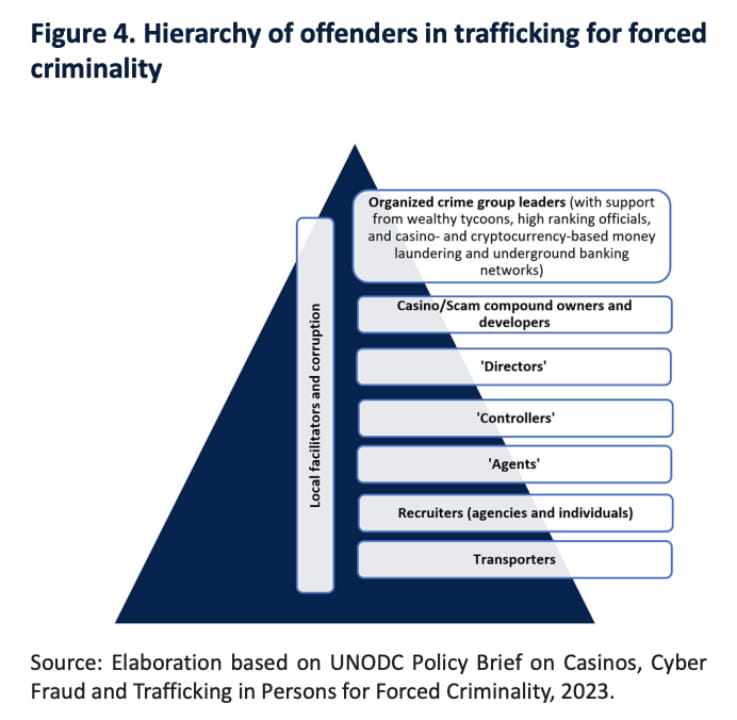
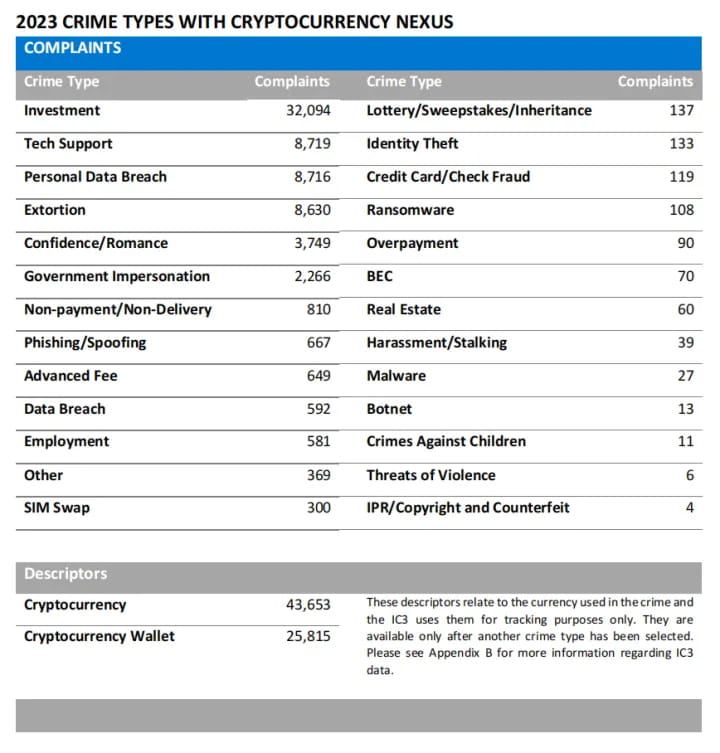 詐欺者のターゲットはますます広がっており、特に若者や華人コミュニティが狙われています。詐欺組織は通常、採用、財務、運営などの複数の部門からなる複雑なピラミッド型構造を持ち、これらの犯罪活動の運営には多くの協力が必要です。過去1年で、詐欺の状況も変化し、データによれば、今年の詐欺の流入量のうち43%が新活発なウォレットに流入しており、2022年のこの割合はわずか29.9%であったことから、新しい詐欺の数が急速に増加していることを示しています。
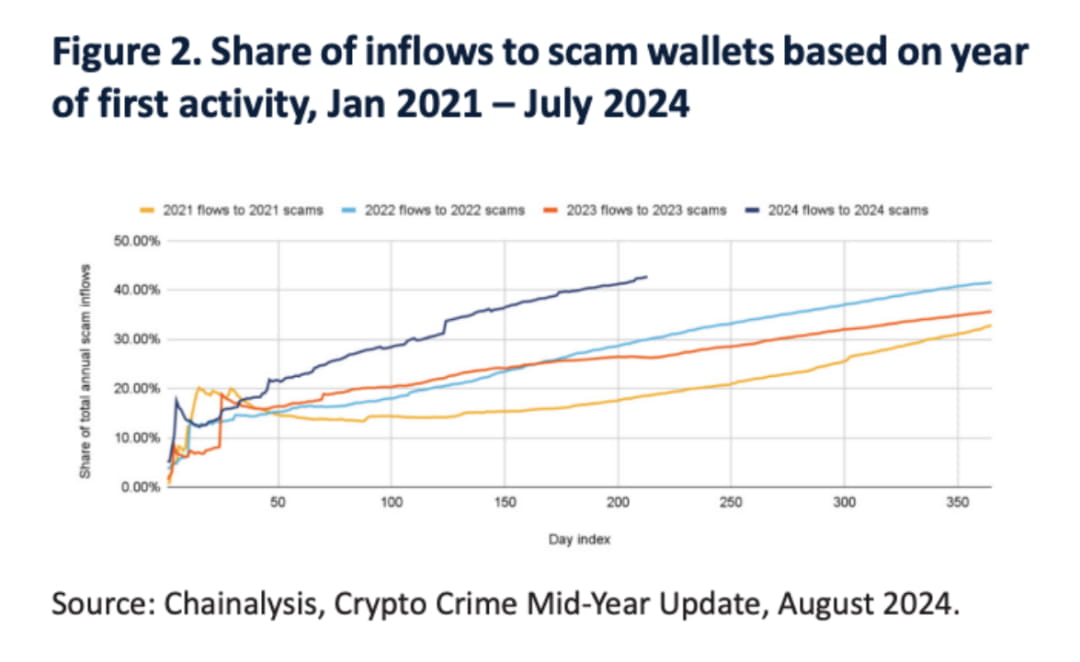 2020年から現在まで、詐欺活動の平均的な活動日数は顕著に減少し、2020年の平均271日から2024年上半期の42日へと減少しました。
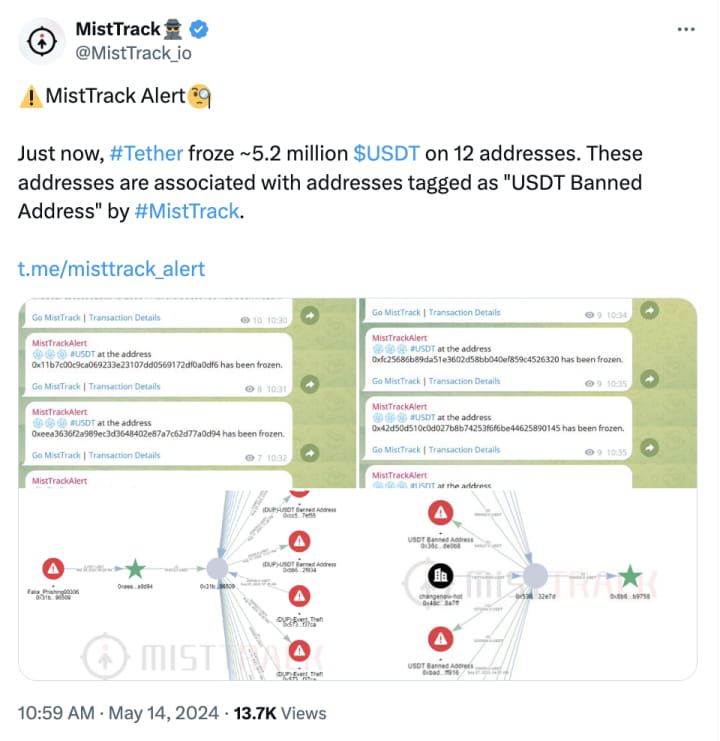
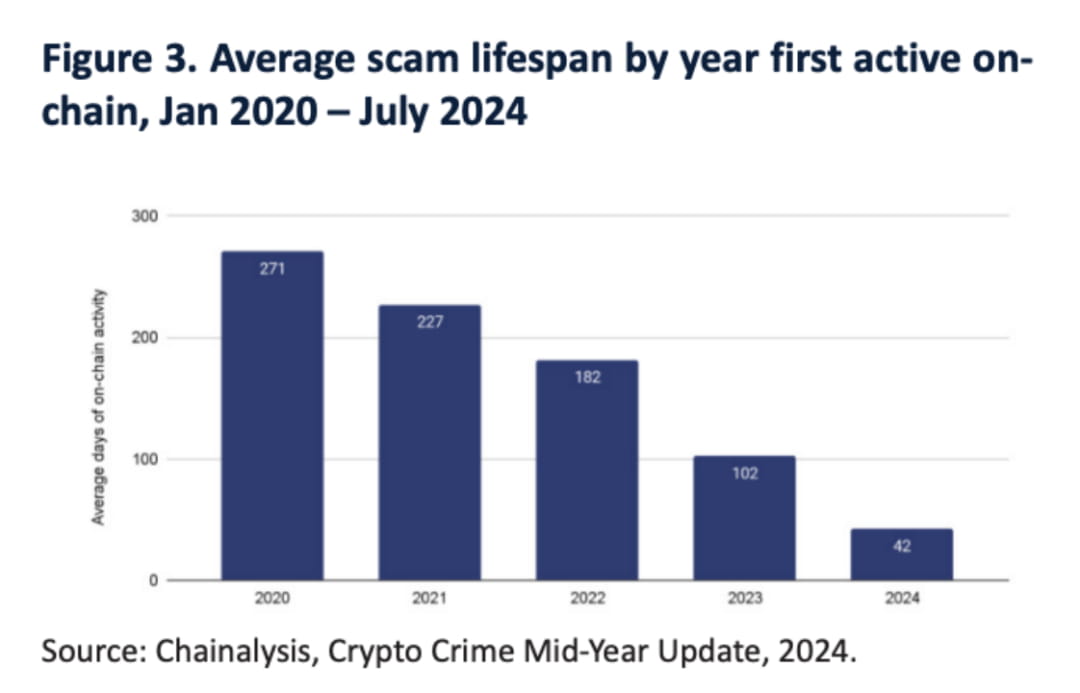 このマクロトレンドは、詐欺師が精緻に計画された庞氏詐欺からよりターゲットを絞った活動にシフトした変化と一致しており、また、執行力度が強化され、ステーブルコインの発行者が詐欺アドレスをブラックリストに登録することが増えたことも部分的な理由です。例えば、5月14日、ブロックチェーン追跡とマネーロンダリング防止プラットフォームであるMistTrackは、世界最大のステーブルコイン発行者であるTetherがフィッシングに関連する520万USDTを凍結したことを監視しました。
 3. 人口売買と強制犯罪
人身売買者は、欺瞞と脅迫を通じて被害者を犯罪活動に巻き込み、経済的利益を得ます。被害者は人身売買された後、通常は自由を制限され、パスポートを押収され、暴力やさまざまな脅威に直面します。強制的な人身売買の本質は変わりませんが、業界の専門化により、被害者と自発的参加者の間の境界が曖昧になり、さまざまな関係者が形成されています。
 いくつかの地域、特にミャンマーでは、被害者が偽の契約に署名することを強制され、高額な「債務」を返済するために働かされることがよくあります。これらの契約は実際には合法ではなく、売買者の犯罪行為を隠蔽しています。多くの被害者は逃げたり救出された後も法律的リスクに直面し、訴追や脅迫を受ける可能性があります。
4. 執行行動
各国がこれらの活動に対処するために一連の措置を講じているが、ネットギャンブルと詐欺行為は依然として広く存在している。また、各国の執行力度や成果は異なり、取られた措置には容疑者の逮捕、アカウントの凍結、ウェブサイトのブロックが含まれる。越境協力により、いくつかの資産が押収され、犯罪者の有罪判決の数が増加しており、特に詐欺センターやギャンブル運営者に対する突入行動が増加している。
下表は、各地域の執行機関の声明に基づいて編纂され、2023年1月以降の違法オンラインギャンブルとネット詐欺活動に対するウェブサイトでのいくつかの顕著な執行行動を示しています。これらの突入行動は、地元の執行機関によって主導され、時には地域の執行機関と協力して行われます。中国の公安機関は、いくつかの行動で重要な役割を果たしています。
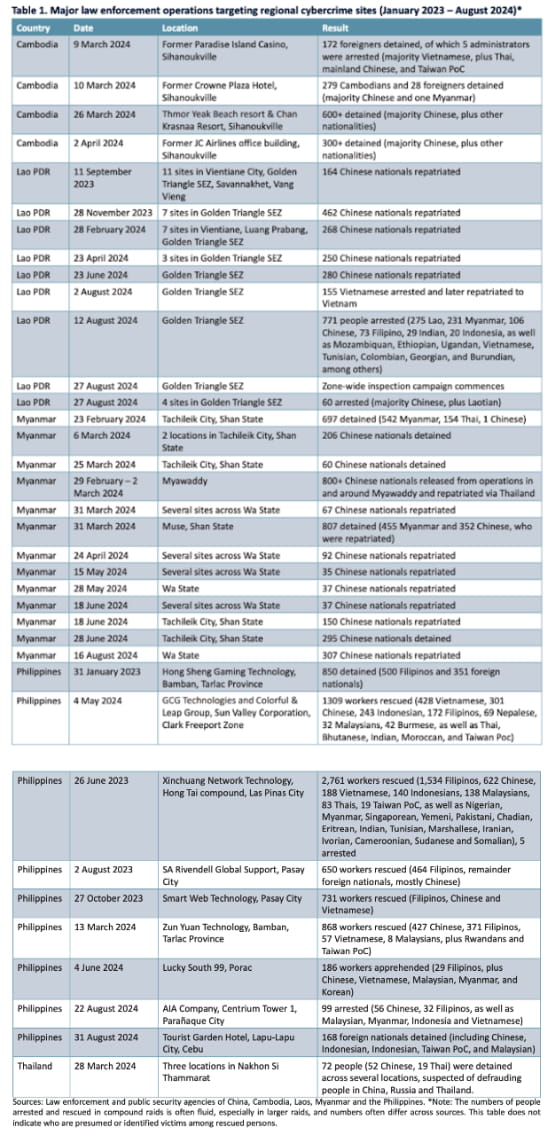 中国公安部の統計によると、2023年1月から11月までに、電信ネットワーク詐欺事件が39.1万件発覚し、犯罪容疑者が7.9万人逮捕され、その中で主犯が263名です。2023年には5万人以上が電信ネットワーク詐欺で起訴されました。2022年に通過した新しい(反電信ネットワーク詐欺法)は、電信、インターネット、金融などのサービス提供者の責任を定め、顧客の意識を高め、疑わしい活動の監視、阻止、報告を含むものです。
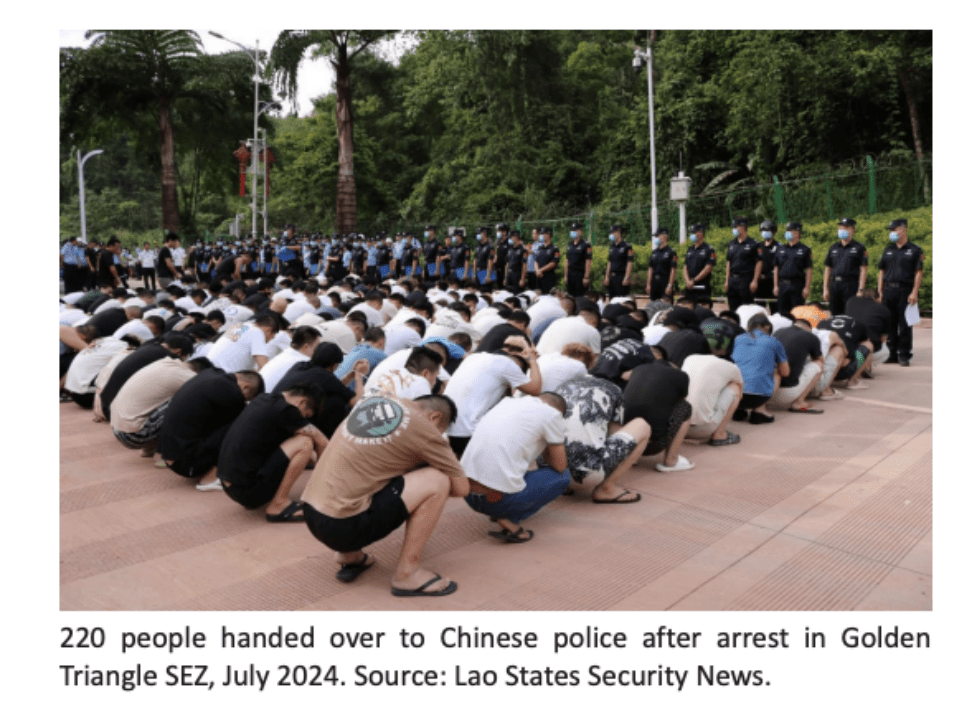 過去1年、中国メディアは、違法ネットギャンブルやネット詐欺に関与しているとされる人物の訴訟手続きについて広く報じており、これらの事件は中国国内外で発生しています。検察機関もいくつかの報告書を発表し、カンボジア、フィリピン、ラオス、ミャンマー、マレーシアなどから自発的または強制的に帰国した人物に対する有罪判決の典型的な事例をまとめています。中国では、執行行動の重点が海外組織を支援する者にあり、ソフトウェアの開発、ウェブサイトの維持、技術支援を提供する者、ネット犯罪から得た資金の移転を助ける地下銀行ネットワーク、および洗浄グループに口座情報を販売してマネーロンダリングのためのミュulesアカウントとして使用される者に焦点が当てられています。また、陸路や海路で中国市民を国境を越えて密輸するグループに対する執行行動も行われています。
重要なポイント2: 地下銀行、マネーロンダリング、サービスとしての犯罪の台頭
東アジアと東南アジアの越境組織犯罪グループは、地下銀行、非公式な越境価値移転、マネーロンダリングの面で、ほぼ市場のリーダーとなっています。これらのグループはますます成熟し、政治やビジネス環境の変化、技術革新を利用しています。特にカジノとオンラインギャンブルの分野でその適応力が際立っています。情報、金融、ブロックチェーン技術を統合し、複雑な地下マネーロンダリングネットワークを構築しています。
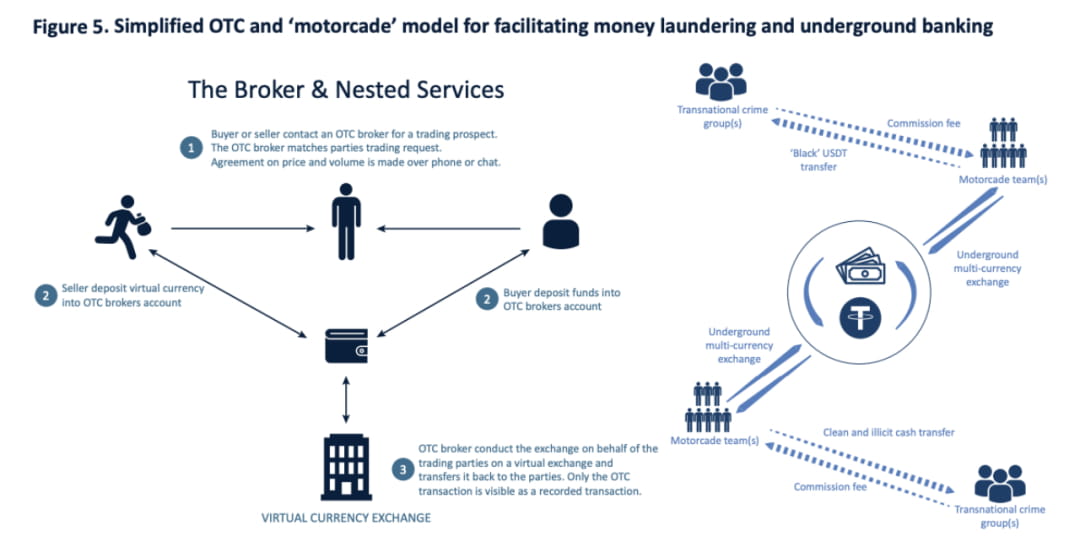
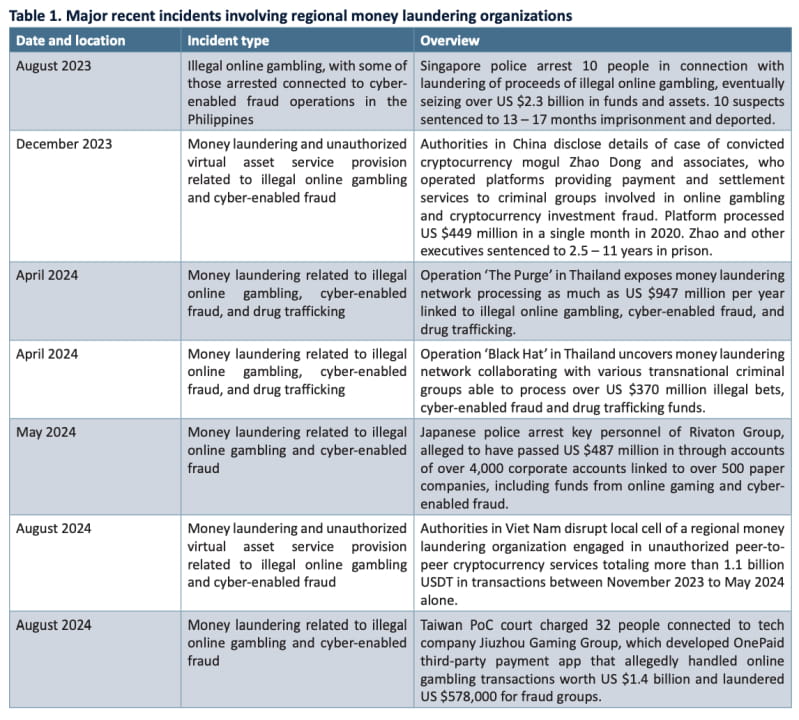 その上、規制の不足と無許可の仮想資産サービス提供者(VASP)の台頭は、現在の状況をさらに悪化させています。具体的には、高リスク取引所、場外取引(OTC)サービス、大規模なピアツーピア(P2P)取引業者およびその他の越境組織犯罪が制御し促進する関連ビジネスの急増は、東南アジア地域の犯罪環境を根本的に変え、違法経済の拡大を促し、新しいサービス提供者やビジネスモデルを引き寄せています。特に、中国香港、マカオ、台湾に位置する大規模な越境犯罪グループは、マネーロンダリング業界を主導し、仲介機関と緊密に協力して、資本規制を回避するために仲介による信用サービスを利用し、同時に規制のない決済会社を利用して資金移動を行っています。
近年、東アジアと東南アジアの執行機関も第三者決済提供者への監視を強化していますが、多くのケースでネット詐欺がこの業界に大きな影響を与えていることが示されています。オンラインギャンブル業界では、規制のないカジノとギャンブル仲介がマネーロンダリングの重要なインフラとなっています。彼らは「保管」取引と「投資」を通じて資金の出所を隠し、複雑なマネーロンダリング手段を形成しています。オンラインギャンブルの匿名性と対面取引がない特性により、資金の流れを追跡することが非常に困難になり、組織犯罪に便宜を提供しています。
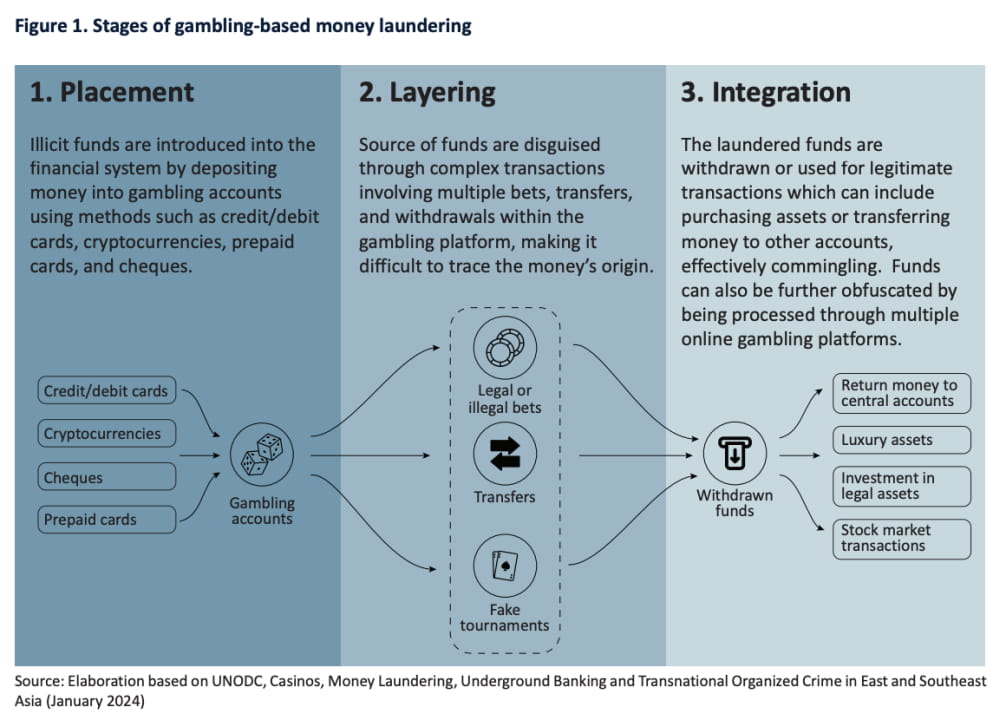 同時に、東南アジアのオフショアオンラインギャンブル業界は急速に発展しており、特に規制が比較的薄い地域で顕著です。仲介業者はこのトレンドを利用して、組織犯罪に利益をもたらし、違法資金を合法的な収益に偽装するためにマネーロンダリングを行っています。規制と執行の強化が進んでいるにもかかわらず、多くのオンラインギャンブルプラットフォームは「グレー」または「ブラック」市場で依然として繁栄しています。越境組織犯罪は、特に高リスクの取引所や場外取引において、暗号通貨を事業に統合し始めています。規制が不足しているため、これらのプラットフォームはマネーロンダリングの温床となり、東アジアおよび東南アジアの犯罪ネットワークが規制を容易に回避し、違法活動をさらに支援することを可能にしています。
重要なポイント3: ネット詐欺と技術革新の発展
近年、東アジアと東南アジアのネット犯罪活動は顕著に増加しており、特に越境組織犯罪グループの活動が増えています。ネット犯罪者は犯罪サービスの開発と販売において、正規の企業のように振る舞い、また「犯罪即サービス」(CaaS)のモデルを採用し、さまざまな犯罪行為を他者にアウトソースして、作業のハードルを下げています。
1. 地下データ市場と情報窃盗悪意のあるソフトウェア
地下データ市場もネット詐欺グループにとって重要な一環となり、銀行情報、クレジットカードの詳細、個人識別情報などの大量の盗まれたデータを提供しています。その中で、顧客を理解するために必要な情報(KYC)は、地下市場で非常に需要が高く、犯罪者はこれらのデータを利用して身元盗難、商業詐欺、マネーロンダリングなどの活動を行っています。
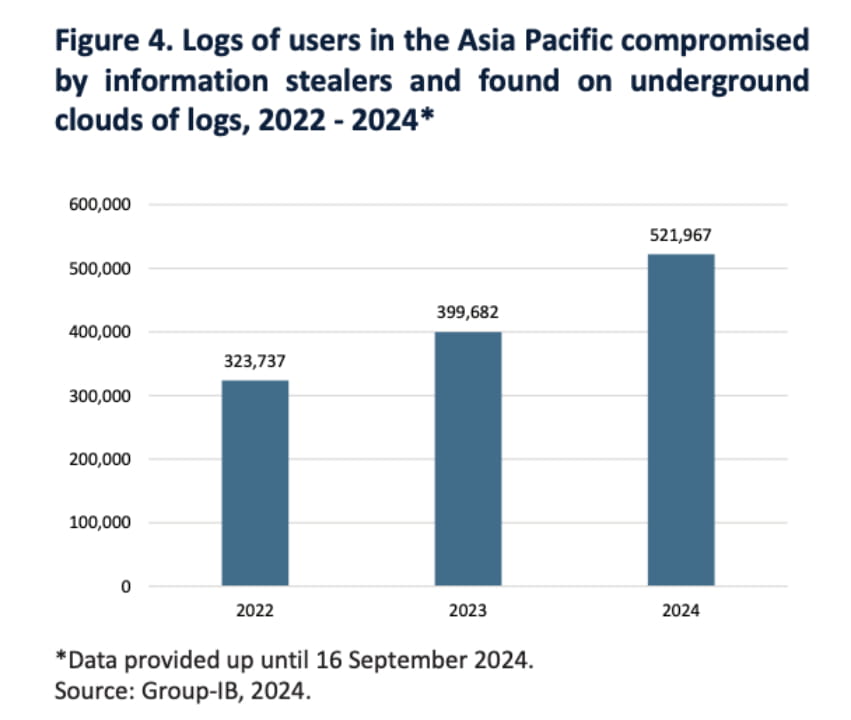
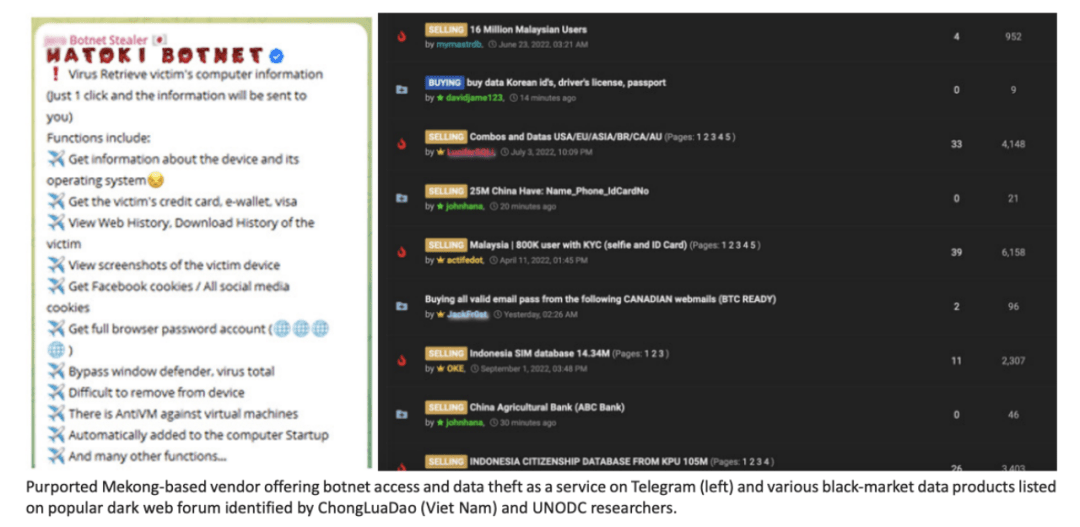 強力な証拠が示すところによれば、地下データ市場はTelegramに移行しており、東南アジアで急成長している犯罪エコシステムの背景の中で、情報窃盗悪意のあるソフトウェアと地下ログクラウド(UCL)サービスの急増がこの転換の中心となっています。シンプルで利用可能で、情報窃盗プログラムのコストが低いため、これらは特にこの地域の犯罪者に好まれるサービスとなっています。これらのツールは通常、悪意のあるソフトウェアとしてのサービス(MaaS)モデルを介してアクセスされ、開発者はライセンスを他者に提供します。このデータチャネルの継続的な成長は、この地域の越境組織犯罪に多くの新しい機会を創出し、逆にネット詐欺の戦略、技術、ターゲット、犯罪グループの多様化を助長しています。関連データは、アジア太平洋地域で販売待ちの情報窃盗プログラムに感染したホストの数が増加し続けており、これはこの地域のネット詐欺事件の急増の傾向と一致しています。
 2. 検索エンジン最適化と詐欺広告
多くのネット詐欺計画は詳細なターゲット分析と詐欺者と潜在的被害者との直接的な接触を必要としますが、魅力的な広告、偽のウェブページ、フィッシングリンクだけで簡単に被害者を欺くことができるシンプルな詐欺もあります。これらの犯罪者は、検索エンジン最適化(SEO)ポイズニングや欺瞞的広告を広く利用して目的を達成しており、世界中の検索エンジンやソーシャルメディアの利用が増えるにつれ、この2つの手法は効果的であることが証明されています。規模的には、Googleは2023年にその有料広告虚偽表現ポリシーに違反した広告を2.065億件ブロックまたは削除しました。その中にはネット詐欺や詐欺広告が含まれており、このデータは2022年の1.42億件の広告と比較して増加しています。
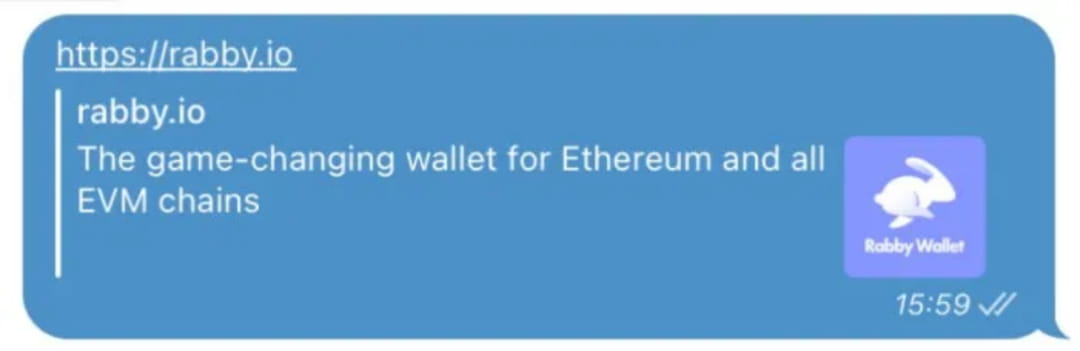
今年3月、SlowMistセキュリティチームとRabby Walletチームは、Google広告を利用したフィッシング攻撃手法を明らかにしました。具体的には、Rabby WalletチームはGoogle広告を一切購入していませんが、偽広告は本物の公式サイトにリダイレクトされました。Googleでの検索キーワードの状況によれば、上位2つの検索結果はともにフィッシング広告であり、しかし最初の広告のリンクは非常に異常で、Rabby Walletの公式ウェブサイトのアドレスrabby[.]ioを表示しています。追跡を通じて、フィッシング広告は時には本物の公式アドレスrabby[.]ioにリダイレクトされ、異なる地域に代理を変更した後はフィッシングアドレスrebby[.]ioにリダイレクトされ、さらにそのフィッシングアドレスは更新されて変更されます。分析によれば、フィッシンググループはGoogle自身のFirebase短縮リンクサービスの302リダイレクトを利用して、Googleの表示を欺くことに成功しました。このようなフィッシング手法は、さまざまなチャットソフトでも見られます。Telegramを例に挙げると、チャット中にURLリンクを送信すると、TelegramのバックエンドがURLリンクのドメイン、タイトル、アイコンを取得してプレビューを表示します。

さらに、犯罪者はSEOポイズニング手法を使用して、悪意のあるウェブサイトの認知度を高め、無警戒なユーザーにとってより本物に見えるようにしています。ユーザーは検索エンジンの人気ランキングを非常に信頼するためです。犯罪者はまた、いわゆるドメインハイジャックなどのさまざまなSEOポイズニング技術を使用して、ユーザーが無意識に入力したURLやURLのスペルミスをクリックして利益を得ています。ソーシャルメディアプラットフォームも彼らの新しい戦場となり、犯罪者は合法的な宣伝資料に偽装した広告を通じてユーザーを欺いています。2023年9月、シンガポール当局は、ソーシャルメディア広告の悪意のあるソフトウェア詐欺により少なくとも43人の被害者が87.5万ドルの損失を被ったことを確認しました。
3. 人工知能による詐欺
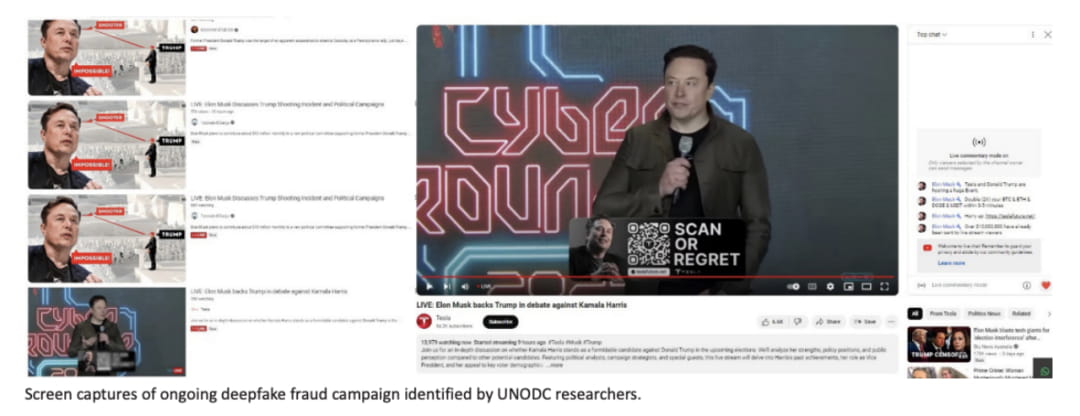
生成的人工知能の普及に伴い、犯罪活動の複雑さが増し、身元盗難やデータプライバシー侵害などの問題が国家安全保障に脅威をもたらしています。犯罪グループはAIを利用してネットフィッシングを行い、虚偽の身元を作成し、個別の詐欺を行い、技術的なハードルを大幅に引き下げ、詐欺の速度と規模を向上させています。ディープフェイク技術はネット詐欺で広く使用されており、犯罪者は偽のビデオや音声を通じて複雑な詐欺を行い、それに伴う犯罪活動が大幅に増加しています。QRコードを組み合わせたネット詐欺も増加しており、被害者は悪意のあるウェブサイトに誘導されたり、機密情報を漏洩させたりすることがよくあります。全体的に見て、人工知能の広範な利用はネット犯罪の複雑さと頻度を悪化させています。
 4. その他
「豚を殺す」詐欺は依然として流行していますが、犯罪団体は徐々にネットフィッシングや悪意のあるスマートコントラクトなどのより複雑な戦略を採用し、効率的に被害者の資金やデータを盗むことができるようになっています。
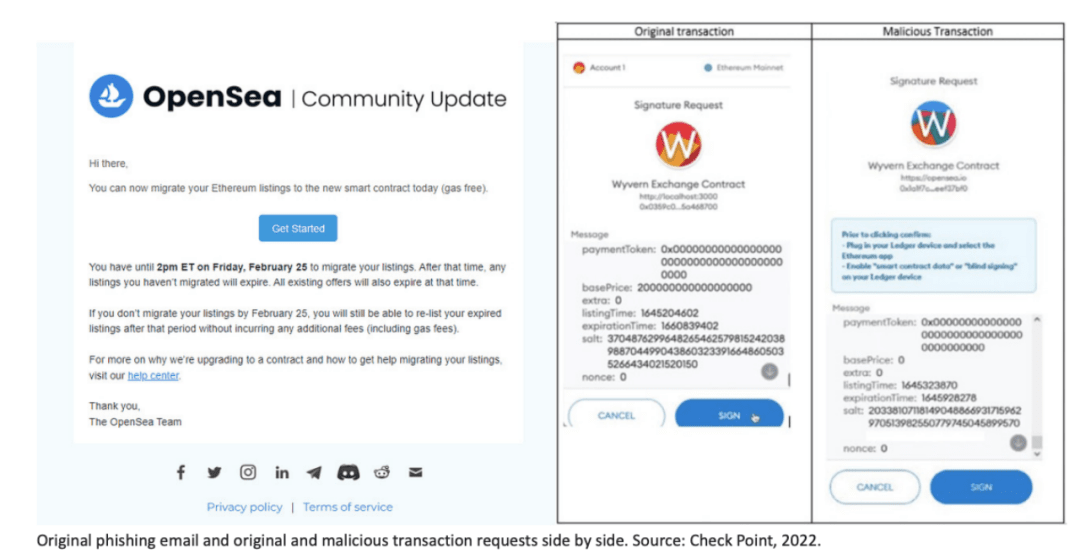
この資産を枯渇させる手法は、被害者が知らないうちに暗号通貨ウォレットを悪意のある契約に接続させ、その結果、暗号通貨やNFTが犯罪者のウォレットに移転されます。有名な事例の一つは、2022年に犯罪者が非同質化トークン(NFT)市場OpenSeaのユーザーをターゲットにしたフィッシング攻撃で、250以上のNFTが盗まれ、約200万ドルの価値がありました。セキュリティ研究者によれば、犯罪者はOpenSeaのシステムアップグレードの機会を利用して、偽の電子メールを送り、ユーザーを操作に誘導し、最終的にその資産が移転される結果となりました。
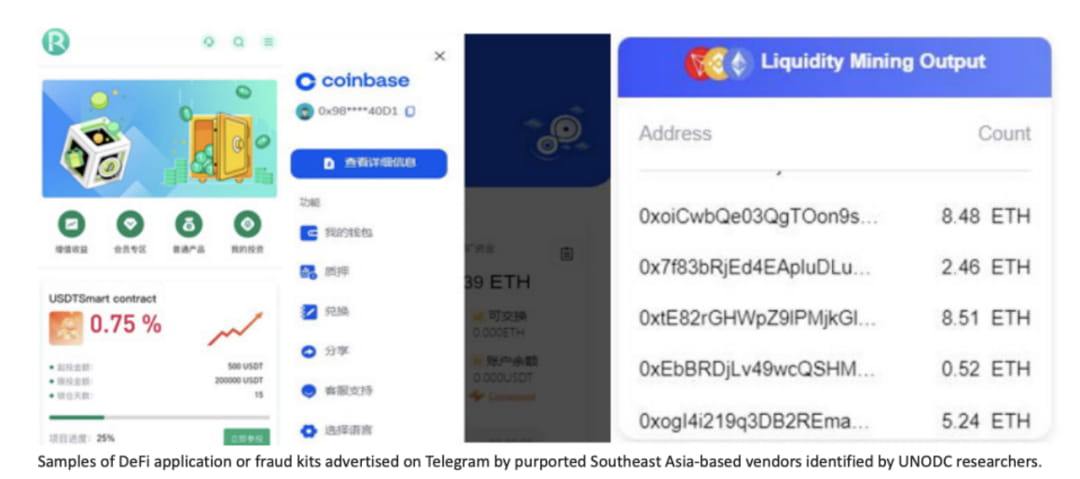
 さらに、ますます多くの犯罪者がDeFiの知識が不足している投資家をターゲットにしたDrainerスマートコントラクトを利用しています。具体的には、この詐欺手法は通常、被害者を偽の流動性マイニングプールに接続させ、彼らのウォレットを枯渇させます。地下市場やフォーラムでは、さまざまなDeFiアプリケーションキットが簡単に見つかり、これらのDeFiアプリケーションキットは合法的なアプリケーションとして宣伝されていますが、実際には詐欺に使用されています。
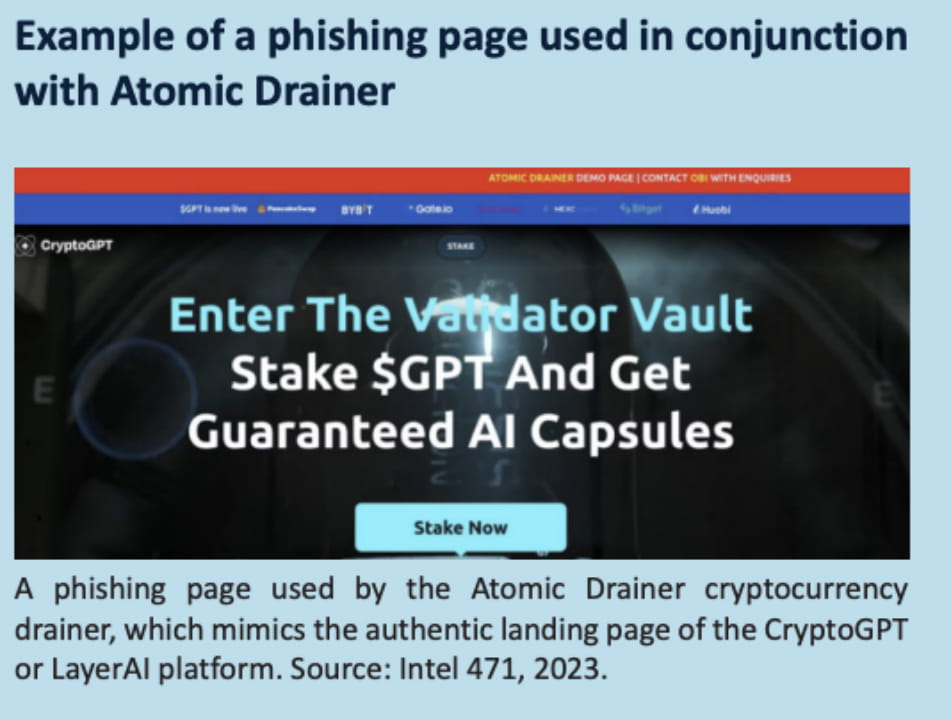 流動性マイニング詐欺はDeFi暗号通貨取引プラットフォームの複雑さを利用して人を騙します。これらの詐欺師は通常「流動性プール」に投資することで高額なリターンを約束しますが、これらのプールは暗号通貨を貸し出し、異なる通貨間の取引を可能にします。しかし実際には、彼らは偽の流動性プールを作成し、スマートコントラクトを利用してユーザーのウォレットに簡単にアクセスし、場合によっては「儲かる」偽の印象を作るためにいくつかの暗号通貨を預けたり、名ばかりの偽のコインを入れたりします。これらの詐欺では、ウォレットをリンクするウェブサイトが毎日の収益の約束と偽の利益の増加を表示します。最終的に、詐欺師は契約の権限を利用してユーザーのウォレットから資金を「盗み出します」。投資家は通常、資金を引き出すために特定の質権「目標」に達する必要があると言われますが、実際には甘い思いをさせた後、資金は二度と戻ってこないのです。また、追加で預け入れた資金も同じ方法で盗まれます。SlowMistは類似の詐欺を明らかにしたことがあり、興味がある方はWeb3セキュリティ入門の落とし穴ガイドをご覧ください。
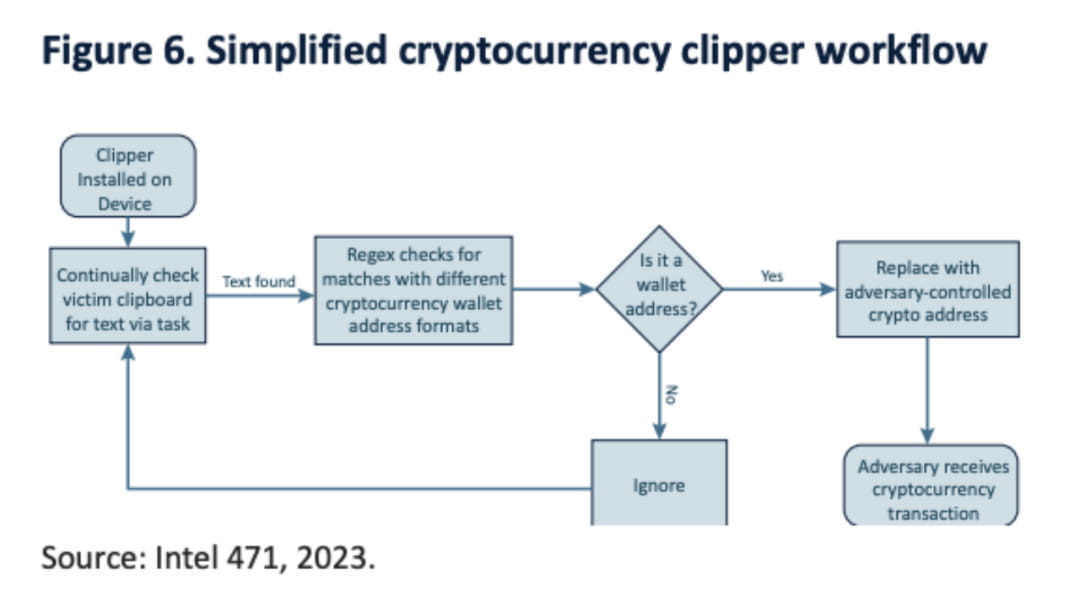
 報告書では、東南アジアの犯罪グループがよく使用する悪意のあるソフトウェアとしてクリッパーが挙げられています。このソフトウェアは、感染したシステムのクリップボードを監視し、暗号通貨取引のアドレスを置き換えようとします。被害者が意図せず取引を行うと、資金は攻撃者のアドレスに転送されます。暗号財布のアドレスが通常非常に長いため、ユーザーは受取アドレスの変更に気付かず、悪意のあるソフトウェアの有効性が高まります。
 結論
総じて、東南アジアの越境組織犯罪の脅威はますます複雑で隠蔽的になっています。これらの課題に効果的に対処するために、執行および規制機関は自己能力を向上させ続ける必要があります。東南アジア各国は、政府、監視機関、執行部門の能力と調整を強化し、包括的な政策と行動計画を策定し、他国や地域との協力を強化する必要があります。急速に発展する越境組織犯罪環境に直面して、迅速に行動を取ることが重要です。東南アジア諸国とその同盟国との密接な協力は、この日々厳しさを増す課題に対処し、地域の安全と安定を保護するのに役立つでしょう。
SlowMistは、暗号通貨のマネーロンダリング防止分野で長年の経験を持ち、コンプライアンス、調査、監査の3つの側面をカバーした包括的かつ効率的なソリューションを開発しています。暗号通貨の健全なエコシステム構築を支援し、Web3業界、金融機関、規制機関、コンプライアンス部門に専門的なサービスを提供しています。その中でも、MistTrackはウォレットアドレス分析、資金監視、追跡調査を提供するコンプライアンス調査プラットフォームであり、現在3億以上のアドレスタグ、1000以上のアドレス実体、50万件以上の脅威情報、9000万件以上のリスクアドレスを蓄積しており、これらはデジタル資産の安全性を確保し、マネーロンダリング犯罪を打撃するための強力な保護を提供します。詳細については、https://aml.slowmist.comをご覧ください。
著者 | リーサ
編集 | リズ