

#web3security
web3security
閲覧回数 609,247
1,286人が討論中
注目
最新
·
--
あなたのAIエージェントの取引には「成功」と表示されています。
しかし、本当に承認したとおりに実行されたのでしょうか?
仮に次のようなケースを考えます。あなたは、出力をウォレットAに送る正確な呼び出しを承認します。しかし、エージェントは別のcalldataを送って、ウォレットBに送信します。
承認チェックが失敗していても、取引は正常に(実行成功として)成立することがあります。
私は、エージェントのダッシュボードで次の3つの質問に別々に答えられるようにしたいです。
1. 設定された信頼前提のもとで、証拠は検証を通過しますか?
2. オンチェーンでは何が起きたのか:完了、取り消し(reverted)、保留(pending)、または不確実ですか?
3. 観測された実行は、承認された呼び出しと一致していますか?
有効な署名付きレシートには、「実行が完了した」ことと「承認の不一致」を両方記録できます。これは有用な結果です。何が問題だったのかを記録として保持できるからです。
この違いが、私のInsightとPriorSealの作り方に影響しています。
Insightはオラクルデータとリスク評価を提供します。PriorSealは、明示的な承認を観測された実行に結び付けます。これらは独立して動いても、または組み合わせてもよく、それぞれの結果が独自の意味を保持します。
また、利用可能な情報では一致や違反を立証できない場合の「評価不能(not assessable)」という明確な状態も、証拠レビューには必要です。
あなたのエージェントのダッシュボードは、こうした違いを表示していますか?それとも、緑の「成功」表示だけですか?
#AIAgents #Web3Security
69

·
--
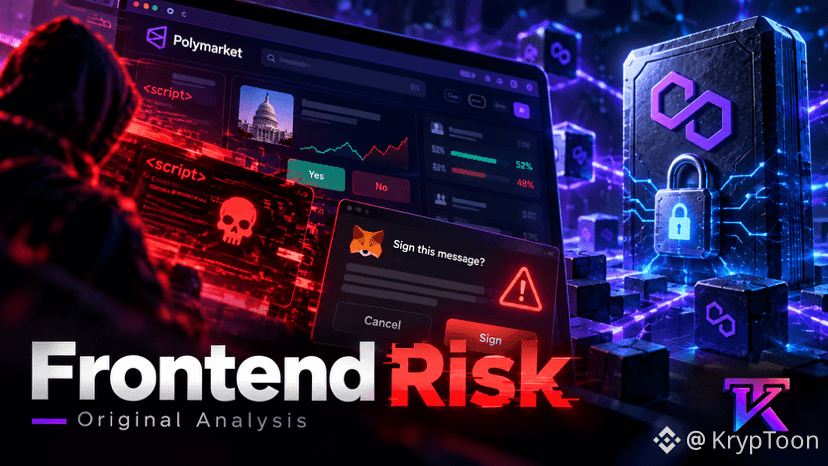
🎯 ユーザーインターフェースが侵害されても、スマートコントラクトは正しく動作し得る
Polymarketは、第三者の侵害により悪意のあるコードが一部のユーザーに到達し、資金が盗まれたことを確認しました。
TechCrunchによる外部の推計では、損失は11人以上の被害者にまたがり約300万ドルに達したとされています。Polymarketは影響を受けたユーザーは返金されると述べていますが、最終的な事故の精算は、事前の推計と異なる可能性があります。
より広い教訓は、アーキテクチャにあります。
ブロックチェーンの決済は、ウェブサイト、外部スクリプト、認証プロセス、またはその他のフロントエンド要素が侵害されていても、設計どおりに機能し得ます。ユーザーは、それでも悪意のある取引への承認を誤って行ってしまう可能性があります。
そのため、セキュリティ分析では「被害が波及し得る範囲(ブラス卜ラディウス)」全体を考慮すべきです:
• どのベンダーまたはコンポーネントが失敗したのか?
• どの権限が利用可能になったのか?
• ユーザーは、自分が何に署名しているのか理解できたのか?
• 脅威はどれほど迅速に封じ込められたのか?
取引のシミュレーション、よりわかりやすい承認画面、そして第三者コードの強固な分離は、同様のリスクを減らし得ます。
免責事項:セキュリティおよびインフラ分析のみであり、金融アドバイスではありません。暫定的な損失見積もりおよび回復額は変わり得ます。
$USDC
Polymarket • Prediction Markets • Frontend Security
#USDC #PredictionMarkets #Web3Security
65
2. ⚡分析:なぜAIエージェントのセキュリティがWeb3で不可欠になるのか
タイトル:AIエージェント&スマートコントラクト:Web3セキュリティの新たなフロンティア 🤖🔒
内容:
暗号資産エコシステムにおいて、AIに基づく自律型エージェントを統合することで、計り知れない可能性が広がります(自動取引、DeFiの資金管理、クロスチェーンのタスク実行など)。しかし同時に、新たな課題も生み出します。
📌 主要な統制上の論点:
秘密鍵の管理(KEYLESS/委任された鍵):マスター鍵を公開せずに実行権限を付与すること。
取引の制限:ボラティリティの急騰時に誤った実行が行われないよう、スマートコントラクト上でセーフガードを設定すること。
分散型のアイデンティティ検証:各AIエージェントが確立されたセキュリティ基準を順守していることを確認すること。
インテリジェントな自動化には、常に厳格なガバナンスと、厳格なリスク管理プロトコルが伴うべきです。
#AIAgents #Web3Security #CryptoTech #BinanceSquare #TechInnovation @Square-Creator-df2667927
2. ⚡分析:なぜAIエージェントのセキュリティがWeb3で不可欠になるのか
タイトル:AIエージェント&スマートコントラクト:Web3セキュリティの新たなフロンティア 🤖🔒
内容:
暗号資産エコシステムにおいて、AIに基づく自律型エージェントを統合することで、計り知れない可能性が広がります(自動取引、DeFiの資金管理、クロスチェーンのタスク実行など)。しかし同時に、新たな課題も生み出します。
📌 主要な統制上の論点:
秘密鍵の管理(KEYLESS/委任された鍵):マスター鍵を公開せずに実行権限を付与すること。
取引の制限:ボラティリティの急騰時に誤った実行が行われないよう、スマートコントラクト上でセーフガードを設定すること。
分散型のアイデンティティ検証:各AIエージェントが確立されたセキュリティ基準を順守していることを確認すること。
インテリジェントな自動化には、常に厳格なガバナンスと、厳格なリスク管理プロトコルが伴うべきです。
#AIAgents #Web3Security #CryptoTech #BinanceSquare #TechInnovation @Mubarak
67

🚨 致命的なコントラクト脆弱性が、Magic Edenにおける歴史的な$ETH NFT承認を脅かしています! ⚠️
🔍 Limit Breakの支払いプロセッサに既知のエクスプロイトがあり、Ethereum、Polygon、BaseにまたがるレガシーEVMマーケットプレイスの承認が危険にさらされる可能性があります。2024年2月から10月の間にMagic Edenの出品にアクセスしたウォレットでは、不正なドレイン(資金の抜き取り)に悪用される恐れのある権限が開いたままになっている可能性があります。
💡 ポートフォリオの資本を長期的に守るには、セキュリティ衛生(基本的な安全対策)は妥協できません。Yuga Labsは影響を受けた被害者向けの資産請求ポータルを公開しましたが、稼働中の「承認済み(approved for all)」コントラクト権限をすべて取り消すことが、必須の最初のステップです。 🛡️
💬 今日、アクティブなスマートコントラクトの許可(allowance)を監査しましたか?それとも、ウォレットがレガシープロトコルの悪用にさらされたままですか? 👇
⚠️ 金融助言ではありません。常にリスク管理を行ってください。 🛡️
🏷️ #ETH #Web3Security #NFTs #CryptoSecurity
🛡️ 👁️
17
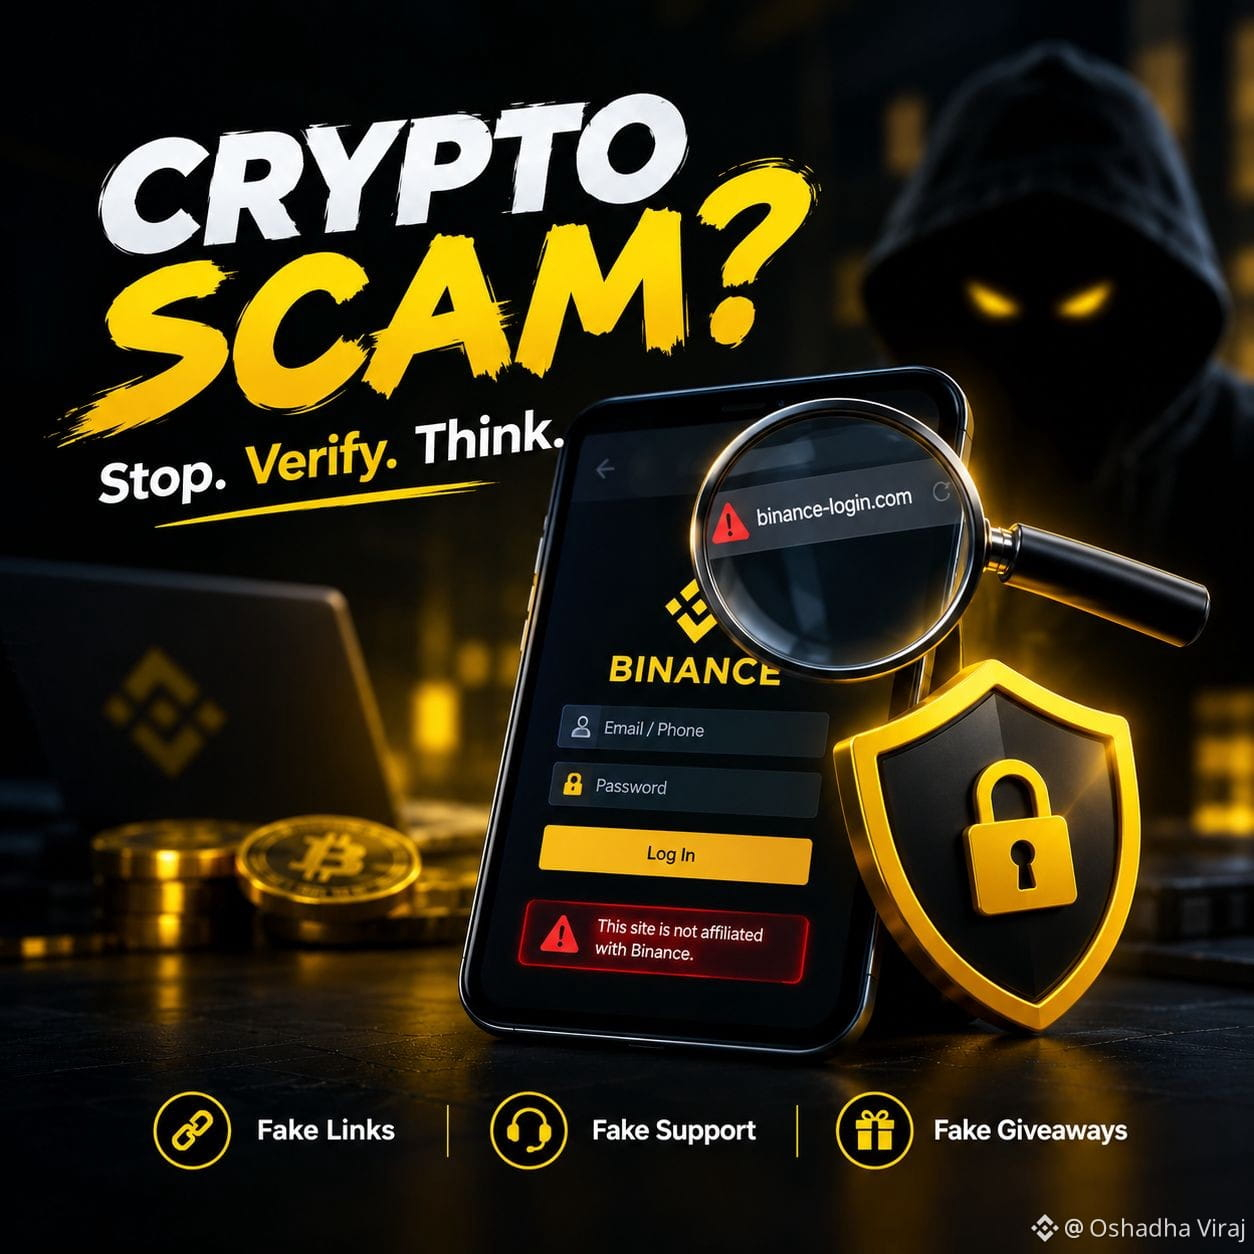
仮想通貨詐欺を見抜いてお金を失う前にできること
仮想通貨詐欺はますます巧妙になっています。よくある警告サインを理解することで、資金を失うのを防げます。
よくある仮想通貨詐欺の警告サイン
1. 偽のWebサイト & フィッシングリンク
詐欺師は、正規の取引所やウォレットに見えるWebサイトを作ることがあります。ログイン情報を入力する前に、必ずURLを確認してください。
2. 偽のサポートアカウント
バイナンスやウォレットのサポートだと名乗る人からの、予期しないメッセージには注意してください。パスワード、2FAコード、シードフレーズ、または秘密鍵を決して共有しないでください。
3. 確実な利益
必ず儲かるという約束、いわゆる「リスクゼロ」の投資、または異常に高い利回りは、大きな警告サインです。
4. 偽のプレゼント & エアドロップ
より多くの金額を受け取るために、まずあなたに仮想通貨を送らせようとするオファーには注意してください。
5. 緊急の圧力
詐欺師は「今すぐ行動しないといけない」と言って、焦らせようとすることがよくあります。行動する前に止まって確認しましょう。
6. 不審な投資機会
正体の分からないプロジェクト、プラットフォーム、個人が、検証可能な情報を提示せずに入金を求めてくる場合は警戒してください。
7. 知らないリンク & 添付ファイル
不審なリンクをクリックしたり、DM、メール、SNSを通じて送られてきた思いがけないファイルを開いたりしないでください。
オファーを信じる前に
止まる。確認する。考える。
公式サイトを確認し、信頼できる情報源を通じてアカウントやプロジェクトを検証し、誰かが報酬や利益を約束しただけで資金を送らないでください。
仮想通貨では、資金を守ることは警告サインを見分けることから始まります。
あなたが見た中で一番大きな仮想通貨詐欺の危険サインは何ですか?
$BTC $ETH $BNB
#BinanceSquare #CryptoSecurity #ScamAwareness #CryptoEducation #Web3Security
1
73
·
--
570万ドルのNFTは消えたと思ったら——いや、ホワイトハットがハッカーの前に先回りして“搬出”してくれた。本当に盗まれたのは別の帳尻。
発端は、2年前から誰も管理していなかったコントラクトの権限。Payment Processor V2。Magic Edenは去年10月に停止済みで、今年の第1四半期にはEVM市場そのものまで閉じた。公式がはっきり言う:リアルタイムで指値注文に影響はない。
問題は、システムをどれだけ徹底的に閉じても、2年前に押した例の「同意」ボタンの権限はまだ生きていたこと。誰かがこの古い鍵を見つけてしまった——ホワイトハットは夜通しで23155枚のNFT(価値570万ドル)を救出し、ハッカーの手には渡さなかった。だが660枚のWETHは救出が間に合わず、さらに他の損失も加わって、Revoke.cashの統計では少なくとも280万ドルが実際に盗まれた。その内訳には580枚のWETHが含まれる。
この件の最初の拡散は「Magic Edenがハックされた」というバージョンで、驚いてスクショをあちこちで回す人が続出した。ところが話が伝わるうちに方向が変わった——0xQuitのような技術系アカウントがV2/V3の脆弱性メカニズムをきちんと説明し、Revoke.cashは取消(revoke)の操作リンクをそのまま貼り出した。閲覧74093回、リポスト147回。煽りではなく、ちゃんとした用事だ:あなたのウォレットに、3年間動いていない古い権限が他にもないか確認してみて。
本当に価値があるのはここだ——サービス停止はリスクゼロを意味しない。古い承認(許可)は生きた“時限爆弾”。V3はいまも稼働中で、今回の事態回避は公式が人工的な介入で踏みとどまれたから。
今回の$MEは私はボラティリティ(値動き)重視で弱気じゃない——原因は2年前の古いコントラクトに残った抜け道で、今日のプラットフォーム事業とは無関係。これで暴落に斬り込むのは筋が通っていない。監視すべきなのはMEの価格ではなく、いまも稼働しているV3の仕組みだ。今回も人工介入で止められたが、次回もし止められなかったら、それこそが本当に慌てるべきサイン。
$ME #NFT #Web3Security #MagicEden
570万ドルのNFTは消えたと思ったら——いや、ホワイトハットがハッカーの前に先回りして“搬出”してくれた。本当に盗まれたのは別の帳尻。
発端は、2年前から誰も管理していなかったコントラクトの権限。Payment Processor V2。Magic Edenは去年10月に停止済みで、今年の第1四半期にはEVM市場そのものまで閉じた。公式がはっきり言う:リアルタイムで指値注文に影響はない。
問題は、システムをどれだけ徹底的に閉じても、2年前に押した例の「同意」ボタンの権限はまだ生きていたこと。誰かがこの古い鍵を見つけてしまった——ホワイトハットは夜通しで23155枚のNFT(価値570万ドル)を救出し、ハッカーの手には渡さなかった。だが660枚のWETHは救出が間に合わず、さらに他の損失も加わって、Revoke.cashの統計では少なくとも280万ドルが実際に盗まれた。その内訳には580枚のWETHが含まれる。
この件の最初の拡散は「Magic Edenがハックされた」というバージョンで、驚いてスクショをあちこちで回す人が続出した。ところが話が伝わるうちに方向が変わった——0xQuitのような技術系アカウントがV2/V3の脆弱性メカニズムをきちんと説明し、Revoke.cashは取消(revoke)の操作リンクをそのまま貼り出した。閲覧74093回、リポスト147回。煽りではなく、ちゃんとした用事だ:あなたのウォレットに、3年間動いていない古い権限が他にもないか確認してみて。
本当に価値があるのはここだ——サービス停止はリスクゼロを意味しない。古い承認(許可)は生きた“時限爆弾”。V3はいまも稼働中で、今回の事態回避は公式が人工的な介入で踏みとどまれたから。
今回の$ME は私はボラティリティ(値動き)重視で弱気じゃない——原因は2年前の古いコントラクトに残った抜け道で、今日のプラットフォーム事業とは無関係。これで暴落に斬り込むのは筋が通っていない。監視すべきなのはMEの価格ではなく、いまも稼働しているV3の仕組みだ。今回も人工介入で止められたが、次回もし止められなかったら、それこそが本当に慌てるべきサイン。
$ME #NFT #Web3Security #MagicEden
132
·
--
AIエージェントはウォレットの支出上限の範囲内に留まっても、誤った判断を下すことができます。
ETH → USDCのスワップを想像してください。100ドルの上限は金額を制限しますが、ユーザーがこの正確な取引を承認したことを証明するものではありません。その承認は、チェーン、対象コントラクト、calldataハッシュ、値、nonce、有効期限などを指定している場合があります。承認後にcalldataが変更されても、$100未満に留まったからといって、新しい呼び出しが承認済みになるわけではありません。
私はこれを2つのタイミングでテストします:
署名前:最終的な呼び出しは、ユーザーが署名した承認と一致しているか?
実行後:観測された取引はそれと一致しており、独立したレビュアーがレシートを確認できるか?
再現可能な合成のBaseスワップテストでは、変更されたcalldataを拒否します。これは取引を送信せず、資金も移動しません。
Insightは、取引前のオラクルとリスクの根拠を別々に提供します。PriorSealは、正確な呼び出しの承認と、観測された実行の証拠を記録します。これらは単独でも、組み合わせても利用できます。
次の公開テストケースで、どの失敗を最も再現してほしいですか:古いリスクデータ、過度に広い権限、承認と異なる実行、または実行後の証拠の欠落?
#AIAgents #Web3Security
87
北朝鮮が「偽の就職面接」を使って仮想通貨をだまし取ったとして告発 約1,070万ドル
北朝鮮に関連するとみられるサイバー攻撃キャンペーンが、暗号資産のウォレット7,000以上から約1,071万ドルを「奪取」することに成功した後、摘発された。今回の一般警告は、日本、米国、オーストラリア、ドイツの7つの治安・情報機関が同時に発出した。
キャンペーン名:日本ではWaterPlumと呼ばれており、サイバーセキュリティの関係者の間ではContagious Interviewとして知られている。
規模:2025年12月から2026年7月にかけて、このグループは100以上の国で約3万台の端末に感染させた。
目的:プログラマー、エンジニア、そして暗号資産(crypto)、ブロックチェーン、Web3分野で働く人材。
手口:AI企業、NFT、または暗号資産を装って採用する。このグループは応募者を技術面接に呼び込み、テスト用のファイルをダウンロードさせたり、「通話の不具合を修正する」ための対応を求めたりする。しかし実際のファイルには、BeaverTail、InvisibleFerret、StoatWaffleといったマルウェアが含まれている。
最新テクノロジー:面接中にAIで顔をディープフェイクし、さらに“見えないマシン群”(ラップトップファーム)を使って実際の所在地を隠す。日本は今回、自国領土内で初めてこのようなラップトップファームを摘発した。
背後組織:FBIと日本の警察は、WaterPlumおよびこれらのリモートIT労働ネットワークはいずれも、同じ北朝鮮の国防機関に属しているとみている。
記事は最新のニュースとしての情報提供のみを目的としています。もし、突然、正体不明のブロックチェーン企業から“何百万ドル級の給与”の面接オファーが届き、.exeファイルをダウンロードして「カメラをテスト」するよう求められたなら、おめでとうございます。あなたは、どこかの国の宇宙開発プログラムを支援する資金提供者になる準備ができているのです!
#CryptoScam #CyberSecurity #ContagiousInterview #WaterPlum #Web3Security
48
·
--
支出制限や許可リストは、AIエージェントのウォレットを完全に制御可能にしますか?
バイナンスは最近、Agentic Walletに組み込まれた境界として、ケイパビリティの切り替え、別個の支出割当、トークンの許可リスト、受取人の制限、取引シミュレーション、そしてアクティビティ通知を説明しました。
これは会話が次のように移っていることを示しています:
「AIエージェントは取引できますか?」
から
「正確にどの境界の範囲内で取引してよいのですか?」
そして、もう1つ質問する必要があると思います:
実行後、ユーザー、または独立したレビュアーが、そのエージェントがそれらの境界の範囲内に留まったことを検証できますか?
例として、$ETH → $USDCのスワップを考えます。私は、独立して検証できるエビデンス層を3つ用意したいです:
1. 意思決定の前
市場データは新鮮でしたか?独立したオラクルソースは一致していましたか?その時点で利用可能だったリスク判定は何でしたか?
2. 承認時
誰が、どのチェーン、どのコントラクト、いくら、calldataのハッシュ、nonce、有効期限ウィンドウを承認しましたか?
3. 実行後
オンチェーンの取引は、承認された正確な呼び出しと一致していましたか?失敗した場合、それが再編(reorganized)されたのか、あるいは不確実なままだったのか。その場合でも、元のエビデンスは保持されていましたか?
だからこそ私は2つの別製品を設計しました:
• Insightは、意思決定の背後にあるデータとリスクシグナルを検証します。
• PriorSealは、ユーザーまたは組織の認可を観測されたEVM実行に結び付け、オフラインで検証可能なレシートを生成します。
これらは独立して、または組み合わせて使えます。いずれの製品も、資産を保有せず、ウォレットのためにトランザクションへ署名せず、ウォレットレベルの制限や許可リストを置き換えません。
エージェントウォレット、またはオンチェーンエージェントを構築しているなら、どの失敗を最初に解決しますか?
A. 悪いデータ
B. 権限が広すぎること
C. 承認からの実行逸脱
D. 信頼できる実行後の記録がないこと
最も選ばれたシナリオを、次の公開テストケースにします。
#AIAgents #Web3Security
87
·
--
🤖 Web3でAIエージェントを制御下に保つには?
暗号資産への自律型エージェントの統合は計り知れない機会をもたらしますが、妥協のないセキュリティが必須です。明確なルールがないと、逸脱や実行ミスのリスクが高まります。
💡 制御されたAIの柱:
アルゴリズム上のセーフガード:許可されていない取引を防ぐために厳格な制限を定義する。
透明性と監査可能性:ブロックチェーン上で、エージェントの各判断をリアルタイムに追跡する。
分散型ガバナンス:
介入に関わる重要なパラメータは、コミュニティに検証させる。
AIとブロックチェーンの連携が成功するのは、厳格な人間および技術による監督があってこそです。
💬 自律型のAIエージェントに暗号資産の運用を任せられていますか?
? コメントであなたの意見を聞かせてください!👇
#BinanceSquare #CryptoAI #AIAgents #Web3Security
1
169

ロックされていないPCにブラウザの拡張機能のログイン情報が残っているなら、今すぐやめてください。
5分間席を外しただけで、努力して築いたポートフォリオが消し飛ばされるのを見届けるのが、これほど痛いことはありません。しかも、その被害はプロトコルがハックされたわけではないのです。
これまでに、スマートコントラクトの大規模な侵害によってDeFiプロトコルから数億ドル規模が流出した例は見てきましたが、今回の出来事は完全にローカルな問題でした。攻撃者はスマートコントラクトのゼロデイを見つけたり、取引所のインフラに侵入したわけではありません。彼らは、ロックされていない端末上の「有効なセッション」を単に悪用しただけです。資金をホットウォレットに置きっぱなしにしたり、Webセッションを開いたままにしていると、物理またはリモートの端末アクセスを持つ攻撃者が、アラームを鳴らさずに取引を静かに署名できてしまいます。
それに対して、物理ボタンによる確認が必須のハードウェア構成ならどうでしょう。たとえ不正なスクリプトがデスクトップのセッションを乗っ取ったとしても、コールドデバイスはデバイス自体での物理的な検証が必要なため、$ETH or $BNB instantlyのようなサイレントな流出を即座にブロックします。ブラウザの簡単な記憶機能に頼って$BTC bagsを守るのは、玄関の鍵をかけるのに、鍵をドアのラッチに刺したままにするようなものです。
取引があなたのウォレットから出ていく前に、実際に何層もの物理的な確認を使っていますか?
#CryptoSecurity #Web3Security #SelfCustody
36

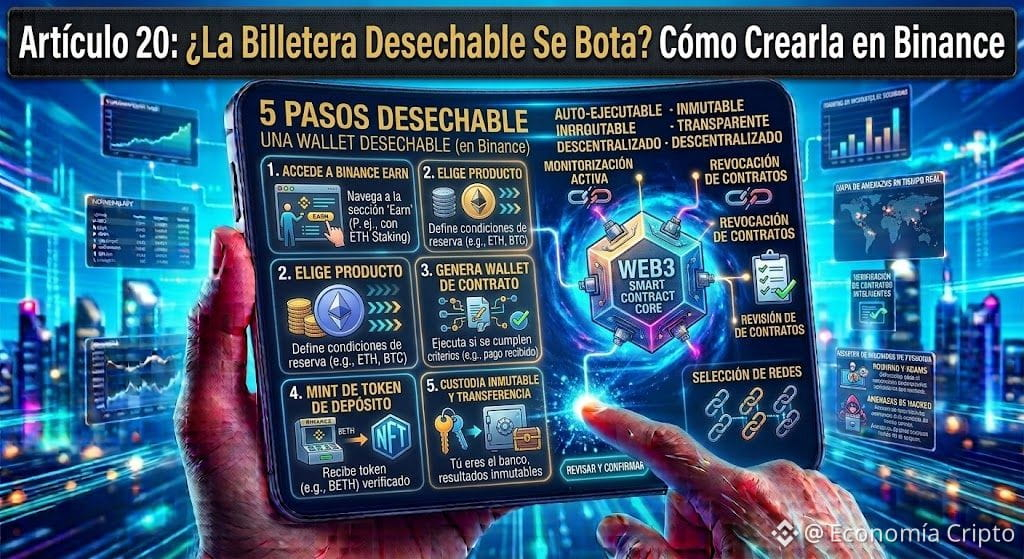
第20条:使い捨てウォレットは「捨てる」の?Binanceで作る方法
前の記事の後、多くのユーザーから「取引するたびに新しいウォレットを作成して削除する必要があるの?」と質問が寄せられました。答えは短く言うと「いいえ」です。
ウォレットを破棄したり、鍵を失ったりする必要はありません。「使い捨て」(バーン・ウォレット)という用語は、単なる運用戦略です。つまり、その時点で使う予定の最小残高だけを入れておく「通過用のシールド」として使う、という意味です。
実際にはどう機能する?
あなたのウォレットアプリ(または拡張機能)は、同じアプリの下で複数のアドレスを管理できます。たとえば「貯蓄」(決してWebページには接続しない)というアドレスと、「テスト/使い捨て」という別のアドレスを持つことができます。
使い終わったテスト用ウォレットを削除する必要はありません。次にdAppとやり取りしたり、NFTを購入したり、新しいプロトコルを試したいときまで、空のままにしておくだけです(またはガス用に$BNB に数セントだけ入れておく)。
Binanceで使い捨てウォレットを作成する方法
BinanceのWeb3ウォレットならとても簡単で、サードパーティ製のアプリをインストールする必要はありません。
Binanceアプリを開く:画面上部の「Web3」タブへ進みます。
セカンダリウォレットを作成:ウォレットの設定(プロフィールアイコンまたはウォレット管理)に入り、「ウォレットを追加」または同一アカウント内で新しいアドレスを作成します。
名前を付ける:「テスト用ウォレット」または「使い捨て」と名付けます。
必要な分だけ送る:外部サイトとやり取りする際は、BinanceのSpotウォレットから、取引に必要な金額の「ちょうど分」だけを$BNB o USDTとして送金します。
決定的なメリット
この構成で運用すれば、誤ってテスト用ウォレットで悪意のあるサイトを許可してしまったとしても、Binance内のメイン残高と、他のアドレスに保存している資産が100%無傷のまま保たれます。ストレスゼロでWeb3を探索する、最も賢い方法です。
#SeguridadCripto #BinanceWeb3 #Web3Security #AprendeCripto $BNB
{spot}(BTCUSDT)
{spot}(BNBUSDT)
第20条:使い捨てウォレットは「捨てる」の?Binanceで作る方法
前の記事の後、多くのユーザーから「取引するたびに新しいウォレットを作成して削除する必要があるの?」と質問が寄せられました。答えは短く言うと「いいえ」です。
ウォレットを破棄したり、鍵を失ったりする必要はありません。「使い捨て」(バーン・ウォレット)という用語は、単なる運用戦略です。つまり、その時点で使う予定の最小残高だけを入れておく「通過用のシールド」として使う、という意味です。
実際にはどう機能する?
あなたのウォレットアプリ(または拡張機能)は、同じアプリの下で複数のアドレスを管理できます。たとえば「貯蓄」(決してWebページには接続しない)というアドレスと、「テスト/使い捨て」という別のアドレスを持つことができます。
使い終わったテスト用ウォレットを削除する必要はありません。次にdAppとやり取りしたり、NFTを購入したり、新しいプロトコルを試したいときまで、空のままにしておくだけです(またはガス用に$BNB に数セントだけ入れておく)。
Binanceで使い捨てウォレットを作成する方法
BinanceのWeb3ウォレットならとても簡単で、サードパーティ製のアプリをインストールする必要はありません。
Binanceアプリを開く:画面上部の「Web3」タブへ進みます。
セカンダリウォレットを作成:ウォレットの設定(プロフィールアイコンまたはウォレット管理)に入り、「ウォレットを追加」または同一アカウント内で新しいアドレスを作成します。
名前を付ける:「テスト用ウォレット」または「使い捨て」と名付けます。
必要な分だけ送る:外部サイトとやり取りする際は、BinanceのSpotウォレットから、取引に必要な金額の「ちょうど分」だけを$BNB o USDTとして送金します。
決定的なメリット
この構成で運用すれば、誤ってテスト用ウォレットで悪意のあるサイトを許可してしまったとしても、Binance内のメイン残高と、他のアドレスに保存している資産が100%無傷のまま保たれます。ストレスゼロでWeb3を探索する、最も賢い方法です。
#SeguridadCripto #BinanceWeb3 #Web3Security #AprendeCripto $BNB
1
70

伝統的な金融の巨大企業が、Web3インフラへの投資を加速させています。S&PグローバルによるOpenZeppelinの買収は、スマートコントラクトのセキュリティがもはや暗号ネイティブの課題にとどまらず、1兆ドル規模の機関投資家にとっての優先事項になっていることを証明しました。監査とリスク管理がウォール街の基準と統合されるにつれ、コンプライアンスが次の導入の波を牽引すると見込まれます。これはオンチェーン・ツールに対する大きな追い風であり、今後のエンタープライズ向けブロックチェーン・セキュリティに強気の前例を打ち立てるものです。#CryptoNews #Web3Security #InstitutionalCrypto
伝統的な金融の巨大企業が、Web3インフラへの投資を加速させています。S&PグローバルによるOpenZeppelinの買収は、スマートコントラクトのセキュリティがもはや暗号ネイティブの課題にとどまらず、1兆ドル規模の機関投資家にとっての優先事項になっていることを証明しました。監査とリスク管理がウォール街の基準と統合されるにつれ、コンプライアンスが次の導入の波を牽引すると見込まれます。これはオンチェーン・ツールに対する大きな追い風であり、今後のエンタープライズ向けブロックチェーン・セキュリティに強気の前例を打ち立てるものです。#CryptoNews #Web3Security #InstitutionalCrypto
7
従来型の金融は、ブロックチェーンのインフラ層へとさらに深く踏み込んでいます。S&PグローバルによるOpenZeppelinの買収は、トークン化された資産における、機関投資家向けの等級の高いセキュリティへの大きな転換を示しています。銀行や資産運用会社が現実世界の金融商品をオンチェーンへ移行する中で、スマートコントラクトの脆弱性を軽減することが最優先事項になっています。この動きは、レガシーなリスク管理と分散型テクノロジーをつなぎ、先んじてより安全な機関導入への道を切り開きます。 #CryptoNews #DeFi #Web3Security
従来型の金融は、ブロックチェーンのインフラ層へとさらに深く踏み込んでいます。S&PグローバルによるOpenZeppelinの買収は、トークン化された資産における、機関投資家向けの等級の高いセキュリティへの大きな転換を示しています。銀行や資産運用会社が現実世界の金融商品をオンチェーンへ移行する中で、スマートコントラクトの脆弱性を軽減することが最優先事項になっています。この動きは、レガシーなリスク管理と分散型テクノロジーをつなぎ、先んじてより安全な機関導入への道を切り開きます。 #CryptoNews #DeFi #Web3Security
53
誰もが「web3ウォレットの安全性=シードフレーズを守ること」だと思いがちですが、実際の身近な損失の多くは、単純なコピペミスや悪意のある受信箱スパムによるものです。
ランダムな42文字の0xアドレスに誤って $ETH を送ってしまい、「たった一文字のタイプミスでポートフォリオが消えないでくれ」と祈ったことは、誰しも一度はあるはずです。そこにフィッシングDM(ダイレクトメッセージ)まで加わると、オンチェーン取引のナビゲーションは地雷原を歩くように感じられます。
まず、人間が読めるハンドルは、生の数字を暗記するのではなく、スマホで連絡先名を保存するようなものです。$ENS のようなプロトコルで資産を送金したり操作したりするたびに、長い16進文字列を都度確認する代わりに、シンプルな名前タグが推測の余地を完全に消し去ります。
次に、オンチェーンの通行料金(トール)システムは、スパムを“有料の郵便”として扱います。未承諾メッセージを届けるのに送信者へ小さな手数料を課すことで、大規模なフィッシングキャンペーンが採算を取れないほど高くつき、受信箱がきれいに保たれ、ウォレットも安全に保てます。
読みやすい名前と受信箱のトール(通行料金)が、あなたの日々のトレーディングのルーティンをどれほど改善するでしょうか?
#Web3Security #CryptoEducation #Blockchain
71
取引ツール:トークン承認(Token Approvals)の管理
見出し:Web3ポートフォリオで時代遅れの承認を取り消す 🛡️🧹
本文:
分散型アプリケーション(DApps)とやり取りするとき、ウォレットのトークンへのアクセス許可を付与します。
📌 なぜ重要?
以前利用していたDAppに、その後セキュリティ上の脆弱性が発覚した場合、過去に無期限で付与していた承認が悪用される可能性があります。
💡 よい習慣:
Revoke(取り消し)確認ツールを使って、不要な承認がないか定期的に確認し、取り消すことを習慣にしましょう。
#Web3Security #SmartContracts #TokenApprovals #CryptoSafety #BinanceSquare
12
·
--
⚡ 企業データが包囲される:法律事務所へのサイバー攻撃がほぼ倍増、Web3セキュリティを前面に
📌 主要ポイント:
• **脅威の激化:** 有名な法律事務所グリーンバーグ・トライアリッヒ(Greenberg Traurig)が、機密の顧客書類が流出され、その後ダークウェブに漏えいしたことを確認し、従来型の企業データセキュリティに重大な脆弱性があることを浮き彫りにしました。
• **不穏な急増:** サイバーセキュリティのリーダー、ベイカー・ホステトラー(BakerHostetler)は、過去1年間で法律事務所を狙うサイバーインシデントがほぼ倍になったと報告しており、データ漏えいの試みがより高度化し、件数も増えていることを示しています。
• **Web3の必然:** 顕著な著名案件におけるデータ窃取の急増は、不変性を備えた分散データ保存と強固なプライバシー対策の切迫した必要性を高め、Web3セキュリティの枠組みへの機関としての需要を加速させる可能性があります。
📊 市場の見解:
従来型のデータ侵害が頻発し、深刻度も増していることで、企業がブロックチェーンネイティブのセキュリティおよびプライバシープロトコルを導入する流れが前倒しになるかもしれません。この傾向は、よりレジリエント(復元力のある)な代替策として、分散ストレージとデータ保護機能を強化したプロジェクトへの関心を高め得ます。
#Cybersecurity #DataPrivacy #Web3Security

89
·
--
🚨 HACKENPROOFは最上位の取引所に対する侵入テスト(ペネトレーション監査)を完了し、$BTC FLOWSを保護! 🛡️
機関投資家の資本は、重要な流動性を注文板全体へ投入する前に、堅牢なリスク管理アーキテクチャを要求します。HackenProofのホワイトハットは、基幹のトレーディングエンジン、スマートコントラクト、APIエンドポイントにわたる、トップティアの取引所に対する包括的なペネトレーション監査を完了しました。 🔍
資産の安全性とリスク管理モジュールの双方でリスク低減を最適化することで、市場のボラティリティが高まる前でも運用の整合性はロックされたままです。 📊 先回りのインフラ強化により、機関投資家向けの流動性プールは外部からの実行(エグゼキューション)脅威に対して完全に保護され続けます。 🛡️
💬 注文フローの取引拠点(ヴェニュー)を選ぶ際、第三者のセキュリティ監査を重視しますか? 👇
⚠️ 投資助言ではありません。必ずリスクを管理してください。 🛡️
🏷️ #BTC #Web3Security #Crypto #SecurityAudit
🛡️ 💎
11
取引中にプライバシーを守るために必須のセッションクッキーをまだ無効にしているなら、今すぐやめてください。攻撃的なブラウザ拡張機能により注文の途中でログアウトされ、$BTC で高ボラティリティのブレイクアウトを逃すのは、基本的なセキュリティの教訓を高額に学ぶようなものです。
必須のシステムクッキーは、注文フォームの送信、プライバシー設定の更新、アカウントへのログインなどの直接操作を行ったときにのみトリガーされます。個人を特定できる情報は0件で、ターミナルをスムーズに動作させるために役立つだけです。ブラウザにそれらをブロックさせると、主要なプラットフォーム機能がすぐに壊れてしまいます。
一部のトレーダーは、完全な隔離が常に安全だという信念のもと、すべてのスクリプトをブロックすべきだと主張します。しかし、アクティブな$ETH および$BNB ポジションを管理しながらインターフェースを機能不全にすると、追加のプライバシー効果はないのに、不要な執行リスクが生まれます。
インターフェースの信頼性と厳格なプライバシーの線引きを、トレーダーはどこに引くべきだと思いますか?
#CryptoTrading #Web3Security #リスク管理

10

·
--
契約は、その下で証拠(実装)を変更しながら、同じ外部インターフェースを維持できます。
TokenToolHubは、Soneiumの検証済みETHLockbox v1.2.0とv1.3.1の実装を比較しました。
呼び出し可能な表面は、追加・削除・変更された関数がゼロで、両コントラクトともABIエントリは36件でした。しかし、正規化された実行時バイトコードは異なり、コンパイラの成果物により、レビューが必要な3つのストレージ位置の変更が特定されました:
• systemConfig
• authorizedPortals
• authorizedLockboxes
比較結果は変更の重要度が72/100で、重大な指摘が3件、未解決のカバー範囲が1つありました。
これらの結果は、エクスプロイト可能性や完全なストレージ非互換性を証明するものではありません。コンパイラ一致によるアップグレード安全性の検証と、手動レビューが集中すべき箇所を示しています。
完全な比較:
https://tokentoolhub.com/smart-contract-diff/?a_net=eth&a=0x784d2f03593a42a6e4676a012762f18775ecbbe6&b_net=eth&b=0xb3a24db07038b51962026329b62e7a965d56a6ad
#Ethereum #blockchain #SmartContracts #Web3Security #CryptoResearch
30
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
閲覧回数 6,945
104人が討論中
2
#EthereumValidatorExitQueueJumps392%
閲覧回数 123,105
1,053人が討論中
3
#IMFApprovesElSalvador$138MWithBitcoinWaiver
閲覧回数 14,838
71人が討論中
4
#SECHaltsCryptoETFReviewsAmidFundingLapse
閲覧回数 277,927
1,889人が討論中
5
#ZcashETFPostsFirstWeeklyOutflow$93.6M
閲覧回数 97,861
257人が討論中
6
#GreekPoliceBustCryptoScamRingArrest17
閲覧回数 394,590
2,524人が討論中
7
#BitcoinRejectedAt$87K
閲覧回数 228,826
324人が討論中
8
#FedOctoberRateHikeOddsFallTo17%
閲覧回数 407,499
2,638人が討論中
9
#NvidiaHitsRecordHighUp2.4%
閲覧回数 235,386
1,470人が討論中
10
#CanaryFilesAmendedS1ForPEPEETF
閲覧回数 77,116
897人が討論中