
#trezor
trezor
閲覧回数 54,364
231人が討論中
注目
最新

·
--
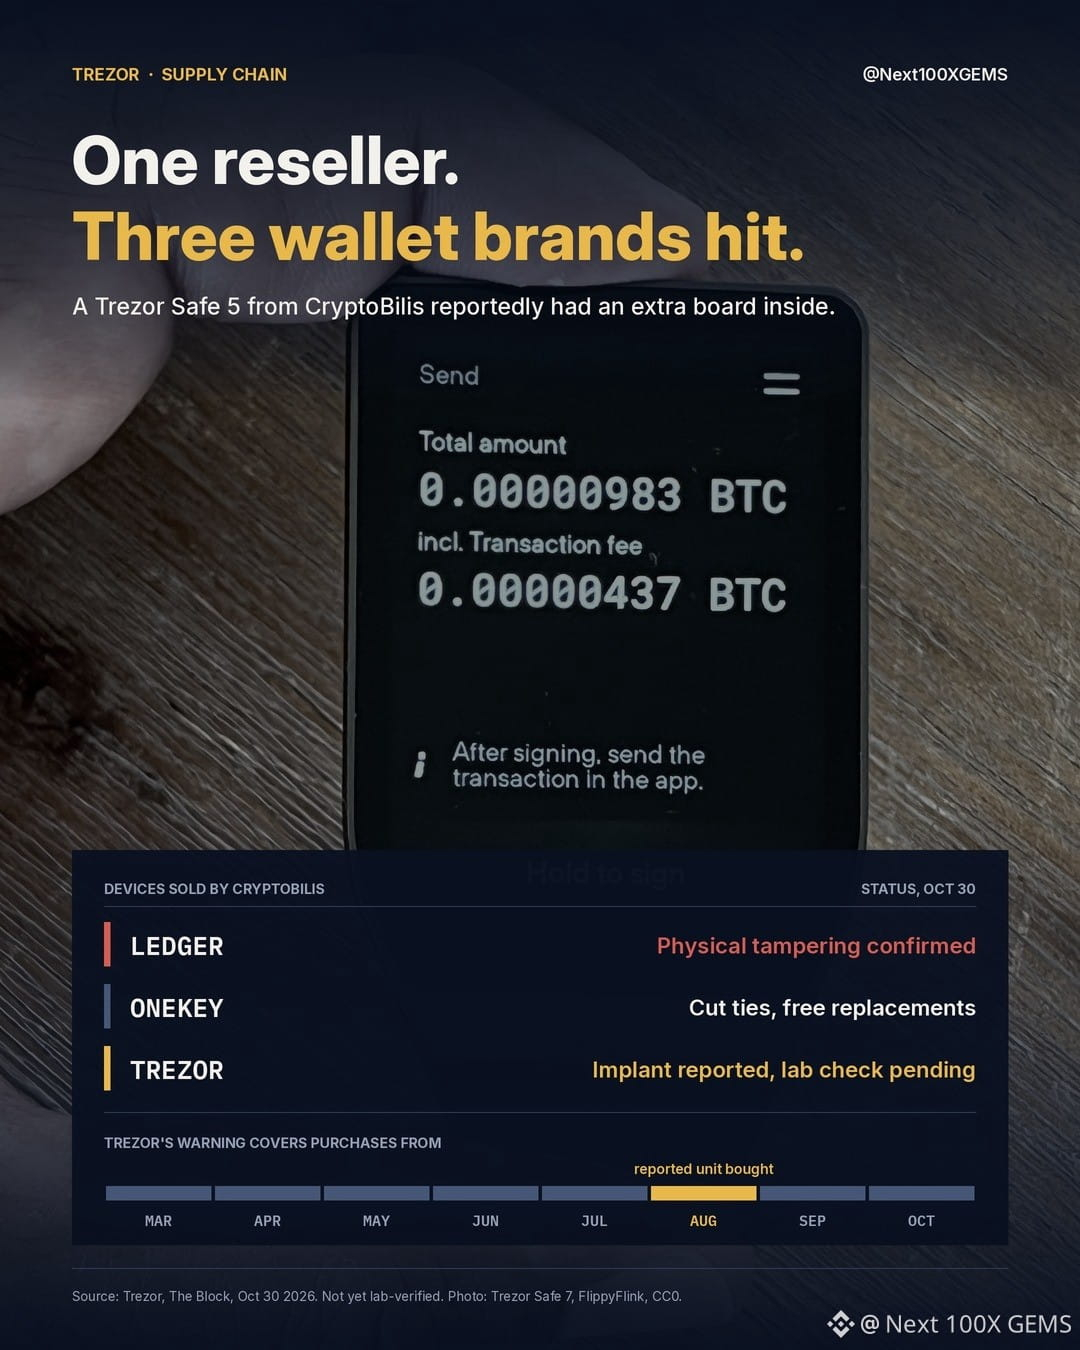
「分解した」:Trezorの研究所、Safe 5を3台確認 販売代理店を8割削減10月末の報道では、「誰かが情報を公開したが、機器はまだ分解されていない」という段階にすぎなかった。12日、Trezorの公式ブログは詳細を明らかにした。研究所が当時のSafe 5を分解し、所有者から送られた内部写真からさらに2台を特定。計3台に、画面だけを盗み見る基板が取り付けられていた。
3台はいずれも、以前Trezorの認定販売代理店だったCryptoBilisから購入されたものだった。購入時期は今年8月20日から9月23日までに絞られ、販売経路にはTokopedia、Shopee、直接販売が含まれていた。購入者48人に連絡したところ、現時点で確認されたのはこの3台だけ。他の販売代理店や他のモデルでは、同様の仕込みは見つかっていない。3台の所有者から、資金を盗まれたとの報告はまだない。
「分解した」:Trezorの研究所、Safe 5を3台確認 販売代理店を8割削減
10月末の報道では、「誰かが情報を公開したが、機器はまだ分解されていない」という段階にすぎなかった。12日、Trezorの公式ブログは詳細を明らかにした。研究所が当時のSafe 5を分解し、所有者から送られた内部写真からさらに2台を特定。計3台に、画面だけを盗み見る基板が取り付けられていた。
3台はいずれも、以前Trezorの認定販売代理店だったCryptoBilisから購入されたものだった。購入時期は今年8月20日から9月23日までに絞られ、販売経路にはTokopedia、Shopee、直接販売が含まれていた。購入者48人に連絡したところ、現時点で確認されたのはこの3台だけ。他の販売代理店や他のモデルでは、同様の仕込みは見つかっていない。3台の所有者から、資金を盗まれたとの報告はまだない。
3台はいずれも、以前Trezorの認定販売代理店だったCryptoBilisから購入されたものだった。購入時期は今年8月20日から9月23日までに絞られ、販売経路にはTokopedia、Shopee、直接販売が含まれていた。購入者48人に連絡したところ、現時点で確認されたのはこの3台だけ。他の販売代理店や他のモデルでは、同様の仕込みは見つかっていない。3台の所有者から、資金を盗まれたとの報告はまだない。
175
·
--
翻訳参照
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
334


·
--
🔓 Trezor、再販されたSafe 5ウォレットからリカバリーフレーズを盗む隠しインプラントを発見
Trezorによると、8月20日から9月23日の間に再販業者CryptoBilisから購入されたTrezor Safe 5デバイス3台に、メイン基板と画面の間に取り付けられた追加の回路基板が含まれていました。このインプラントは、画面に表示されるリカバリーワードとパスフレーズをコピーして暗号化し、モバイルネットワーク経由で攻撃者が管理するサーバーに送信します。11月11日に公開されたファームウェア2.13.1では、これまでに見つかったインプラントが情報を取得できないようになっています。また、Trezorは再販業者ネットワークを約80%縮小しました。資金を失ったという顧客からの報告はありませんが、CryptoBilisから購入した人には、新しいシードを使った新しいウォレットに資金を移すよう呼びかけています。
⭐ ハードウェアウォレットを狙うサプライチェーン攻撃は、自己管理の根幹を脅かすものです。デバイスは公式チャネルからのみ購入するよう、改めて注意が必要です。
#Trezor #CryptoSecurity #SelfCustody #HardwareWallet
🔓 Trezor、再販されたSafe 5ウォレットからリカバリーフレーズを盗む隠しインプラントを発見
Trezorによると、8月20日から9月23日の間に再販業者CryptoBilisから購入されたTrezor Safe 5デバイス3台に、メイン基板と画面の間に取り付けられた追加の回路基板が含まれていました。このインプラントは、画面に表示されるリカバリーワードとパスフレーズをコピーして暗号化し、モバイルネットワーク経由で攻撃者が管理するサーバーに送信します。11月11日に公開されたファームウェア2.13.1では、これまでに見つかったインプラントが情報を取得できないようになっています。また、Trezorは再販業者ネットワークを約80%縮小しました。資金を失ったという顧客からの報告はありませんが、CryptoBilisから購入した人には、新しいシードを使った新しいウォレットに資金を移すよう呼びかけています。
⭐ ハードウェアウォレットを狙うサプライチェーン攻撃は、自己管理の根幹を脅かすものです。デバイスは公式チャネルからのみ購入するよう、改めて注意が必要です。
#Trezor #CryptoSecurity #SelfCustody #HardwareWallet
Trezorによると、8月20日から9月23日の間に再販業者CryptoBilisから購入されたTrezor Safe 5デバイス3台に、メイン基板と画面の間に取り付けられた追加の回路基板が含まれていました。このインプラントは、画面に表示されるリカバリーワードとパスフレーズをコピーして暗号化し、モバイルネットワーク経由で攻撃者が管理するサーバーに送信します。11月11日に公開されたファームウェア2.13.1では、これまでに見つかったインプラントが情報を取得できないようになっています。また、Trezorは再販業者ネットワークを約80%縮小しました。資金を失ったという顧客からの報告はありませんが、CryptoBilisから購入した人には、新しいシードを使った新しいウォレットに資金を移すよう呼びかけています。
⭐ ハードウェアウォレットを狙うサプライチェーン攻撃は、自己管理の根幹を脅かすものです。デバイスは公式チャネルからのみ購入するよう、改めて注意が必要です。
#Trezor #CryptoSecurity #SelfCustody #HardwareWallet
74
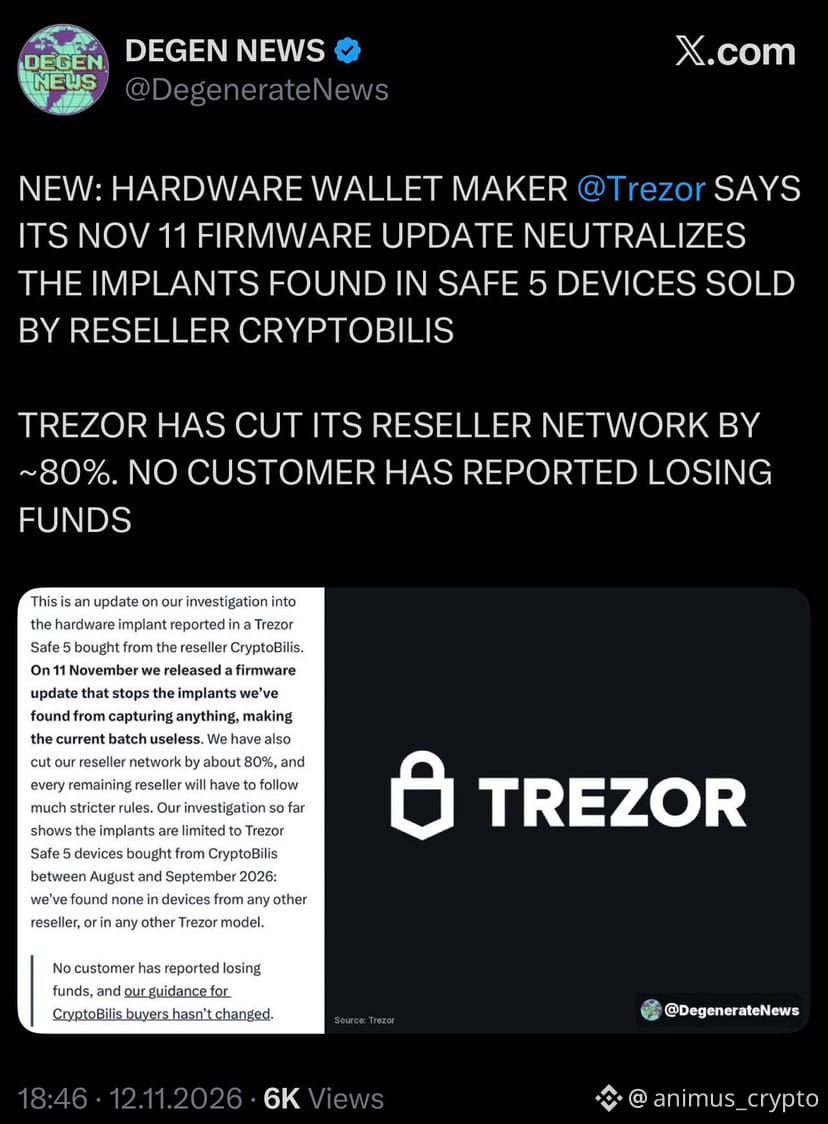
🔐 Trezorによると、再販業者Cryptobilisが販売した一部のSafe 5ウォレットで見つかった悪意あるハードウェアインプラントは、ファームウェアのアップデートで無効化できるとのことです。
同社はまた、再販業者ネットワークを約80%縮小しました。
Trezorによると、資金を失ったと報告した顧客はいません。
#Trezor #CryptoSecurity #ウォレット
🔐 Trezorによると、再販業者Cryptobilisが販売した一部のSafe 5ウォレットで見つかった悪意あるハードウェアインプラントは、ファームウェアのアップデートで無効化できるとのことです。
同社はまた、再販業者ネットワークを約80%縮小しました。
Trezorによると、資金を失ったと報告した顧客はいません。
#Trezor #CryptoSecurity #ウォレット
同社はまた、再販業者ネットワークを約80%縮小しました。
Trezorによると、資金を失ったと報告した顧客はいません。
#Trezor #CryptoSecurity #ウォレット
94

CryptoBilisから購入したTrezor Safe 5で$BTC を入手しましたか?新しいシードに移行してください。
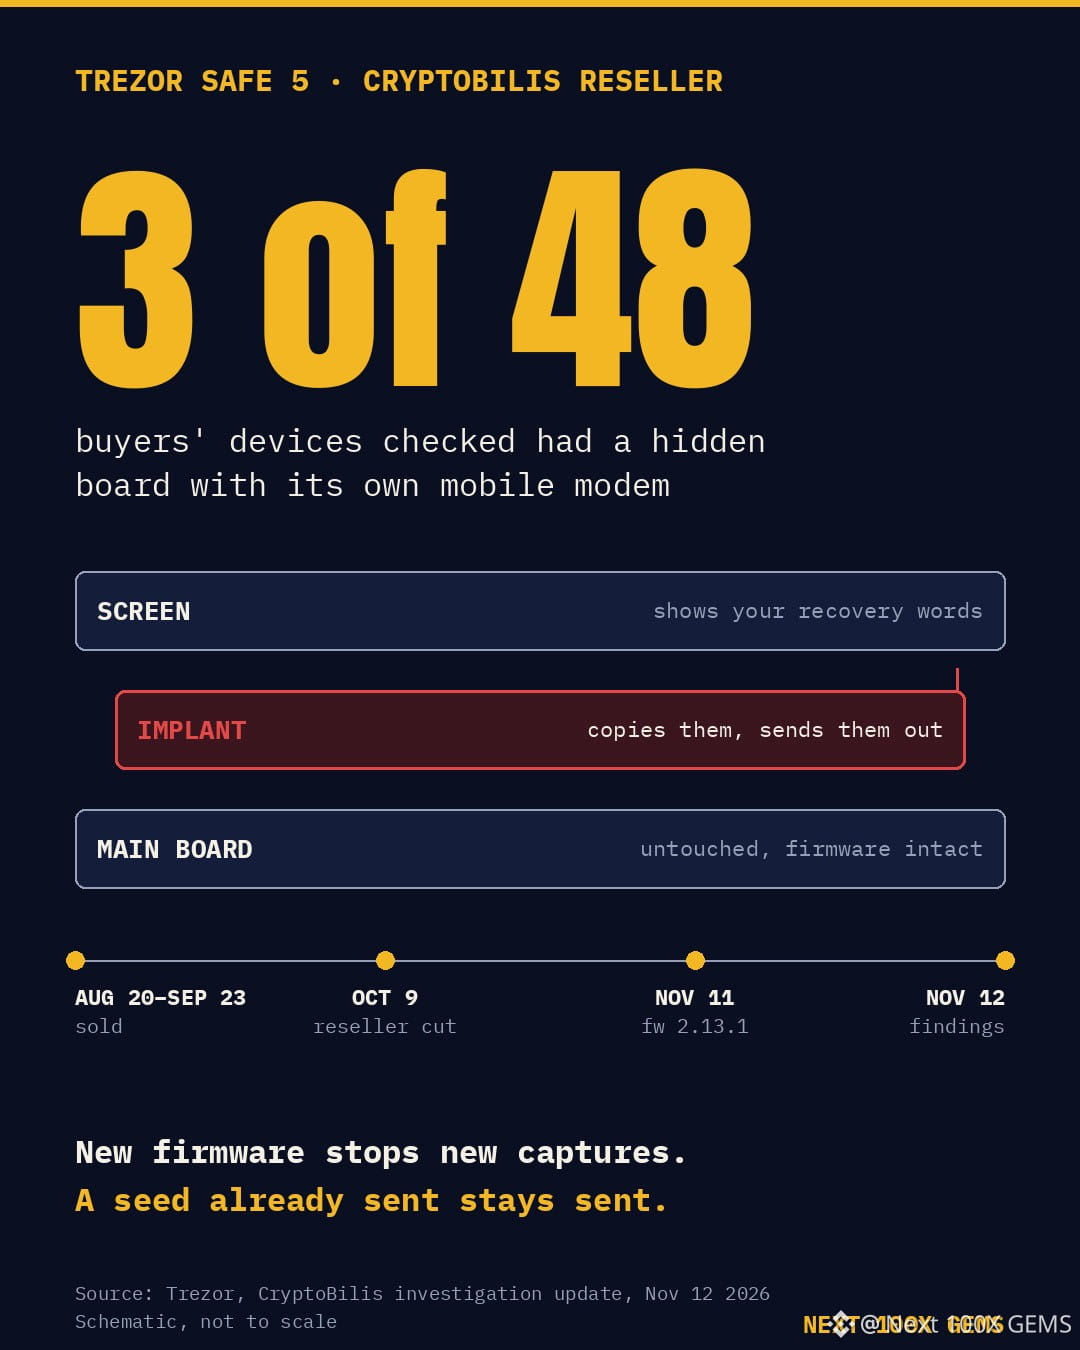
Trezorは、この転売業者から購入した48人のデバイスを調査しました。3台のSafe 5には、メイン基板と画面の間に、独自のモバイルモデムを備えた追加基板が入っていました。これはリカバリーシードの単語を表示されるそばからコピーし、外部に送信します。3台はいずれも8月20日から9月23日の間に販売されました。資金を失ったという報告はありません。
11月11日に公開されたファームウェア2.13.1は、このインプラントが新たに情報を取得するのを阻止します。すでに流出したシードを取り戻すことはできないため、Trezorは引き続き、新しいウォレットに資金を移すよう推奨しています。また、転売業者のリストを約80%削減しました。
同じ#CryptoSecurity のリスクは、10月にその店でLedgerを購入した人にも及びました。
ウォレットは、製造元から購入しましょう。
#Trezor
NFA。DYOR。
CryptoBilisから購入したTrezor Safe 5で$BTC を入手しましたか?新しいシードに移行してください。
Trezorは、この転売業者から購入した48人のデバイスを調査しました。3台のSafe 5には、メイン基板と画面の間に、独自のモバイルモデムを備えた追加基板が入っていました。これはリカバリーシードの単語を表示されるそばからコピーし、外部に送信します。3台はいずれも8月20日から9月23日の間に販売されました。資金を失ったという報告はありません。
11月11日に公開されたファームウェア2.13.1は、このインプラントが新たに情報を取得するのを阻止します。すでに流出したシードを取り戻すことはできないため、Trezorは引き続き、新しいウォレットに資金を移すよう推奨しています。また、転売業者のリストを約80%削減しました。
同じ#CryptoSecurity のリスクは、10月にその店でLedgerを購入した人にも及びました。
ウォレットは、製造元から購入しましょう。
#Trezor
NFA。DYOR。
Trezorは、この転売業者から購入した48人のデバイスを調査しました。3台のSafe 5には、メイン基板と画面の間に、独自のモバイルモデムを備えた追加基板が入っていました。これはリカバリーシードの単語を表示されるそばからコピーし、外部に送信します。3台はいずれも8月20日から9月23日の間に販売されました。資金を失ったという報告はありません。
11月11日に公開されたファームウェア2.13.1は、このインプラントが新たに情報を取得するのを阻止します。すでに流出したシードを取り戻すことはできないため、Trezorは引き続き、新しいウォレットに資金を移すよう推奨しています。また、転売業者のリストを約80%削減しました。
同じ#CryptoSecurity のリスクは、10月にその店でLedgerを購入した人にも及びました。
ウォレットは、製造元から購入しましょう。
#Trezor
NFA。DYOR。
138
🚨 Trezor、ハードウェアウォレット内部でスパイ装置を発見
同社は、リセラーのCryptoBilisを通じて販売されたTrezor Safe 5 3台から悪意のあるモジュールが見つかったことを確認しました。基板と画面の間に隠されたインプラントは、シードフレーズやパスワードを傍受し、モバイルネットワーク経由で悪意のある第三者に送信する可能性がありました。
🔒 現時点で資金の盗難は確認されていません。Trezorはセキュリティファームウェア2.13.1をリリースし、リセラーのネットワークを約80%縮小しました。
2026年3月以降にCryptoBilisから端末を購入した人には、無料での交換または返金が案内されています。
#TREZOR
🚨 Trezor、ハードウェアウォレット内部でスパイ装置を発見
同社は、リセラーのCryptoBilisを通じて販売されたTrezor Safe 5 3台から悪意のあるモジュールが見つかったことを確認しました。基板と画面の間に隠されたインプラントは、シードフレーズやパスワードを傍受し、モバイルネットワーク経由で悪意のある第三者に送信する可能性がありました。
🔒 現時点で資金の盗難は確認されていません。Trezorはセキュリティファームウェア2.13.1をリリースし、リセラーのネットワークを約80%縮小しました。
2026年3月以降にCryptoBilisから端末を購入した人には、無料での交換または返金が案内されています。
#TREZOR
同社は、リセラーのCryptoBilisを通じて販売されたTrezor Safe 5 3台から悪意のあるモジュールが見つかったことを確認しました。基板と画面の間に隠されたインプラントは、シードフレーズやパスワードを傍受し、モバイルネットワーク経由で悪意のある第三者に送信する可能性がありました。
🔒 現時点で資金の盗難は確認されていません。Trezorはセキュリティファームウェア2.13.1をリリースし、リセラーのネットワークを約80%縮小しました。
2026年3月以降にCryptoBilisから端末を購入した人には、無料での交換または返金が案内されています。
#TREZOR
1
75

·
--
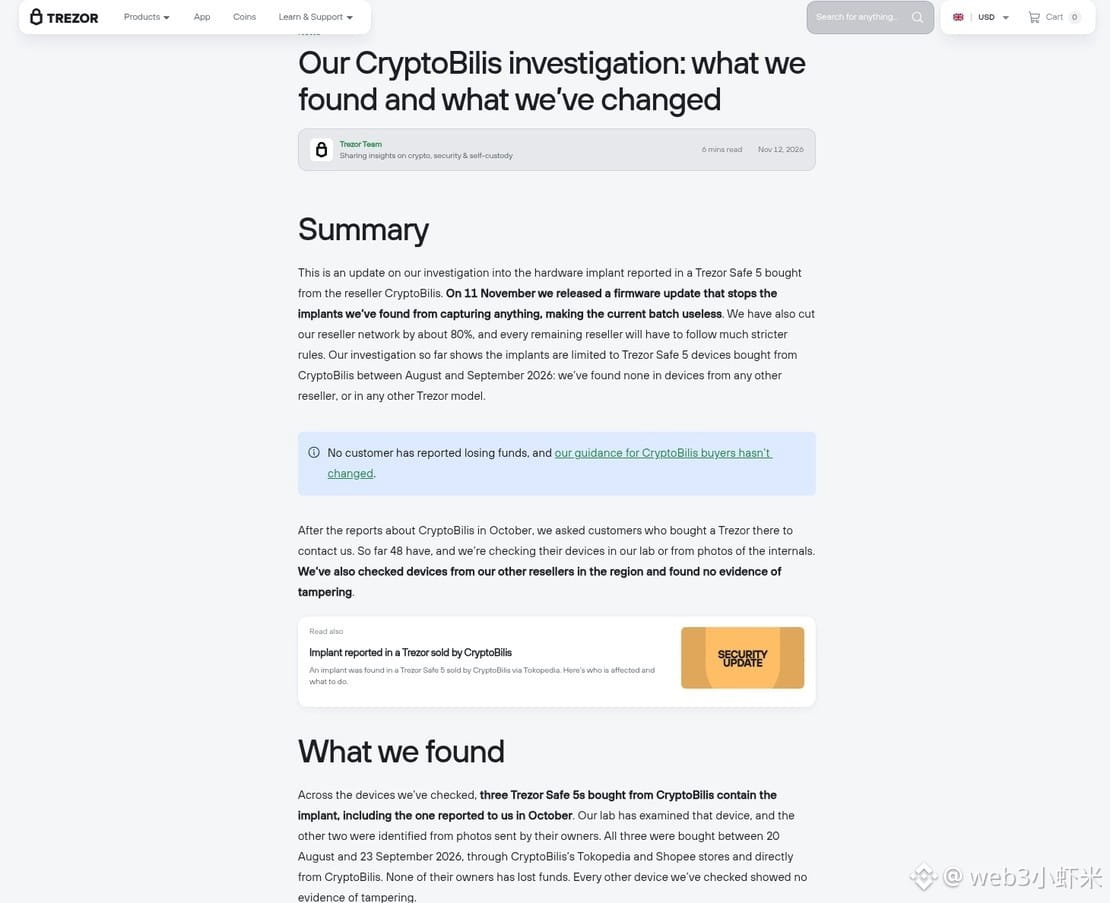
Trezor公式は本日、調査の最新情報を発表しました。ラボは、販売代理店CryptoBilisから購入されたTrezor Safe 5のうち、現在までに3台にシードフレーズを盗み取るハードウェアインプラントが仕込まれていたことを確認しました。1台は公式が分解して検査したもので、残り2台はユーザーから送られた内部写真と一致しました。購入時期はいずれも今年の8月20日から9月23日までで、販売代理店のTokopedia店、Shopee店、およびCryptoBilisの直販チャネルから購入されていました。
公式によると、現時点で顧客から資金を盗まれたとの報告はなく、ほかの販売代理店や別のモデルでも同様の事例は確認されていません。11月11日に公開されたファームウェア2.13.1により、発見されたインプラントは機能しなくなります。ただし、CryptoBilisから製品を購入した人には、すでに盗み取られたバックアップをファームウェアで無効化することはできないため、新しいシードフレーズを使ったウォレットに資産を移すことを引き続き推奨しています。また、販売代理店のネットワークでも約80%が回収されました。
ハードウェアウォレットは、やはり公式サイトか、正規販売代理店であることを確認できたチャネルから購入するのが安心です。
#Trezor #ハードウェアウォレット
Trezor公式は本日、調査の最新情報を発表しました。ラボは、販売代理店CryptoBilisから購入されたTrezor Safe 5のうち、現在までに3台にシードフレーズを盗み取るハードウェアインプラントが仕込まれていたことを確認しました。1台は公式が分解して検査したもので、残り2台はユーザーから送られた内部写真と一致しました。購入時期はいずれも今年の8月20日から9月23日までで、販売代理店のTokopedia店、Shopee店、およびCryptoBilisの直販チャネルから購入されていました。
公式によると、現時点で顧客から資金を盗まれたとの報告はなく、ほかの販売代理店や別のモデルでも同様の事例は確認されていません。11月11日に公開されたファームウェア2.13.1により、発見されたインプラントは機能しなくなります。ただし、CryptoBilisから製品を購入した人には、すでに盗み取られたバックアップをファームウェアで無効化することはできないため、新しいシードフレーズを使ったウォレットに資産を移すことを引き続き推奨しています。また、販売代理店のネットワークでも約80%が回収されました。
ハードウェアウォレットは、やはり公式サイトか、正規販売代理店であることを確認できたチャネルから購入するのが安心です。
#Trezor #ハードウェアウォレット
公式によると、現時点で顧客から資金を盗まれたとの報告はなく、ほかの販売代理店や別のモデルでも同様の事例は確認されていません。11月11日に公開されたファームウェア2.13.1により、発見されたインプラントは機能しなくなります。ただし、CryptoBilisから製品を購入した人には、すでに盗み取られたバックアップをファームウェアで無効化することはできないため、新しいシードフレーズを使ったウォレットに資産を移すことを引き続き推奨しています。また、販売代理店のネットワークでも約80%が回収されました。
ハードウェアウォレットは、やはり公式サイトか、正規販売代理店であることを確認できたチャネルから購入するのが安心です。
#Trezor #ハードウェアウォレット
1

·
--
検索上位の広告がTrezor Suiteを装い、シードフレーズを入力した数分後に資産が空に
10月末、GoogleでTrezor Suiteを検索した人の目に、正規の検索結果より上に広告が表示された。リンク先はウォレットソフトのページによく似せて作られており、独自ドメインで公開されている場合もあれば、Google Sitesのページに隠されている場合もあった。ページは「ウォレットの復元」を名目にシードフレーズの入力を求め、入力した人は数分後には残高が消えていることに気づいた。
Chainabuseに寄せられた今回の報告は、現時点で5件にとどまる。複数の国から寄せられており、そのうち1人はチェコで警察に被害を届け出たと述べている。被害にはビットコイン、イーサリアム、ステーブルコインが含まれる。オンチェーン分析ツールのCoinatorが追跡したのはビットコイン分のみだが、その規模は報告された被害を大きく上回った。
資金は詐欺師自身のウォレットに直接入ったのではなく、まず2つの固定された受取アドレスに送られていた。1つ目のアドレスには10月27日から31日の間に39件、合計3.32 BTCが入金された。報告された被害のうち、1件は単独で0.2 BTCを超えていた。2つ目のアドレスには報告が1件もないにもかかわらず、56件、合計8.17 BTCが入金されており、1つ目の2倍以上だった。2つのアドレスを合わせると約95件、合計11.49 BTCとなる。
10月31日15時57分(UTC)、2つ目のアドレスは56入力のトランザクション1件で全額が引き出された。12分後、1つ目のアドレスも33入力のトランザクション1件で空になり、両方の資金は同じ中継アドレスに送られた。この中継アドレスには合計21.62 BTCが入金されており、差額はそれ以前の入金によるものだった。Coinatorは、このグループが過去にも同様の入金を受けていたと判断している。同日17時12分(UTC)から、中継アドレスは資金を分割して送金し始めた。まず2.0 BTC、次に2.86 BTC、最後に1.54 BTC。3件の手数料はいずれも564 satoshiで、完全に一致していた。バージョン、ロックタイム、置換可能性を示すフラグもすべて同じで、同一のウォレットから送金されたことは明らかだった。
分割された3件のうち、2.0 BTCと2.86 BTCは11月3日時点でも元のアドレスに残り、動きはなかった。1.54 BTCはその夜、3段階に分けて送金された。最初は様子見の0.01 BTC、続いて0.5 BTC、最後に1.03 BTC。各段階で中間アドレスを経由し、最終的にはすべて同じカストディサービスのホットウォレットに入った。このホットウォレットは2025年2月以降、約13.9万件の取引を処理し、約3.7万 BTCを移動させ、16.2万件の入金アドレスを持つ。そのほとんどは一度しか使われていない。同じホットウォレットは8月に偽のKrakenカスタマーサポート詐欺の資金も受け取り、10月末にアルゼンチンで起きた事件でも資金の行き先となっていた。3種類の詐欺が、同じ受取先に行き着いている。
ここには、追跡を誤りやすいポイントがある。0.01 BTCの試し送金は1つの入金アドレスに入り、数時間後、そのアドレスはほかの8つの入金アドレスとホットウォレット自身の2つの入力とともに使われ、0.29 BTCが新しいアドレスに送られた。詐欺師が資金を引き戻し、しかも増やしたように見えるかもしれない。だが実際は、カストディサービスがある顧客に支払ったものだ。入金アドレスもホットウォレットもサービス提供者の所有であり、資金がサービス提供者の手に渡った後は、もともと誰が預けたかは関係なくなる。ホットウォレットを詐欺師のものと見なして追跡すると、相手を取り違える。本当に記録しておくべきなのは、詐欺師が使った2つの受取アドレスだ。
個人投資家にとって、今回の教訓は具体的だ。ウォレットソフトは公式サイトからのみ入手し、検索結果の上位に表示された広告は、まず偽物だと考えること。ウェブページでシードフレーズの入力を求められたら、すぐに閉じていい。電話でシードフレーズを聞かれても、すぐに切っていい。偽のページにシードフレーズを入力してしまったら、ウォレットはすでに明け渡したも同然だ。安全な端末で新しいシードフレーズを使って新しいウォレットを作り、残っている資金をできるだけ早く移そう。被害の報告もためらわないでほしい。5件の報告は氷山の一角にすぎず、報告が1件増えるごとに、受取アドレスが見つかる可能性も高まる。
私の結論は一つだけ。ウォレットをダウンロードする前に公式サイトのドメインを確認し、検索上位の広告はすべてまず飛ばすこと。このひと手間は、後からオンチェーンの記録を追うより役に立つ。
普段、ウォレットソフトをダウンロードするときは、検索結果をそのままクリックしますか?それとも、先に公式サイトのドメインを確認しますか?
—— web3韭菜小凯
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、Coinatorによる11月3日のオンチェーン分析とChainabuseの被害報告記録です。
#Trezor #防骗 #助记词 #オンチェーン追跡
検索上位の広告がTrezor Suiteを装い、シードフレーズを入力した数分後に資産が空に
10月末、GoogleでTrezor Suiteを検索した人の目に、正規の検索結果より上に広告が表示された。リンク先はウォレットソフトのページによく似せて作られており、独自ドメインで公開されている場合もあれば、Google Sitesのページに隠されている場合もあった。ページは「ウォレットの復元」を名目にシードフレーズの入力を求め、入力した人は数分後には残高が消えていることに気づいた。
Chainabuseに寄せられた今回の報告は、現時点で5件にとどまる。複数の国から寄せられており、そのうち1人はチェコで警察に被害を届け出たと述べている。被害にはビットコイン、イーサリアム、ステーブルコインが含まれる。オンチェーン分析ツールのCoinatorが追跡したのはビットコイン分のみだが、その規模は報告された被害を大きく上回った。
資金は詐欺師自身のウォレットに直接入ったのではなく、まず2つの固定された受取アドレスに送られていた。1つ目のアドレスには10月27日から31日の間に39件、合計3.32 BTCが入金された。報告された被害のうち、1件は単独で0.2 BTCを超えていた。2つ目のアドレスには報告が1件もないにもかかわらず、56件、合計8.17 BTCが入金されており、1つ目の2倍以上だった。2つのアドレスを合わせると約95件、合計11.49 BTCとなる。
10月31日15時57分(UTC)、2つ目のアドレスは56入力のトランザクション1件で全額が引き出された。12分後、1つ目のアドレスも33入力のトランザクション1件で空になり、両方の資金は同じ中継アドレスに送られた。この中継アドレスには合計21.62 BTCが入金されており、差額はそれ以前の入金によるものだった。Coinatorは、このグループが過去にも同様の入金を受けていたと判断している。同日17時12分(UTC)から、中継アドレスは資金を分割して送金し始めた。まず2.0 BTC、次に2.86 BTC、最後に1.54 BTC。3件の手数料はいずれも564 satoshiで、完全に一致していた。バージョン、ロックタイム、置換可能性を示すフラグもすべて同じで、同一のウォレットから送金されたことは明らかだった。
分割された3件のうち、2.0 BTCと2.86 BTCは11月3日時点でも元のアドレスに残り、動きはなかった。1.54 BTCはその夜、3段階に分けて送金された。最初は様子見の0.01 BTC、続いて0.5 BTC、最後に1.03 BTC。各段階で中間アドレスを経由し、最終的にはすべて同じカストディサービスのホットウォレットに入った。このホットウォレットは2025年2月以降、約13.9万件の取引を処理し、約3.7万 BTCを移動させ、16.2万件の入金アドレスを持つ。そのほとんどは一度しか使われていない。同じホットウォレットは8月に偽のKrakenカスタマーサポート詐欺の資金も受け取り、10月末にアルゼンチンで起きた事件でも資金の行き先となっていた。3種類の詐欺が、同じ受取先に行き着いている。
ここには、追跡を誤りやすいポイントがある。0.01 BTCの試し送金は1つの入金アドレスに入り、数時間後、そのアドレスはほかの8つの入金アドレスとホットウォレット自身の2つの入力とともに使われ、0.29 BTCが新しいアドレスに送られた。詐欺師が資金を引き戻し、しかも増やしたように見えるかもしれない。だが実際は、カストディサービスがある顧客に支払ったものだ。入金アドレスもホットウォレットもサービス提供者の所有であり、資金がサービス提供者の手に渡った後は、もともと誰が預けたかは関係なくなる。ホットウォレットを詐欺師のものと見なして追跡すると、相手を取り違える。本当に記録しておくべきなのは、詐欺師が使った2つの受取アドレスだ。
個人投資家にとって、今回の教訓は具体的だ。ウォレットソフトは公式サイトからのみ入手し、検索結果の上位に表示された広告は、まず偽物だと考えること。ウェブページでシードフレーズの入力を求められたら、すぐに閉じていい。電話でシードフレーズを聞かれても、すぐに切っていい。偽のページにシードフレーズを入力してしまったら、ウォレットはすでに明け渡したも同然だ。安全な端末で新しいシードフレーズを使って新しいウォレットを作り、残っている資金をできるだけ早く移そう。被害の報告もためらわないでほしい。5件の報告は氷山の一角にすぎず、報告が1件増えるごとに、受取アドレスが見つかる可能性も高まる。
私の結論は一つだけ。ウォレットをダウンロードする前に公式サイトのドメインを確認し、検索上位の広告はすべてまず飛ばすこと。このひと手間は、後からオンチェーンの記録を追うより役に立つ。
普段、ウォレットソフトをダウンロードするときは、検索結果をそのままクリックしますか?それとも、先に公式サイトのドメインを確認しますか?
—— web3韭菜小凯
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、Coinatorによる11月3日のオンチェーン分析とChainabuseの被害報告記録です。
#Trezor #防骗 #助记词 #オンチェーン追跡
10月末、GoogleでTrezor Suiteを検索した人の目に、正規の検索結果より上に広告が表示された。リンク先はウォレットソフトのページによく似せて作られており、独自ドメインで公開されている場合もあれば、Google Sitesのページに隠されている場合もあった。ページは「ウォレットの復元」を名目にシードフレーズの入力を求め、入力した人は数分後には残高が消えていることに気づいた。
Chainabuseに寄せられた今回の報告は、現時点で5件にとどまる。複数の国から寄せられており、そのうち1人はチェコで警察に被害を届け出たと述べている。被害にはビットコイン、イーサリアム、ステーブルコインが含まれる。オンチェーン分析ツールのCoinatorが追跡したのはビットコイン分のみだが、その規模は報告された被害を大きく上回った。
資金は詐欺師自身のウォレットに直接入ったのではなく、まず2つの固定された受取アドレスに送られていた。1つ目のアドレスには10月27日から31日の間に39件、合計3.32 BTCが入金された。報告された被害のうち、1件は単独で0.2 BTCを超えていた。2つ目のアドレスには報告が1件もないにもかかわらず、56件、合計8.17 BTCが入金されており、1つ目の2倍以上だった。2つのアドレスを合わせると約95件、合計11.49 BTCとなる。
10月31日15時57分(UTC)、2つ目のアドレスは56入力のトランザクション1件で全額が引き出された。12分後、1つ目のアドレスも33入力のトランザクション1件で空になり、両方の資金は同じ中継アドレスに送られた。この中継アドレスには合計21.62 BTCが入金されており、差額はそれ以前の入金によるものだった。Coinatorは、このグループが過去にも同様の入金を受けていたと判断している。同日17時12分(UTC)から、中継アドレスは資金を分割して送金し始めた。まず2.0 BTC、次に2.86 BTC、最後に1.54 BTC。3件の手数料はいずれも564 satoshiで、完全に一致していた。バージョン、ロックタイム、置換可能性を示すフラグもすべて同じで、同一のウォレットから送金されたことは明らかだった。
分割された3件のうち、2.0 BTCと2.86 BTCは11月3日時点でも元のアドレスに残り、動きはなかった。1.54 BTCはその夜、3段階に分けて送金された。最初は様子見の0.01 BTC、続いて0.5 BTC、最後に1.03 BTC。各段階で中間アドレスを経由し、最終的にはすべて同じカストディサービスのホットウォレットに入った。このホットウォレットは2025年2月以降、約13.9万件の取引を処理し、約3.7万 BTCを移動させ、16.2万件の入金アドレスを持つ。そのほとんどは一度しか使われていない。同じホットウォレットは8月に偽のKrakenカスタマーサポート詐欺の資金も受け取り、10月末にアルゼンチンで起きた事件でも資金の行き先となっていた。3種類の詐欺が、同じ受取先に行き着いている。
ここには、追跡を誤りやすいポイントがある。0.01 BTCの試し送金は1つの入金アドレスに入り、数時間後、そのアドレスはほかの8つの入金アドレスとホットウォレット自身の2つの入力とともに使われ、0.29 BTCが新しいアドレスに送られた。詐欺師が資金を引き戻し、しかも増やしたように見えるかもしれない。だが実際は、カストディサービスがある顧客に支払ったものだ。入金アドレスもホットウォレットもサービス提供者の所有であり、資金がサービス提供者の手に渡った後は、もともと誰が預けたかは関係なくなる。ホットウォレットを詐欺師のものと見なして追跡すると、相手を取り違える。本当に記録しておくべきなのは、詐欺師が使った2つの受取アドレスだ。
個人投資家にとって、今回の教訓は具体的だ。ウォレットソフトは公式サイトからのみ入手し、検索結果の上位に表示された広告は、まず偽物だと考えること。ウェブページでシードフレーズの入力を求められたら、すぐに閉じていい。電話でシードフレーズを聞かれても、すぐに切っていい。偽のページにシードフレーズを入力してしまったら、ウォレットはすでに明け渡したも同然だ。安全な端末で新しいシードフレーズを使って新しいウォレットを作り、残っている資金をできるだけ早く移そう。被害の報告もためらわないでほしい。5件の報告は氷山の一角にすぎず、報告が1件増えるごとに、受取アドレスが見つかる可能性も高まる。
私の結論は一つだけ。ウォレットをダウンロードする前に公式サイトのドメインを確認し、検索上位の広告はすべてまず飛ばすこと。このひと手間は、後からオンチェーンの記録を追うより役に立つ。
普段、ウォレットソフトをダウンロードするときは、検索結果をそのままクリックしますか?それとも、先に公式サイトのドメインを確認しますか?
—— web3韭菜小凯
この記事は個人の見解を共有するものであり、投資助言を構成するものではありません。事実の出典は、Coinatorによる11月3日のオンチェーン分析とChainabuseの被害報告記録です。
#Trezor #防骗 #助记词 #オンチェーン追跡
21
·
--
📰 Trezor、CryptoBilisの購入者に警告:古いシードフレーズを再利用してはいけない
10月30日、TrezorはCryptoBilis経由で購入されたSafe 5の1台に、ハードウェアのバックドアが仕込まれていた疑いがあると発表しました。同社はまだ端末を調査しておらず、損失の報告も受けていませんが、2026年3月以降にこの販売業者からTrezorのいずれかのモデルを購入した人全員に、新しいシードフレーズを使った新しいウォレットへ資産を移すよう推奨しています。
端末を交換して古いシードフレーズで復元しても、安全にはなりません。疑いのあるバックドアが画面上の情報を読み取っていた可能性があるためです。端末をまだ設定していない場合は使用せず、交換についてはTrezorの公式サポートに問い合わせてください。
#Trezor #WalletSecurity
📰 Trezor、CryptoBilisの購入者に警告:古いシードフレーズを再利用してはいけない
10月30日、TrezorはCryptoBilis経由で購入されたSafe 5の1台に、ハードウェアのバックドアが仕込まれていた疑いがあると発表しました。同社はまだ端末を調査しておらず、損失の報告も受けていませんが、2026年3月以降にこの販売業者からTrezorのいずれかのモデルを購入した人全員に、新しいシードフレーズを使った新しいウォレットへ資産を移すよう推奨しています。
端末を交換して古いシードフレーズで復元しても、安全にはなりません。疑いのあるバックドアが画面上の情報を読み取っていた可能性があるためです。端末をまだ設定していない場合は使用せず、交換についてはTrezorの公式サポートに問い合わせてください。
#Trezor #WalletSecurity
10月30日、TrezorはCryptoBilis経由で購入されたSafe 5の1台に、ハードウェアのバックドアが仕込まれていた疑いがあると発表しました。同社はまだ端末を調査しておらず、損失の報告も受けていませんが、2026年3月以降にこの販売業者からTrezorのいずれかのモデルを購入した人全員に、新しいシードフレーズを使った新しいウォレットへ資産を移すよう推奨しています。
端末を交換して古いシードフレーズで復元しても、安全にはなりません。疑いのあるバックドアが画面上の情報を読み取っていた可能性があるためです。端末をまだ設定していない場合は使用せず、交換についてはTrezorの公式サポートに問い合わせてください。
#Trezor #WalletSecurity
38

Trezorの今回の失態は、ハードウェアではなく発言にある。
10月19日から27日にかけて、公式アカウントはXで、CryptoBilisからSafe 7を購入した人たちに一人ずつ返信していた。文面はどれも同じ。「改ざんされたTrezor端末の証拠はない」。分解して確認したほうがいいかと尋ねた人には、自分で分解せず、カスタマーサポートに連絡するよう返答していた。
ところが10月31日、今度は公式自ら警告を発表。3月以降にCryptoBilisからTrezor製品を購入した人は、ただちに暗号資産を新しいウォレットに移し、新しいシードフレーズを使うよう呼びかけた。理由は、8月に購入されたSafe 5の内部に、携帯電話網の通信モジュールを搭載した基板が追加されていたと判明したため。電源につなぐと画面の内容を読み取り、外部に送信できるという。
2週間もたたないうちに、「証拠はない」から「今すぐ移行を」へ。
Trezorが壊れていると言いたいわけではない。現時点では資金の損失は確認されておらず、新品への交換にも応じている。ただ、安全上の問題で「証拠はない」という言葉は、基本的に「まだ見つかっていない」という意味であって、安全だという意味ではない。Ledgerでも同じ販売代理店の経路を通じた被害があり、第三者による損失額の推定は7,000万ドル超から1億ドル。Trezorは最悪の事態を想定して、まず利用者に資産の移動を呼びかけるべきだった。安心させるのが先ではない。
要するに、ハードウェアウォレットの安全性を左右するのはチップではない。工場からあなたの手元に届くまでに、誰が関わったかだ。安さにつられて転売業者から買った人は、今すぐシードを変更しよう。公式が3度目の発言変更をするまで待ってはいけない。
#冷钱包 #Trezor
Trezorの今回の失態は、ハードウェアではなく発言にある。
10月19日から27日にかけて、公式アカウントはXで、CryptoBilisからSafe 7を購入した人たちに一人ずつ返信していた。文面はどれも同じ。「改ざんされたTrezor端末の証拠はない」。分解して確認したほうがいいかと尋ねた人には、自分で分解せず、カスタマーサポートに連絡するよう返答していた。
ところが10月31日、今度は公式自ら警告を発表。3月以降にCryptoBilisからTrezor製品を購入した人は、ただちに暗号資産を新しいウォレットに移し、新しいシードフレーズを使うよう呼びかけた。理由は、8月に購入されたSafe 5の内部に、携帯電話網の通信モジュールを搭載した基板が追加されていたと判明したため。電源につなぐと画面の内容を読み取り、外部に送信できるという。
2週間もたたないうちに、「証拠はない」から「今すぐ移行を」へ。
Trezorが壊れていると言いたいわけではない。現時点では資金の損失は確認されておらず、新品への交換にも応じている。ただ、安全上の問題で「証拠はない」という言葉は、基本的に「まだ見つかっていない」という意味であって、安全だという意味ではない。Ledgerでも同じ販売代理店の経路を通じた被害があり、第三者による損失額の推定は7,000万ドル超から1億ドル。Trezorは最悪の事態を想定して、まず利用者に資産の移動を呼びかけるべきだった。安心させるのが先ではない。
要するに、ハードウェアウォレットの安全性を左右するのはチップではない。工場からあなたの手元に届くまでに、誰が関わったかだ。安さにつられて転売業者から買った人は、今すぐシードを変更しよう。公式が3度目の発言変更をするまで待ってはいけない。
#冷钱包 #Trezor
10月19日から27日にかけて、公式アカウントはXで、CryptoBilisからSafe 7を購入した人たちに一人ずつ返信していた。文面はどれも同じ。「改ざんされたTrezor端末の証拠はない」。分解して確認したほうがいいかと尋ねた人には、自分で分解せず、カスタマーサポートに連絡するよう返答していた。
ところが10月31日、今度は公式自ら警告を発表。3月以降にCryptoBilisからTrezor製品を購入した人は、ただちに暗号資産を新しいウォレットに移し、新しいシードフレーズを使うよう呼びかけた。理由は、8月に購入されたSafe 5の内部に、携帯電話網の通信モジュールを搭載した基板が追加されていたと判明したため。電源につなぐと画面の内容を読み取り、外部に送信できるという。
2週間もたたないうちに、「証拠はない」から「今すぐ移行を」へ。
Trezorが壊れていると言いたいわけではない。現時点では資金の損失は確認されておらず、新品への交換にも応じている。ただ、安全上の問題で「証拠はない」という言葉は、基本的に「まだ見つかっていない」という意味であって、安全だという意味ではない。Ledgerでも同じ販売代理店の経路を通じた被害があり、第三者による損失額の推定は7,000万ドル超から1億ドル。Trezorは最悪の事態を想定して、まず利用者に資産の移動を呼びかけるべきだった。安心させるのが先ではない。
要するに、ハードウェアウォレットの安全性を左右するのはチップではない。工場からあなたの手元に届くまでに、誰が関わったかだ。安さにつられて転売業者から買った人は、今すぐシードを変更しよう。公式が3度目の発言変更をするまで待ってはいけない。
#冷钱包 #Trezor
14
·
--
Trezorが先ほど、かなり厳しい警告を出しました。
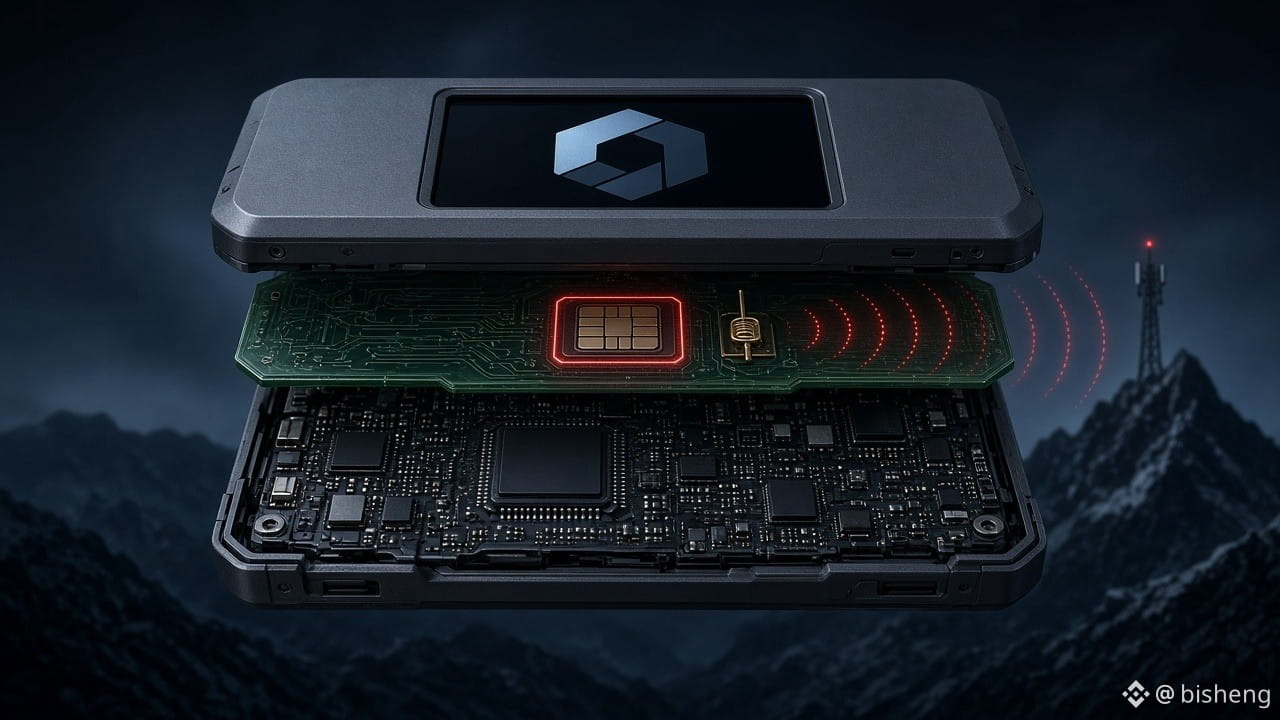
東南アジアの元正規販売代理店CryptoBilisが販売したSafe 5を分解したところ、メインボードと画面の間に、セルラーモジュールとアンテナを搭載した基板が挟まっていたそうです。報告によると、画面に表示されたシードフレーズを読み取り、電源につなぐとモバイル通信で外部に送信できるとのこと。
検査機関の調査はまだ完了していません。ただ、写真は確認され、ビデオインタビューも行われ、公式は信頼性が十分にあると判断。まず販売を止めて、詳しい調査はその後ということです。3月以降にこの販売店でTrezorを購入した人は、すぐに資産を「新しいシードフレーズ」で作った新しいウォレットに移すことが推奨されています。古いシードを別の端末に移しても意味はありません。シードがすでに漏れているなら、移しても無駄です。
今回の問題が厄介なのは、「ハードウェアウォレットは安全ではない」というような空疎な話ではありません。厄介なのは、「正規販売店で買えば安全」と思ってしまうことです。正規販売店のリストに載っている店でも、仕込みを入れられる可能性はあります。同じ販売代理店ではLedgerでも似た問題が起きており、Trezorは10月初めにCryptoBilisを販売ネットワークから除外しました。サプライチェーンのこの部分は、seedを覚えているかどうかよりも、ずっと厄介です。
今週、Binanceのホットウォレットの件で教訓を得たばかりで、大勢の人がコールドウォレットに移ろうとしています。コールドなのは秘密鍵が端末の外に出ないというだけ——端末が工場からあなたの手元に届くまでの経路がクリーンであることが前提です。途中に販売代理店が一つ増え、ECプラットフォーム(今回はTokopedia)が一つ加われば、信頼の連鎖に断点が一つ増えます。
公式によれば、現時点で盗難の報告は受けていないとのことです。これは仕込みが存在しないという意味ではなく、まだ発覚していないというだけです。検査機関の確認を待ってから警告するというのは、運の悪い人が被害に遭うのを待つようなものです。先に警告するという判断は正しい。ただ、「先に警告」せざるを得なかったことは、あることを示しています。ハードウェアウォレットへの信頼を支えるのは、決してチップそのものではなく、サプライチェーン全体が、事前に正直に知らせてくれるかどうかなのです。
ハードウェアウォレットを買うなら、公式サイトからの直送だけを選びましょう。「正規販売店」という言葉は、今週は飾りくらいに思っておいてください。
#Trezor #ハードウェアウォレット
Trezorが先ほど、かなり厳しい警告を出しました。
東南アジアの元正規販売代理店CryptoBilisが販売したSafe 5を分解したところ、メインボードと画面の間に、セルラーモジュールとアンテナを搭載した基板が挟まっていたそうです。報告によると、画面に表示されたシードフレーズを読み取り、電源につなぐとモバイル通信で外部に送信できるとのこと。
検査機関の調査はまだ完了していません。ただ、写真は確認され、ビデオインタビューも行われ、公式は信頼性が十分にあると判断。まず販売を止めて、詳しい調査はその後ということです。3月以降にこの販売店でTrezorを購入した人は、すぐに資産を「新しいシードフレーズ」で作った新しいウォレットに移すことが推奨されています。古いシードを別の端末に移しても意味はありません。シードがすでに漏れているなら、移しても無駄です。
今回の問題が厄介なのは、「ハードウェアウォレットは安全ではない」というような空疎な話ではありません。厄介なのは、「正規販売店で買えば安全」と思ってしまうことです。正規販売店のリストに載っている店でも、仕込みを入れられる可能性はあります。同じ販売代理店ではLedgerでも似た問題が起きており、Trezorは10月初めにCryptoBilisを販売ネットワークから除外しました。サプライチェーンのこの部分は、seedを覚えているかどうかよりも、ずっと厄介です。
今週、Binanceのホットウォレットの件で教訓を得たばかりで、大勢の人がコールドウォレットに移ろうとしています。コールドなのは秘密鍵が端末の外に出ないというだけ——端末が工場からあなたの手元に届くまでの経路がクリーンであることが前提です。途中に販売代理店が一つ増え、ECプラットフォーム(今回はTokopedia)が一つ加われば、信頼の連鎖に断点が一つ増えます。
公式によれば、現時点で盗難の報告は受けていないとのことです。これは仕込みが存在しないという意味ではなく、まだ発覚していないというだけです。検査機関の確認を待ってから警告するというのは、運の悪い人が被害に遭うのを待つようなものです。先に警告するという判断は正しい。ただ、「先に警告」せざるを得なかったことは、あることを示しています。ハードウェアウォレットへの信頼を支えるのは、決してチップそのものではなく、サプライチェーン全体が、事前に正直に知らせてくれるかどうかなのです。
ハードウェアウォレットを買うなら、公式サイトからの直送だけを選びましょう。「正規販売店」という言葉は、今週は飾りくらいに思っておいてください。
#Trezor #ハードウェアウォレット
東南アジアの元正規販売代理店CryptoBilisが販売したSafe 5を分解したところ、メインボードと画面の間に、セルラーモジュールとアンテナを搭載した基板が挟まっていたそうです。報告によると、画面に表示されたシードフレーズを読み取り、電源につなぐとモバイル通信で外部に送信できるとのこと。
検査機関の調査はまだ完了していません。ただ、写真は確認され、ビデオインタビューも行われ、公式は信頼性が十分にあると判断。まず販売を止めて、詳しい調査はその後ということです。3月以降にこの販売店でTrezorを購入した人は、すぐに資産を「新しいシードフレーズ」で作った新しいウォレットに移すことが推奨されています。古いシードを別の端末に移しても意味はありません。シードがすでに漏れているなら、移しても無駄です。
今回の問題が厄介なのは、「ハードウェアウォレットは安全ではない」というような空疎な話ではありません。厄介なのは、「正規販売店で買えば安全」と思ってしまうことです。正規販売店のリストに載っている店でも、仕込みを入れられる可能性はあります。同じ販売代理店ではLedgerでも似た問題が起きており、Trezorは10月初めにCryptoBilisを販売ネットワークから除外しました。サプライチェーンのこの部分は、seedを覚えているかどうかよりも、ずっと厄介です。
今週、Binanceのホットウォレットの件で教訓を得たばかりで、大勢の人がコールドウォレットに移ろうとしています。コールドなのは秘密鍵が端末の外に出ないというだけ——端末が工場からあなたの手元に届くまでの経路がクリーンであることが前提です。途中に販売代理店が一つ増え、ECプラットフォーム(今回はTokopedia)が一つ加われば、信頼の連鎖に断点が一つ増えます。
公式によれば、現時点で盗難の報告は受けていないとのことです。これは仕込みが存在しないという意味ではなく、まだ発覚していないというだけです。検査機関の確認を待ってから警告するというのは、運の悪い人が被害に遭うのを待つようなものです。先に警告するという判断は正しい。ただ、「先に警告」せざるを得なかったことは、あることを示しています。ハードウェアウォレットへの信頼を支えるのは、決してチップそのものではなく、サプライチェーン全体が、事前に正直に知らせてくれるかどうかなのです。
ハードウェアウォレットを買うなら、公式サイトからの直送だけを選びましょう。「正規販売店」という言葉は、今週は飾りくらいに思っておいてください。
#Trezor #ハードウェアウォレット
104

·
--
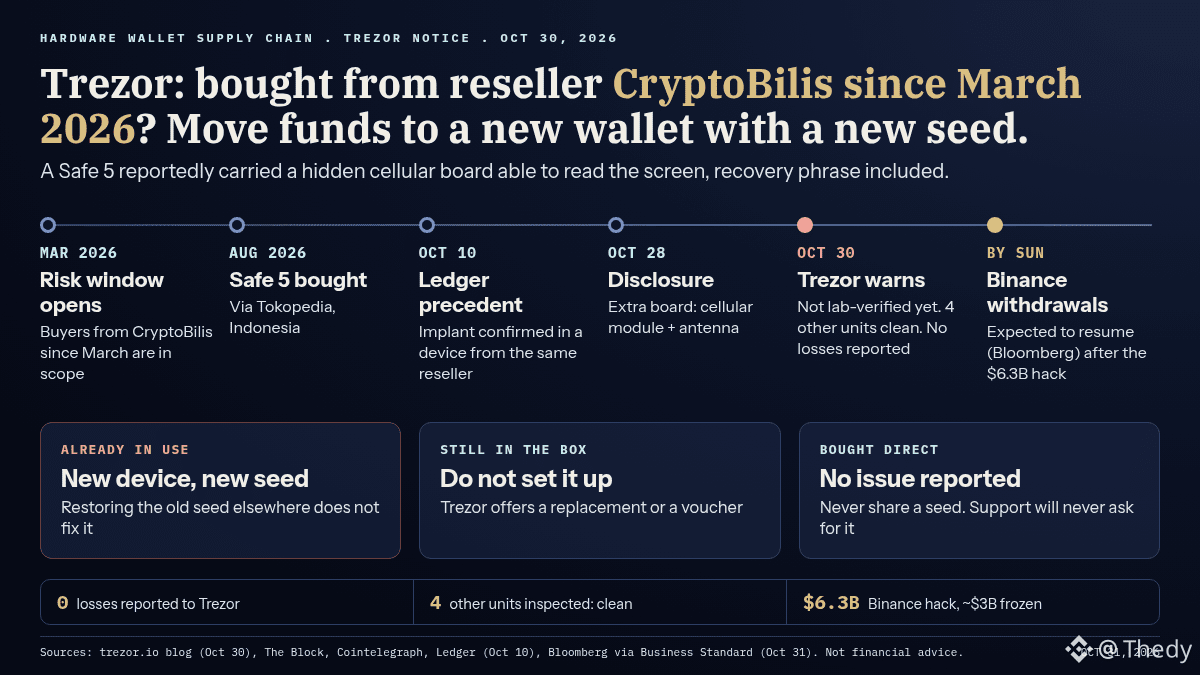
Trezorは、2026年3月以降に販売業者CryptoBilisから同社のウォレットを購入した人に、新しいウォレットと新しいシードを使って資金を移すよう呼びかけています。10月30日にTrezorの公式ブログで発表されたこの警告は、多くの人がBinanceからコインを引き出そうとしている時期に出されました。
Trezorによると、インドネシアの顧客が10月28日、8月にTokopedia経由で購入したSafe 5について報告しました。マザーボードと画面の間にカード(セルラーモジュール+アンテナ)が追加されていたとのことです。この報告はまだラボで検証されていませんが、その回路はシードを含む画面の内容を読み取り、接続されるとモバイルネットワーク経由で送信するというものです。Trezorはこの報告を信頼できるものと判断していますが、資金の損失報告は受けておらず、調査したほかの4台には問題がありませんでした。
今回が初めてではありません。10月10日には、Ledgerが同じ販売業者から販売された端末にインプラントが仕込まれていたことを確認しています。
対応が必要な人:
- すでに使用したTrezor CryptoBilis製品:新しいウォレットと新しいシードを用意してください。古いシードを別の端末に入力しても解決しません。
- 箱に入ったままの製品:初期設定をしないでください。Trezorは交換または購入クーポンを提供しています。
- メーカーから直接購入した製品:現時点では問題を示す情報はありません。
タイミングも重要です。Bloombergによると、Binanceは63億ドルのハッキング後、日曜日までに出金を再開することを目指しています。私の見立てでは、自己管理型ウォレットへの出金の波に乗じた詐欺が増えるでしょう。Trezorもすでに、偽メールや郵便物、電話でこの警告が悪用されると注意を促しています。
ラボがインプラントを確認すれば、販売業者のサプライチェーンは業界全体の課題になります。確認されなければ、今回の警告は予防措置にとどまるでしょう。それでも、メーカーから直接購入するのが基本です。
Binanceからハードウェアウォレットへ$BTC や$BNB を引き出す前に、購入元を確認しますか?それとも、まず少額で試しますか?
#Trezor #Binance
Trezorは、2026年3月以降に販売業者CryptoBilisから同社のウォレットを購入した人に、新しいウォレットと新しいシードを使って資金を移すよう呼びかけています。10月30日にTrezorの公式ブログで発表されたこの警告は、多くの人がBinanceからコインを引き出そうとしている時期に出されました。
Trezorによると、インドネシアの顧客が10月28日、8月にTokopedia経由で購入したSafe 5について報告しました。マザーボードと画面の間にカード(セルラーモジュール+アンテナ)が追加されていたとのことです。この報告はまだラボで検証されていませんが、その回路はシードを含む画面の内容を読み取り、接続されるとモバイルネットワーク経由で送信するというものです。Trezorはこの報告を信頼できるものと判断していますが、資金の損失報告は受けておらず、調査したほかの4台には問題がありませんでした。
今回が初めてではありません。10月10日には、Ledgerが同じ販売業者から販売された端末にインプラントが仕込まれていたことを確認しています。
対応が必要な人:
- すでに使用したTrezor CryptoBilis製品:新しいウォレットと新しいシードを用意してください。古いシードを別の端末に入力しても解決しません。
- 箱に入ったままの製品:初期設定をしないでください。Trezorは交換または購入クーポンを提供しています。
- メーカーから直接購入した製品:現時点では問題を示す情報はありません。
タイミングも重要です。Bloombergによると、Binanceは63億ドルのハッキング後、日曜日までに出金を再開することを目指しています。私の見立てでは、自己管理型ウォレットへの出金の波に乗じた詐欺が増えるでしょう。Trezorもすでに、偽メールや郵便物、電話でこの警告が悪用されると注意を促しています。
ラボがインプラントを確認すれば、販売業者のサプライチェーンは業界全体の課題になります。確認されなければ、今回の警告は予防措置にとどまるでしょう。それでも、メーカーから直接購入するのが基本です。
Binanceからハードウェアウォレットへ$BTC や$BNB を引き出す前に、購入元を確認しますか?それとも、まず少額で試しますか?
#Trezor #Binance
Trezorによると、インドネシアの顧客が10月28日、8月にTokopedia経由で購入したSafe 5について報告しました。マザーボードと画面の間にカード(セルラーモジュール+アンテナ)が追加されていたとのことです。この報告はまだラボで検証されていませんが、その回路はシードを含む画面の内容を読み取り、接続されるとモバイルネットワーク経由で送信するというものです。Trezorはこの報告を信頼できるものと判断していますが、資金の損失報告は受けておらず、調査したほかの4台には問題がありませんでした。
今回が初めてではありません。10月10日には、Ledgerが同じ販売業者から販売された端末にインプラントが仕込まれていたことを確認しています。
対応が必要な人:
- すでに使用したTrezor CryptoBilis製品:新しいウォレットと新しいシードを用意してください。古いシードを別の端末に入力しても解決しません。
- 箱に入ったままの製品:初期設定をしないでください。Trezorは交換または購入クーポンを提供しています。
- メーカーから直接購入した製品:現時点では問題を示す情報はありません。
タイミングも重要です。Bloombergによると、Binanceは63億ドルのハッキング後、日曜日までに出金を再開することを目指しています。私の見立てでは、自己管理型ウォレットへの出金の波に乗じた詐欺が増えるでしょう。Trezorもすでに、偽メールや郵便物、電話でこの警告が悪用されると注意を促しています。
ラボがインプラントを確認すれば、販売業者のサプライチェーンは業界全体の課題になります。確認されなければ、今回の警告は予防措置にとどまるでしょう。それでも、メーカーから直接購入するのが基本です。
Binanceからハードウェアウォレットへ$BTC や$BNB を引き出す前に、購入元を確認しますか?それとも、まず少額で試しますか?
#Trezor #Binance
1
316

·
--
みんな!!ハードウェアウォレットのサプライチェーンでも問題発生!!!
Trezor公式がたった今、警告を発表:東南アジアの代理店CryptoBilisが販売したSafe 5に、不審なハードウェアの仕込みがあったとの報告が寄せられたそうです。携帯通信モジュール付きの小さな基板で、画面に表示されたシードフレーズを盗み、電源につなぐと外部に送信する可能性があるとのこと~(Trezor公式サイト/CoinTelegraph/The Block、10月30~31日)
まだ研究所での検査は済んでいませんが、信頼できる報告を受けて、ひとまず警告を出したそうです。3月以降にCryptoBilisから購入した人は、急いで資産を「新しいウォレット+新しいシードフレーズ」に移してください!!!今のところ、資産を失ったという報告はなく、検査済みのほかの4台にも問題はなかったそうです。この代理店、以前Ledgerで問題が起きたときの代理店でもあって、Trezorは今月、すでに公式販売チャネルから外していたとか。笑
本当に、大手取引所がやらかしたばかりなのに、今度はコールドウォレットの販売ルートでも一騒動——取引所だけに気を取られず、ハードウェアウォレットは公式直販で買うのが一番です。週末、偽サポートや偽メールに二度目の被害を受けないように!!!
みんなのハードウェアウォレットは公式から買った?それとも第三者経由?
#Trezor #安全 #暗号資産界
みんな!!ハードウェアウォレットのサプライチェーンでも問題発生!!!
Trezor公式がたった今、警告を発表:東南アジアの代理店CryptoBilisが販売したSafe 5に、不審なハードウェアの仕込みがあったとの報告が寄せられたそうです。携帯通信モジュール付きの小さな基板で、画面に表示されたシードフレーズを盗み、電源につなぐと外部に送信する可能性があるとのこと~(Trezor公式サイト/CoinTelegraph/The Block、10月30~31日)
まだ研究所での検査は済んでいませんが、信頼できる報告を受けて、ひとまず警告を出したそうです。3月以降にCryptoBilisから購入した人は、急いで資産を「新しいウォレット+新しいシードフレーズ」に移してください!!!今のところ、資産を失ったという報告はなく、検査済みのほかの4台にも問題はなかったそうです。この代理店、以前Ledgerで問題が起きたときの代理店でもあって、Trezorは今月、すでに公式販売チャネルから外していたとか。笑
本当に、大手取引所がやらかしたばかりなのに、今度はコールドウォレットの販売ルートでも一騒動——取引所だけに気を取られず、ハードウェアウォレットは公式直販で買うのが一番です。週末、偽サポートや偽メールに二度目の被害を受けないように!!!
みんなのハードウェアウォレットは公式から買った?それとも第三者経由?
#Trezor #安全 #暗号資産界
Trezor公式がたった今、警告を発表:東南アジアの代理店CryptoBilisが販売したSafe 5に、不審なハードウェアの仕込みがあったとの報告が寄せられたそうです。携帯通信モジュール付きの小さな基板で、画面に表示されたシードフレーズを盗み、電源につなぐと外部に送信する可能性があるとのこと~(Trezor公式サイト/CoinTelegraph/The Block、10月30~31日)
まだ研究所での検査は済んでいませんが、信頼できる報告を受けて、ひとまず警告を出したそうです。3月以降にCryptoBilisから購入した人は、急いで資産を「新しいウォレット+新しいシードフレーズ」に移してください!!!今のところ、資産を失ったという報告はなく、検査済みのほかの4台にも問題はなかったそうです。この代理店、以前Ledgerで問題が起きたときの代理店でもあって、Trezorは今月、すでに公式販売チャネルから外していたとか。笑
本当に、大手取引所がやらかしたばかりなのに、今度はコールドウォレットの販売ルートでも一騒動——取引所だけに気を取られず、ハードウェアウォレットは公式直販で買うのが一番です。週末、偽サポートや偽メールに二度目の被害を受けないように!!!
みんなのハードウェアウォレットは公式から買った?それとも第三者経由?
#Trezor #安全 #暗号資産界
2
859
·
--
📰 Trezor、マレーシアの販売代理店がスパイウェア入りウォレットを販売していたと発表
Trezorは、同社のデバイスのひとつにスパイウェアが含まれていることを確認したため、3月以降にCryptoBilisから購入されたウォレットをすべて交換すると発表しました。この記事「Trezor、マレーシアの販売代理店がスパイウェア入りウォレットを販売していたと発表」は、Protosに最初に掲載されました。
情報源 : Protos
時刻 : 2026-10-30 15:27:39
クレジット : jacob lyon
#asia #crypto #ledger #trezor
下のコメント欄でご意見をお聞かせください
📰 Trezor、マレーシアの販売代理店がスパイウェア入りウォレットを販売していたと発表
Trezorは、同社のデバイスのひとつにスパイウェアが含まれていることを確認したため、3月以降にCryptoBilisから購入されたウォレットをすべて交換すると発表しました。この記事「Trezor、マレーシアの販売代理店がスパイウェア入りウォレットを販売していたと発表」は、Protosに最初に掲載されました。
情報源 : Protos
時刻 : 2026-10-30 15:27:39
クレジット : jacob lyon
#asia #crypto #ledger #trezor
下のコメント欄でご意見をお聞かせください
Trezorは、同社のデバイスのひとつにスパイウェアが含まれていることを確認したため、3月以降にCryptoBilisから購入されたウォレットをすべて交換すると発表しました。この記事「Trezor、マレーシアの販売代理店がスパイウェア入りウォレットを販売していたと発表」は、Protosに最初に掲載されました。
情報源 : Protos
時刻 : 2026-10-30 15:27:39
クレジット : jacob lyon
#asia #crypto #ledger #trezor
下のコメント欄でご意見をお聞かせください
14
·
--
ハードウェアウォレットでまた問題発生:Trezorは、東南アジアの元正規販売代理店CryptoBilisが販売したSafe 5の1台に「盗聴基板」が隠されていたとの報告を受け、警告を発しました。
インドネシアのユーザーが8月にTokopediaで購入したこの端末は、メインボードと画面の間に、セルラーモジュールとアンテナを備えた基板が追加されていたとのことです。画面に表示されたリカバリーフレーズを読み取り、電源を入れるとモバイルネットワーク経由で送信できるとされています。
Trezorは10/28に報告を受けました。端末はまだ検査機関に届いていませんが、信頼できる報告として対応しています。現時点で、資産を失ったというユーザーからの報告はありません。
3月以降にCryptoBilisからTrezorを購入した方は、できるだけ早く資産を新しいリカバリーフレーズの新しいウォレットに移してください。古いリカバリーフレーズは再利用しないでください。まだ有効化していない端末は電源を入れず、公式窓口に連絡して交換またはクーポンを受け取ってください。
これは、Ledgerの東南アジアの販売経路に不正な仕掛けが埋め込まれた事件に続くものです。ハードウェアウォレットは公式ルートからのみ購入してください。$BTC は現在約77,350米ドルで、24時間ではほぼ横ばいです。
#硬件钱包 #Trezor #暗号資産セキュリティ
ハードウェアウォレットでまた問題発生:Trezorは、東南アジアの元正規販売代理店CryptoBilisが販売したSafe 5の1台に「盗聴基板」が隠されていたとの報告を受け、警告を発しました。
インドネシアのユーザーが8月にTokopediaで購入したこの端末は、メインボードと画面の間に、セルラーモジュールとアンテナを備えた基板が追加されていたとのことです。画面に表示されたリカバリーフレーズを読み取り、電源を入れるとモバイルネットワーク経由で送信できるとされています。
Trezorは10/28に報告を受けました。端末はまだ検査機関に届いていませんが、信頼できる報告として対応しています。現時点で、資産を失ったというユーザーからの報告はありません。
3月以降にCryptoBilisからTrezorを購入した方は、できるだけ早く資産を新しいリカバリーフレーズの新しいウォレットに移してください。古いリカバリーフレーズは再利用しないでください。まだ有効化していない端末は電源を入れず、公式窓口に連絡して交換またはクーポンを受け取ってください。
これは、Ledgerの東南アジアの販売経路に不正な仕掛けが埋め込まれた事件に続くものです。ハードウェアウォレットは公式ルートからのみ購入してください。$BTC は現在約77,350米ドルで、24時間ではほぼ横ばいです。
#硬件钱包 #Trezor #暗号資産セキュリティ
インドネシアのユーザーが8月にTokopediaで購入したこの端末は、メインボードと画面の間に、セルラーモジュールとアンテナを備えた基板が追加されていたとのことです。画面に表示されたリカバリーフレーズを読み取り、電源を入れるとモバイルネットワーク経由で送信できるとされています。
Trezorは10/28に報告を受けました。端末はまだ検査機関に届いていませんが、信頼できる報告として対応しています。現時点で、資産を失ったというユーザーからの報告はありません。
3月以降にCryptoBilisからTrezorを購入した方は、できるだけ早く資産を新しいリカバリーフレーズの新しいウォレットに移してください。古いリカバリーフレーズは再利用しないでください。まだ有効化していない端末は電源を入れず、公式窓口に連絡して交換またはクーポンを受け取ってください。
これは、Ledgerの東南アジアの販売経路に不正な仕掛けが埋め込まれた事件に続くものです。ハードウェアウォレットは公式ルートからのみ購入してください。$BTC は現在約77,350米ドルで、24時間ではほぼ横ばいです。
#硬件钱包 #Trezor #暗号資産セキュリティ
112
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
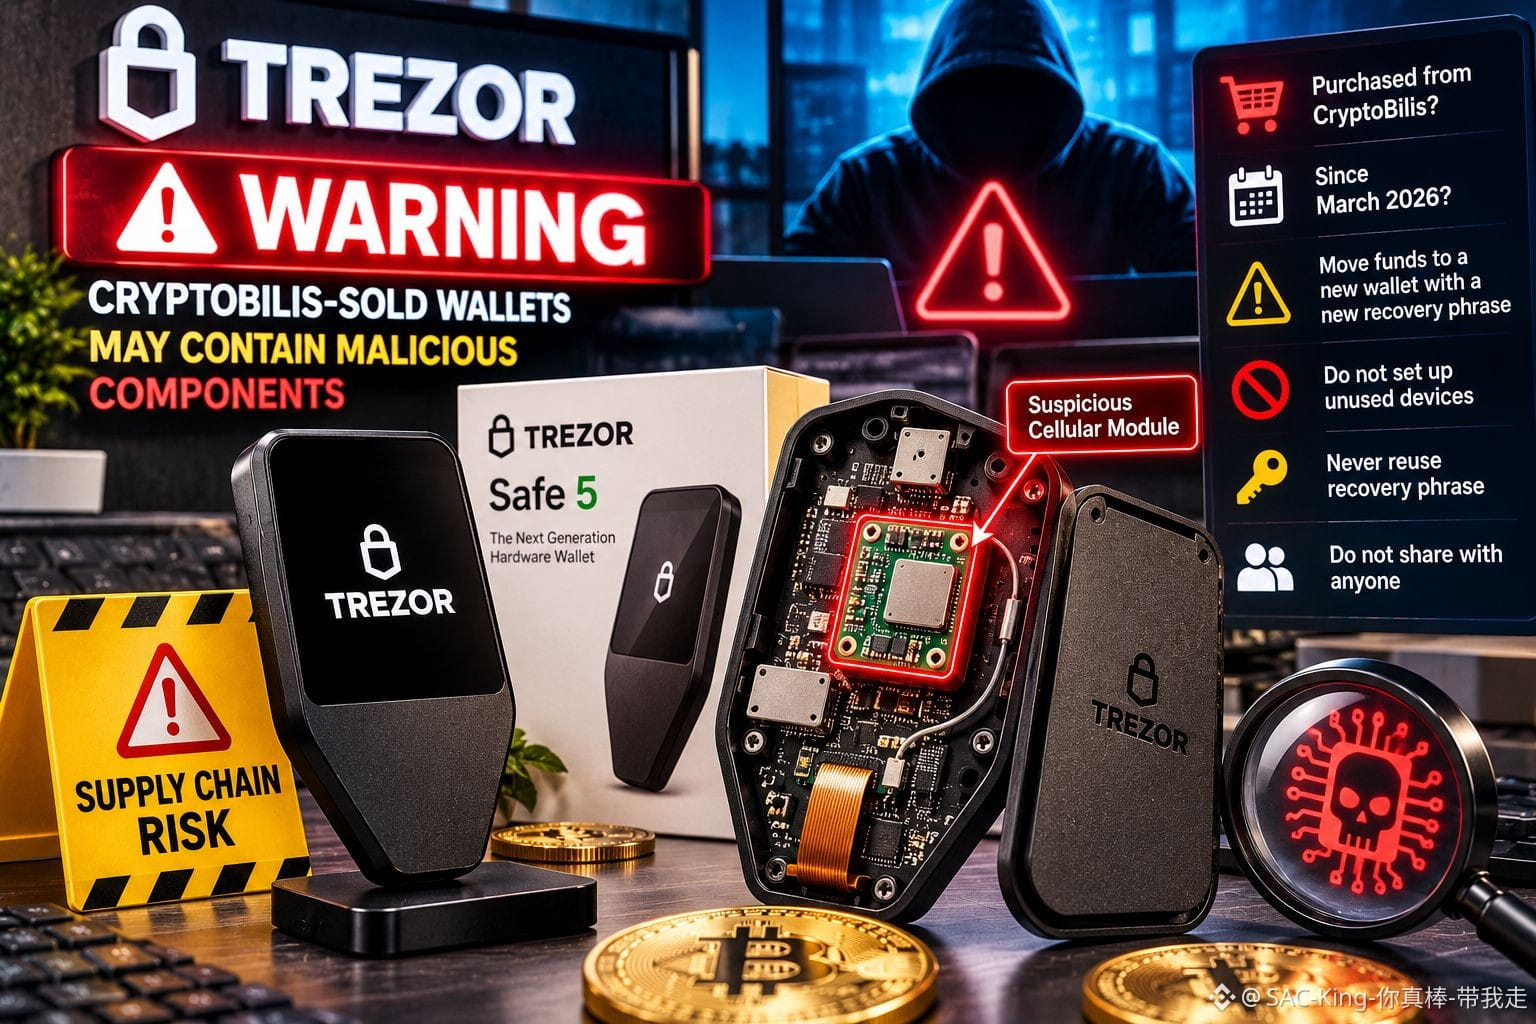
🚨 🔐 TREZORが警告:CRYPTOBILISで販売されたウォレットに、隠された悪意あるハードウェアが搭載されている可能性! ⚠️
最大のセキュリティ上の脅威は、インターネットから来るとは限りません。
信頼しているデバイスの中に潜んでいることもあります。
インドネシアの顧客から、2026年8月に販売業者CryptoBilisで購入したTrezor Safe 5の内部に、ハードウェアが仕込まれていた疑いがあるとの報告を受け、Trezorは緊急の警告を発しました。
報告によると、携帯電話通信モジュールとアンテナを備えた追加の回路基板が、デバイスの画面とメインボードの間に取り付けられていたとされています。ウォレットのリカバリーフレーズを含む機密情報を取得し、モバイルネットワーク経由で送信する可能性があります。
Trezorは、報告されたデバイスをまだ実際に調査していませんが、予防的な警告を発するに足る信頼性が証拠にあると判断しています。
2026年3月以降にCryptoBilisからTrezorを購入した方は、まったく新しいリカバリーフレーズで新たに作成したウォレットに資金を移すことを推奨します。
未使用のデバイスはセットアップしないでください。漏えいしたリカバリーフレーズを再利用せず、サポートを名乗る相手にも絶対に共有しないでください。
私の見解:今回の事案は、暗号資産のセキュリティにおける深刻な弱点を浮き彫りにしています。物理的なサプライチェーンが侵害される可能性があるなら、ソフトウェアを保護するだけでは不十分です。
ウォレットが手元に届く前も含め、あらゆる段階で秘密鍵を保護する必要があります。
サプライチェーンの検証を強化しなくても、ハードウェアウォレットの安全性を本当に確保できるのでしょうか?
免責事項:教育目的のコンテンツです。金融上の助言ではありません。ご自身で調査してください(DYOR)。
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZORが警告:CRYPTOBILISで販売されたウォレットに、隠された悪意あるハードウェアが搭載されている可能性! ⚠️
最大のセキュリティ上の脅威は、インターネットから来るとは限りません。
信頼しているデバイスの中に潜んでいることもあります。
インドネシアの顧客から、2026年8月に販売業者CryptoBilisで購入したTrezor Safe 5の内部に、ハードウェアが仕込まれていた疑いがあるとの報告を受け、Trezorは緊急の警告を発しました。
報告によると、携帯電話通信モジュールとアンテナを備えた追加の回路基板が、デバイスの画面とメインボードの間に取り付けられていたとされています。ウォレットのリカバリーフレーズを含む機密情報を取得し、モバイルネットワーク経由で送信する可能性があります。
Trezorは、報告されたデバイスをまだ実際に調査していませんが、予防的な警告を発するに足る信頼性が証拠にあると判断しています。
2026年3月以降にCryptoBilisからTrezorを購入した方は、まったく新しいリカバリーフレーズで新たに作成したウォレットに資金を移すことを推奨します。
未使用のデバイスはセットアップしないでください。漏えいしたリカバリーフレーズを再利用せず、サポートを名乗る相手にも絶対に共有しないでください。
私の見解:今回の事案は、暗号資産のセキュリティにおける深刻な弱点を浮き彫りにしています。物理的なサプライチェーンが侵害される可能性があるなら、ソフトウェアを保護するだけでは不十分です。
ウォレットが手元に届く前も含め、あらゆる段階で秘密鍵を保護する必要があります。
サプライチェーンの検証を強化しなくても、ハードウェアウォレットの安全性を本当に確保できるのでしょうか?
免責事項:教育目的のコンテンツです。金融上の助言ではありません。ご自身で調査してください(DYOR)。
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
🚨 🔐 TREZORが警告:CRYPTOBILISで販売されたウォレットに、隠された悪意あるハードウェアが搭載されている可能性! ⚠️
最大のセキュリティ上の脅威は、インターネットから来るとは限りません。
信頼しているデバイスの中に潜んでいることもあります。
インドネシアの顧客から、2026年8月に販売業者CryptoBilisで購入したTrezor Safe 5の内部に、ハードウェアが仕込まれていた疑いがあるとの報告を受け、Trezorは緊急の警告を発しました。
報告によると、携帯電話通信モジュールとアンテナを備えた追加の回路基板が、デバイスの画面とメインボードの間に取り付けられていたとされています。ウォレットのリカバリーフレーズを含む機密情報を取得し、モバイルネットワーク経由で送信する可能性があります。
Trezorは、報告されたデバイスをまだ実際に調査していませんが、予防的な警告を発するに足る信頼性が証拠にあると判断しています。
2026年3月以降にCryptoBilisからTrezorを購入した方は、まったく新しいリカバリーフレーズで新たに作成したウォレットに資金を移すことを推奨します。
未使用のデバイスはセットアップしないでください。漏えいしたリカバリーフレーズを再利用せず、サポートを名乗る相手にも絶対に共有しないでください。
私の見解:今回の事案は、暗号資産のセキュリティにおける深刻な弱点を浮き彫りにしています。物理的なサプライチェーンが侵害される可能性があるなら、ソフトウェアを保護するだけでは不十分です。
ウォレットが手元に届く前も含め、あらゆる段階で秘密鍵を保護する必要があります。
サプライチェーンの検証を強化しなくても、ハードウェアウォレットの安全性を本当に確保できるのでしょうか?
免責事項:教育目的のコンテンツです。金融上の助言ではありません。ご自身で調査してください(DYOR)。
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
1
608
CryptoBilisが販売したTrezor Safe 5には、メイン基板と画面の間に2枚目の基板が取り付けられていたと報告されています。携帯電話モジュールとアンテナです。購入者の報告によると、画面に表示される内容(リカバリーフレーズを含む)をすべて読み取り、デバイスを接続するたびにモバイルネットワーク経由で外部に送信するとのことです。
Trezorはまだそのデバイスを自社のラボで調査していません。それでも、写真を公開し購入者とビデオ通話を行った後、問題を公表しました。また、資金が失われたとの報告は受けていないとしています。
これは、今月初めにLedgerのデバイスが改ざんされていたことが判明したのと同じ販売業者です。Ledgerは物理的に改変されたデバイスを確認し、OneKeyは提携を解消、Trezorは10月9日にCryptoBilisとの取引を停止しました。オンチェーン分析ツールによると、Ledger関連の損失は8,600万ドルを超えていますが、Ledgerはこの数字を確認していません。
対象範囲は広範です。Trezorの警告は、Tokopediaのストアを含め、3月以降にCryptoBilisから購入されたすべてのモデルを対象としています。報告された製品は8月に購入されたものです。
該当する場合は、新しいシードフレーズで新しいウォレットを作成し、資金を移してください。古いシードフレーズを別のデバイスに入力しても解決にはなりません。まだセットアップしていない場合は、セットアップしないでください。Trezorは無償交換またはバウチャーを提供しており、デバイスの重量を測る方法は信頼できる確認方法ではないとしています。
次は偽の「リコール」メールや電話に注意してください。サポートがシードフレーズを尋ねることは決してありません。
$BTC $ETH
#Trezor #CryptoSecurity
投資助言ではありません。ご自身で調査してください。
CryptoBilisが販売したTrezor Safe 5には、メイン基板と画面の間に2枚目の基板が取り付けられていたと報告されています。携帯電話モジュールとアンテナです。購入者の報告によると、画面に表示される内容(リカバリーフレーズを含む)をすべて読み取り、デバイスを接続するたびにモバイルネットワーク経由で外部に送信するとのことです。
Trezorはまだそのデバイスを自社のラボで調査していません。それでも、写真を公開し購入者とビデオ通話を行った後、問題を公表しました。また、資金が失われたとの報告は受けていないとしています。
これは、今月初めにLedgerのデバイスが改ざんされていたことが判明したのと同じ販売業者です。Ledgerは物理的に改変されたデバイスを確認し、OneKeyは提携を解消、Trezorは10月9日にCryptoBilisとの取引を停止しました。オンチェーン分析ツールによると、Ledger関連の損失は8,600万ドルを超えていますが、Ledgerはこの数字を確認していません。
対象範囲は広範です。Trezorの警告は、Tokopediaのストアを含め、3月以降にCryptoBilisから購入されたすべてのモデルを対象としています。報告された製品は8月に購入されたものです。
該当する場合は、新しいシードフレーズで新しいウォレットを作成し、資金を移してください。古いシードフレーズを別のデバイスに入力しても解決にはなりません。まだセットアップしていない場合は、セットアップしないでください。Trezorは無償交換またはバウチャーを提供しており、デバイスの重量を測る方法は信頼できる確認方法ではないとしています。
次は偽の「リコール」メールや電話に注意してください。サポートがシードフレーズを尋ねることは決してありません。
$BTC $ETH
#Trezor #CryptoSecurity
投資助言ではありません。ご自身で調査してください。
Trezorはまだそのデバイスを自社のラボで調査していません。それでも、写真を公開し購入者とビデオ通話を行った後、問題を公表しました。また、資金が失われたとの報告は受けていないとしています。
これは、今月初めにLedgerのデバイスが改ざんされていたことが判明したのと同じ販売業者です。Ledgerは物理的に改変されたデバイスを確認し、OneKeyは提携を解消、Trezorは10月9日にCryptoBilisとの取引を停止しました。オンチェーン分析ツールによると、Ledger関連の損失は8,600万ドルを超えていますが、Ledgerはこの数字を確認していません。
対象範囲は広範です。Trezorの警告は、Tokopediaのストアを含め、3月以降にCryptoBilisから購入されたすべてのモデルを対象としています。報告された製品は8月に購入されたものです。
該当する場合は、新しいシードフレーズで新しいウォレットを作成し、資金を移してください。古いシードフレーズを別のデバイスに入力しても解決にはなりません。まだセットアップしていない場合は、セットアップしないでください。Trezorは無償交換またはバウチャーを提供しており、デバイスの重量を測る方法は信頼できる確認方法ではないとしています。
次は偽の「リコール」メールや電話に注意してください。サポートがシードフレーズを尋ねることは決してありません。
$BTC $ETH
#Trezor #CryptoSecurity
投資助言ではありません。ご自身で調査してください。
1
559
·
--
#Trezor曰くCryptoBilis販売ウォレットには悪意ある部品が含まれている可能性
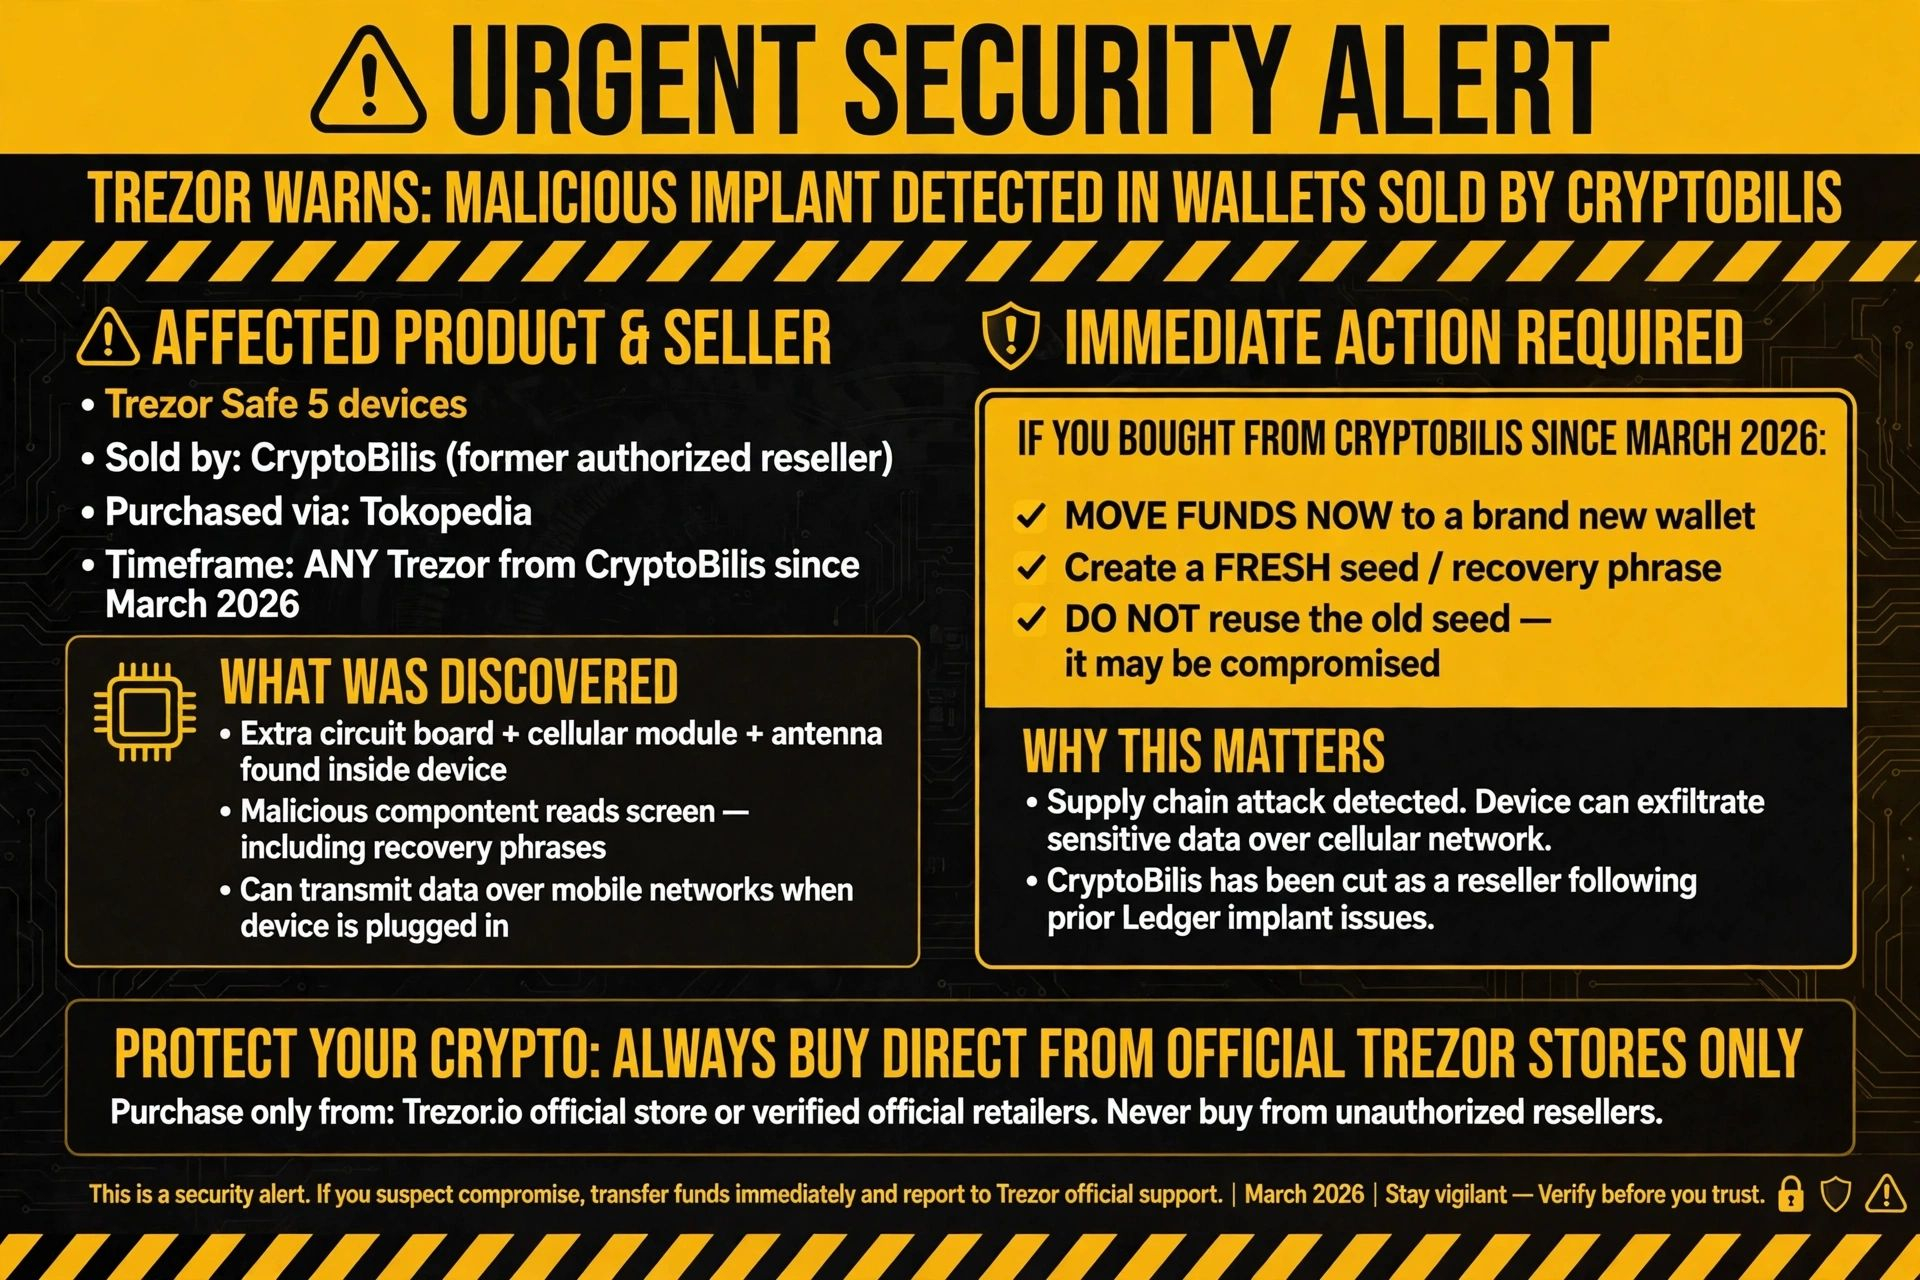
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#Trezor曰くCryptoBilis販売ウォレットには悪意ある部品が含まれている可能性
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 緊急:CryptoBilisが販売したウォレットに悪意ある埋め込み装置が仕込まれている可能性があると、Trezorが警告!
Trezorが重大なセキュリティ警告を発表しました。顧客から、以前の正規販売代理店CryptoBilisから(8月にTokopedia経由で)購入したTrezor Safe 5の内部に、ハードウェアの埋め込み装置があったとの報告がありました。
追加の回路基板、携帯電話モジュール、アンテナにより、画面(リカバリーフレーズを含む)を読み取り、接続時にはモバイルネットワーク経由でデータを送信できるとされています。
現時点で資金の損失は報告されていませんが、Trezorはこの報告を信頼できるものとして扱っています。
*2026年3月以降にCryptoBilisからTrezorを1台でも購入した場合 → すぐに、新しいウォレットを作成し、まっさらなシードフレーズを使って資金を移してください。古いシードフレーズは絶対に再利用しないでください。*
CryptoBilisは、以前にLedgerの埋め込み装置問題が発覚した後、すでに販売代理店から外されていました。
サプライチェーン攻撃は、新たな悪夢です。信頼できるハードウェアウォレットでさえ、手元に届く前に侵害される可能性があります。可能な限り必ず公式ストアから直接購入し、梱包を確認してください。また、何かおかしいと感じたら「新しいシード」のルールを絶対に省略しないでください。自己管理が機能するのは、デバイスが安全な場合だけです。常に警戒を怠らず、安全を確保しましょう。
今まさにハードウェアウォレットを再確認している人は、ほかにいますか? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
114

TREZORが暗号資産ユーザーに警告 — ハードウェアウォレットに悪意ある部品が含まれている可能性!暗号資産のセキュリティに関する重大な警告が話題になっています!Trezorは、販売代理店CryptoBilisを通じて購入されたTrezor Safe 5の内部にハードウェアインプラントが仕込まれていた疑いがあるとの信頼できる報告を受け、顧客に注意を呼びかけました。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
TREZORが暗号資産ユーザーに警告 — ハードウェアウォレットに悪意ある部品が含まれている可能性!
暗号資産のセキュリティに関する重大な警告が話題になっています!Trezorは、販売代理店CryptoBilisを通じて購入されたTrezor Safe 5の内部にハードウェアインプラントが仕込まれていた疑いがあるとの信頼できる報告を受け、顧客に注意を呼びかけました。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
これは、暗号資産業界にとって新たな深刻なサプライチェーンセキュリティ上の懸念となる可能性があります。知っておくべきことをご紹介します。👇
🔴 1. 疑惑のインプラントはどのように機能するのか?
顧客からの報告によると、デバイスには次のものが含まれていたとされています。
追加の回路基板。
携帯通信モジュール。
情報を送信できるアンテナ。
64

あなたのハードウェアウォレット、盗み見されているかも?Trezorが警告 🐕
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
あなたのハードウェアウォレット、盗み見されているかも?Trezorが警告 🐕
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
10月30日、Trezorは、2026年3月以降に転売業者CryptoBilisからウォレットを購入したすべてのユーザーに警告しました。すぐに暗号資産を新しいウォレットに移し、まったく新しいリカバリーフレーズを使うこと。古いリカバリーフレーズは再利用せず、まだ使っていない端末も使わないようにとのことです。
きっかけは、インドネシアの購入者が8月にTokopedia経由でCryptoBilisから購入したTrezor Safe 5の中に、余分な基板を見つけたことでした。基板には携帯通信モジュールとアンテナが付いており、メインボードと画面の間に挟まれていました。報告によると、画面に表示された内容(ウォレットのバックアップを含む)を読み取り、電源を入れるたびにモバイルネットワーク経由で外部に送信できるとのことです。
率直に言うと、Trezorはまだこの端末を入手してラボで検証できておらず、これが原因で資産を失ったというユーザーからの報告もありません。それでも報告には信ぴょう性があると判断し、先んじて警告を出しました。なにしろ、これは以前のLedgerへの不正な仕込み事件に関与したのと同じ転売業者なのです。Trezorは10月9日にCryptoBilisを販売代理店のリストから除外し、同じルートで流通したTrezor端末4台を検査しましたが、改ざんは見つかりませんでした。
教訓は一言で言えば、公式サイトから直接買ったものではない「金庫」は、まず安全ではないと思っておくこと。まず資産を移して、それから揉めよう。🐕
#Trezor #硬件钱包 #CryptoBilis
43
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#USPPIMissMayEaseBTCPressure
閲覧回数 20,104
496人が討論中
2
#BitcoinCoreDisclosesTorTrafficVulnerability
閲覧回数 6,055
223人が討論中
3
#WhatWillDriveCryptoandStocks’NextRebound?
閲覧回数 119,096
1,423人が討論中
4
#BitcoinBreaksBelow200WeekMovingAverage
閲覧回数 31,627
396人が討論中
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
閲覧回数 10,893
205人が討論中
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
閲覧回数 39,605
647人が討論中
7
#USCryptoETFsLose$1.48BInFiveDays
閲覧回数 1,919
39人が討論中
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
閲覧回数 3,427
20人が討論中
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
閲覧回数 6,288
114人が討論中
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
閲覧回数 14,967
227人が討論中