

#socialengineering
socialengineering
閲覧回数 34,743
62人が討論中
注目
最新

ハッカーがMicrosoftのXアカウントを乗っ取り、偽のClippyトークンを宣伝するために悪用しました。詐欺投稿は、Microsoftが侵害を検知して削除するまで30分間そのまま掲載されていました。
#MicrosoftHack #SocialEngineering
ハッカーがMicrosoftのXアカウントを乗っ取り、偽のClippyトークンを宣伝するために悪用しました。詐欺投稿は、Microsoftが侵害を検知して削除するまで30分間そのまま掲載されていました。
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
27
·
--
$BTC — 中立分析$BTC ⚪ 中立
Entry: null-null
TP:
SL: null
いかにして優しい会話が巧妙な詐欺プロセスへ変わるのか? 🎭
すべての詐欺師が、技術的にあなたの端末を侵害しようとするわけではありません。中には「信頼」をハッキングしにくる人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに接触し、友情や仕事の関係を築こうとします。
取引で得たという架空の利益の話をし、彼が使っているプラットフォームをあなたに提案します。
$BTC — 中立分析
$BTC ⚪ 中立
Entry: null-null
TP:
SL: null
いかにして優しい会話が巧妙な詐欺プロセスへ変わるのか? 🎭
すべての詐欺師が、技術的にあなたの端末を侵害しようとするわけではありません。中には「信頼」をハッキングしにくる人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに接触し、友情や仕事の関係を築こうとします。
取引で得たという架空の利益の話をし、彼が使っているプラットフォームをあなたに提案します。
Entry: null-null
TP:
SL: null
いかにして優しい会話が巧妙な詐欺プロセスへ変わるのか? 🎭
すべての詐欺師が、技術的にあなたの端末を侵害しようとするわけではありません。中には「信頼」をハッキングしにくる人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに接触し、友情や仕事の関係を築こうとします。
取引で得たという架空の利益の話をし、彼が使っているプラットフォームをあなたに提案します。
96
·
--
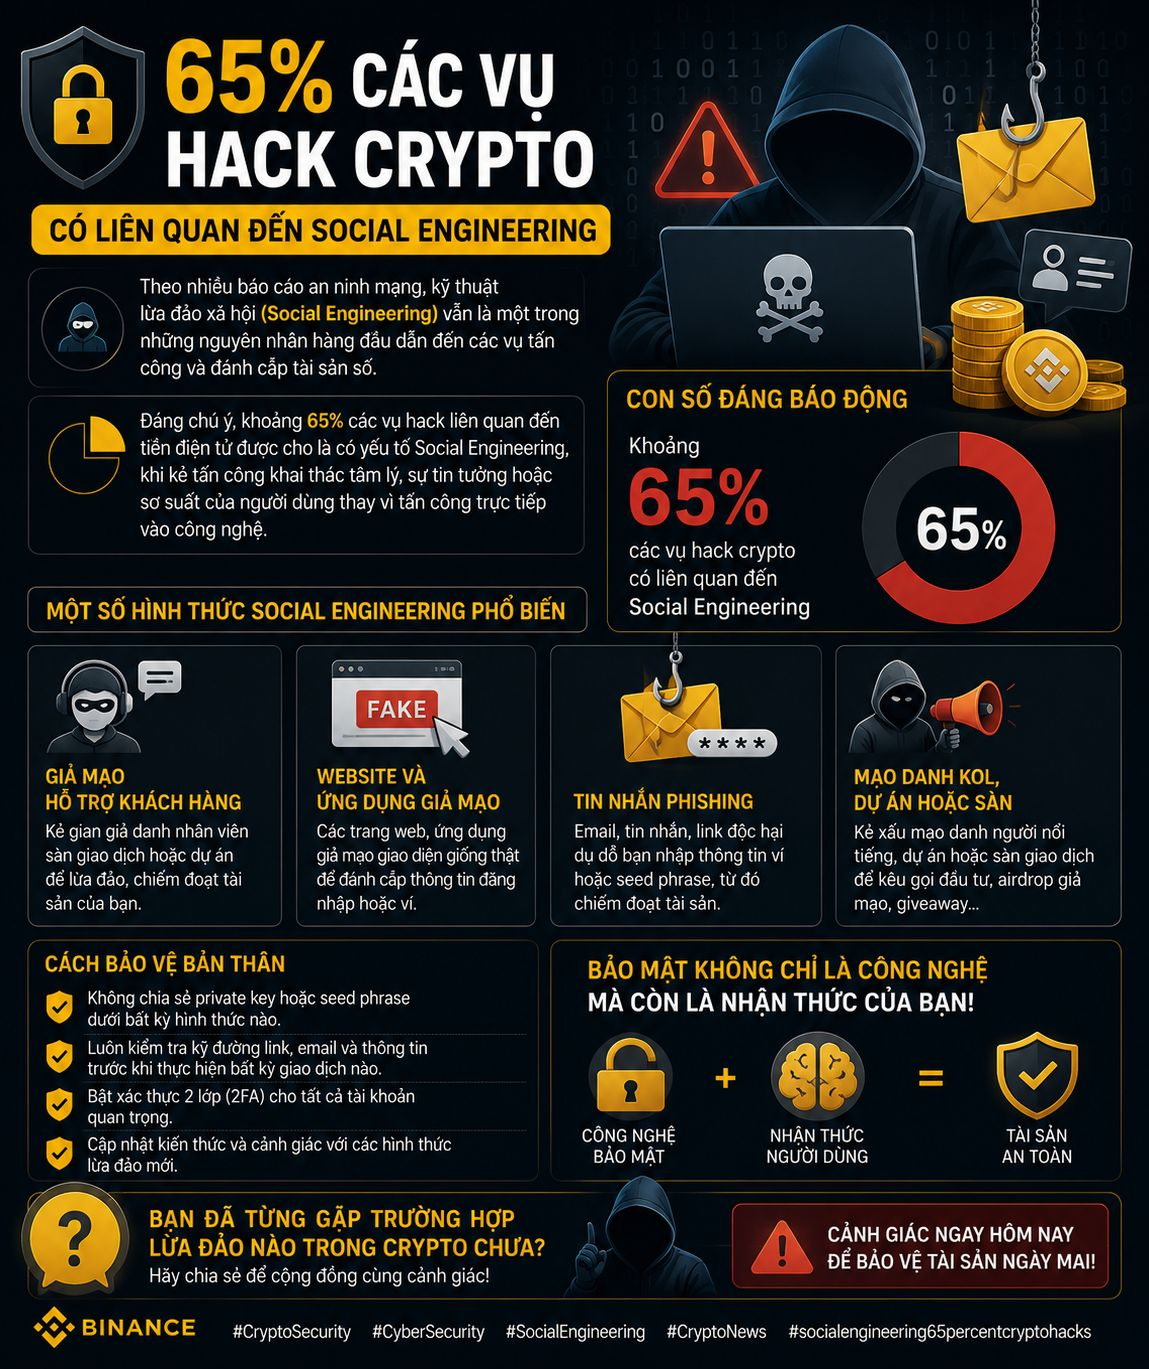
#socialengineering65percentcryptohacks 🔐 サイバーセキュリティに関する多くの報告によると、ソーシャルエンジニアリングは、デジタル資産の攻撃や盗難の主な原因の一つであり続けています。
特に、暗号通貨に関連するハッキングの約65%は、攻撃者が技術そのものを直接攻撃するのではなく、ユーザーの心理、信頼、または過失を利用するソーシャルエンジニアリングの要素があるとされています。
📌 一部の一般的な手法:
• カスタマーサポートチームの偽装
• 偽のウェブサイトやアプリ
• ウォレットやシードフレーズを盗むフィッシングメッセージ
• KOL、プロジェクト、または取引所の偽装
🛡️ 暗号市場では、セキュリティは単なる技術だけでなく、ユーザーの認識でもあります。
あなたは暗号において詐欺に遭ったことがありますか?コミュニティが警戒できるように、ぜひ共有してください!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
173

·
--
記事
RevolutのKYC漏えい:偽の政府依頼がビットコイン利用者を晒した経緯RevolutのKYC漏えい:偽の政府依頼がビットコイン利用者を晒した経緯
銀行のセキュリティシステムが、政府からの依頼に見えるフィッシングメールによってだまされたら、いったい何が起きるのだろうと思ったことはありませんか?人気のフィンテックアプリであるRevolutで最近起きた事案は、最も信頼されているプラットフォームでさえ、巧妙なソーシャルエンジニアリングによって脆弱になり得ること、そしてその余波が、私たちが想定していなかった形で高資産(ハイ・ネット・ワース)層の暗号資産ユーザーにまで及び得ることを示しています。
概念:ソーシャルエンジニアリングがKYCコンプライアンスと交差する
企業が政府機関から顧客データの提供を求められた場合、要請の真正性を確認したうえで対応するのが一般的な手順です。ところが残念ながら、詐欺師は公式メールのドメインをなりすますことで、「偽の政府からの依頼」に見えるものを作り、正当なように見せかけることができます。Revolutの場合、攻撃者は政府当局からのものに見えるメールを送信し、銀行のコンプライアンスチームが機密のKYC情報およびビットコインの取引データを開示してしまいました。その結果は?多くのユーザーの個人情報と取引履歴が漏えいし、特に多額の暗号資産保有者を含む人々にまで影響が及びました。 #SocialEngineering #KYC
RevolutのKYC漏えい:偽の政府依頼がビットコイン利用者を晒した経緯
RevolutのKYC漏えい:偽の政府依頼がビットコイン利用者を晒した経緯
銀行のセキュリティシステムが、政府からの依頼に見えるフィッシングメールによってだまされたら、いったい何が起きるのだろうと思ったことはありませんか?人気のフィンテックアプリであるRevolutで最近起きた事案は、最も信頼されているプラットフォームでさえ、巧妙なソーシャルエンジニアリングによって脆弱になり得ること、そしてその余波が、私たちが想定していなかった形で高資産(ハイ・ネット・ワース)層の暗号資産ユーザーにまで及び得ることを示しています。
概念:ソーシャルエンジニアリングがKYCコンプライアンスと交差する
企業が政府機関から顧客データの提供を求められた場合、要請の真正性を確認したうえで対応するのが一般的な手順です。ところが残念ながら、詐欺師は公式メールのドメインをなりすますことで、「偽の政府からの依頼」に見えるものを作り、正当なように見せかけることができます。Revolutの場合、攻撃者は政府当局からのものに見えるメールを送信し、銀行のコンプライアンスチームが機密のKYC情報およびビットコインの取引データを開示してしまいました。その結果は?多くのユーザーの個人情報と取引履歴が漏えいし、特に多額の暗号資産保有者を含む人々にまで影響が及びました。 #SocialEngineering #KYC
51

英国警察、5.4Mドル相当の暗号詐欺の犯人に有罪判決 — $BTC 保有者は注意せよ 🔥
警察官を装って4,000万ポンド(5.4Mドル相当)の暗号資産を盗んだとして、3人の男が有罪判決を受けました。犯人は被害者を偽の警察ウェブサイトへ誘導し、ウォレットの認証情報を収集した後、複数の金融ネットワークを経由して資金をマネーロンダリングしました。
これは、第三者プラットフォームに依存するトレーダーを狙った模範的なソーシャルエンジニアリング攻撃です。手口は単純ですが効果的です——機密情報を入力する前に、アクセスしているサイトが本物か必ず確認してください。
ウォレットに接続する前に、そのウェブサイトが正当なものかを確認するための手順は何ですか?
※金融アドバイスではありません。常にリスクを管理してください。
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
34
·
--
$BTC — ⚪ Neutral Watch$BTC ⚪ Neutral Watch
やさしい会話が、どのようにプロの詐欺へ変わっていくのですか?🎭
すべての詐欺師が技術的にあなたの端末をハッキングしようとするわけではありません。中には「あなたの信頼」を狙って侵入しようとする人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに連絡して、友情や仕事の関係を築こうとします。
取引で得たという“架空の利益”の話を始め、彼らが使っているプラットフォームを提案します。
$BTC — ⚪ Neutral Watch
$BTC ⚪ Neutral Watch
やさしい会話が、どのようにプロの詐欺へ変わっていくのですか?🎭
すべての詐欺師が技術的にあなたの端末をハッキングしようとするわけではありません。中には「あなたの信頼」を狙って侵入しようとする人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに連絡して、友情や仕事の関係を築こうとします。
取引で得たという“架空の利益”の話を始め、彼らが使っているプラットフォームを提案します。
やさしい会話が、どのようにプロの詐欺へ変わっていくのですか?🎭
すべての詐欺師が技術的にあなたの端末をハッキングしようとするわけではありません。中には「あなたの信頼」を狙って侵入しようとする人もいます。
有名な詐欺シナリオ(Pig Butchering):
SNSやテレグラムであなたに連絡して、友情や仕事の関係を築こうとします。
取引で得たという“架空の利益”の話を始め、彼らが使っているプラットフォームを提案します。
1
117
·
--
「部屋の中の幽霊」っていうミーム、知ってますか?ええと、Consensysが北朝鮮から忍び込んできた幽霊の存在を突き止めたようです――北朝鮮とつながりのある開発者が、丸1か月間にわたって彼らのシステムへアクセスしていたとのこと。コンサルタントは「Tyler Knapp」という名前で活動していました――いい別名ですが、「Kim Jong-Dev」なら、もっと説得力があったんじゃないでしょうか #cryptosecurity #ghostinthemachine #ethereumnews
Consensysのチームは、潜在的な被害を防ぐために、すぐに製品リリースを停止しました。これで、どんなに高度なシステムでも、少しのソーシャルエンジニアリングで侵害され得るということが改めて分かります。私たちは、チェーン上の弱い一つのリンクがネットワーク全体を危険にさらし得る時代に生きています #socialengineering #decentralizedsecurity
ここでの教訓は、オンライン上のあなたの「身元」は、必ずしも見えている通りではないということです。クリプトでは、仮名の背後に誰がいるのか分かっていると思いがちですが、文字通り誰も信じてはいけません。お気に入りのプロジェクトのコントリビューター一覧に、赤旗(危険信号)を見つけられますか?
36

🚨 $BTC & $LTC から $282M が消失 — 背後にあるのは「致命的な1つのミス」💣
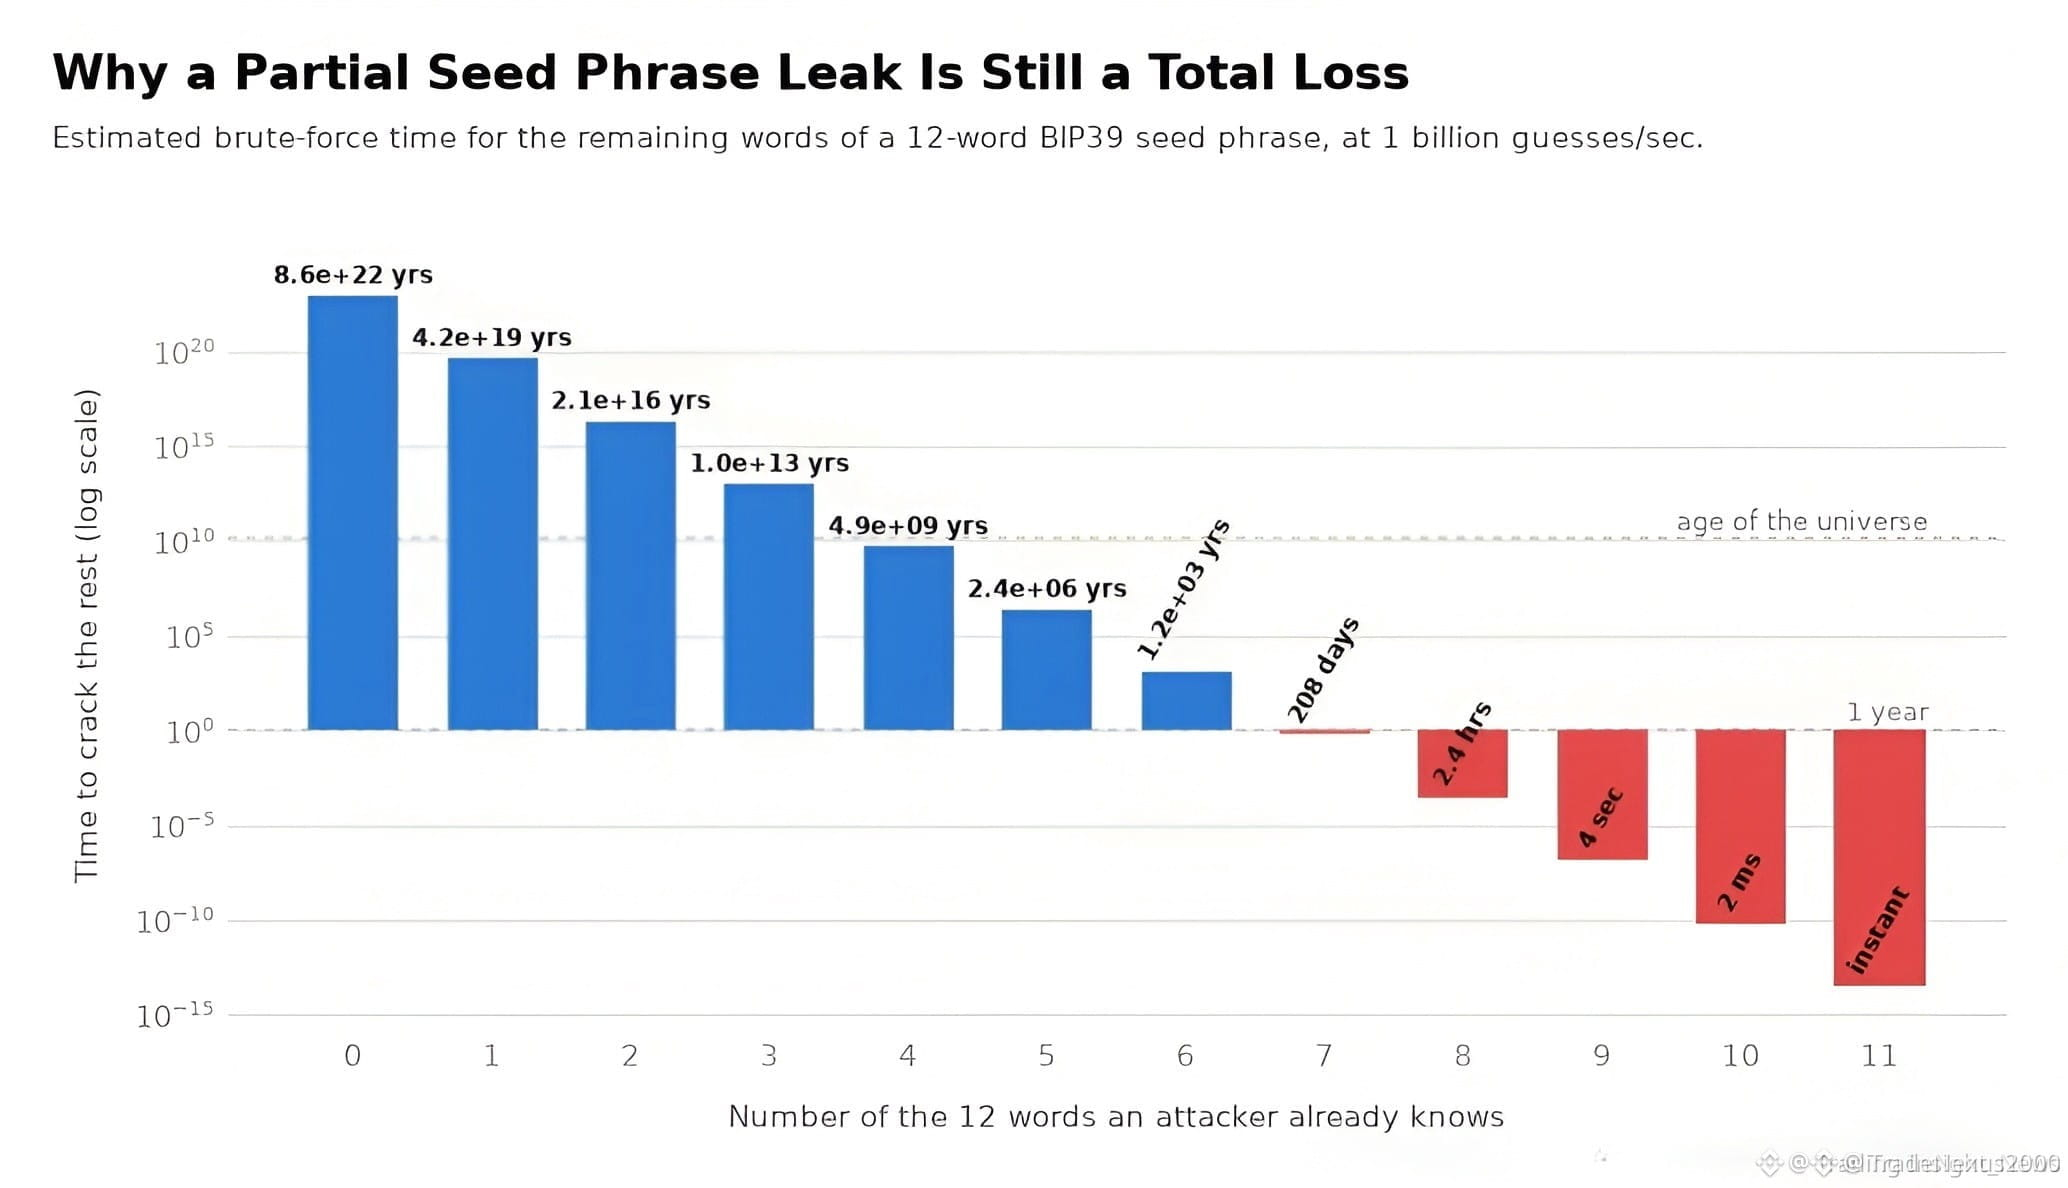
🩸 暗号史最大級の強奪は、コードの脆弱性でも台帳の侵害でもありません──それは1人の人間による判断でした。$BTC and $LTC の保有者が偽のサポート担当に12のシードワードを渡し、$282Mの流動性がTHORChainを通じて連鎖的に引き剥がされ、数分以内にMoneroへ洗浄されました。🦈
📊 ハードウェアウォレットの秘密鍵インフラは一度も解読されていません。これはプロトコルの失敗ではなく、ソーシャルエンジニアリングによる侵害です。ZeroShadowは約$700Kを20分で検知・凍結しましたが、機関レベルのマネーロンダリングが対応を上回りました。あなたのシードフレーズこそが最終的なオーダーブロックであり、守れるのはあなただけです。🔒
💬 明日あなたのポートフォリオが$1Mを超えたとして、たった1回の巧妙に作り込まれた音声通話に、あなたのセキュリティ体制は耐えられますか?👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BitcoinSlipsBelow$80KAgain
閲覧回数 27
3人が討論中
2
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
閲覧回数 2,411
61人が討論中
3
#BitmineAdds10452ETH
閲覧回数 21,876
424人が討論中
4
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
閲覧回数 15,239
353人が討論中
5
#OCCUrgesCommunityBanksToEnterStablecoinPayments
閲覧回数 12,035
214人が討論中
6
#RippleWinsFullApprovalAsNationalTrustBank
閲覧回数 12,967
222人が討論中
7
#AkashSelectsSolanaAsMigrationTarget
閲覧回数 8,688
109人が討論中
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
閲覧回数 466
22人が討論中
9
#AnthropicTTMRevenueGrewAbout1200%
閲覧回数 65,665
645人が討論中
10
#AnthropicS1ExpectedToday
閲覧回数 47,201
434人が討論中