

#naox
naox
閲覧回数 201
3人が討論中
注目
最新
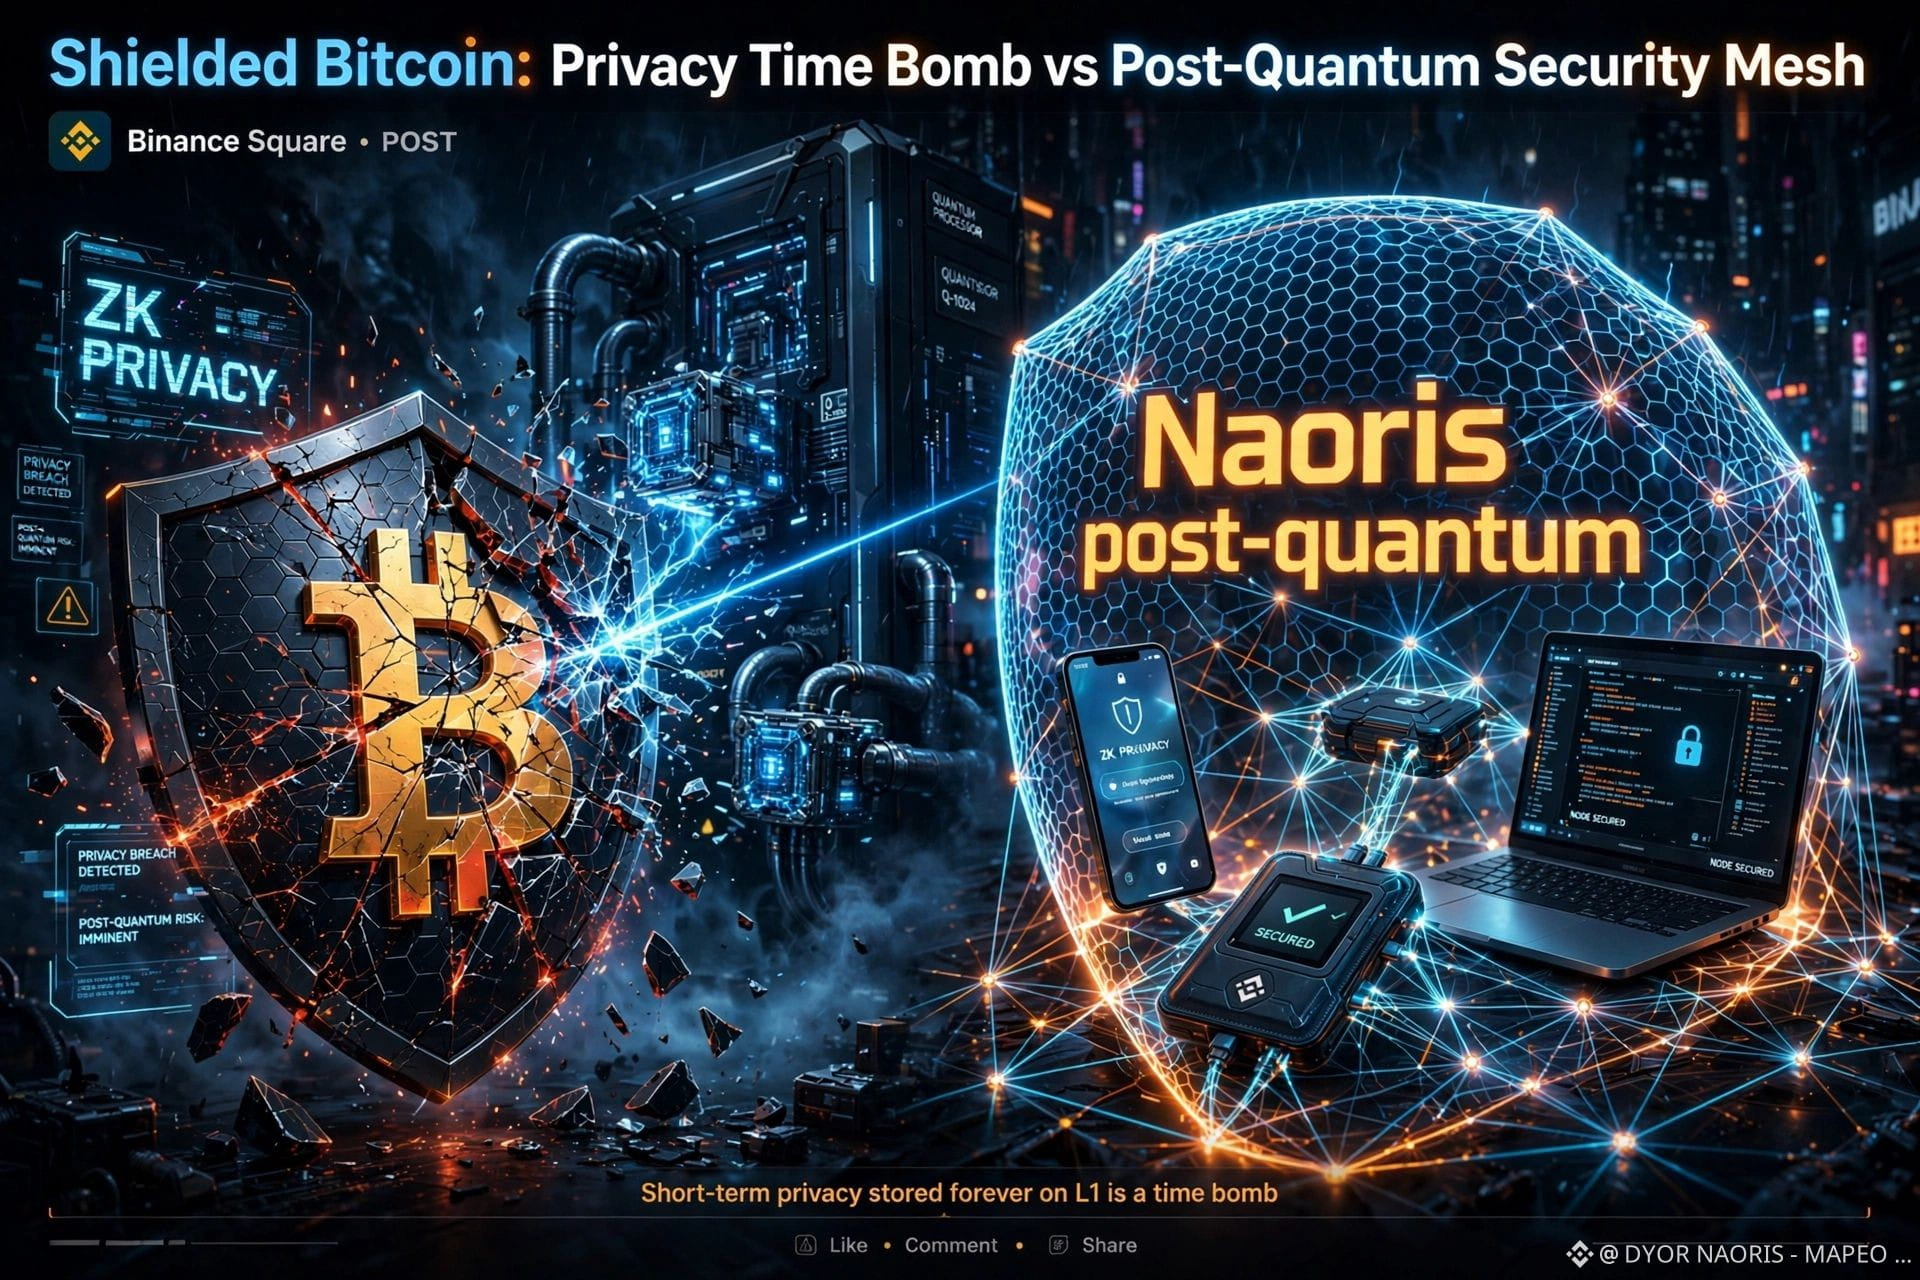
シールドされたビットコインはZcashのようなプライバシーをBTCに持ち込むが、誰も見ていない問題がある。
誰もが喜んでいる――今ではソフトフォークなしで、OP_RETURN + PIPEs v2 + ZK証明を使ってビットコインでプライベートな送金ができるようになった。なんて素晴らしい。
でも長期で考えてみてほしい。これは「短期」のプライバシーが、L1の上に永遠に保存されてしまうということだ。明日、暗号を破れる量子コンピュータが登場したら――それは時限爆弾になる。
あなたのL1がプライベートでも、プライベートなメモを保存するデバイス、あなたのウォレット、ファームウェアが侵害されていたら、何の役に立つ? すでに起きている:Coldcard + Liquid WAF、取引所(CEX)がハッキングされる等。ビットコインはハックされない。狙われるのは周辺(パーimeter)だ。
そこで、私が追ってきたのがここだ:@NaorisProtocol。
これはただのL1ではない。署名するデバイスが“署名する前に”クリーンであることを検証するポスト量子のメッシュだ。下からのセキュリティ。
そしてグラフもそれを見せ始めている。何カ月も低迷してから、$NAORISはより高い安値を示し始めた。0,024から、下値を0,034に切り上げている。月間+18%で、抵抗線の上で固めに入っている。
プライバシー+ポスト量子のセキュリティという物語は、まだ始まったばかりだ。
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
StefanyNG:
Que tal me gustaría hacer amistades de la plataforma que me enseñen cómo utilizarla
5
1
419
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#UKFCAWinsCourtOrderToRecover851400Pounds
閲覧回数 42,648
866人が討論中
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
閲覧回数 54,206
1,020人が討論中
3
#GoldFallsTo$4144
閲覧回数 18,241
170人が討論中
4
#QNTFallsOver40%FromMorningHigh
閲覧回数 101,937
1,406人が討論中
5
#USDTAdds845900HoldersInPast7Days
閲覧回数 24,138
471人が討論中
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
閲覧回数 36,618
629人が討論中
7
#BitgetCEOConfirms$388MStolenInHack
閲覧回数 5,780
44人が討論中
8
#BTCFallsBelow$83000
閲覧回数 36,636
171人が討論中
9
#BitgetDetailsSecurityIncidentTimeline
閲覧回数 58,648
777人が討論中
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
閲覧回数 17,121
50人が討論中