
#infosec
infosec
閲覧回数 8,271
33人が討論中
注目
最新


·
--
新しいセキュリティ責任者が攻撃的なITプロトコルを実施
• 部門のインターネットフィードが外部アクセスを制限するために隔離
• 設備の出荷には必須の記録が必要
• IT部門がデータセキュリティと機械の消毒について懸念を表明
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #セキュリティアラート
新しいセキュリティ責任者が攻撃的なITプロトコルを実施
• 部門のインターネットフィードが外部アクセスを制限するために隔離
• 設備の出荷には必須の記録が必要
• IT部門がデータセキュリティと機械の消毒について懸念を表明
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #セキュリティアラート
• 部門のインターネットフィードが外部アクセスを制限するために隔離
• 設備の出荷には必須の記録が必要
• IT部門がデータセキュリティと機械の消毒について懸念を表明
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #セキュリティアラート
18
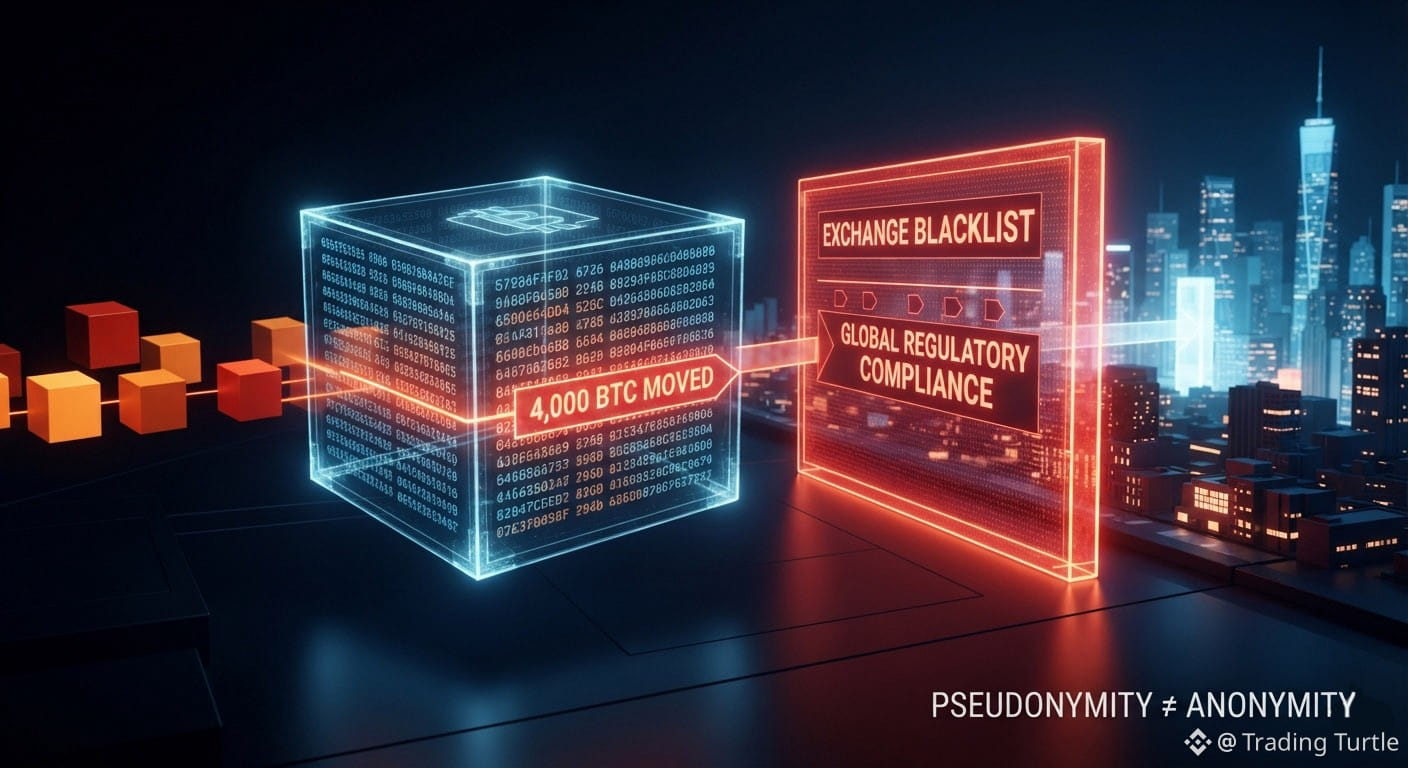
💡「ウォレット追跡」だけでは不十分な理由:最近の4,000 BTC脆弱性悪用の裏にある仕組み
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡「ウォレット追跡」だけでは不十分な理由:最近の4,000 BTC脆弱性悪用の裏にある仕組み
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
暗号資産コミュニティは最近、Liquid Networkの連合(フェデレーション)ウォレットにおける脆弱性によって揺さぶられ、約4,000ビットコイン(3億2,000万ドル超)が引き出されました。
今回の件は、巨額の4,700万ドルの懸賞金を確保したうえで「ホワイトハット」が資金の大半を返した形で決着しましたが、それでもなお、ブロックチェーンのセキュリティにおける根強い混乱があります。ブロックチェーンの取引は完全に公開なのだから、なぜウォレットアドレスを使ってハッカーを止めたり正体を暴いたりできないのでしょうか?
サイバーセキュリティおよびブロックチェーンの専門家として、台帳の追跡と現実世界における説明責任の強制には違いがあることを理解することが重要です。ウォレット追跡だけでは強奪(ヘイスト)を防げない理由は以下の通りです。
➡️ 仮名性(Pseudonymity)≠匿名性(Anonymity):ブロックチェーンは、A地点からB地点までのあらゆる取引をすべて露出しますが、アドレスは身元ではなくコードの文字列です。ウォレットの追跡は即時にできます。しかし、そのウォレットを実在の個人と結びつけるには、運用セキュリティ(OpSec)の破綻、あるいは規制されたエンドポイントとの接続といった“どこかの断絶”が必要です。
➡️ 分散化は「元に戻す」ボタンを意味しない:中央機関が凍結や取り消しを行える、従来の銀行間の送金経路(レール)とは違い、分散型台帳は不可逆です。悪用者が秘密鍵を持っているなら、資金に対する絶対的な支配を持っていることになります。
➡️ マネーロンダリングの関門(Gauntlet):巧妙な実行犯は、盗んだ資金を単に個人向けの取引所に送るだけではありません。彼らはプライバシーコイン、分散型プロトコル、ミキサー(混合サービス)を活用して公開された決定論的な取跡(トレイル)を断ち切り、フォレンジック監査を極めて複雑にします。
では救いは? 公開追跡は抑止力として機能します。4,000 BTCのウォレットアドレスが取引所によって即座に世界的にブラックリスト化されたため、悪用者の出口流動性は事実上ほぼ締め切られました。最終的にこの透明性こそが、攻撃者——たとえ悪意ある者であっても——「ホワイトハット」の懸賞金という名目で返還交渉をさせる原動力になります。
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
48

🚨 悪意のあるソフトウェアがユーザーを狙う新たな手口を明らかにする
ロシアの新しい悪意のあるソフトウェア配布サービス「DOUBLECUP」の利用に関するセキュリティレポートが公開されました。このサービスは、有害なソフトウェアを組み込むための革新的な技術を採用しています。サービスは、ClickFix を通じてユーザーをだまし、悪意のあるソフトウェアが仕込まれた PNG 画像をブラウザのキャッシュに保存し、そこから CountLoader と遠隔操作型トロイの木馬 DeviceManager を配布します。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 出典: thehackernews.com
🚨 悪意のあるソフトウェアがユーザーを狙う新たな手口を明らかにする
ロシアの新しい悪意のあるソフトウェア配布サービス「DOUBLECUP」の利用に関するセキュリティレポートが公開されました。このサービスは、有害なソフトウェアを組み込むための革新的な技術を採用しています。サービスは、ClickFix を通じてユーザーをだまし、悪意のあるソフトウェアが仕込まれた PNG 画像をブラウザのキャッシュに保存し、そこから CountLoader と遠隔操作型トロイの木馬 DeviceManager を配布します。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 出典: thehackernews.com
ロシアの新しい悪意のあるソフトウェア配布サービス「DOUBLECUP」の利用に関するセキュリティレポートが公開されました。このサービスは、有害なソフトウェアを組み込むための革新的な技術を採用しています。サービスは、ClickFix を通じてユーザーをだまし、悪意のあるソフトウェアが仕込まれた PNG 画像をブラウザのキャッシュに保存し、そこから CountLoader と遠隔操作型トロイの木馬 DeviceManager を配布します。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 出典: thehackernews.com
10
🚨 ChainDrop のソフトウェア攻撃が npm パッケージを標的にし、1300 件に感染
セキュリティレポートにより、ChainDrop のソフトウェア攻撃の影響範囲が広いことが明らかになりました。同攻撃は、有名な npm リポジトリ内の 1300 以上のパッケージを標的にしています。攻撃者は正規の GitHub Actions のワークフローを使用して悪意のあるコードを配布し、これらのパッケージに依存するソフトウェアプロジェクトに影響を与えています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 出典: 4sysops.com
🚨 ChainDrop のソフトウェア攻撃が npm パッケージを標的にし、1300 件に感染
セキュリティレポートにより、ChainDrop のソフトウェア攻撃の影響範囲が広いことが明らかになりました。同攻撃は、有名な npm リポジトリ内の 1300 以上のパッケージを標的にしています。攻撃者は正規の GitHub Actions のワークフローを使用して悪意のあるコードを配布し、これらのパッケージに依存するソフトウェアプロジェクトに影響を与えています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 出典: 4sysops.com
セキュリティレポートにより、ChainDrop のソフトウェア攻撃の影響範囲が広いことが明らかになりました。同攻撃は、有名な npm リポジトリ内の 1300 以上のパッケージを標的にしています。攻撃者は正規の GitHub Actions のワークフローを使用して悪意のあるコードを配布し、これらのパッケージに依存するソフトウェアプロジェクトに影響を与えています。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 出典: 4sysops.com
10
·
--
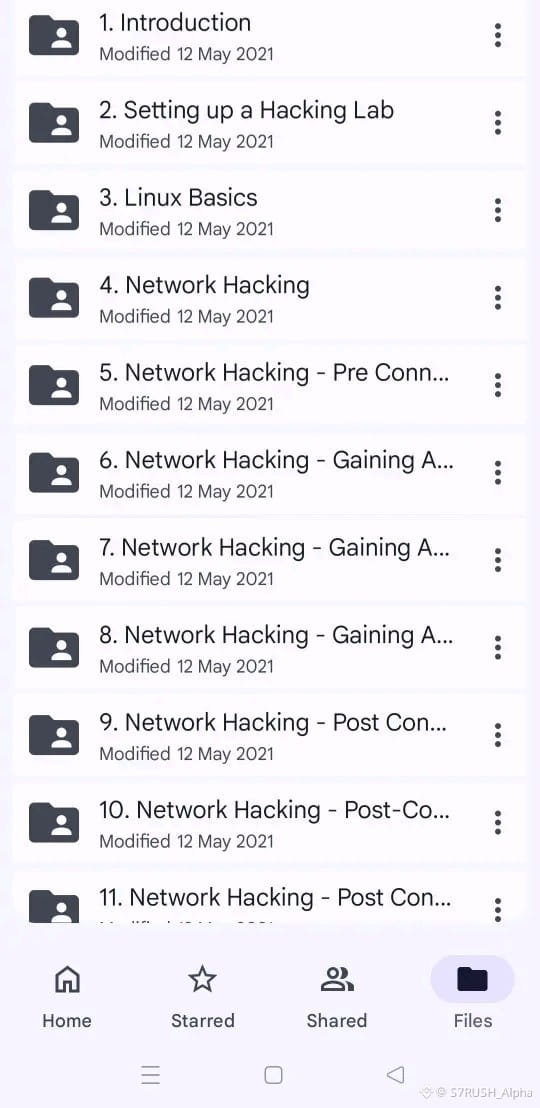
50+ GB サイバーセキュリティ学習バンドル 🚀
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ GB サイバーセキュリティ学習バンドル 🚀
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
ネットワーキング、Linux、ウェブセキュリティ、OSINT、防御的セキュリティワークフローをカバーする膨大なリソースのコレクション。
初心者から上級者まで、本気でリアルなサイバーセキュリティスキルを身につけたい人に最適。
「BUNDLE」とコメントしてシェアしよう 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

記事
静かなドリフト:北朝鮮のハッカーへのサイバーの軌跡を解明するデジタル戦場は変化しており、最新の波の#DriftInvestigationLinksRecentAttackToNorthKoreanHackers は、サイバー戦争がどれほど高度になったかを思い起こさせる不気味なリマインダーです。
このケースが特に憂慮すべきなのは、侵害の規模だけでなく、その精度です。「ドリフト」トレイルは、意図を持って攻撃する前に脆弱性を静かにマッピングする、遅く計算された侵入を示唆しています。これは偶然ではありませんでした。戦略的でした。
セキュリティ専門家は、北朝鮮に関連するグループに長年関連付けられてきたパターンに注目しています:ステルスな侵入ポイント、長い滞在時間、そして協調的なデータ抽出。確認されれば、これは国家支援のサイバー作戦の複雑な物語に新たな章を加えることになります。この物語は、諜報活動と経済的混乱の境界を曖昧にしています。
静かなドリフト:北朝鮮のハッカーへのサイバーの軌跡を解明する
デジタル戦場は変化しており、最新の波の#DriftInvestigationLinksRecentAttackToNorthKoreanHackers は、サイバー戦争がどれほど高度になったかを思い起こさせる不気味なリマインダーです。
このケースが特に憂慮すべきなのは、侵害の規模だけでなく、その精度です。「ドリフト」トレイルは、意図を持って攻撃する前に脆弱性を静かにマッピングする、遅く計算された侵入を示唆しています。これは偶然ではありませんでした。戦略的でした。
セキュリティ専門家は、北朝鮮に関連するグループに長年関連付けられてきたパターンに注目しています:ステルスな侵入ポイント、長い滞在時間、そして協調的なデータ抽出。確認されれば、これは国家支援のサイバー作戦の複雑な物語に新たな章を加えることになります。この物語は、諜報活動と経済的混乱の境界を曖昧にしています。
このケースが特に憂慮すべきなのは、侵害の規模だけでなく、その精度です。「ドリフト」トレイルは、意図を持って攻撃する前に脆弱性を静かにマッピングする、遅く計算された侵入を示唆しています。これは偶然ではありませんでした。戦略的でした。
セキュリティ専門家は、北朝鮮に関連するグループに長年関連付けられてきたパターンに注目しています:ステルスな侵入ポイント、長い滞在時間、そして協調的なデータ抽出。確認されれば、これは国家支援のサイバー作戦の複雑な物語に新たな章を加えることになります。この物語は、諜報活動と経済的混乱の境界を曖昧にしています。
2
174

Vercelの侵害は、単なるアカウント以上のものに見える⚡
チームはほぼ1PBのログをレビューし、攻撃者がマルウェアを配布し、プラットフォームキーを狙っている活動を発見したと述べている。これにより、単一の被害者の事件からエコシステムの信頼の問題に変わり、認証情報のローテーション、ベンダーの調整、迅速な封じ込めが見出し以上に重要になる。Microsoft、AWS、Wizが現在関与していることから、影響範囲は最初に考えられていたよりも広い可能性がある。
これは金融アドバイスではありません。リスクを管理し、資本を保護してください。
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Vercelの侵害は、単なるアカウント以上のものに見える⚡
チームはほぼ1PBのログをレビューし、攻撃者がマルウェアを配布し、プラットフォームキーを狙っている活動を発見したと述べている。これにより、単一の被害者の事件からエコシステムの信頼の問題に変わり、認証情報のローテーション、ベンダーの調整、迅速な封じ込めが見出し以上に重要になる。Microsoft、AWS、Wizが現在関与していることから、影響範囲は最初に考えられていたよりも広い可能性がある。
これは金融アドバイスではありません。リスクを管理し、資本を保護してください。
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
チームはほぼ1PBのログをレビューし、攻撃者がマルウェアを配布し、プラットフォームキーを狙っている活動を発見したと述べている。これにより、単一の被害者の事件からエコシステムの信頼の問題に変わり、認証情報のローテーション、ベンダーの調整、迅速な封じ込めが見出し以上に重要になる。Microsoft、AWS、Wizが現在関与していることから、影響範囲は最初に考えられていたよりも広い可能性がある。
これは金融アドバイスではありません。リスクを管理し、資本を保護してください。
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 カスペルスキーが警告:偽のGitHubアプリを通じて暗号通貨投資家を狙うマルウェア!
サイバーセキュリティ企業カスペルスキーは、ソーシャルエンジニアリングの手口と侵害されたGitHubアプリを悪用する、新たなマルウェアのフレームワークを発見したと発表しました。暗号通貨投資家を狙い、デジタル資産の窃取リスクを警告しています。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 出典: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 カスペルスキーが警告:偽のGitHubアプリを通じて暗号通貨投資家を狙うマルウェア!
サイバーセキュリティ企業カスペルスキーは、ソーシャルエンジニアリングの手口と侵害されたGitHubアプリを悪用する、新たなマルウェアのフレームワークを発見したと発表しました。暗号通貨投資家を狙い、デジタル資産の窃取リスクを警告しています。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 出典: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
サイバーセキュリティ企業カスペルスキーは、ソーシャルエンジニアリングの手口と侵害されたGitHubアプリを悪用する、新たなマルウェアのフレームワークを発見したと発表しました。暗号通貨投資家を狙い、デジタル資産の窃取リスクを警告しています。
━━━━━━━━━━━━━━
📊 影響:🔥 非常に高い
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 出典: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ 大規模なサイバー攻撃がワールドカップ中に1,200万アカウントを標的にし、暗号資産ウォレット保有者を狙う
HUMAN Security社のレポートにより、12百万のライブ配信アカウントが盗まれたことが明らかになった。内訳は、2026年6月の80.2万アカウントであり、ワールドカップと同時期に発生した。レポートは、銀行型トロイの木馬を用いて暗号資産ウォレット保有者を狙うサイバー犯罪が増加していることを示している。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 出典: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ 大規模なサイバー攻撃がワールドカップ中に1,200万アカウントを標的にし、暗号資産ウォレット保有者を狙う
HUMAN Security社のレポートにより、12百万のライブ配信アカウントが盗まれたことが明らかになった。内訳は、2026年6月の80.2万アカウントであり、ワールドカップと同時期に発生した。レポートは、銀行型トロイの木馬を用いて暗号資産ウォレット保有者を狙うサイバー犯罪が増加していることを示している。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 出典: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
HUMAN Security社のレポートにより、12百万のライブ配信アカウントが盗まれたことが明らかになった。内訳は、2026年6月の80.2万アカウントであり、ワールドカップと同時期に発生した。レポートは、銀行型トロイの木馬を用いて暗号資産ウォレット保有者を狙うサイバー犯罪が増加していることを示している。
━━━━━━━━━━━━━━
📊 影響: 📈 高
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 出典: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Anthropicの侵害ウワサが$A を注目させる 🔍
ShinyHuntersは、スクリーンショットよりも内部モデルダッシュボード、ユーザーコントロール、コスト/パフォーマンスデータが今や主要なターゲットであると主張しています。これが確認されれば、機関投資家はAIインフラを拡大する攻撃面として扱う可能性が高く、ベンダーやそのスタック上に構築された暗号関連企業には波及リスクが生じるでしょう。
これは金融アドバイスではありません。リスクを管理し、資本を保護しましょう。
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Anthropicの侵害ウワサが$A を注目させる 🔍
ShinyHuntersは、スクリーンショットよりも内部モデルダッシュボード、ユーザーコントロール、コスト/パフォーマンスデータが今や主要なターゲットであると主張しています。これが確認されれば、機関投資家はAIインフラを拡大する攻撃面として扱う可能性が高く、ベンダーやそのスタック上に構築された暗号関連企業には波及リスクが生じるでしょう。
これは金融アドバイスではありません。リスクを管理し、資本を保護しましょう。
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
ShinyHuntersは、スクリーンショットよりも内部モデルダッシュボード、ユーザーコントロール、コスト/パフォーマンスデータが今や主要なターゲットであると主張しています。これが確認されれば、機関投資家はAIインフラを拡大する攻撃面として扱う可能性が高く、ベンダーやそのスタック上に構築された暗号関連企業には波及リスクが生じるでしょう。
これは金融アドバイスではありません。リスクを管理し、資本を保護しましょう。
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
29
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedRateWatch
閲覧回数 753,330
3,566人が討論中
2
#ArgentinaCommitsToOECDCryptoReportingBy2029
閲覧回数 2,890
92人が討論中
3
#EthereumFallsBelow$2400
閲覧回数 2,012
48人が討論中
4
#USDTLaunchesOnZamaPrivacyProtocol
閲覧回数 800
40人が討論中
5
#USSenateBlocksClarityAct
閲覧回数 14,590
267人が討論中
6
#BitcoinSlidesTo$76000
閲覧回数 33,695
150人が討論中
7
#BitcoinReboundsTo$79K
閲覧回数 66,263
424人が討論中
8
#StrategyMarketCapPassesFord
閲覧回数 58,090
862人が討論中
9
#ClarityActOddsHalveOnPolymarket
閲覧回数 96,130
782人が討論中
10
#US30YTreasuryYieldTops5.40%
閲覧回数 49,985
496人が討論中