

#hackers
hackers
閲覧回数 426,222
231人が討論中
注目
最新
·
--
クリプト:ハッカーがRevolutにモネロで300万ドルの身代金を要求
数日前に明らかになったデータ漏えいを受けて、Revolutは新たな圧力に直面している。自らをiamnotavillainと名乗るグループが、現在6,000 XMRを要求している。これは約300万ドルに相当し、フィンテックが支払わなければ盗んだ情報を売り渡すと脅している。攻撃者は24時間の期限を設けた。暗号資産の著名な保有者を含む約680人の顧客が影響を受けた可能性がある。これに対しRevolutは、自社が直接、いかなる要求も受けていないとしている。
攻撃者は6,000 XMR、約300万ドルを要求している。
Revolutの顧客約680人が漏えいの影響を受ける可能性がある。
Revolutは、同社の中核システムや顧客の資金がハッキングされていないと保証している。
攻撃者は現在、6,000 XMRを要求している
この件は、デジタル資産関連の活動を急速に拡大しているRevolutにとって悪いタイミングだ。Cointribuneは今週、ステーブルコイン、トレーディング、決済などにまたがるRevolutの暗号資産分野での拡大について詳述していた。
今回は、特に個人データに関するケースだ。iamnotavillainは水曜日、カウントダウン付きのサイトで最終通告を公開した。ハッカーは6,000モネロを要求し、Revolutが24時間以内に支払わなければファイルを他の犯罪グループに引き渡すと主張している。
それに先立ち、Telegram上では10,000 BTCの最初の要求が出回っていた。しかし現在の最終通告の作成者は、その金額は身元を偽った人物か、かつての関係者によるものだったと述べている。
モネロの選択は、あまり驚くものではない。ビットコインと違って、取引がブロックチェーン上で公開されるのに対し、暗号資産XMRは送金に関する情報をより隠すよう設計されている。Revolutは、同グループとの直接の接点がなかったこと、また自社の独自の経路を通じて身代金要求を受け取っていないと主張している。
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
クリプト:ハッカーがRevolutにモネロで300万ドルの身代金を要求
数日前に明らかになったデータ漏えいを受けて、Revolutは新たな圧力に直面している。自らをiamnotavillainと名乗るグループが、現在6,000 XMRを要求している。これは約300万ドルに相当し、フィンテックが支払わなければ盗んだ情報を売り渡すと脅している。攻撃者は24時間の期限を設けた。暗号資産の著名な保有者を含む約680人の顧客が影響を受けた可能性がある。これに対しRevolutは、自社が直接、いかなる要求も受けていないとしている。
攻撃者は6,000 XMR、約300万ドルを要求している。
Revolutの顧客約680人が漏えいの影響を受ける可能性がある。
Revolutは、同社の中核システムや顧客の資金がハッキングされていないと保証している。
攻撃者は現在、6,000 XMRを要求している
この件は、デジタル資産関連の活動を急速に拡大しているRevolutにとって悪いタイミングだ。Cointribuneは今週、ステーブルコイン、トレーディング、決済などにまたがるRevolutの暗号資産分野での拡大について詳述していた。
今回は、特に個人データに関するケースだ。iamnotavillainは水曜日、カウントダウン付きのサイトで最終通告を公開した。ハッカーは6,000モネロを要求し、Revolutが24時間以内に支払わなければファイルを他の犯罪グループに引き渡すと主張している。
それに先立ち、Telegram上では10,000 BTCの最初の要求が出回っていた。しかし現在の最終通告の作成者は、その金額は身元を偽った人物か、かつての関係者によるものだったと述べている。
モネロの選択は、あまり驚くものではない。ビットコインと違って、取引がブロックチェーン上で公開されるのに対し、暗号資産XMRは送金に関する情報をより隠すよう設計されている。Revolutは、同グループとの直接の接点がなかったこと、また自社の独自の経路を通じて身代金要求を受け取っていないと主張している。
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
Revolutがハッカーにより300万Moneroまたは10,000ビットコインを要求された!「直接の連絡は受けていない」と同社は回答。 この茶番の裏で狙われているのは、ビットコインとプライバシーコインという2つの注目セクターだ。短期的には市場が振れる可能性はあるが、長期的には安全が最優先。#黑客事件 $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. この騒動は、BTCやXMRのようなプライバシーコインがハッカーのホットスポットであることを示している。市場は短期的に下落するかもしれないが、長期的にはセキュリティこそが王道だ。#hackers $BTC $XMR
Revolut targeted with $3M Monero or 10,000 Bitcoin ransom! "No direct contact" from hackers. この騒動は、BTCやXMRのようなプライバシーコインがハッカーのホットスポットであることを示している。市場は短期的に下落するかもしれないが、長期的にはセキュリティこそが王道だ。#hackers $BTC $XMR
183
·
--
#ハッカーがRevolutを狙う!300万ドルXMRを要求、顧客データを公開すると脅迫
この欧州の金融テック大手は、ハッカーによる身代金要求に遭遇した。相手は「プライバシー保護」を理由に、Monero(XMR)の支払いを指定し、さらに24時間の期限を突きつけてきた。奇妙に見える選択の裏には仕掛けがある――XMRのプライバシー特性により、ハッカーは気づかれずに資金を移せる。短期的にはXMRが投機の対象として注目される可能性があるが、長期的にはこの種の事件が規制の圧力を一層強める。Revolutのユーザーは現在、データ漏えいのリスクに直面しており、暗号資産業界全体のセキュリティ問題が再び注目の的になっている。
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
90
·
--
#enigmatic movement at 2026 end!!!
2026年9月6日に発生した巨大なビットコイン・サイドチェーンのハッキングにより、#liquidNetwork からビットコイン320 #million ドル相当が流出したが、#hackers はすでに約2億7300万ドル(3,400 BTC)を返済しており、未払いのまま残っているのは約4700万ドル(598.5 BTC)である。
#enigmatic movement at 2026 end!!!
2026年9月6日に発生した巨大なビットコイン・サイドチェーンのハッキングにより、#liquidNetwork からビットコイン320 #million ドル相当が流出したが、#hackers はすでに約2億7300万ドル(3,400 BTC)を返済しており、未払いのまま残っているのは約4700万ドル(598.5 BTC)である。
2026年9月6日に発生した巨大なビットコイン・サイドチェーンのハッキングにより、#liquidNetwork からビットコイン320 #million ドル相当が流出したが、#hackers はすでに約2億7300万ドル(3,400 BTC)を返済しており、未払いのまま残っているのは約4700万ドル(598.5 BTC)である。
59
·
--
⚠️ Dropbox はハッカーによって数千件の口座侵害が確認されたと発表 💻
Dropbox Inc. は、ブルームバーグ・ニュースによると、サイバー犯罪者グループが過去1か月の間に同社のプラットフォーム上の数千のアカウントに侵入し、クラウドに保存されたデータにアクセスしてダウンロードしたことを確認したといいます 🚨。
同社は、今回のセキュリティインシデントが個人ユーザーおよび法人ユーザーに影響し、機密データが危険にさらされたことを認めました 📊。
Dropbox の技術チームはすでに影響を受けたアカウントへの通知を行っており、新たなリスクを軽減し、同社ネットワーク上に保存されたファイルを保護するための強化プロトコルを導入しています 🛡️。
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ Dropbox はハッカーによって数千件の口座侵害が確認されたと発表 💻
Dropbox Inc. は、ブルームバーグ・ニュースによると、サイバー犯罪者グループが過去1か月の間に同社のプラットフォーム上の数千のアカウントに侵入し、クラウドに保存されたデータにアクセスしてダウンロードしたことを確認したといいます 🚨。
同社は、今回のセキュリティインシデントが個人ユーザーおよび法人ユーザーに影響し、機密データが危険にさらされたことを認めました 📊。
Dropbox の技術チームはすでに影響を受けたアカウントへの通知を行っており、新たなリスクを軽減し、同社ネットワーク上に保存されたファイルを保護するための強化プロトコルを導入しています 🛡️。
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
GOLD ひとつのハックが暗号資産の大惨事へとつながった経緯
ハッカーが、トランプの実物コレクターコインの販売に関連する「Real $TRUMP Coins」のX(旧Twitter)アカウントに侵入し、新しいトークン「GOLD」を宣伝するためにそれを利用した。
注目度の高いブランドを背景に、トークンの時価総額は短期間で約6,000万にまで急上昇した。だがその後すぐに急落が起きた。トークンの価値はおよそ99%下落し、何千人ものトレーダーが壊滅的な損失を被ることになった。
オンチェーン分析によると、デプロイに関連するウォレットは約2億2,450万GOLDを売却し、利益として約33万ドル(330,000)を得たという。一方で、侵害の責任を負うと名乗る個人は、8.2百万ドル超を手にしたと主張している。
さらに、オンライン上ではイランのハッカーが関与している可能性も指摘されたが、正式な確認はなされていない。
教訓は、知名度のある名前や注目度の高いアカウントがあっても、そのトークンが正当である保証にはならないということだ。暗号資産では、購入前に必ず公式情報を確認し、オンチェーンデータを監査(監査/精査)してから判断しよう。
#TRUMP #GOLD #iran #hackers
196
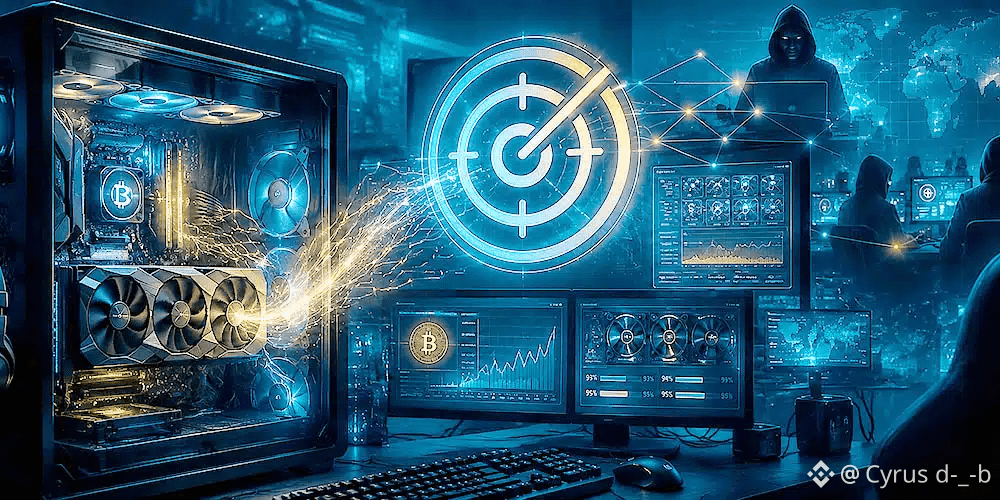
ハッカーはAIチャットボットを使ってマルウェアを忍ばせ、ゲーマーのGPUをマイニングに使う#Criptomonedas
#hackers は、AIのブームを利用するためのかなり汚い、目を引く方法を見つけました:チャットボットと毒入り検索結果を使って、非常に知られたPCのユーティリティに偽装したマルウェアを忍ばせることです。#Microsoft は、ハッカーによるクリプトジャッキングキャンペーンをチャットボットを通じて発見しました。このキャンペーンは、特にゲーマーやハードウェア愛好者のような強力なマシンを持つユーザーをターゲットにしており、攻撃者が電気代を支払うことなく暗号通貨をマイニングできるGPUがあるからです。
イランはその安価なエネルギーのために#criptomineria の楽園でしたが、国とアメリカの間で起こっていることを理解すると、今やハッカーはそのエネルギーコストを抑える方法を世界中のゲーマーのPCから探さなければなりません。それが#Mining の比率を維持するために必要だからです。
罠は、あなたが日常的に行っている非常に普通の行動から始まります。HWMonitor、CrystalDiskInfo、Display Driver Uninstaller、FurMark、Pack、またはPDFgearのようなツールを探していると、気づかないうちに本物のように見える偽のウェブサイトにたどり着き、ZIPファイルをダウンロードし、公式で普通のソフトウェアをインストールしていると思い込んでしまいます。
問題は、そのパッケージがDLLサイドローディングを介して悪意のあるコードを実行するように準備されていることです。これは、正当な実行ファイルを利用してDLLを読み込み、疑いを持たれずに感染を開始する技術です。
マイクロソフトは、このキャンペーンが150以上の悪意のあるドメインに支えられており、2026年3月から活動を開始していることを説明しています。したがって、これは本当に最近のことであり、イランの安価なエネルギーのパーティーが終わったことに対する絶望と一致しています。
システムに侵入すると、マルウェアはScreenConnectという正当なリモートアクセスツールをインストールしますが、ここでは乱用されています。その後、gminer、lolMiner、SRBMiner-MULTIなどのマイナーを展開し、すべてGPUを絞り取ることに焦点を当てています。
$BTC $BNB
{spot}(BTCUSDT)
ハッカーはAIチャットボットを使ってマルウェアを忍ばせ、ゲーマーのGPUをマイニングに使う#Criptomonedas
#hackers は、AIのブームを利用するためのかなり汚い、目を引く方法を見つけました:チャットボットと毒入り検索結果を使って、非常に知られたPCのユーティリティに偽装したマルウェアを忍ばせることです。#Microsoft は、ハッカーによるクリプトジャッキングキャンペーンをチャットボットを通じて発見しました。このキャンペーンは、特にゲーマーやハードウェア愛好者のような強力なマシンを持つユーザーをターゲットにしており、攻撃者が電気代を支払うことなく暗号通貨をマイニングできるGPUがあるからです。
イランはその安価なエネルギーのために#criptomineria の楽園でしたが、国とアメリカの間で起こっていることを理解すると、今やハッカーはそのエネルギーコストを抑える方法を世界中のゲーマーのPCから探さなければなりません。それが#Mining の比率を維持するために必要だからです。
罠は、あなたが日常的に行っている非常に普通の行動から始まります。HWMonitor、CrystalDiskInfo、Display Driver Uninstaller、FurMark、Pack、またはPDFgearのようなツールを探していると、気づかないうちに本物のように見える偽のウェブサイトにたどり着き、ZIPファイルをダウンロードし、公式で普通のソフトウェアをインストールしていると思い込んでしまいます。
問題は、そのパッケージがDLLサイドローディングを介して悪意のあるコードを実行するように準備されていることです。これは、正当な実行ファイルを利用してDLLを読み込み、疑いを持たれずに感染を開始する技術です。
マイクロソフトは、このキャンペーンが150以上の悪意のあるドメインに支えられており、2026年3月から活動を開始していることを説明しています。したがって、これは本当に最近のことであり、イランの安価なエネルギーのパーティーが終わったことに対する絶望と一致しています。
システムに侵入すると、マルウェアはScreenConnectという正当なリモートアクセスツールをインストールしますが、ここでは乱用されています。その後、gminer、lolMiner、SRBMiner-MULTIなどのマイナーを展開し、すべてGPUを絞り取ることに焦点を当てています。
$BTC $BNB
132

·
--
🔥 🔥🔥🔥🔥🔥6か月で約10億ドルの損失
暗号資産プロジェクトは2026年上半期に207件のハッキングで9億7200万ドルを失いました。
📊 Immunefiは過去最多の攻撃を記録しましたが、1件あたりの平均損失は減少しました。
リスクは、コードからインフラ、鍵、そして人を標的にする攻撃へと移行しています
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥🔥6か月で約10億ドルの損失
暗号資産プロジェクトは2026年上半期に207件のハッキングで9億7200万ドルを失いました。
📊 Immunefiは過去最多の攻撃を記録しましたが、1件あたりの平均損失は減少しました。
リスクは、コードからインフラ、鍵、そして人を標的にする攻撃へと移行しています
#HackerAlert #hackers #HackerNews
$BNB
暗号資産プロジェクトは2026年上半期に207件のハッキングで9億7200万ドルを失いました。
📊 Immunefiは過去最多の攻撃を記録しましたが、1件あたりの平均損失は減少しました。
リスクは、コードからインフラ、鍵、そして人を標的にする攻撃へと移行しています
#HackerAlert #hackers #HackerNews
$BNB
1
7
445

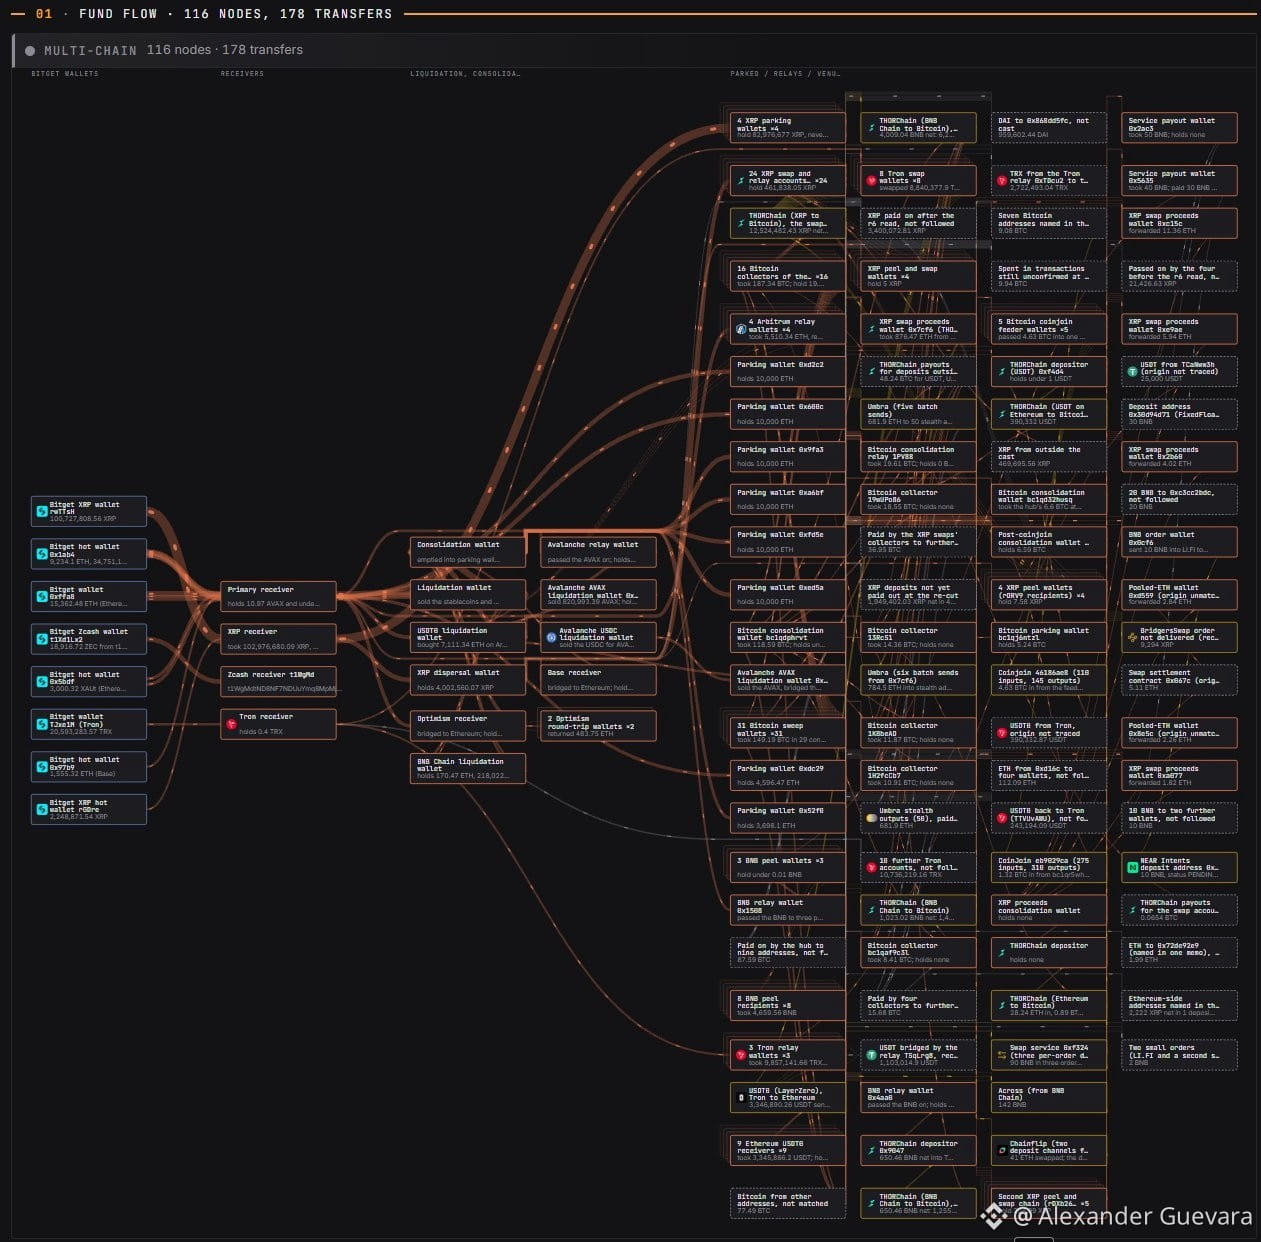
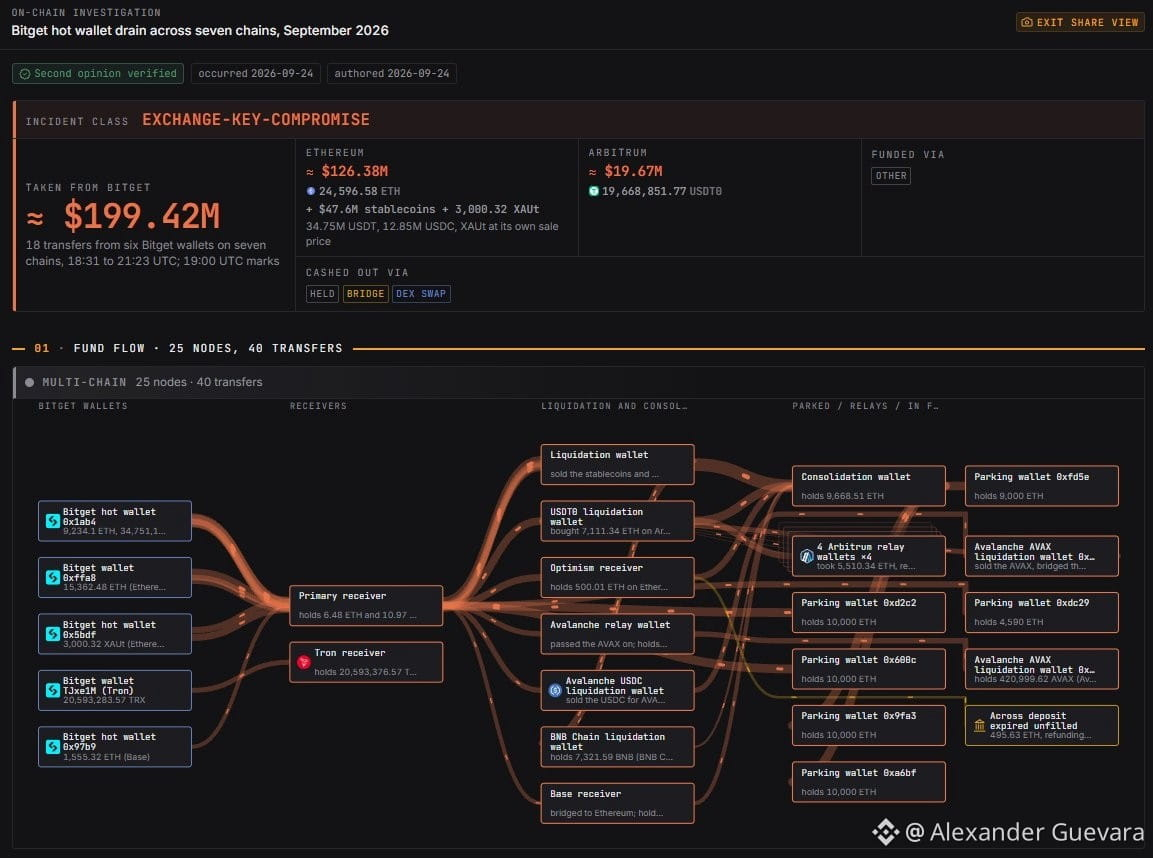
よし、このBitgetの調査はほんの少しだけ複雑になりましたね 🤣🤣
Bitgetのホットウォレットがハッキングされた件の完全な調査は、私のDBで利用可能です
総額2億ドル($200M)を追跡できており、当初の多くの主張($185M)を上回っています。ただしBitgetは、侵害(漏洩)された総額が$385Mだと認めています。私は、その資金の大半は、xrp、ada、suiなど、追跡しにくいチェーンにあるのではないかと思っています...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
よし、このBitgetの調査はほんの少しだけ複雑になりましたね 🤣🤣
Bitgetのホットウォレットがハッキングされた件の完全な調査は、私のDBで利用可能です
総額2億ドル($200M)を追跡できており、当初の多くの主張($185M)を上回っています。ただしBitgetは、侵害(漏洩)された総額が$385Mだと認めています。私は、その資金の大半は、xrp、ada、suiなど、追跡しにくいチェーンにあるのではないかと思っています...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
Bitgetのホットウォレットがハッキングされた件の完全な調査は、私のDBで利用可能です
総額2億ドル($200M)を追跡できており、当初の多くの主張($185M)を上回っています。ただしBitgetは、侵害(漏洩)された総額が$385Mだと認めています。私は、その資金の大半は、xrp、ada、suiなど、追跡しにくいチェーンにあるのではないかと思っています...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
引用されたコンテンツは削除されました
17
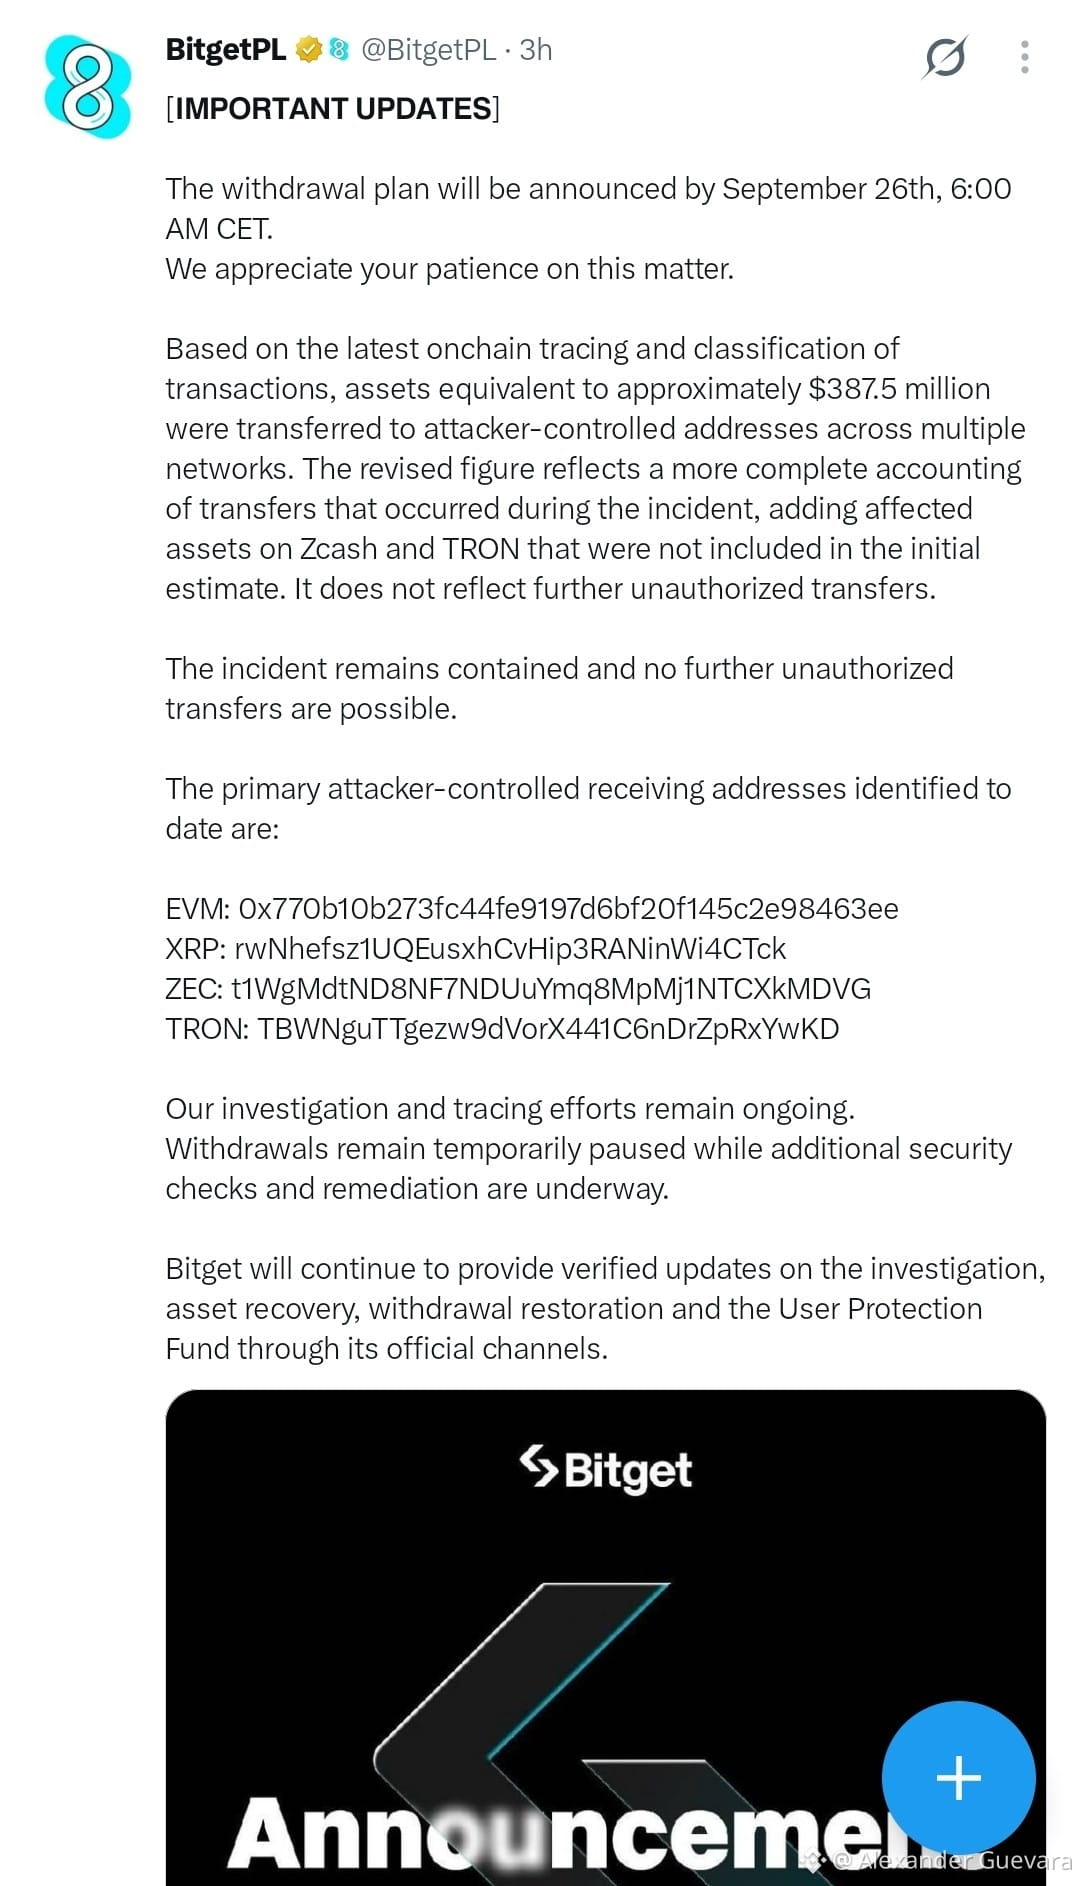
Bitgetは、同社のプラットフォームに影響を与えたセキュリティ・インシデントを受けて、出金計画はCETの9月26日午前6時より前に発表されることを確認しました。
一連の調査により、攻撃者が複数のネットワーク(ZcashおよびTRONを含む)を通じて約3億8,750万ドルを送金したことが判明しています。この金額は、影響を受けた総計を含んでおり、新たな未承認の動きは記録されていません。状況は完全に封じ込められています。
出金は、厳格なセキュリティ検証と是正措置を適用するため、一時的に引き続き停止されています。
攻撃者に関連する主要なアドレスは以下のとおりです:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
同社は、検証済みのチャネルを通じて、復旧プロセスおよび資金の有効化に関する公式アップデートを引き続き発行します。
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Bitgetは、同社のプラットフォームに影響を与えたセキュリティ・インシデントを受けて、出金計画はCETの9月26日午前6時より前に発表されることを確認しました。
一連の調査により、攻撃者が複数のネットワーク(ZcashおよびTRONを含む)を通じて約3億8,750万ドルを送金したことが判明しています。この金額は、影響を受けた総計を含んでおり、新たな未承認の動きは記録されていません。状況は完全に封じ込められています。
出金は、厳格なセキュリティ検証と是正措置を適用するため、一時的に引き続き停止されています。
攻撃者に関連する主要なアドレスは以下のとおりです:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
同社は、検証済みのチャネルを通じて、復旧プロセスおよび資金の有効化に関する公式アップデートを引き続き発行します。
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 最新 — 暗号資産泥棒に判決
🚓 「GothFerrari」として知られるハッカーは、暗号資産で2.5億ドル超の窃盗を手助けしたとして、米国の連邦刑務所で78か月の刑を言い渡されました( $BTC / $ETH / $SOL )
報道によると、犯行には以下が含まれていました:
→ ソーシャルエンジニアリング
→ ハードウェアウォレットの窃盗
→ 組織的な仮想通貨の強奪 👀
暗号資産における残酷な真実の、もう一つの注意喚起です:
📍 セキュリティは、誇大宣伝(バズ)よりもはるかに重要。
人々はチャートに注目します…
一方で攻撃者は「アクセス」に注目します。
この市場では、ウォレットを守ることは、正しいコインを選ぶのと同じくらい重要です。 🔒
常に:
• コールドストレージを使用する
• シードフレーズを保護する
• フィッシングリンクを避ける
• 突然のDM(ダイレクトメッセージ)を決して信用しない
1つのミスで、すべてが消える可能性があります。
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 最新 — 暗号資産泥棒に判決
🚓 「GothFerrari」として知られるハッカーは、暗号資産で2.5億ドル超の窃盗を手助けしたとして、米国の連邦刑務所で78か月の刑を言い渡されました( $BTC / $ETH / $SOL )
報道によると、犯行には以下が含まれていました:
→ ソーシャルエンジニアリング
→ ハードウェアウォレットの窃盗
→ 組織的な仮想通貨の強奪 👀
暗号資産における残酷な真実の、もう一つの注意喚起です:
📍 セキュリティは、誇大宣伝(バズ)よりもはるかに重要。
人々はチャートに注目します…
一方で攻撃者は「アクセス」に注目します。
この市場では、ウォレットを守ることは、正しいコインを選ぶのと同じくらい重要です。 🔒
常に:
• コールドストレージを使用する
• シードフレーズを保護する
• フィッシングリンクを避ける
• 突然のDM(ダイレクトメッセージ)を決して信用しない
1つのミスで、すべてが消える可能性があります。
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

記事
サトシ・ナカモトの物語:クレイグ・ライトが文書偽造を認める#Write2Earn クレイグ・ライトは、COPAとの法的闘争の中での#SatoshiNakamoto の主張において文書を偽造したことを認め、彼の信頼性に疑問を投げかけている。
ストーリーのハイライト
自己申告のサトシ・ナカモトであるクレイグ・ライトは、注目の法的闘争の中で文書を偽造したことを認めた。
COPAは、ジャック・ドーシーのような影響力のある人物によって支持されるライトのナカモトのアイデンティティに挑戦している。
ライトの信頼性は、文書操作を認めたことにより、情報セキュリティスペシャリストとして傷つけられた。
クレイグ・ライト、長年にわたりビットコインの発明者サトシ・ナカモトであると主張してきたオーストラリアのコンピュータ科学者は、自身の主張を支持する文書を偽造したことを認めた。この告白は、ライトとクリプトカレンシー・オープン・パテント・アライアンス(COPA)との間の注目を集める法的闘争の結果であり、彼のデジタル通貨創設者としての自己主張に影を落とすこととなった。
サトシ・ナカモトの物語:クレイグ・ライトが文書偽造を認める
#Write2Earn クレイグ・ライトは、COPAとの法的闘争の中での#SatoshiNakamoto の主張において文書を偽造したことを認め、彼の信頼性に疑問を投げかけている。
ストーリーのハイライト
自己申告のサトシ・ナカモトであるクレイグ・ライトは、注目の法的闘争の中で文書を偽造したことを認めた。
COPAは、ジャック・ドーシーのような影響力のある人物によって支持されるライトのナカモトのアイデンティティに挑戦している。
ライトの信頼性は、文書操作を認めたことにより、情報セキュリティスペシャリストとして傷つけられた。
クレイグ・ライト、長年にわたりビットコインの発明者サトシ・ナカモトであると主張してきたオーストラリアのコンピュータ科学者は、自身の主張を支持する文書を偽造したことを認めた。この告白は、ライトとクリプトカレンシー・オープン・パテント・アライアンス(COPA)との間の注目を集める法的闘争の結果であり、彼のデジタル通貨創設者としての自己主張に影を落とすこととなった。
3
819

·
--
🚨 「SEGURAS(安全)」とされるビットコイン口座から1億ドル超を盗むロバン(強奪) 🔐
サイバー犯罪者は、無事だと見なされていた数千の口座に属する、1億ドル超のビットコインを奪取した ⚠️。
この事件は暗号資産業界にとって新たなスキャンダルとなり、業界では強盗やサイバー攻撃が繰り返されてきたことから、再び投資家の信頼に影響を与えている 💸。
このニュースは、デジタル資産のカストディとセキュリティの力学に対する圧力を高める。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 「SEGURAS(安全)」とされるビットコイン口座から1億ドル超を盗むロバン(強奪) 🔐
サイバー犯罪者は、無事だと見なされていた数千の口座に属する、1億ドル超のビットコインを奪取した ⚠️。
この事件は暗号資産業界にとって新たなスキャンダルとなり、業界では強盗やサイバー攻撃が繰り返されてきたことから、再び投資家の信頼に影響を与えている 💸。
このニュースは、デジタル資産のカストディとセキュリティの力学に対する圧力を高める。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
サイバー犯罪者は、無事だと見なされていた数千の口座に属する、1億ドル超のビットコインを奪取した ⚠️。
この事件は暗号資産業界にとって新たなスキャンダルとなり、業界では強盗やサイバー攻撃が繰り返されてきたことから、再び投資家の信頼に影響を与えている 💸。
このニュースは、デジタル資産のカストディとセキュリティの力学に対する圧力を高める。
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180
記事
AI vs ハッカー:仮想通貨におけるサイバーセキュリティの戦いAI vs ハッカー
では、仮想通貨について話しましょう。それは無信頼の仕組みと分散型ネットワークがすべてですよね?そしてブロックチェーン技術のおかげで安全性が約束されている──でも肝心なのは、暗号資産はハッカーにとって磁石みたいな存在だということです。マジで、取引所の侵害からフィッシング詐欺まで、過去10年で失われた金額は数十億ドル規模。
そこに人工知能(AI)が登場します。いま、この荒れた世界に踏み込んできて──ヒーロー役を担うと同時に、場合によっては悪役にもなる。AIとハッカーの間で続くこの戦いは、仮想通貨のセキュリティの未来を大きく形づくるかもしれません。
AI vs ハッカー:仮想通貨におけるサイバーセキュリティの戦い
AI vs ハッカー
では、仮想通貨について話しましょう。それは無信頼の仕組みと分散型ネットワークがすべてですよね?そしてブロックチェーン技術のおかげで安全性が約束されている──でも肝心なのは、暗号資産はハッカーにとって磁石みたいな存在だということです。マジで、取引所の侵害からフィッシング詐欺まで、過去10年で失われた金額は数十億ドル規模。
そこに人工知能(AI)が登場します。いま、この荒れた世界に踏み込んできて──ヒーロー役を担うと同時に、場合によっては悪役にもなる。AIとハッカーの間で続くこの戦いは、仮想通貨のセキュリティの未来を大きく形づくるかもしれません。
では、仮想通貨について話しましょう。それは無信頼の仕組みと分散型ネットワークがすべてですよね?そしてブロックチェーン技術のおかげで安全性が約束されている──でも肝心なのは、暗号資産はハッカーにとって磁石みたいな存在だということです。マジで、取引所の侵害からフィッシング詐欺まで、過去10年で失われた金額は数十億ドル規模。
そこに人工知能(AI)が登場します。いま、この荒れた世界に踏み込んできて──ヒーロー役を担うと同時に、場合によっては悪役にもなる。AIとハッカーの間で続くこの戦いは、仮想通貨のセキュリティの未来を大きく形づくるかもしれません。
456
219
41
456

·
--
弱気相場
🔥北朝鮮のハッカーが拡大中で、Defiセクターを狙っている👈
これは驚くべきことで、わずか3週間で#hackers が北朝鮮に関連して二つの大きな攻撃を行いました。最初はSolanaのプロトコル#DRIFT 、そして今はプロトコル#KelpDAO です。これらのハッカーは、脆弱性を探知するために様々な手法を駆使して進化し続けています。
両方のイベントは#cripto セクターに甚大な損失をもたらしました。500百万ドル以上がDriftとkelpdaoの脆弱性を通じて横流しされました。
これは偶然か、特定のセクターを狙った攻撃なのか?一部のアナリストによると、これらの二つの事件は「組織的」な何かを示唆しています。これらの攻撃はますます頻繁になっており、もはや取引所へのハッキングやコードのバグにとどまらず、セクターのインフラにまで狙いを定めています。
しかし、これはここで終わりません。脆弱性の悪用の影響は単一のdappに限らず、最近のkelpdaoや#AAVE のように他のプロトコルにも広がっています。
最近の出来事を踏まえて、Defiプロトコルを使用することに自信がありますか?
👉最新のクリプトアップデート...
共有してフォローしてください👈😎
$AAVE
{spot}(AAVEUSDT)
🔥北朝鮮のハッカーが拡大中で、Defiセクターを狙っている👈
これは驚くべきことで、わずか3週間で#hackers が北朝鮮に関連して二つの大きな攻撃を行いました。最初はSolanaのプロトコル#DRIFT 、そして今はプロトコル#KelpDAO です。これらのハッカーは、脆弱性を探知するために様々な手法を駆使して進化し続けています。
両方のイベントは#cripto セクターに甚大な損失をもたらしました。500百万ドル以上がDriftとkelpdaoの脆弱性を通じて横流しされました。
これは偶然か、特定のセクターを狙った攻撃なのか?一部のアナリストによると、これらの二つの事件は「組織的」な何かを示唆しています。これらの攻撃はますます頻繁になっており、もはや取引所へのハッキングやコードのバグにとどまらず、セクターのインフラにまで狙いを定めています。
しかし、これはここで終わりません。脆弱性の悪用の影響は単一のdappに限らず、最近のkelpdaoや#AAVE のように他のプロトコルにも広がっています。
最近の出来事を踏まえて、Defiプロトコルを使用することに自信がありますか?
👉最新のクリプトアップデート...
共有してフォローしてください👈😎
$AAVE
4
2.2k
🔒🚨 #Hackers の倫理団体がブロックチェーン Aptos における脆弱性を特定。
この不具合は、利用者への損害が発生する前に研究者によって発見されました。
この種の監査はエコシステムの安全性を強化し、開発者とサイバーセキュリティ専門家の連携の重要性を示しています。
セキュリティは、現代のブロックチェーンの柱の一つであり続けています。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
🔒🚨 #Hackers の倫理団体がブロックチェーン Aptos における脆弱性を特定。
この不具合は、利用者への損害が発生する前に研究者によって発見されました。
この種の監査はエコシステムの安全性を強化し、開発者とサイバーセキュリティ専門家の連携の重要性を示しています。
セキュリティは、現代のブロックチェーンの柱の一つであり続けています。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
この不具合は、利用者への損害が発生する前に研究者によって発見されました。
この種の監査はエコシステムの安全性を強化し、開発者とサイバーセキュリティ専門家の連携の重要性を示しています。
セキュリティは、現代のブロックチェーンの柱の一つであり続けています。
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
131
·
--
ブリッシュ
#hackers は Kelp DAO の LayerZero ブリッジを悪用し、2億9200万ドル相当の担保のない rs$ETH トークンを116,500枚発行しました。この攻撃は、1対1のDVN構成においてRPCインフラを操作することを含んでいました。
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers は Kelp DAO の LayerZero ブリッジを悪用し、2億9200万ドル相当の担保のない rs$ETH トークンを116,500枚発行しました。この攻撃は、1対1のDVN構成においてRPCインフラを操作することを含んでいました。
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#EarningsSeason
閲覧回数 111,604
1,050人が討論中
2
#ECBToTestAIAgentsInDigitalEuroPayments
閲覧回数 3,821
197人が討論中
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
閲覧回数 5,049
273人が討論中
4
#BitgetHackerFailsToMoveStolenFunds
閲覧回数 15,424
403人が討論中
5
#BitMineETHHoldingsTop6Million
閲覧回数 17,173
548人が討論中
6
#StrategyAdds1666BTCHoldingsReach847666
閲覧回数 14,330
389人が討論中
7
#NvidiaApproves$150BBuyback
閲覧回数 3,737
63人が討論中
8
#OpenAIDelaysGPT6.1OverSafetyIssues
閲覧回数 27,185
725人が討論中
9
#AMDToAcquireWorldLabsFor$8.2B
閲覧回数 1,872
52人が討論中
10
#AnthropicIPOProspectusCouldValueItOver$2T
閲覧回数 5,861
77人が討論中