

#electrumwalletbug
electrumwalletbug
閲覧回数 38
2人が討論中
注目
最新

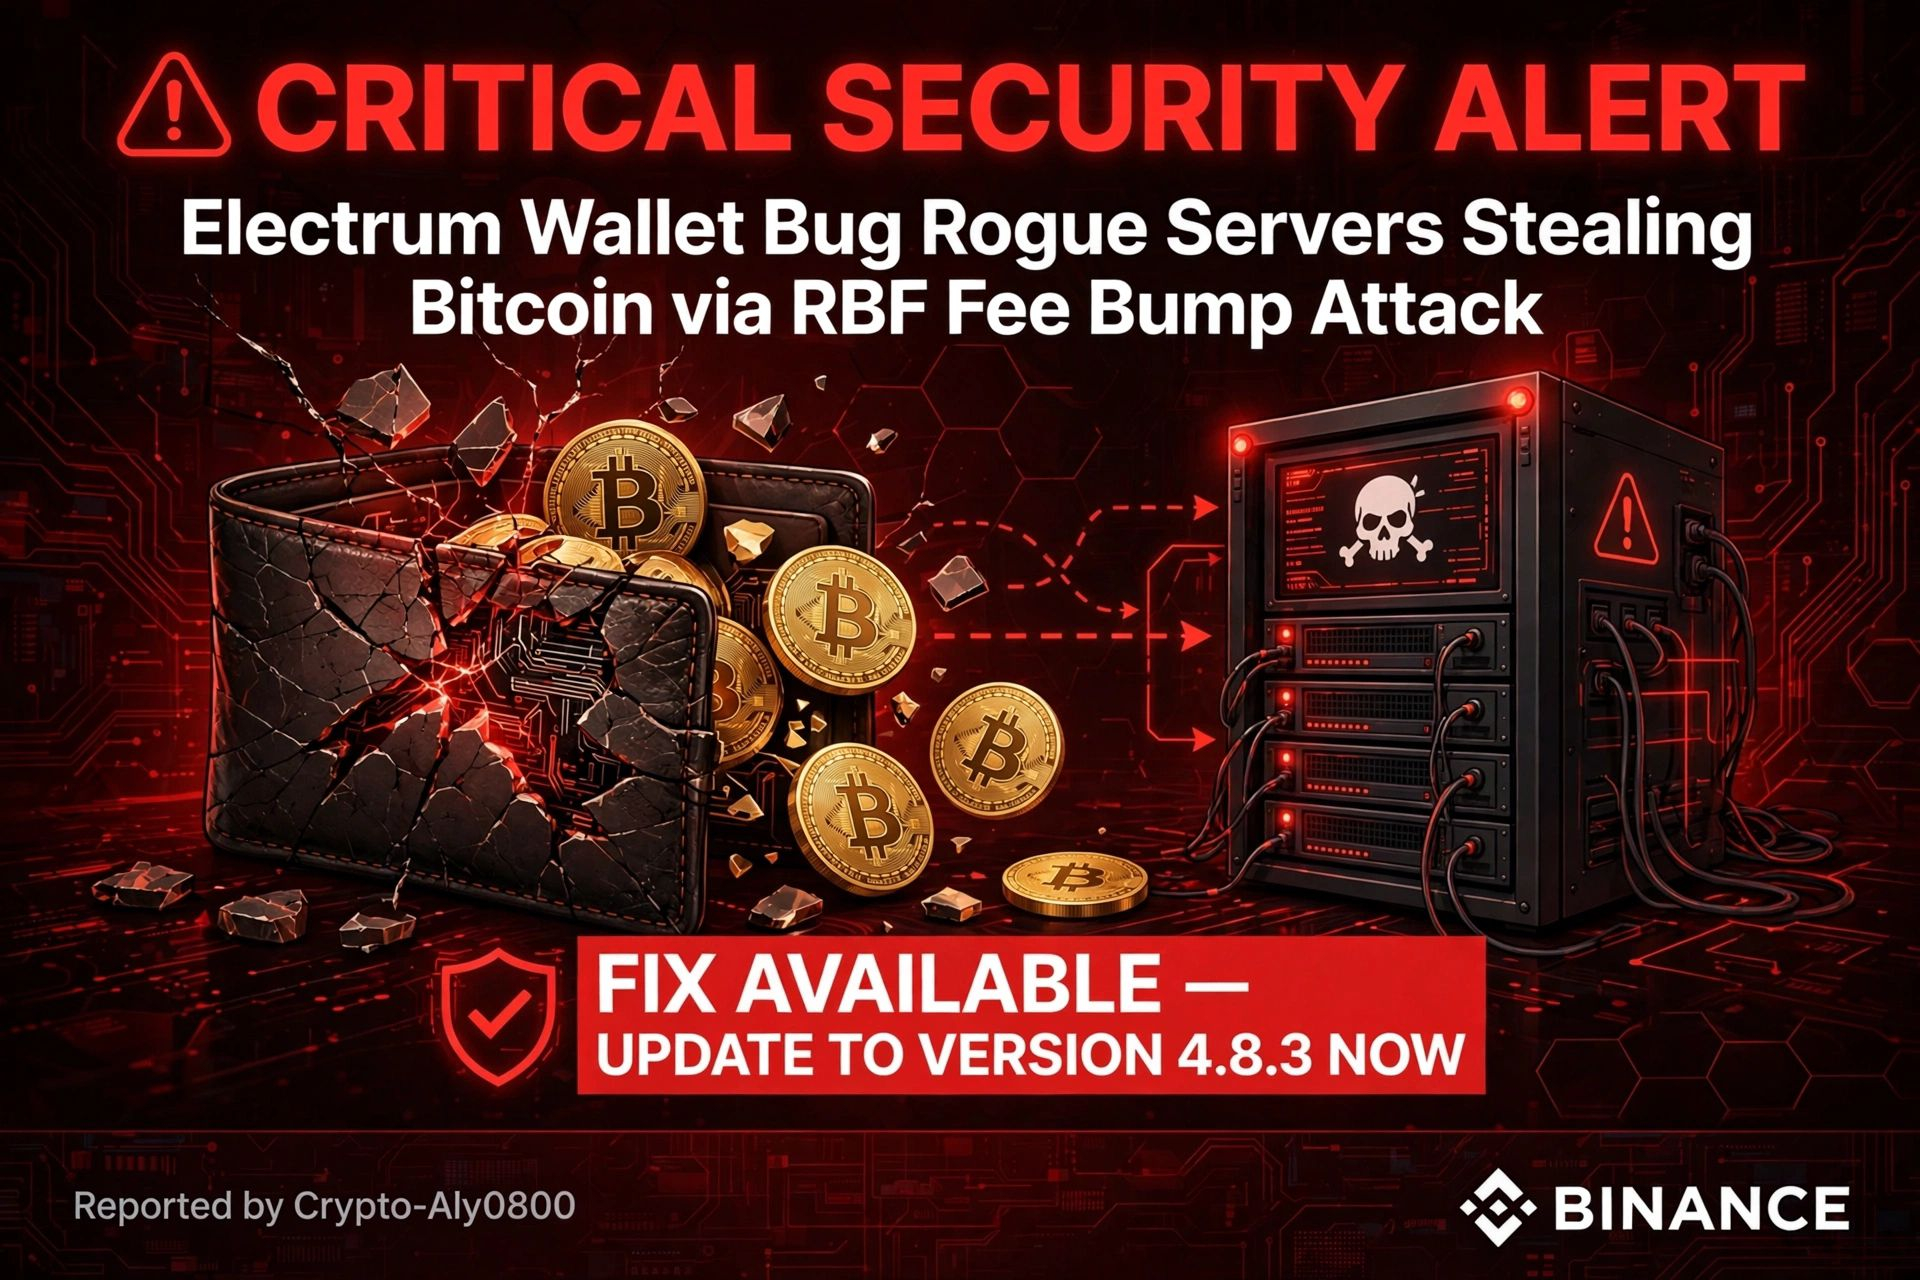
#ElectrumWalletBugLetRogueServersStealFunds
重要:Electrum Walletは、すでに悪用されていた重大な脆弱性に対処しました。
1. ユーザーが一般的なBTCトランザクションをブロードキャストします。
2. 悪意のあるElectrumサーバーがトランザクションを傍受し、ネットワークに中継しません。
3. サーバーはウォレットの履歴に不正なトランザクションを挿入します。このトランザクションは無効な署名で、攻撃者のアドレスに資金を送るものです。
4. この偽のトランザクションは、手数料がゼロの「停滞中」として表示されます。
5. ユーザーがReplace-By-Fee(RBF)を使ってトランザクションを迅速化しようとすると、意図せず偽のトランザクションに署名してしまいます。
攻撃者は、本来の送金先アドレスの末尾4文字と一致する、よく似たアドレスも使用しており、簡単な確認では見抜けないようにしていました。
10月に2件の事例が報告されました。
1人のユーザーは、手数料を引き上げた後に資金を失ったことを確認しました。
2台のTrezorデバイスを使用するマルチシグユーザーは、偽のトランザクションを間に合って発見しました。
- 4.8.3より前のすべてのバージョンに脆弱性があります。
- バージョン4.8.3では、未確認の支出トランザクションに対する署名検証が導入されています。
http://electrum.orgからのみダウンロードし、
署名を検証してください。
信頼できるサーバー、または自分で運用するサーバーにのみ接続してください。
RBFに署名する前に、必ずアドレス全体と金額を確認してください。
手数料の引き上げを急がないでください。
この情報は教育目的で提供されています。
ウォレットをアップデートしてください。
#electrumwalletbug #BitcoinSecurity
137
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BinancePick
閲覧回数 3.1M
153,048人が討論中
2
#EarningsSeason
閲覧回数 5.3M
26,029人が討論中
3
#AnthropicTTMRevenueGrewAbout1200%
閲覧回数 32,027
436人が討論中
4
#AnthropicS1ExpectedToday
閲覧回数 27,347
353人が討論中
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
閲覧回数 31,540
482人が討論中
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
閲覧回数 41,633
550人が討論中
7
#StrategyMSTRSurpassesNasdaqInMarketCap
閲覧回数 32,080
393人が討論中
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
閲覧回数 1,373
36人が討論中
9
#ElectrumWalletBugLetRogueServersStealFunds
閲覧回数 31,897
471人が討論中
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
閲覧回数 47,895
591人が討論中