
#cyberthreat
cyberthreat
閲覧回数 881
14人が討論中
注目
最新

⚠️ 注意: 偽のClaudeアプリが悪意のあるプログラムを拡散し、暗号資産を盗む
セキュリティレポートによると、「Claude Opus 5」という名前のデスクトップ用偽アプリが存在し、RevStealerとして知られるマルウェアを拡散していることが明らかになりました。これらのマルウェアは、50以上の暗号通貨ウォレットに加え、パスワードやブラウザ情報、メッセージングアプリのデータなどの機密情報を標的としており、ユーザーに対するセキュリティ上の脅威となります。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 出典: cointelegraph.com
⚠️ 注意: 偽のClaudeアプリが悪意のあるプログラムを拡散し、暗号資産を盗む
セキュリティレポートによると、「Claude Opus 5」という名前のデスクトップ用偽アプリが存在し、RevStealerとして知られるマルウェアを拡散していることが明らかになりました。これらのマルウェアは、50以上の暗号通貨ウォレットに加え、パスワードやブラウザ情報、メッセージングアプリのデータなどの機密情報を標的としており、ユーザーに対するセキュリティ上の脅威となります。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 出典: cointelegraph.com
セキュリティレポートによると、「Claude Opus 5」という名前のデスクトップ用偽アプリが存在し、RevStealerとして知られるマルウェアを拡散していることが明らかになりました。これらのマルウェアは、50以上の暗号通貨ウォレットに加え、パスワードやブラウザ情報、メッセージングアプリのデータなどの機密情報を標的としており、ユーザーに対するセキュリティ上の脅威となります。
━━━━━━━━━━━━━━
📊 影響: 📈 高い
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 出典: cointelegraph.com
33
⚠️ セキュリティ警告:ClickLock マルウェアが macOS ユーザーからデータを盗み出す!
新しい悪質なソフトウェアとして「ClickLock」が登場し、macOS デバイスのユーザーを狙っています。このマルウェアはソーシャルエンジニアリングを用いて被害者を騙し、パスワードや機密データを窃取します。脆弱性の悪用や高度な権限の取得は不要であるため、情報セキュリティ上のリスクがますます高まっています。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 出典: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ セキュリティ警告:ClickLock マルウェアが macOS ユーザーからデータを盗み出す!
新しい悪質なソフトウェアとして「ClickLock」が登場し、macOS デバイスのユーザーを狙っています。このマルウェアはソーシャルエンジニアリングを用いて被害者を騙し、パスワードや機密データを窃取します。脆弱性の悪用や高度な権限の取得は不要であるため、情報セキュリティ上のリスクがますます高まっています。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 出典: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
新しい悪質なソフトウェアとして「ClickLock」が登場し、macOS デバイスのユーザーを狙っています。このマルウェアはソーシャルエンジニアリングを用いて被害者を騙し、パスワードや機密データを窃取します。脆弱性の悪用や高度な権限の取得は不要であるため、情報セキュリティ上のリスクがますます高まっています。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 出典: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
11

·
--
🚨 新たな詐欺:$WEB3の実践者を狙う—ウォレット情報を盗む!💀
🔍 質問者は採用担当になりすまし、被害者を「Relay」という偽のAIカンファレンスツールのインストールに誘導します。実際には、macOSとWindowsの両方を対象とした悪意ある情報窃取マルウェアです。🛡️ ブラウザの認証情報、暗号化されたウォレットデータ、キーチェーン、Telegramのセッションなどを奪います。
⚠️ SlowMistが攻撃チェーンを確認しました。オンライン面接中は未検証のソフトウェアを決して実行せず、不審なシステムのパスワードプロンプトを無視しないでください。💡 あなたのデジタル資産は警戒心にかかっています。💬 最近、あなたやチームが不審な採用募集の依頼を見つけたことはありますか?👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 新たな詐欺:$WEB3の実践者を狙う—ウォレット情報を盗む!💀
🔍 質問者は採用担当になりすまし、被害者を「Relay」という偽のAIカンファレンスツールのインストールに誘導します。実際には、macOSとWindowsの両方を対象とした悪意ある情報窃取マルウェアです。🛡️ ブラウザの認証情報、暗号化されたウォレットデータ、キーチェーン、Telegramのセッションなどを奪います。
⚠️ SlowMistが攻撃チェーンを確認しました。オンライン面接中は未検証のソフトウェアを決して実行せず、不審なシステムのパスワードプロンプトを無視しないでください。💡 あなたのデジタル資産は警戒心にかかっています。💬 最近、あなたやチームが不審な採用募集の依頼を見つけたことはありますか?👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 質問者は採用担当になりすまし、被害者を「Relay」という偽のAIカンファレンスツールのインストールに誘導します。実際には、macOSとWindowsの両方を対象とした悪意ある情報窃取マルウェアです。🛡️ ブラウザの認証情報、暗号化されたウォレットデータ、キーチェーン、Telegramのセッションなどを奪います。
⚠️ SlowMistが攻撃チェーンを確認しました。オンライン面接中は未検証のソフトウェアを決して実行せず、不審なシステムのパスワードプロンプトを無視しないでください。💡 あなたのデジタル資産は警戒心にかかっています。💬 最近、あなたやチームが不審な採用募集の依頼を見つけたことはありますか?👇
⚠️ 金融助言ではありません。常にリスクを管理してください。🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
1

·
--
🔴 $BTC 注意 — 新しいマルウェアがあなたのフォトアルバムからシードフレーズを盗み取っています 🦈
📌 Appleの審査とGoogle Playのフィルターをすり抜けた、クロスプラットフォームの脅威「**SparkKitty**」が確認されました。OCR技術を使って、保存したスクリーンショット内をスキャンし、ウォレットのマネモニック(シードフレーズ)、パスワード、QRコードを探します。見つかれば、資金はすべて失われます。
💡 これは単なる推測ではありません — ある感染アプリだけで10,000回以上のダウンロードがありました。マルウェアは暗号資産ツール、メッセージングアプリ、さらには改造(mod)TikTokの中にも潜んでいます。iOSでは「Coin」アプリになりすましていました。Androidでは「SOEX」がトロイの木馬でした。
🔍 現実はこうです:シードフレーズをスクリーンショットとして保存しているなら、あなたはすでに攻撃者に鍵を渡してしまっています。 🛡️ セキュリティ専門家は、マネモニックはオフラインで保管(紙またはハードウェアウォレット)し、ランダムなアプリに写真ライブラリアクセスを許可しないよう警告しています。
💬 リカバリーフレーズはどうやって保管していますか — デジタルか、それともコールドストレージ? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC 注意 — 新しいマルウェアがあなたのフォトアルバムからシードフレーズを盗み取っています 🦈
📌 Appleの審査とGoogle Playのフィルターをすり抜けた、クロスプラットフォームの脅威「**SparkKitty**」が確認されました。OCR技術を使って、保存したスクリーンショット内をスキャンし、ウォレットのマネモニック(シードフレーズ)、パスワード、QRコードを探します。見つかれば、資金はすべて失われます。
💡 これは単なる推測ではありません — ある感染アプリだけで10,000回以上のダウンロードがありました。マルウェアは暗号資産ツール、メッセージングアプリ、さらには改造(mod)TikTokの中にも潜んでいます。iOSでは「Coin」アプリになりすましていました。Androidでは「SOEX」がトロイの木馬でした。
🔍 現実はこうです:シードフレーズをスクリーンショットとして保存しているなら、あなたはすでに攻撃者に鍵を渡してしまっています。 🛡️ セキュリティ専門家は、マネモニックはオフラインで保管(紙またはハードウェアウォレット)し、ランダムなアプリに写真ライブラリアクセスを許可しないよう警告しています。
💬 リカバリーフレーズはどうやって保管していますか — デジタルか、それともコールドストレージ? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Appleの審査とGoogle Playのフィルターをすり抜けた、クロスプラットフォームの脅威「**SparkKitty**」が確認されました。OCR技術を使って、保存したスクリーンショット内をスキャンし、ウォレットのマネモニック(シードフレーズ)、パスワード、QRコードを探します。見つかれば、資金はすべて失われます。
💡 これは単なる推測ではありません — ある感染アプリだけで10,000回以上のダウンロードがありました。マルウェアは暗号資産ツール、メッセージングアプリ、さらには改造(mod)TikTokの中にも潜んでいます。iOSでは「Coin」アプリになりすましていました。Androidでは「SOEX」がトロイの木馬でした。
🔍 現実はこうです:シードフレーズをスクリーンショットとして保存しているなら、あなたはすでに攻撃者に鍵を渡してしまっています。 🛡️ セキュリティ専門家は、マネモニックはオフラインで保管(紙またはハードウェアウォレット)し、ランダムなアプリに写真ライブラリアクセスを許可しないよう警告しています。
💬 リカバリーフレーズはどうやって保管していますか — デジタルか、それともコールドストレージ? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
弱気相場
🚨 重要警告:
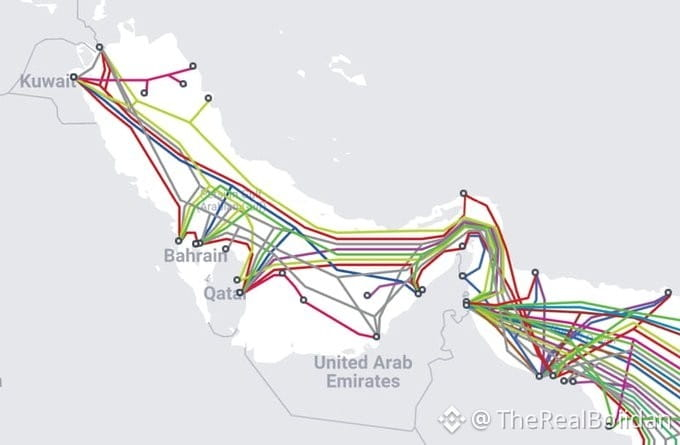
イランのIRGCがペルシャ湾の海底インターネットケーブルを妨害する可能性を示唆しました。
IRGCに関連するチャンネルが最近、湾の海底ケーブルルートの地図を公開しました。
ターゲットにされた場合、地域のインターネット速度、クラウドプラットフォーム、金融ネットワークに大打撃を与える可能性があります。🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 重要警告:
イランのIRGCがペルシャ湾の海底インターネットケーブルを妨害する可能性を示唆しました。
IRGCに関連するチャンネルが最近、湾の海底ケーブルルートの地図を公開しました。
ターゲットにされた場合、地域のインターネット速度、クラウドプラットフォーム、金融ネットワークに大打撃を与える可能性があります。🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
イランのIRGCがペルシャ湾の海底インターネットケーブルを妨害する可能性を示唆しました。
IRGCに関連するチャンネルが最近、湾の海底ケーブルルートの地図を公開しました。
ターゲットにされた場合、地域のインターネット速度、クラウドプラットフォーム、金融ネットワークに大打撃を与える可能性があります。🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
8

·
--
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
暗号分野での侵害は2026年上半期に207件となり、件数は2倍以上に増加しました。これはこれまでで最高の「6か月間」記録です。損失総額は9億7200万ドルに減少した一方で、盗まれた資金の76%はインフラへの侵害と重要な口座(キー)の侵害によるものでした。これらは全体のインシデントのうち15%に過ぎません。北朝鮮と関連するハッカーが押収・取得分の66%を占めており、2億9200万ドル規模のKelpDAOエクスプロイトも含まれています。
この頻度の急増は、業界がまだ十分に対処できていない重大な運用上のセキュリティギャップを示唆しています。このレポートの後、自社のセキュリティ対策を見直していますか?
投資助言ではありません。常にリスクを管理してください。
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
暗号分野での侵害は2026年上半期に207件となり、件数は2倍以上に増加しました。これはこれまでで最高の「6か月間」記録です。損失総額は9億7200万ドルに減少した一方で、盗まれた資金の76%はインフラへの侵害と重要な口座(キー)の侵害によるものでした。これらは全体のインシデントのうち15%に過ぎません。北朝鮮と関連するハッカーが押収・取得分の66%を占めており、2億9200万ドル規模のKelpDAOエクスプロイトも含まれています。
この頻度の急増は、業界がまだ十分に対処できていない重大な運用上のセキュリティギャップを示唆しています。このレポートの後、自社のセキュリティ対策を見直していますか?
投資助言ではありません。常にリスクを管理してください。
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Body:
暗号分野での侵害は2026年上半期に207件となり、件数は2倍以上に増加しました。これはこれまでで最高の「6か月間」記録です。損失総額は9億7200万ドルに減少した一方で、盗まれた資金の76%はインフラへの侵害と重要な口座(キー)の侵害によるものでした。これらは全体のインシデントのうち15%に過ぎません。北朝鮮と関連するハッカーが押収・取得分の66%を占めており、2億9200万ドル規模のKelpDAOエクスプロイトも含まれています。
この頻度の急増は、業界がまだ十分に対処できていない重大な運用上のセキュリティギャップを示唆しています。このレポートの後、自社のセキュリティ対策を見直していますか?
投資助言ではありません。常にリスクを管理してください。
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
20

🚨 国家が支援するAIが暗号を狩り始めました — $BTC HOLDERS(保有者)が標的に ⚡
📌 北朝鮮のキムスキー部隊は、単なる基本的なフィッシングから、AIを活用した本格的な攻撃スタックへとレベルアップしました。Geniansによると、Ollama、GPT4All、Mstyを使ったオンプレミスのLLM環境に加え、Cursor AIエディターも導入しており、情報抽出を自動化し、フィッシングを大規模に武器化しているとのこと。これは素人がやるような“script kiddie”な行動ではなく、国家級の攻撃者が産業レベルの欺瞞マシンを構築しているものです。 🌊
💡 暗号トレーダーにとって重要なのは、次にあなたが受け取る「緊急のウォレット移行」DMや偽の取引所通知が、機械生成され、個別最適化され、正当な連絡とほぼ見分けがつかない可能性があるということです。 🔍 取引所のログインポータル、サポートチャット、エアドロップの請求は、こうした自動化されたソーシャルエンジニアリングの主要な標的です。
🦈 賢い資金はこの脅威が来ることを把握していました — だからこそ、機関投資家向けのカストディソリューションは締め付けを強め続けています。問題は、あなた自身の防衛境界を強化できているかどうかです。 💬 あなたの保有物に向けた、AIが作るスピアフィッシングに対する現在の防御策は何ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 国家が支援するAIが暗号を狩り始めました — $BTC HOLDERS(保有者)が標的に ⚡
📌 北朝鮮のキムスキー部隊は、単なる基本的なフィッシングから、AIを活用した本格的な攻撃スタックへとレベルアップしました。Geniansによると、Ollama、GPT4All、Mstyを使ったオンプレミスのLLM環境に加え、Cursor AIエディターも導入しており、情報抽出を自動化し、フィッシングを大規模に武器化しているとのこと。これは素人がやるような“script kiddie”な行動ではなく、国家級の攻撃者が産業レベルの欺瞞マシンを構築しているものです。 🌊
💡 暗号トレーダーにとって重要なのは、次にあなたが受け取る「緊急のウォレット移行」DMや偽の取引所通知が、機械生成され、個別最適化され、正当な連絡とほぼ見分けがつかない可能性があるということです。 🔍 取引所のログインポータル、サポートチャット、エアドロップの請求は、こうした自動化されたソーシャルエンジニアリングの主要な標的です。
🦈 賢い資金はこの脅威が来ることを把握していました — だからこそ、機関投資家向けのカストディソリューションは締め付けを強め続けています。問題は、あなた自身の防衛境界を強化できているかどうかです。 💬 あなたの保有物に向けた、AIが作るスピアフィッシングに対する現在の防御策は何ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 北朝鮮のキムスキー部隊は、単なる基本的なフィッシングから、AIを活用した本格的な攻撃スタックへとレベルアップしました。Geniansによると、Ollama、GPT4All、Mstyを使ったオンプレミスのLLM環境に加え、Cursor AIエディターも導入しており、情報抽出を自動化し、フィッシングを大規模に武器化しているとのこと。これは素人がやるような“script kiddie”な行動ではなく、国家級の攻撃者が産業レベルの欺瞞マシンを構築しているものです。 🌊
💡 暗号トレーダーにとって重要なのは、次にあなたが受け取る「緊急のウォレット移行」DMや偽の取引所通知が、機械生成され、個別最適化され、正当な連絡とほぼ見分けがつかない可能性があるということです。 🔍 取引所のログインポータル、サポートチャット、エアドロップの請求は、こうした自動化されたソーシャルエンジニアリングの主要な標的です。
🦈 賢い資金はこの脅威が来ることを把握していました — だからこそ、機関投資家向けのカストディソリューションは締め付けを強め続けています。問題は、あなた自身の防衛境界を強化できているかどうかです。 💬 あなたの保有物に向けた、AIが作るスピアフィッシングに対する現在の防御策は何ですか? 👇
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
39
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#StellarActivatesProtocol28At211TPS
閲覧回数 109
19人が討論中
2
#SECGrantsInnovationExemptionForTokenizedStocks
閲覧回数 492
56人が討論中
3
#XRPGains3%AsRippleAddsMPPSupport
閲覧回数 343
42人が討論中
4
#SPGlobalToAcquireOpenZeppelin
閲覧回数 250
28人が討論中
5
#BitcoinSurpasses$77000
閲覧回数 18,915
233人が討論中
6
#ParadigmDisclosesZECHolding
閲覧回数 76,147
1,120人が討論中
7
#BitcoinETFsShed$450M
閲覧回数 27,235
221人が討論中
8
#USWeeklyJoblessClaimsFallTo196K
閲覧回数 42,251
645人が討論中
9
#ArkhamSaysBlackRockBuys$1.5BInETH
閲覧回数 7,246
73人が討論中
10
#FCARaidsThreeLondonIllegalCryptoSites
閲覧回数 3,078
79人が討論中