

#bitgetsecurity
bitgetsecurity
閲覧回数 306
4人が討論中
注目
最新

Bitget のセキュリティインシデント 何が起きた?
暗号資産の世界に、巨大な取引所であってもリスクがゼロではないという別の注意喚起が届きました。😳
9月24日、Bitgetはホット/ウォームウォレットの一部から不正な送金が行われたと報告しました。初期の推定は約351.6Mドルでしたが、その後のオンチェーン追跡に基づき、約387.5Mドルへと更新されました。
Bitgetは、コールドウォレットは安全なままだったとし、影響を受けた金額は同社のユーザー保護基金で補填されると述べています。セキュリティ調査が続く間、出金は一時的に停止されました。
私にとっての学びはシンプルです:
すべてを1つの取引所に置かない
シードフレーズや秘密鍵を決して共有しない
ウォレットに接続する前に、リンクを必ず確認する
そして覚えておいてください:暗号資産には常にリスクが伴います。
あなたは CEX と自己管理(セルフカストディ)どちらだと思いますか?
#BinanceSquareFamily #BitgetSecurity #bitgethack
71
記事
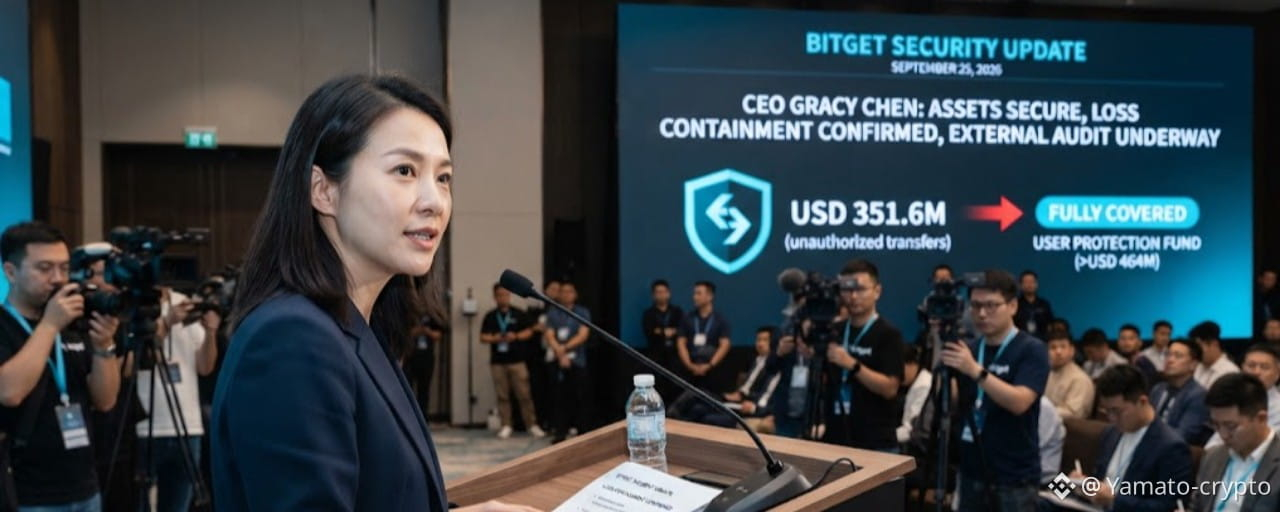
BitgetのCEO、サイバー攻撃を可能にした脆弱性を明かすBitget取引所は木曜日、不正送金があったと記録しており、その合計は概算で3億5,160万米ドルに上る。サイバー攻撃への対応として、同社のCEOであるグレイシー・チェンは、昨日(2026年9月24日)の障害の発生源を明らかにした。
"攻撃者は、当社のウォレット・インフラにある重要サーバーを侵害し、取引ログを改ざんして、承認システムをだまして資金を送金させた" とチェンは詳述した。
役員は、脆弱性がユーザーの秘密鍵を侵害しなかったため、最悪のシナリオは否定されると指摘した。
BitgetのCEO、サイバー攻撃を可能にした脆弱性を明かす
Bitget取引所は木曜日、不正送金があったと記録しており、その合計は概算で3億5,160万米ドルに上る。サイバー攻撃への対応として、同社のCEOであるグレイシー・チェンは、昨日(2026年9月24日)の障害の発生源を明らかにした。
"攻撃者は、当社のウォレット・インフラにある重要サーバーを侵害し、取引ログを改ざんして、承認システムをだまして資金を送金させた" とチェンは詳述した。
役員は、脆弱性がユーザーの秘密鍵を侵害しなかったため、最悪のシナリオは否定されると指摘した。
"攻撃者は、当社のウォレット・インフラにある重要サーバーを侵害し、取引ログを改ざんして、承認システムをだまして資金を送金させた" とチェンは詳述した。
役員は、脆弱性がユーザーの秘密鍵を侵害しなかったため、最悪のシナリオは否定されると指摘した。
257

·
--
ブリッシュ
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
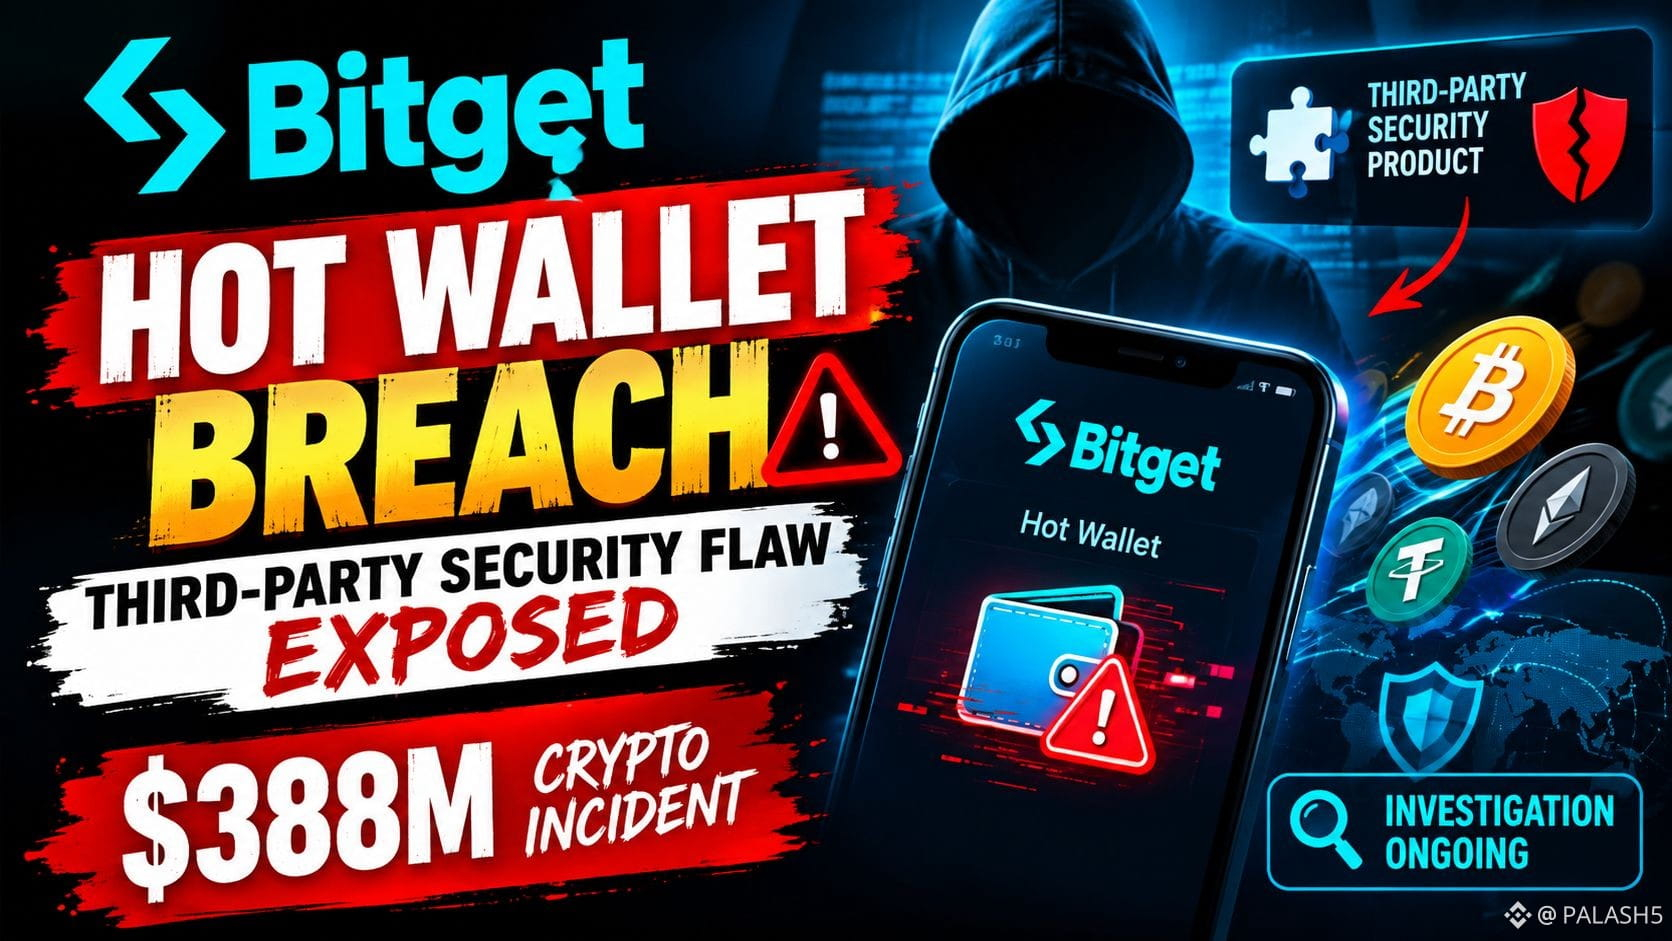
Bitgetの最新の口座報告によると、9月24日の事件は、同社のホット/ウォームウォレット基盤の一部からの不正送金が関与していたということです。調査では、攻撃者が第三者のセキュリティ製品の脆弱性を悪用し、内部認証情報を入手したうえで、不正な出金コマンドを使用したことが示されています。Bitgetは、その根本的な脆弱性はその後、修正済みだとしています。
現在報告されている影響額は約3億8,750万〜3億8,800万ドルです。Bitgetは、コールドウォレットには影響がなく、ユーザーの口座残高も影響を受けていないと述べています。また、MandiantおよびSlowMistが進行中のフォレンジック調査と資産回収を支援しています。
私の見解:今回の事件は、取引所のセキュリティがウォレットのアーキテクチャだけでなく、第三者システムのセキュリティやアクセス制御にも依存していることを示しています。今重要なのは、外部の脆弱性がどのように悪用されたのか、追加の保護策がどの程度実装されているのか、そして影響を受けた資産のどれほどが回収可能なのか、という点です。
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
510
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
閲覧回数 3,837
199人が討論中
2
#MicronBeatsEarningsLiftsGuidance
閲覧回数 6,453
193人が討論中
3
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
閲覧回数 6,968
203人が討論中
4
#BitcoinClears$85200
閲覧回数 25,470
286人が討論中
5
#AltcoinSeasonIndexHoldsAbove60For5Days
閲覧回数 128,761
1,673人が討論中
6
#USADPAdds90000JobsInSeptember
閲覧回数 56,599
947人が討論中
7
#USCorePCEEasesTo3%InAugust
閲覧回数 40,544
663人が討論中
8
#KospiPostsWorstQuarterSince2020
閲覧回数 23,708
569人が討論中
9
#SECToClarifyOnChainFundraisingRules
閲覧回数 59,555
772人が討論中
10
#UKFCAOpensCryptoFirmAuthorization
閲覧回数 55,589
628人が討論中