
#binancep2psafety
binancep2psafety
閲覧回数 50,818
16人が討論中
注目
最新
·
--
⚠️ OTC詐欺アラート
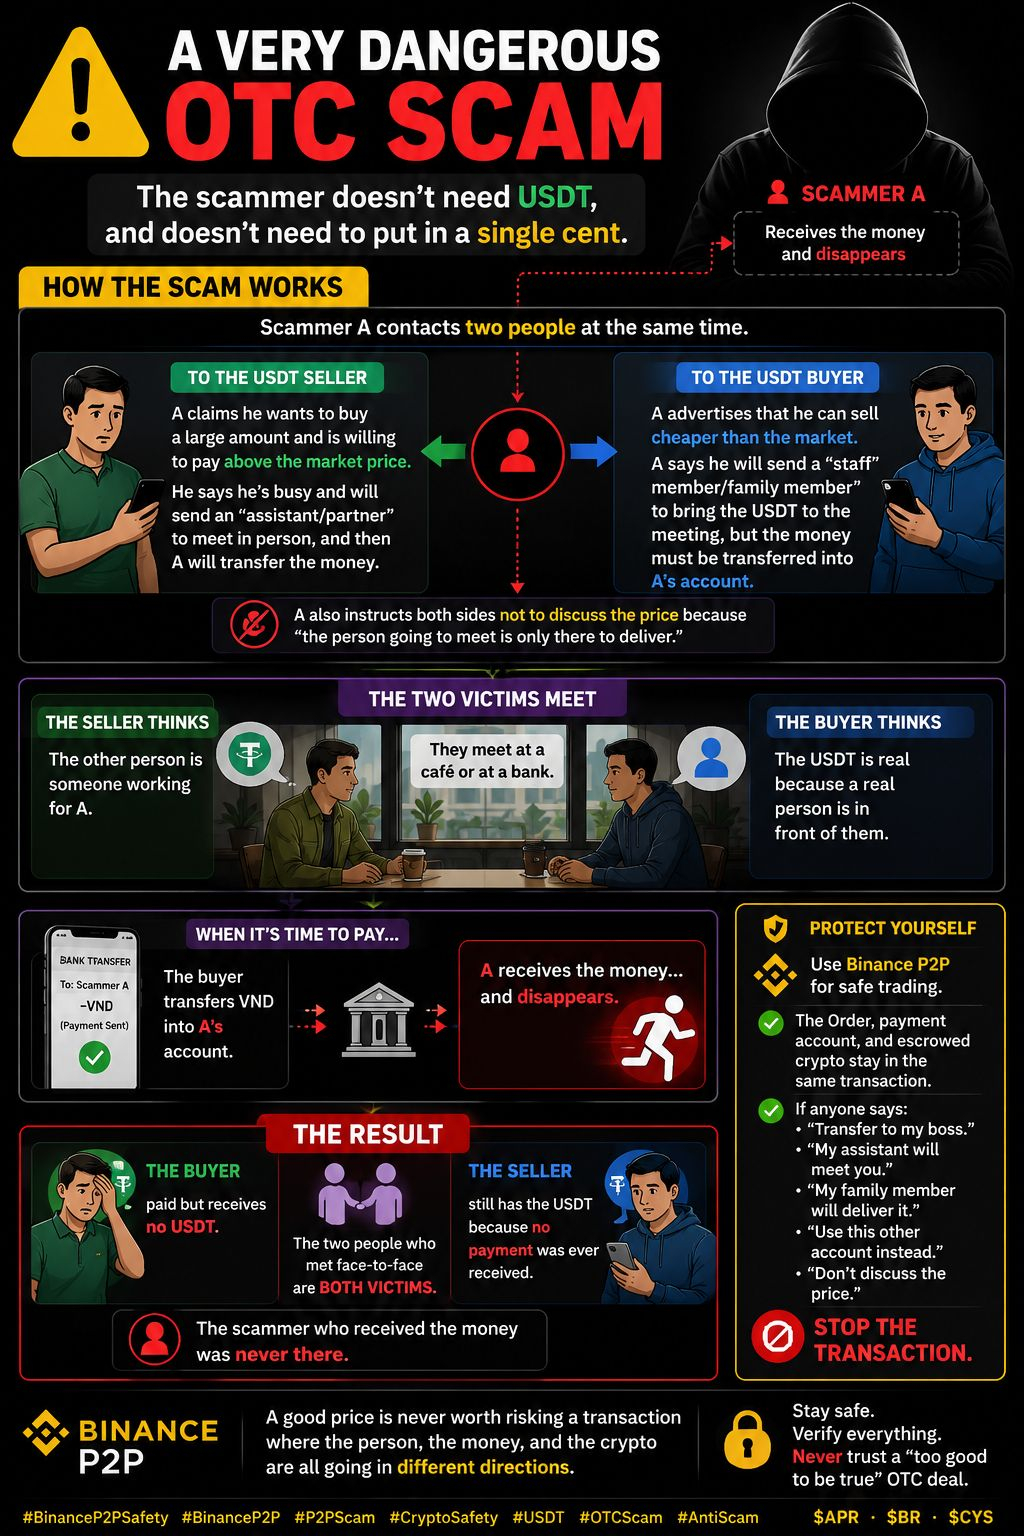
詐欺師は、USDTを保有していない/お金を一切投資していないのに、USDTの買い手と売り手の両方を騙すことができます。
売り手には高い価格を提示し、買い手には安い価格を提示した後、買い手に詐欺師の口座へ直接送金するよう伝えつつ、対面するための偽の「アシスタント」を送り込みます。
💰 買い手が送金 → 詐欺師は消えます。
❌ 買い手はUSDTを受け取れません。
❌ 売り手は入金されません。
❌ 両者が被害者です。
だから私はBinance P2P�: 注文、支払い口座、そして暗号資産は同一の取引で一致しているべきだと思っています。
🚨 「上司に払って」「私のアシスタントがあなたと会う」「別の口座を使って」などと言われたら——STOP。
良い価格は、資金を失うリスクに決して見合いません。
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
{future}(BRUSDT)
{future}(APRUSDT)
{future}(CYSUSDT)
⚠️ OTC詐欺アラート
詐欺師は、USDTを保有していない/お金を一切投資していないのに、USDTの買い手と売り手の両方を騙すことができます。
売り手には高い価格を提示し、買い手には安い価格を提示した後、買い手に詐欺師の口座へ直接送金するよう伝えつつ、対面するための偽の「アシスタント」を送り込みます。
💰 買い手が送金 → 詐欺師は消えます。
❌ 買い手はUSDTを受け取れません。
❌ 売り手は入金されません。
❌ 両者が被害者です。
だから私はBinance P2P�: 注文、支払い口座、そして暗号資産は同一の取引で一致しているべきだと思っています。
🚨 「上司に払って」「私のアシスタントがあなたと会う」「別の口座を使って」などと言われたら——STOP。
良い価格は、資金を失うリスクに決して見合いません。
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
詐欺師は、USDTを保有していない/お金を一切投資していないのに、USDTの買い手と売り手の両方を騙すことができます。
売り手には高い価格を提示し、買い手には安い価格を提示した後、買い手に詐欺師の口座へ直接送金するよう伝えつつ、対面するための偽の「アシスタント」を送り込みます。
💰 買い手が送金 → 詐欺師は消えます。
❌ 買い手はUSDTを受け取れません。
❌ 売り手は入金されません。
❌ 両者が被害者です。
だから私はBinance P2P�: 注文、支払い口座、そして暗号資産は同一の取引で一致しているべきだと思っています。
🚨 「上司に払って」「私のアシスタントがあなたと会う」「別の口座を使って」などと言われたら——STOP。
良い価格は、資金を失うリスクに決して見合いません。
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
1
258
·
--
" 名前は一致した。なのにお金は、間違った相手に渡ってしまう可能性がまだあった。 "
私は以前、これを当然だと思っていました。口座名義が、注文に表示されているKYC名と一致していれば、それだけでリリースしてよかったのです。
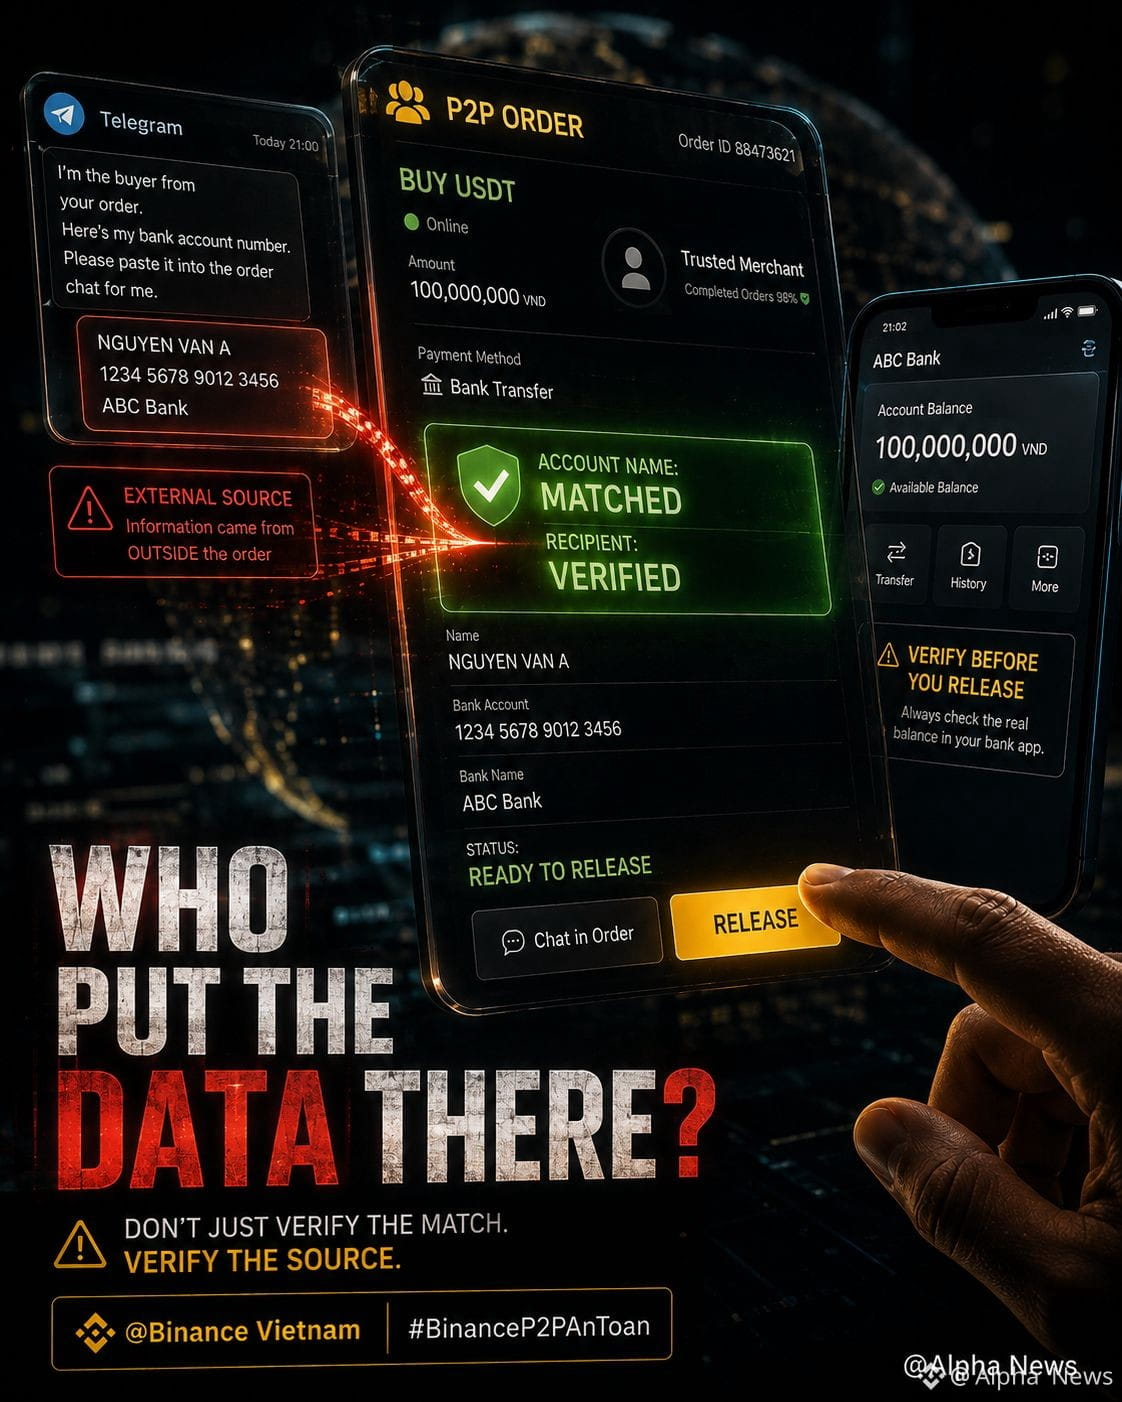
午後9時、Telegramのメッセージが突然表示されました。
「あなたの注文の購入者です。銀行口座番号はこちらです。注文チャットに貼り付けてください。」
被害者は、実在の注文、実在の人物のために、チャットに正確な口座番号と名義を入力しました。ただし、プラットフォーム外で連絡してきた相手ではありません。
画面に緑のメッセージが表示されました。 「受取人名が一致します。」
指がリリースボタンの上にとどまりました。
これはBinanceのP2P反スキャムのガイダンスに書かれているシナリオです。私がスキャンのことを考えるたびに頭に浮かべていた「途中で銀行口座を変更する」という“危険信号”とは、まったく別物でした。
私は、自分が情報の出どころを一度も確認していなかったことに気づきました。確かめていたのは一致しているかどうかだけでした。
もし間違った口座情報を貼り付けていたら、間に合って検知するには、口座残高を確認するために銀行アプリを開いて実際の残高を照合する必要がありました。「一致しました」という通知で止まっていてはダメだったのです。
ガイダンスを読み直して、なぜプラットフォームがアプリ内でのコミュニケーション維持を強調しているのか理解しました。紛争が起きた場合の証拠のためだけでなく、注文内の情報が、実際に関与している2者から発信されたものであることを保証するためでもあるのです。
危険信号は、必ずしも不自然な行動とは限りません。危険信号があるとすれば、情報そのものの出どころに潜んでいることもあります。
本当の問題は、口座名義が一致しているかどうかではないのかもしれません。
その情報が、私が対応している注文から実際に出てきたのか、それともどこか別の場所から差し込まれたものなのか——それが問題です。
#BinanceP2PSafety @Binance_Vietnam $BNB
{future}(BNBUSDT)
" 名前は一致した。なのにお金は、間違った相手に渡ってしまう可能性がまだあった。 "
私は以前、これを当然だと思っていました。口座名義が、注文に表示されているKYC名と一致していれば、それだけでリリースしてよかったのです。
午後9時、Telegramのメッセージが突然表示されました。
「あなたの注文の購入者です。銀行口座番号はこちらです。注文チャットに貼り付けてください。」
被害者は、実在の注文、実在の人物のために、チャットに正確な口座番号と名義を入力しました。ただし、プラットフォーム外で連絡してきた相手ではありません。
画面に緑のメッセージが表示されました。 「受取人名が一致します。」
指がリリースボタンの上にとどまりました。
これはBinanceのP2P反スキャムのガイダンスに書かれているシナリオです。私がスキャンのことを考えるたびに頭に浮かべていた「途中で銀行口座を変更する」という“危険信号”とは、まったく別物でした。
私は、自分が情報の出どころを一度も確認していなかったことに気づきました。確かめていたのは一致しているかどうかだけでした。
もし間違った口座情報を貼り付けていたら、間に合って検知するには、口座残高を確認するために銀行アプリを開いて実際の残高を照合する必要がありました。「一致しました」という通知で止まっていてはダメだったのです。
ガイダンスを読み直して、なぜプラットフォームがアプリ内でのコミュニケーション維持を強調しているのか理解しました。紛争が起きた場合の証拠のためだけでなく、注文内の情報が、実際に関与している2者から発信されたものであることを保証するためでもあるのです。
危険信号は、必ずしも不自然な行動とは限りません。危険信号があるとすれば、情報そのものの出どころに潜んでいることもあります。
本当の問題は、口座名義が一致しているかどうかではないのかもしれません。
その情報が、私が対応している注文から実際に出てきたのか、それともどこか別の場所から差し込まれたものなのか——それが問題です。
#BinanceP2PSafety @Binance Vietnam $BNB
私は以前、これを当然だと思っていました。口座名義が、注文に表示されているKYC名と一致していれば、それだけでリリースしてよかったのです。
午後9時、Telegramのメッセージが突然表示されました。
「あなたの注文の購入者です。銀行口座番号はこちらです。注文チャットに貼り付けてください。」
被害者は、実在の注文、実在の人物のために、チャットに正確な口座番号と名義を入力しました。ただし、プラットフォーム外で連絡してきた相手ではありません。
画面に緑のメッセージが表示されました。 「受取人名が一致します。」
指がリリースボタンの上にとどまりました。
これはBinanceのP2P反スキャムのガイダンスに書かれているシナリオです。私がスキャンのことを考えるたびに頭に浮かべていた「途中で銀行口座を変更する」という“危険信号”とは、まったく別物でした。
私は、自分が情報の出どころを一度も確認していなかったことに気づきました。確かめていたのは一致しているかどうかだけでした。
もし間違った口座情報を貼り付けていたら、間に合って検知するには、口座残高を確認するために銀行アプリを開いて実際の残高を照合する必要がありました。「一致しました」という通知で止まっていてはダメだったのです。
ガイダンスを読み直して、なぜプラットフォームがアプリ内でのコミュニケーション維持を強調しているのか理解しました。紛争が起きた場合の証拠のためだけでなく、注文内の情報が、実際に関与している2者から発信されたものであることを保証するためでもあるのです。
危険信号は、必ずしも不自然な行動とは限りません。危険信号があるとすれば、情報そのものの出どころに潜んでいることもあります。
本当の問題は、口座名義が一致しているかどうかではないのかもしれません。
その情報が、私が対応している注文から実際に出てきたのか、それともどこか別の場所から差し込まれたものなのか——それが問題です。
#BinanceP2PSafety @Binance Vietnam $BNB
4
4
3.2k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#BitcoinReboundsTo$79K
閲覧回数 3,034
61人が討論中
2
#FedHikeOddsRiseTo89%
閲覧回数 56,672
906人が討論中
3
#RLUSDSupplyHitsRecord$2.442B
閲覧回数 2,930
52人が討論中
4
#AvalancheIntegratesIntoUAEPassDigitalVault
閲覧回数 59,892
917人が討論中
5
#UKSeeksViewsOnTokenizingGold
閲覧回数 45,935
685人が討論中
6
#AnthropicCEOCallsForAISlowdown
閲覧回数 219,465
3,200人が討論中
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
閲覧回数 4,112
84人が討論中
8
#BrazilCentralBankRaisesVASPCapitalRequirements
閲覧回数 36,406
771人が討論中
9
#BitcoinThirdSingleBlockReorgInFourWeeks
閲覧回数 87,759
1,590人が討論中
10
#EthereumFallsBelow$2500
閲覧回数 6,945
95人が討論中