
#swarm
swarm
閲覧回数 216,828
521人が討論中
注目
最新
·
--
【公式アップデートパッケージにトロイの木馬!Swarmノードのウォレットキーとパスワードが盗まれる】
11月9日、分散型ストレージネットワークSwarmの開発チームのリリースプロセスがハッキングされました。攻撃者は公式ルートを通じて、マルウェア入りのbee-js 13.3.0とSwarm Desktop 0.56.2(後者は自動更新でも配信)を公開。ノードのウォレットキーファイルと平文で保存されたロック解除パスワードを盗み、遠隔操作用のバックドアも残します。インストールした方は、パソコン全体が感染したものと考え、クリーンな端末で新しいウォレットを作成して資産を移してください。デスクトップ版は0.56.3にアップグレードしてください。
$BZZ
#Swarm #供应链攻击 #ウォレットセキュリティ
【公式アップデートパッケージにトロイの木馬!Swarmノードのウォレットキーとパスワードが盗まれる】
11月9日、分散型ストレージネットワークSwarmの開発チームのリリースプロセスがハッキングされました。攻撃者は公式ルートを通じて、マルウェア入りのbee-js 13.3.0とSwarm Desktop 0.56.2(後者は自動更新でも配信)を公開。ノードのウォレットキーファイルと平文で保存されたロック解除パスワードを盗み、遠隔操作用のバックドアも残します。インストールした方は、パソコン全体が感染したものと考え、クリーンな端末で新しいウォレットを作成して資産を移してください。デスクトップ版は0.56.3にアップグレードしてください。
$BZZ
#Swarm #供应链攻击 #ウォレットセキュリティ
11月9日、分散型ストレージネットワークSwarmの開発チームのリリースプロセスがハッキングされました。攻撃者は公式ルートを通じて、マルウェア入りのbee-js 13.3.0とSwarm Desktop 0.56.2(後者は自動更新でも配信)を公開。ノードのウォレットキーファイルと平文で保存されたロック解除パスワードを盗み、遠隔操作用のバックドアも残します。インストールした方は、パソコン全体が感染したものと考え、クリーンな端末で新しいウォレットを作成して資産を移してください。デスクトップ版は0.56.3にアップグレードしてください。
$BZZ
#Swarm #供应链攻击 #ウォレットセキュリティ
135

·
--
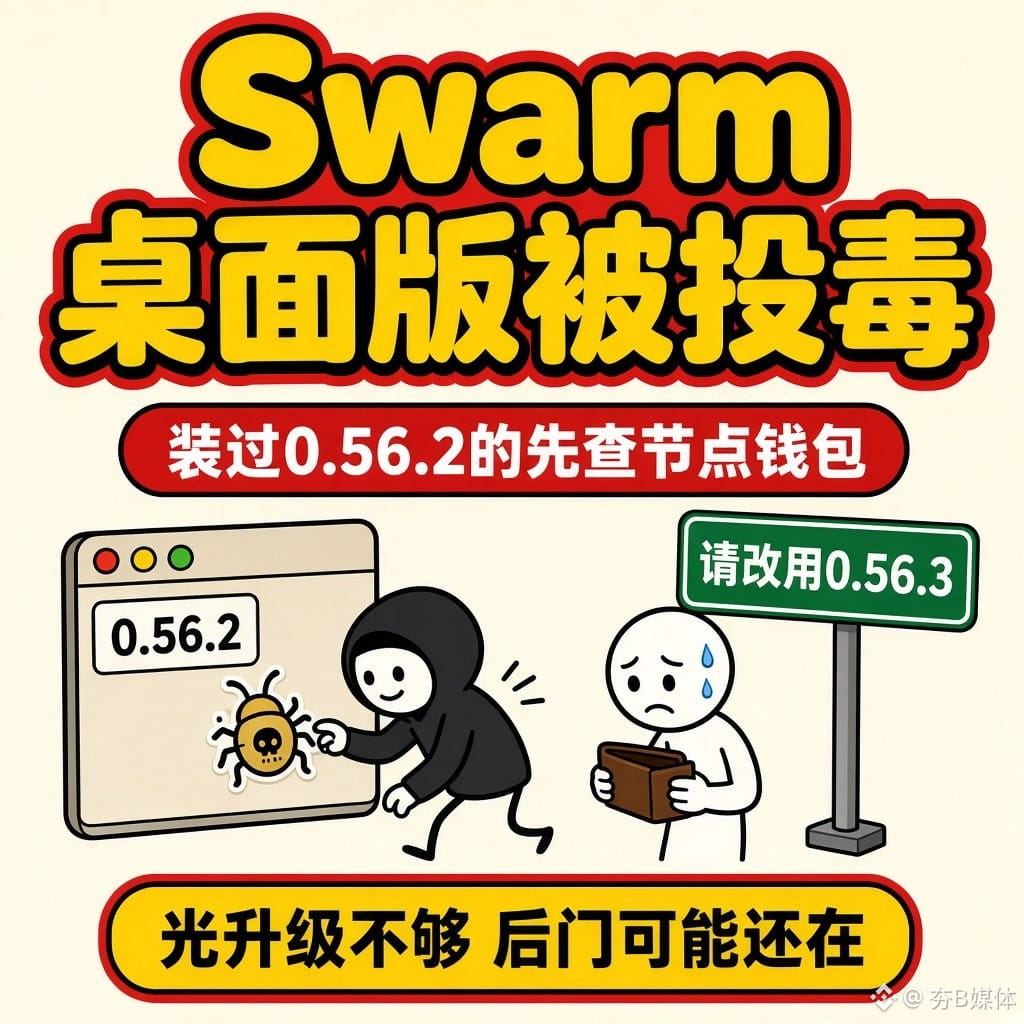
Swarmデスクトップ版にマルウェア混入:0.56.2をインストールした人は、アップグレードだけで済ませないでください。ノードウォレットがすでに漏えいしている可能性があります
昨日(11月9日午前8時ごろ、香港時間)、SwarmプロジェクトEthersphereの公式リリースチャンネルが悪用され、2つの悪意あるバージョンが公開されました。npmパッケージ@ethersphere/bee-js 13.3.0と、Swarm Desktop 0.56.2です。SlowMistも本日午前11時38分に同じ件を報告しました。
悪意あるコードは、Swarm Desktopのノードウォレットの秘密鍵や設定ファイルに保存されたパスワードを盗み出そうとし、Windows、macOS、Linuxにバックドアを仕込みます。bee-js 13.3.0はnpm上に約75分間公開された後に削除され、デスクトップ版0.56.2は約8時間半公開されたままでした。
影響を受けるのは、この2つのバージョンをインストールした人です。取引所がハッキングされたわけではなく、Swarmユーザー全員が被害に遭ったわけでも、資金の移動が確認されたわけでもありません。メンテナーはクリーンなデスクトップ版0.56.3を公開済みです。bee-jsは13.2.0に固定してください。アップグレードやアンインストールだけでは、すでにインストールされたバックドアは削除できず、盗み出された秘密鍵も取り戻せません。
0.56.2を実行した場合は、そのマシンが完全に侵害された可能性があるものとして扱い、クリーンなPCからノード資金とステーキング資産を新しい鍵に移してください。「補償の受け取り」や「緊急移行」をうたう見知らぬリンクはクリックしないでください。
Swarm Desktopやbee-jsを使ったことはありますか?この2つのバージョンをインストールしたことはありますか?
投資助言ではありません。
出典:Ethersphere公式GitHubリリースノート(v0.56.3、2026-11-09 20:52 HKT。マルウェアが混入した0.56.2を置き換えたと記載);SlowMist(2026-11-10 11:38 HKT);The Hacker News、Socketのインシデント分析 · 2026-11-10 12:35 HKTごろ
#Swarm #供应链攻击 #夯B媒体 $BZZ
Swarmデスクトップ版にマルウェア混入:0.56.2をインストールした人は、アップグレードだけで済ませないでください。ノードウォレットがすでに漏えいしている可能性があります
昨日(11月9日午前8時ごろ、香港時間)、SwarmプロジェクトEthersphereの公式リリースチャンネルが悪用され、2つの悪意あるバージョンが公開されました。npmパッケージ@ethersphere/bee-js 13.3.0と、Swarm Desktop 0.56.2です。SlowMistも本日午前11時38分に同じ件を報告しました。
悪意あるコードは、Swarm Desktopのノードウォレットの秘密鍵や設定ファイルに保存されたパスワードを盗み出そうとし、Windows、macOS、Linuxにバックドアを仕込みます。bee-js 13.3.0はnpm上に約75分間公開された後に削除され、デスクトップ版0.56.2は約8時間半公開されたままでした。
影響を受けるのは、この2つのバージョンをインストールした人です。取引所がハッキングされたわけではなく、Swarmユーザー全員が被害に遭ったわけでも、資金の移動が確認されたわけでもありません。メンテナーはクリーンなデスクトップ版0.56.3を公開済みです。bee-jsは13.2.0に固定してください。アップグレードやアンインストールだけでは、すでにインストールされたバックドアは削除できず、盗み出された秘密鍵も取り戻せません。
0.56.2を実行した場合は、そのマシンが完全に侵害された可能性があるものとして扱い、クリーンなPCからノード資金とステーキング資産を新しい鍵に移してください。「補償の受け取り」や「緊急移行」をうたう見知らぬリンクはクリックしないでください。
Swarm Desktopやbee-jsを使ったことはありますか?この2つのバージョンをインストールしたことはありますか?
投資助言ではありません。
出典:Ethersphere公式GitHubリリースノート(v0.56.3、2026-11-09 20:52 HKT。マルウェアが混入した0.56.2を置き換えたと記載);SlowMist(2026-11-10 11:38 HKT);The Hacker News、Socketのインシデント分析 · 2026-11-10 12:35 HKTごろ
#Swarm #供应链攻击 #夯B媒体 $BZZ
昨日(11月9日午前8時ごろ、香港時間)、SwarmプロジェクトEthersphereの公式リリースチャンネルが悪用され、2つの悪意あるバージョンが公開されました。npmパッケージ@ethersphere/bee-js 13.3.0と、Swarm Desktop 0.56.2です。SlowMistも本日午前11時38分に同じ件を報告しました。
悪意あるコードは、Swarm Desktopのノードウォレットの秘密鍵や設定ファイルに保存されたパスワードを盗み出そうとし、Windows、macOS、Linuxにバックドアを仕込みます。bee-js 13.3.0はnpm上に約75分間公開された後に削除され、デスクトップ版0.56.2は約8時間半公開されたままでした。
影響を受けるのは、この2つのバージョンをインストールした人です。取引所がハッキングされたわけではなく、Swarmユーザー全員が被害に遭ったわけでも、資金の移動が確認されたわけでもありません。メンテナーはクリーンなデスクトップ版0.56.3を公開済みです。bee-jsは13.2.0に固定してください。アップグレードやアンインストールだけでは、すでにインストールされたバックドアは削除できず、盗み出された秘密鍵も取り戻せません。
0.56.2を実行した場合は、そのマシンが完全に侵害された可能性があるものとして扱い、クリーンなPCからノード資金とステーキング資産を新しい鍵に移してください。「補償の受け取り」や「緊急移行」をうたう見知らぬリンクはクリックしないでください。
Swarm Desktopやbee-jsを使ったことはありますか?この2つのバージョンをインストールしたことはありますか?
投資助言ではありません。
出典:Ethersphere公式GitHubリリースノート(v0.56.3、2026-11-09 20:52 HKT。マルウェアが混入した0.56.2を置き換えたと記載);SlowMist(2026-11-10 11:38 HKT);The Hacker News、Socketのインシデント分析 · 2026-11-10 12:35 HKTごろ
#Swarm #供应链攻击 #夯B媒体 $BZZ
70

·
--
記事
昨夜、Swarmで偽装版が公開 署名も公証も完備、それでも中身はトロイの木馬昨夜11月9日、Swarmを手がけるEthersphereで事件が起きた。攻撃者はプロジェクトのリリース権限を手に入れ、マルウェアを仕込んだバージョンを公式配布チャネルに公開した。npmのbee-js 13.3.0は00:09から01:25まで公開され、わずか75分で削除された。デスクトップ版のSwarm Desktop 0.56.2は00:36にGitHubへ公開され、撤回されるまで8時間半かかった。
最も厄介なのは、この2つのバージョンが一見、完全に正規のものに見えたことだ。bee-jsには有効な来歴証明があり、デスクトップ版macOSインストーラーにはAppleの署名と公証が付いていた。公式サイトからダウンロードした、システムにも警告されないソフトウェアの中に、ウォレットを盗むローダーが潜んでいた。実行犯は、プロジェクト自身のリリース用ボットアカウントと、古くからのメンテナーのアカウントだった。
昨夜、Swarmで偽装版が公開 署名も公証も完備、それでも中身はトロイの木馬
昨夜11月9日、Swarmを手がけるEthersphereで事件が起きた。攻撃者はプロジェクトのリリース権限を手に入れ、マルウェアを仕込んだバージョンを公式配布チャネルに公開した。npmのbee-js 13.3.0は00:09から01:25まで公開され、わずか75分で削除された。デスクトップ版のSwarm Desktop 0.56.2は00:36にGitHubへ公開され、撤回されるまで8時間半かかった。
最も厄介なのは、この2つのバージョンが一見、完全に正規のものに見えたことだ。bee-jsには有効な来歴証明があり、デスクトップ版macOSインストーラーにはAppleの署名と公証が付いていた。公式サイトからダウンロードした、システムにも警告されないソフトウェアの中に、ウォレットを盗むローダーが潜んでいた。実行犯は、プロジェクト自身のリリース用ボットアカウントと、古くからのメンテナーのアカウントだった。
最も厄介なのは、この2つのバージョンが一見、完全に正規のものに見えたことだ。bee-jsには有効な来歴証明があり、デスクトップ版macOSインストーラーにはAppleの署名と公証が付いていた。公式サイトからダウンロードした、システムにも警告されないソフトウェアの中に、ウォレットを盗むローダーが潜んでいた。実行犯は、プロジェクト自身のリリース用ボットアカウントと、古くからのメンテナーのアカウントだった。
4
·
--
署名済みの公式リリースでさえ有害になり得る――Swarmがそれを証明した。
事実:11月9日、攻撃者がEthersphereのリリースパイプラインを乗っ取り、プロジェクトの公式チャンネルを通じて2つの悪意あるリリースを公開した。npmパッケージの@ethersphere/bee-js 13.3.0(00:09~01:25 UTC、約75分間)と、Swarm Desktop 0.56.2(GitHubで約8.5時間)。どちらもSwarmノードのウォレットキーを盗み、永続的なバックドアを仕込んだ。GitHubのアドバイザリーGHSA-hh7j-5m3j-23pfは、「このバージョンをインストールしたマシンは完全に侵害されたものとみなす」と明言している。安全なバージョンはbee-js 13.2.0とDesktop 0.56.3。
状況:確認済み――GitHubのアドバイザリー、11月9日のThe Hacker Newsの報道、Socket、SafeDep、CryptoBriefingの分析による。
今後注目していること:資金流出の報告が出てくるかどうか。現時点で確認されているのはダウンロード数(11月9日08:27 UTC時点でbee-jsが約10件、Desktopが65件)だけで、被害者は確認されていない。今回の教訓として私が感じたのは、署名やSLSA Provenanceも保証にはならないということ。乗っ取られたのはリリース用の自動化アカウントそのもので、その痕跡はSleepyDuckマルウェアキャンペーンのインフラにつながっている。
⚠️ 詐欺に注意:「パッチ」をコメントやDMのリンクからダウンロードしないこと。安全なバージョンはEthersphereの公式チャンネルからのみ入手できる。上記のバージョンをインストールしたことがある場合は、ノードキーが漏洩したものと考え、安全なマシンから資金を移動させてほしい。
今回の件を受けて、npmの「verified publisher」という表示は、まだ信頼する理由として十分だと思う?それとも、まずハッシュを確認するべき?
これは私の分析であり、金融アドバイスではありません。DYORを忘れずに。
#Swarm #暗号資産セキュリティ
署名済みの公式リリースでさえ有害になり得る――Swarmがそれを証明した。
事実:11月9日、攻撃者がEthersphereのリリースパイプラインを乗っ取り、プロジェクトの公式チャンネルを通じて2つの悪意あるリリースを公開した。npmパッケージの@ethersphere/bee-js 13.3.0(00:09~01:25 UTC、約75分間)と、Swarm Desktop 0.56.2(GitHubで約8.5時間)。どちらもSwarmノードのウォレットキーを盗み、永続的なバックドアを仕込んだ。GitHubのアドバイザリーGHSA-hh7j-5m3j-23pfは、「このバージョンをインストールしたマシンは完全に侵害されたものとみなす」と明言している。安全なバージョンはbee-js 13.2.0とDesktop 0.56.3。
状況:確認済み――GitHubのアドバイザリー、11月9日のThe Hacker Newsの報道、Socket、SafeDep、CryptoBriefingの分析による。
今後注目していること:資金流出の報告が出てくるかどうか。現時点で確認されているのはダウンロード数(11月9日08:27 UTC時点でbee-jsが約10件、Desktopが65件)だけで、被害者は確認されていない。今回の教訓として私が感じたのは、署名やSLSA Provenanceも保証にはならないということ。乗っ取られたのはリリース用の自動化アカウントそのもので、その痕跡はSleepyDuckマルウェアキャンペーンのインフラにつながっている。
⚠️ 詐欺に注意:「パッチ」をコメントやDMのリンクからダウンロードしないこと。安全なバージョンはEthersphereの公式チャンネルからのみ入手できる。上記のバージョンをインストールしたことがある場合は、ノードキーが漏洩したものと考え、安全なマシンから資金を移動させてほしい。
今回の件を受けて、npmの「verified publisher」という表示は、まだ信頼する理由として十分だと思う?それとも、まずハッシュを確認するべき?
これは私の分析であり、金融アドバイスではありません。DYORを忘れずに。
#Swarm #暗号資産セキュリティ
事実:11月9日、攻撃者がEthersphereのリリースパイプラインを乗っ取り、プロジェクトの公式チャンネルを通じて2つの悪意あるリリースを公開した。npmパッケージの@ethersphere/bee-js 13.3.0(00:09~01:25 UTC、約75分間)と、Swarm Desktop 0.56.2(GitHubで約8.5時間)。どちらもSwarmノードのウォレットキーを盗み、永続的なバックドアを仕込んだ。GitHubのアドバイザリーGHSA-hh7j-5m3j-23pfは、「このバージョンをインストールしたマシンは完全に侵害されたものとみなす」と明言している。安全なバージョンはbee-js 13.2.0とDesktop 0.56.3。
状況:確認済み――GitHubのアドバイザリー、11月9日のThe Hacker Newsの報道、Socket、SafeDep、CryptoBriefingの分析による。
今後注目していること:資金流出の報告が出てくるかどうか。現時点で確認されているのはダウンロード数(11月9日08:27 UTC時点でbee-jsが約10件、Desktopが65件)だけで、被害者は確認されていない。今回の教訓として私が感じたのは、署名やSLSA Provenanceも保証にはならないということ。乗っ取られたのはリリース用の自動化アカウントそのもので、その痕跡はSleepyDuckマルウェアキャンペーンのインフラにつながっている。
⚠️ 詐欺に注意:「パッチ」をコメントやDMのリンクからダウンロードしないこと。安全なバージョンはEthersphereの公式チャンネルからのみ入手できる。上記のバージョンをインストールしたことがある場合は、ノードキーが漏洩したものと考え、安全なマシンから資金を移動させてほしい。
今回の件を受けて、npmの「verified publisher」という表示は、まだ信頼する理由として十分だと思う?それとも、まずハッシュを確認するべき?
これは私の分析であり、金融アドバイスではありません。DYORを忘れずに。
#Swarm #暗号資産セキュリティ
38

·
--
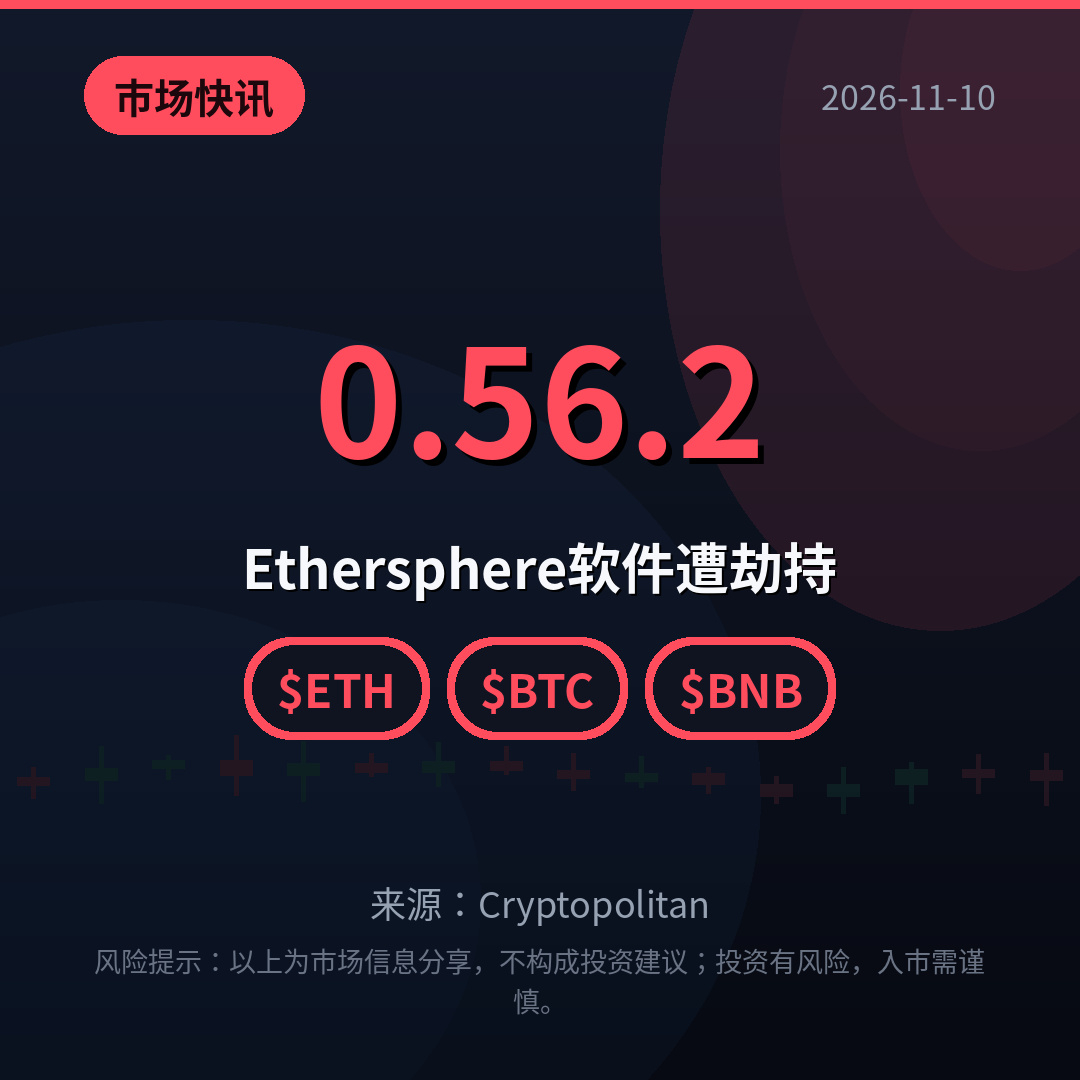
【市場速報】Ethersphereソフトウェアが乗っ取り
11月9日、ハッカーがEthersphereの認証情報を盗み、悪意のあるコードを含むbee-js 13.3.0とSwarm Desktop 0.56.2を公開し、Beeウォレットの秘密鍵を探ろうとしました。どちらも有効な署名が付いており、正規版と見分けがつきません。Swarmは問題のバージョンを取り下げ、0.56.3を公開しました。お使いのバージョンを確認しましたか?
$ETH $BTC $BNB
#Swarm #钱包安全 #ハッキング
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
【市場速報】Ethersphereソフトウェアが乗っ取り
11月9日、ハッカーがEthersphereの認証情報を盗み、悪意のあるコードを含むbee-js 13.3.0とSwarm Desktop 0.56.2を公開し、Beeウォレットの秘密鍵を探ろうとしました。どちらも有効な署名が付いており、正規版と見分けがつきません。Swarmは問題のバージョンを取り下げ、0.56.3を公開しました。お使いのバージョンを確認しましたか?
$ETH $BTC $BNB
#Swarm #钱包安全 #ハッキング
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
11月9日、ハッカーがEthersphereの認証情報を盗み、悪意のあるコードを含むbee-js 13.3.0とSwarm Desktop 0.56.2を公開し、Beeウォレットの秘密鍵を探ろうとしました。どちらも有効な署名が付いており、正規版と見分けがつきません。Swarmは問題のバージョンを取り下げ、0.56.3を公開しました。お使いのバージョンを確認しましたか?
$ETH $BTC $BNB
#Swarm #钱包安全 #ハッキング
(出典:Cryptopolitan)
⚠️リスクに関する注意:上記は市場情報の共有であり、投資助言を構成するものではありません。投資にはリスクが伴います。市場への参加は慎重にご判断ください。
10

·
--
#SWARM 9万の時価総額、注目する理由
1. ストーリーが面白い。AIスタートアップのコンセプトで、BNB Chain上で自律型AIエージェントの群れを作成・展開・収益化し、複数のエージェントが協力して調査などを行うことを主軸にしています。
2. 時価総額が低いです。新規銘柄で、昨日は最高35万まで上がり、その後9万まで下落。思い切って少し買いました。保有者の構成も妥当で、上位100人の保有割合は50.4%。大口保有者が何人かいて、個人投資家が多いです。
3. コミュニティはまずまずです。保有者は1,200人以上、コミュニティ参加者は800人以上。中国語・英語のコミュニティどちらにも参加者がいて、主に画像や文章で宣伝しています。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
{web3_wallet_create}(560x04fd77c2f97d044b3c719282fd0a0568f4254afa)
#SWARM 9万の時価総額、注目する理由
1. ストーリーが面白い。AIスタートアップのコンセプトで、BNB Chain上で自律型AIエージェントの群れを作成・展開・収益化し、複数のエージェントが協力して調査などを行うことを主軸にしています。
2. 時価総額が低いです。新規銘柄で、昨日は最高35万まで上がり、その後9万まで下落。思い切って少し買いました。保有者の構成も妥当で、上位100人の保有割合は50.4%。大口保有者が何人かいて、個人投資家が多いです。
3. コミュニティはまずまずです。保有者は1,200人以上、コミュニティ参加者は800人以上。中国語・英語のコミュニティどちらにも参加者がいて、主に画像や文章で宣伝しています。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1. ストーリーが面白い。AIスタートアップのコンセプトで、BNB Chain上で自律型AIエージェントの群れを作成・展開・収益化し、複数のエージェントが協力して調査などを行うことを主軸にしています。
2. 時価総額が低いです。新規銘柄で、昨日は最高35万まで上がり、その後9万まで下落。思い切って少し買いました。保有者の構成も妥当で、上位100人の保有割合は50.4%。大口保有者が何人かいて、個人投資家が多いです。
3. コミュニティはまずまずです。保有者は1,200人以上、コミュニティ参加者は800人以上。中国語・英語のコミュニティどちらにも参加者がいて、主に画像や文章で宣伝しています。
#跟着锦鲤学打百倍金狗 $币安人生
Web3錦鯉日記をフォローして、買ったコインを10倍に
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1
2.1k

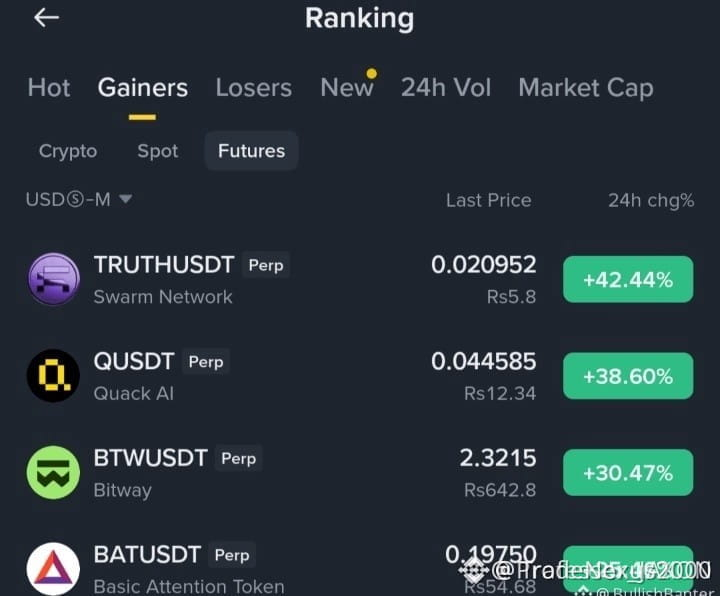
⚡ 機関投資家の流動性流入が$SWARMを押し上げ、先物の上昇銘柄がレジスタンスを突破! 📈
主要デリバティブ契約全体で積極的な拡大が見られ、スマートマネーの大規模な参加が明らかになっています。$SWARMが42.44%急騰したほか、Quack AIやBitwayも顕著な勢いを見せています。🌊 機関投資家は急激な上昇局面を追いかけるのではなく、非効率な値動きが調整されるのを待ちます。
📊 さらなる上昇を維持するには、特にレバレッジが高い状況では、下位時間足での再テストにおいて主要なオーダーブロックと構造的サポートが維持される必要があります。直近の保ち合いを下抜ける流動性スイープに注目すれば、上昇の勢いが尽きる場面で買うよりも、はるかに優れたリスクリワードを狙えるでしょう。
💬 構造的な再テストを待って押し目買いしますか?それとも、ここからさらに勢いが続くと思いますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
⚡ 機関投資家の流動性流入が$SWARMを押し上げ、先物の上昇銘柄がレジスタンスを突破! 📈
主要デリバティブ契約全体で積極的な拡大が見られ、スマートマネーの大規模な参加が明らかになっています。$SWARMが42.44%急騰したほか、Quack AIやBitwayも顕著な勢いを見せています。🌊 機関投資家は急激な上昇局面を追いかけるのではなく、非効率な値動きが調整されるのを待ちます。
📊 さらなる上昇を維持するには、特にレバレッジが高い状況では、下位時間足での再テストにおいて主要なオーダーブロックと構造的サポートが維持される必要があります。直近の保ち合いを下抜ける流動性スイープに注目すれば、上昇の勢いが尽きる場面で買うよりも、はるかに優れたリスクリワードを狙えるでしょう。
💬 構造的な再テストを待って押し目買いしますか?それとも、ここからさらに勢いが続くと思いますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
主要デリバティブ契約全体で積極的な拡大が見られ、スマートマネーの大規模な参加が明らかになっています。$SWARMが42.44%急騰したほか、Quack AIやBitwayも顕著な勢いを見せています。🌊 機関投資家は急激な上昇局面を追いかけるのではなく、非効率な値動きが調整されるのを待ちます。
📊 さらなる上昇を維持するには、特にレバレッジが高い状況では、下位時間足での再テストにおいて主要なオーダーブロックと構造的サポートが維持される必要があります。直近の保ち合いを下抜ける流動性スイープに注目すれば、上昇の勢いが尽きる場面で買うよりも、はるかに優れたリスクリワードを狙えるでしょう。
💬 構造的な再テストを待って押し目買いしますか?それとも、ここからさらに勢いが続くと思いますか? 👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
49
🚨 $swarms 最新市場分析 🚨
$swarms は、トレーダーがAIに焦点を当てたユーティリティベースのアルトコインにシフトする中で、真剣な勢いを得ています。強力なボリュームの急増の後、SWARMは次の大きな動きを決定する可能性のある重要なブレイクアウトゾーンをテストしています。
📊 テクニカル概要:
• 強固なサポート: $0.18 – $0.21
• レジスタンスゾーン: $0.30 – $0.35
• ブレイクアウトターゲット: $0.50+ 🚀
• トレンド: 高いボラティリティを伴う強気の継続
🔥 なぜ$swarms がトレンド入りしているのか:
• AI & 分散型システムに関する期待の高まり
• ソーシャルメディアでの注目度の増加
• 強力なコミュニティの蓄積
• 最近の調整時にクジラの動きが確認される
ビットコインが安定し、市場のセンチメントがポジティブであれば、SWARMは今後数週間でさらなる爆発的なラリーを見せる可能性があります。
⚠️ リスク警告:
SWARMは依然として高リスクのアルトコインです。急激なポンプの後には鋭い修正が続くことがあるため、適切なリスク管理が重要です。
#SWARM #Crypto #Altcoins #CryptoNews
🚨 $swarms 最新市場分析 🚨
$swarms は、トレーダーがAIに焦点を当てたユーティリティベースのアルトコインにシフトする中で、真剣な勢いを得ています。強力なボリュームの急増の後、SWARMは次の大きな動きを決定する可能性のある重要なブレイクアウトゾーンをテストしています。
📊 テクニカル概要:
• 強固なサポート: $0.18 – $0.21
• レジスタンスゾーン: $0.30 – $0.35
• ブレイクアウトターゲット: $0.50+ 🚀
• トレンド: 高いボラティリティを伴う強気の継続
🔥 なぜ$swarms がトレンド入りしているのか:
• AI & 分散型システムに関する期待の高まり
• ソーシャルメディアでの注目度の増加
• 強力なコミュニティの蓄積
• 最近の調整時にクジラの動きが確認される
ビットコインが安定し、市場のセンチメントがポジティブであれば、SWARMは今後数週間でさらなる爆発的なラリーを見せる可能性があります。
⚠️ リスク警告:
SWARMは依然として高リスクのアルトコインです。急激なポンプの後には鋭い修正が続くことがあるため、適切なリスク管理が重要です。
#SWARM #Crypto #Altcoins #CryptoNews
$swarms は、トレーダーがAIに焦点を当てたユーティリティベースのアルトコインにシフトする中で、真剣な勢いを得ています。強力なボリュームの急増の後、SWARMは次の大きな動きを決定する可能性のある重要なブレイクアウトゾーンをテストしています。
📊 テクニカル概要:
• 強固なサポート: $0.18 – $0.21
• レジスタンスゾーン: $0.30 – $0.35
• ブレイクアウトターゲット: $0.50+ 🚀
• トレンド: 高いボラティリティを伴う強気の継続
🔥 なぜ$swarms がトレンド入りしているのか:
• AI & 分散型システムに関する期待の高まり
• ソーシャルメディアでの注目度の増加
• 強力なコミュニティの蓄積
• 最近の調整時にクジラの動きが確認される
ビットコインが安定し、市場のセンチメントがポジティブであれば、SWARMは今後数週間でさらなる爆発的なラリーを見せる可能性があります。
⚠️ リスク警告:
SWARMは依然として高リスクのアルトコインです。急激なポンプの後には鋭い修正が続くことがあるため、適切なリスク管理が重要です。
#SWARM #Crypto #Altcoins #CryptoNews
181
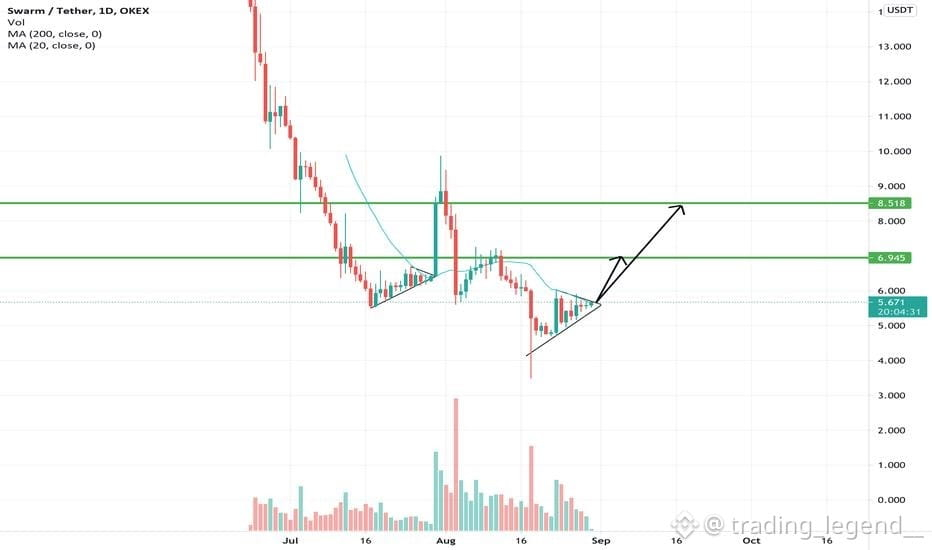
ALERT 🚨 $SXP(SWARM)が強気のオーダーブロックの後にブレイクアウトし、出来高が急増し、成長するエコシステムの提携が拡大しています。$LUNC (LUNA CLASSIC)は、コミュニティが再構築する中で流動性を追加し、新たなステーキング参加者を惹きつけることで、再び勢いを取り戻しています。$PLA(PLAYDAPP)は革新的なDeFi統合の恩恵を受けており、採用と取引活動を後押ししています。3銘柄すべてで強い買いシグナルが出ています。投資家は今すぐ行動すべきです。#Swarm #LunaClassic #PlayDapp
ALERT 🚨 $SXP(SWARM)が強気のオーダーブロックの後にブレイクアウトし、出来高が急増し、成長するエコシステムの提携が拡大しています。$LUNC (LUNA CLASSIC)は、コミュニティが再構築する中で流動性を追加し、新たなステーキング参加者を惹きつけることで、再び勢いを取り戻しています。$PLA(PLAYDAPP)は革新的なDeFi統合の恩恵を受けており、採用と取引活動を後押ししています。3銘柄すべてで強い買いシグナルが出ています。投資家は今すぐ行動すべきです。#Swarm #LunaClassic #PlayDapp
49
·
--
ブリッシュ
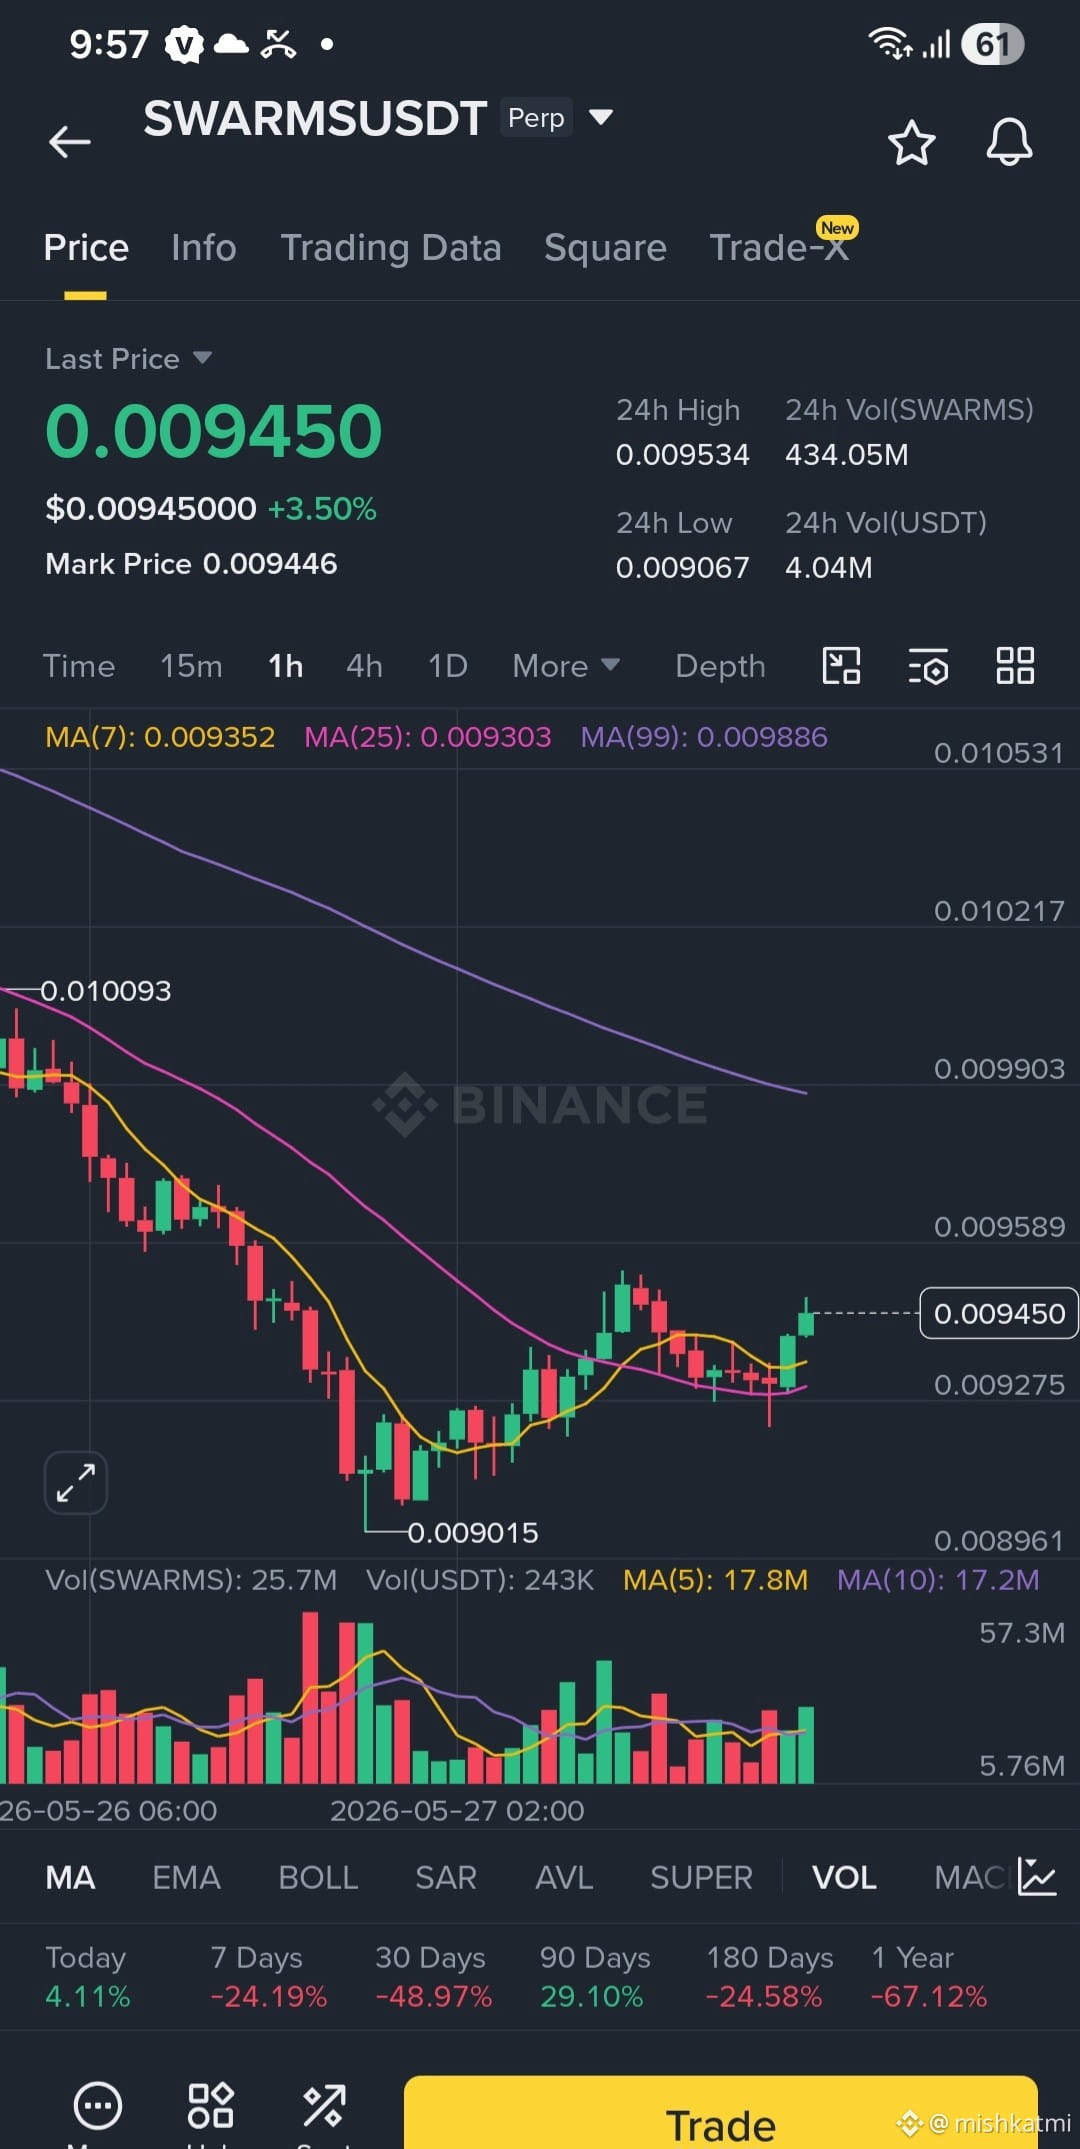
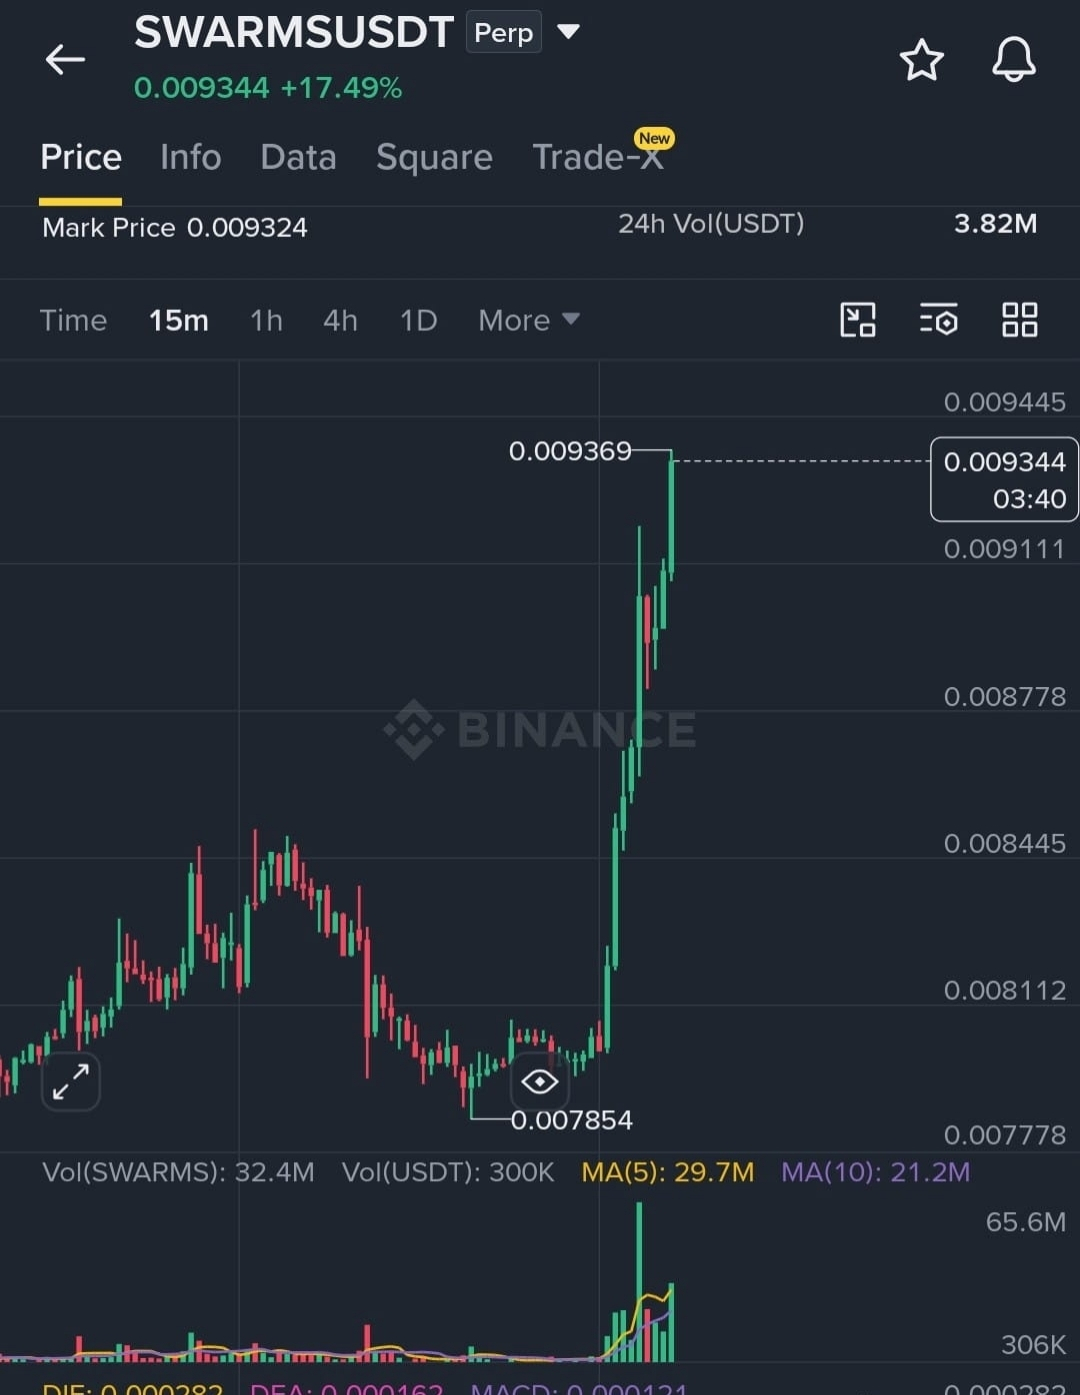
⚡ スワームゾーンに突入中… $SWARMS セットアップは高ボラティリティのブレイクアウトに向けて準備万端 🚀🧠
ここで20倍のレバレッジをかけてロングするということは、
感情よりも精度が重要ということだ。
{future}(SWARMSUSDT)
📊 ロングセットアップ
🟢 エントリーゾーン:
$0.00935 – $0.00948
🎯 ターゲットロック:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 無効化:
SL → $0.00895
📈 市場の読み:
価格はタイトな圧縮レンジにあり、これらの構造はモメンタムが到着するとしばしば爆発する。
バイザーがローカルレジスタンスエリアの上でコントロールを取り戻せば、0.010+への動きは急加速する可能性がある ⚡
しかし、20倍のレバレッジを使用しているため、これは「希望トレード」ではない。
これはリアクショントレードだ。
間違った方向に一つの暴力的なキャンドルが出れば、弱い手は瞬時に消えてしまう 🩸
リスク管理が真のアルファだ。
🐂 サポートが維持される限り、ブルは0.011以上の流動性スイープに向けた道を持っている。
$SWARMS は静かなアルトコインというよりも…
点火を待つコイルスプリングのように見えてきた 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
⚡ スワームゾーンに突入中… $SWARMS セットアップは高ボラティリティのブレイクアウトに向けて準備万端 🚀🧠
ここで20倍のレバレッジをかけてロングするということは、
感情よりも精度が重要ということだ。
📊 ロングセットアップ
🟢 エントリーゾーン:
$0.00935 – $0.00948
🎯 ターゲットロック:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 無効化:
SL → $0.00895
📈 市場の読み:
価格はタイトな圧縮レンジにあり、これらの構造はモメンタムが到着するとしばしば爆発する。
バイザーがローカルレジスタンスエリアの上でコントロールを取り戻せば、0.010+への動きは急加速する可能性がある ⚡
しかし、20倍のレバレッジを使用しているため、これは「希望トレード」ではない。
これはリアクショントレードだ。
間違った方向に一つの暴力的なキャンドルが出れば、弱い手は瞬時に消えてしまう 🩸
リスク管理が真のアルファだ。
🐂 サポートが維持される限り、ブルは0.011以上の流動性スイープに向けた道を持っている。
$SWARMS は静かなアルトコインというよりも…
点火を待つコイルスプリングのように見えてきた 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
ここで20倍のレバレッジをかけてロングするということは、
感情よりも精度が重要ということだ。
📊 ロングセットアップ
🟢 エントリーゾーン:
$0.00935 – $0.00948
🎯 ターゲットロック:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 無効化:
SL → $0.00895
📈 市場の読み:
価格はタイトな圧縮レンジにあり、これらの構造はモメンタムが到着するとしばしば爆発する。
バイザーがローカルレジスタンスエリアの上でコントロールを取り戻せば、0.010+への動きは急加速する可能性がある ⚡
しかし、20倍のレバレッジを使用しているため、これは「希望トレード」ではない。
これはリアクショントレードだ。
間違った方向に一つの暴力的なキャンドルが出れば、弱い手は瞬時に消えてしまう 🩸
リスク管理が真のアルファだ。
🐂 サポートが維持される限り、ブルは0.011以上の流動性スイープに向けた道を持っている。
$SWARMS は静かなアルトコインというよりも…
点火を待つコイルスプリングのように見えてきた 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
68
·
--
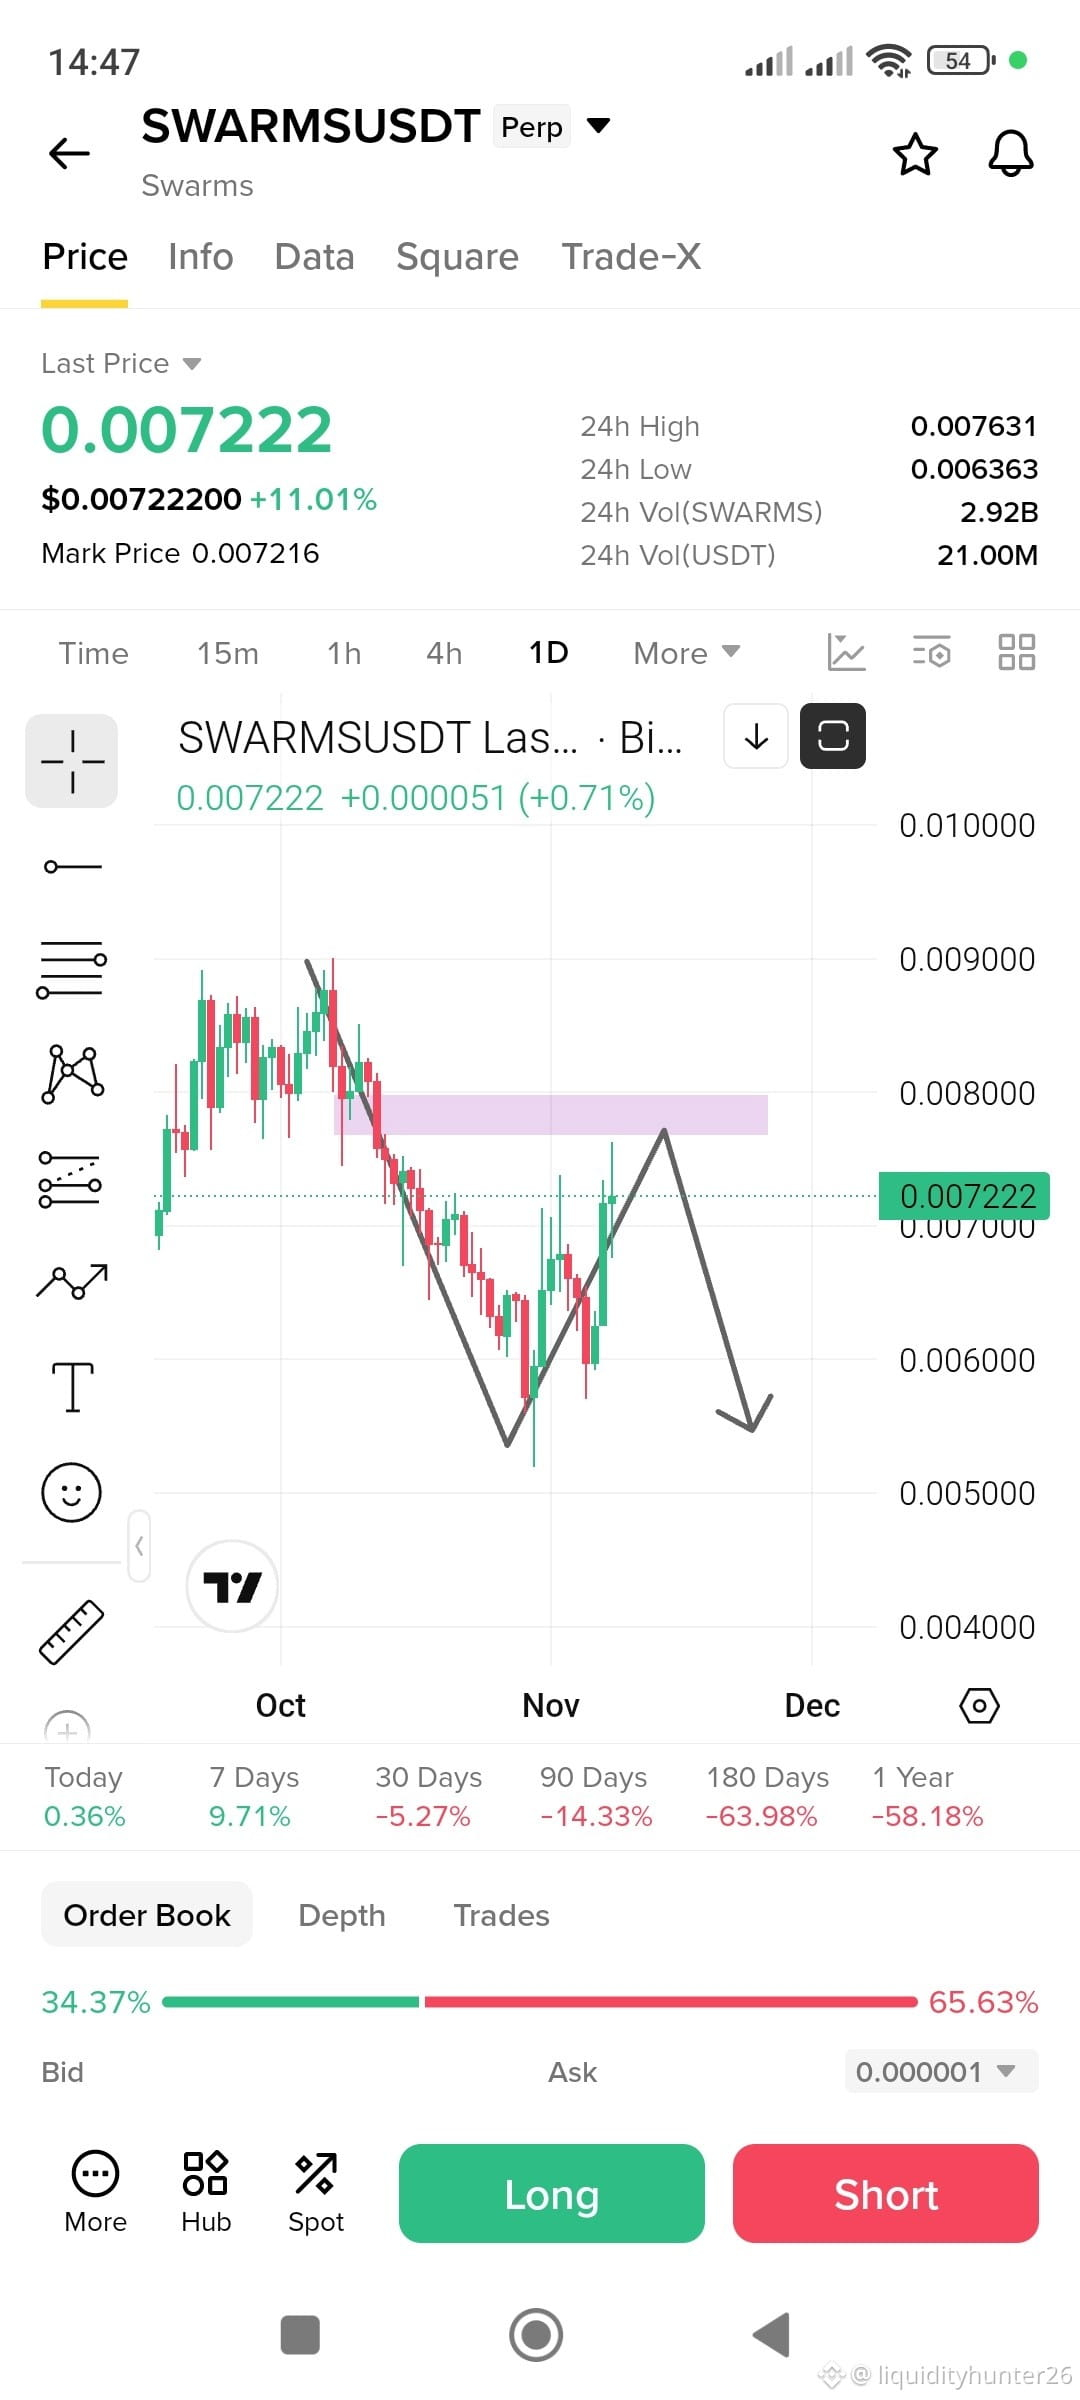
$SWARMS
ショートシグナル
🔻 エントリー:今。
🎯 TP1:0.006
🎯 TP2:0.00566
🛑 SL:0.0071
資金管理をしっかりやってね、みんな! 📈
#SWARM #crypto #TradingSignal #short
{future}(SWARMSUSDT)
$SWARMS
ショートシグナル
🔻 エントリー:今。
🎯 TP1:0.006
🎯 TP2:0.00566
🛑 SL:0.0071
資金管理をしっかりやってね、みんな! 📈
#SWARM #crypto #TradingSignal #short
ショートシグナル
🔻 エントリー:今。
🎯 TP1:0.006
🎯 TP2:0.00566
🛑 SL:0.0071
資金管理をしっかりやってね、みんな! 📈
#SWARM #crypto #TradingSignal #short
103
$SXP(SWARM)でアラート🚨 強い強気の急騰が発生。オーダーブロックが積み上がる中、$MANTA (MANTA NETWORK)は大規模な出来高を示し、勢いと急速なエコシステム拡大を示唆しています。$APE (APECOIN)では流動性がスパイクし、投資家のセンチメントがポジティブに転じています。クロスチェーン相互運用性の革新が成長を後押しします。これら3つは魅力的な買いシナリオを示しています。#Swarm #MantaNetwork #ApeCoin #CryptoBull
$SXP(SWARM)でアラート🚨 強い強気の急騰が発生。オーダーブロックが積み上がる中、$MANTA (MANTA NETWORK)は大規模な出来高を示し、勢いと急速なエコシステム拡大を示唆しています。$APE (APECOIN)では流動性がスパイクし、投資家のセンチメントがポジティブに転じています。クロスチェーン相互運用性の革新が成長を後押しします。これら3つは魅力的な買いシナリオを示しています。#Swarm #MantaNetwork #ApeCoin #CryptoBull
192

·
--
ブリッシュ
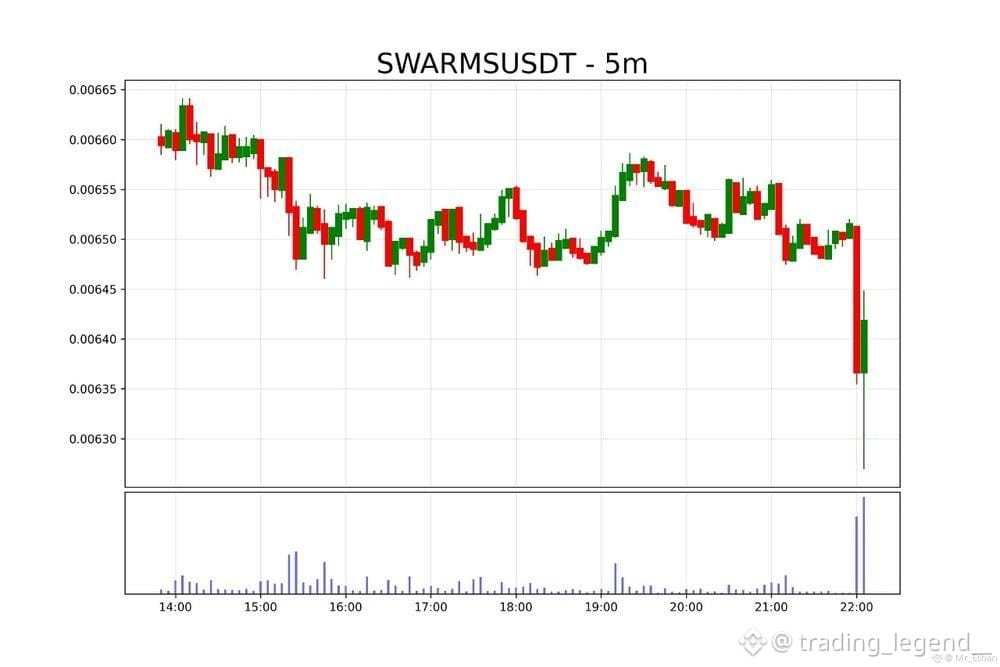
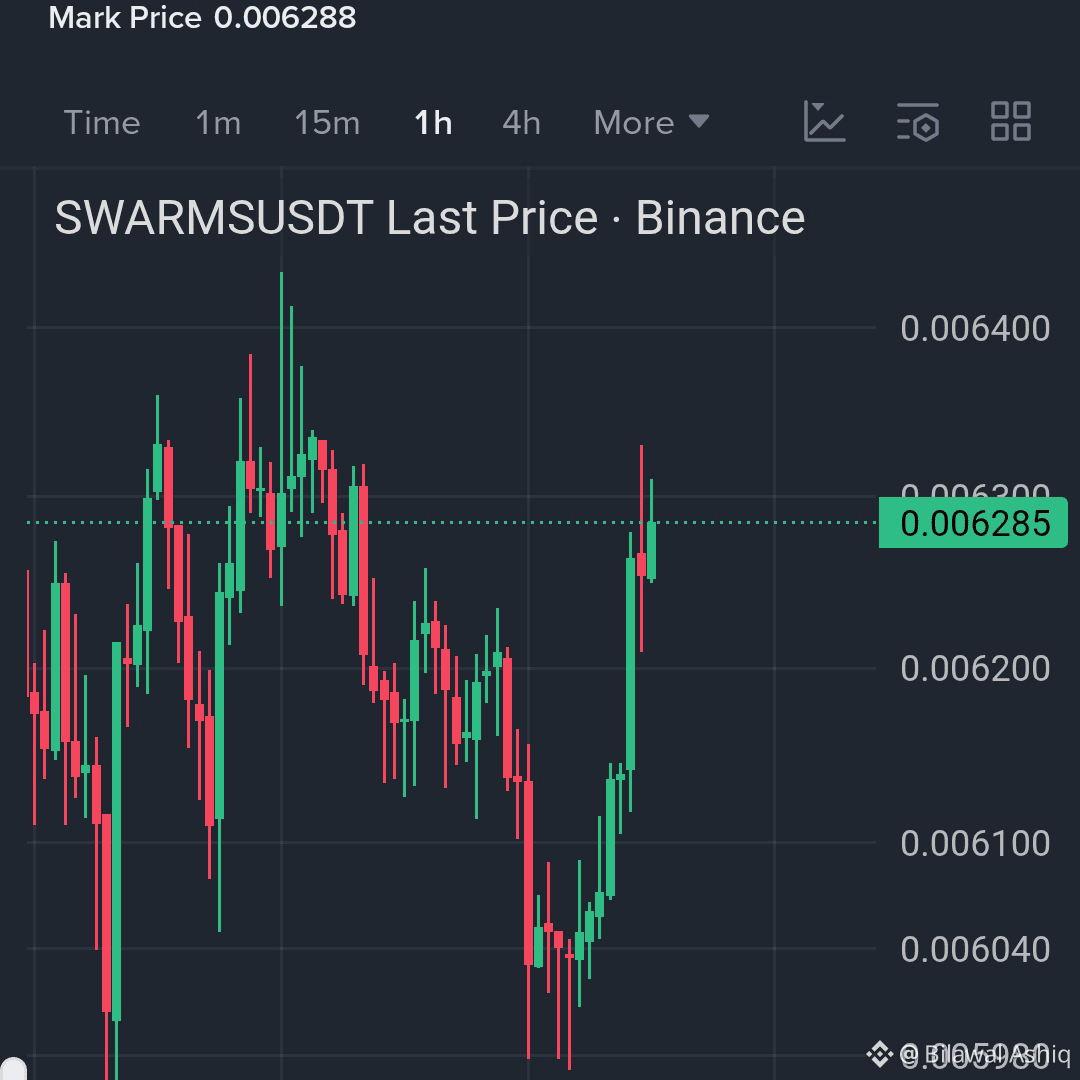
$SWARMS ロングの取引セットアップ
エントリーゾーン: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
下をクリックしてロング 💯$SWARMS
#Swarm #swarmnetwork
{future}(SWARMSUSDT)
$SWARMS ロングの取引セットアップ
エントリーゾーン: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
下をクリックしてロング 💯$SWARMS
#Swarm #swarmnetwork
エントリーゾーン: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
下をクリックしてロング 💯$SWARMS
#Swarm #swarmnetwork
4
251

·
--
チェーン上での早期観察|Robinhood Chain
監視システムが $SWARM #SWARM の 100/100 アクティブ・シグナルを検知。
コントラクト:0x462d…674d
出所:オンチェーン監視
流動性:$158.6K
ネット流入:$5.3K
時価総額:$1.32M
保有者数:2,173
トリガー時刻:09/13 21:07(北京時間)
スコア基準:スコア≥80;流動性≥$20,000;スマートマネーのネット流入がプラス;検証済みウォレットが全て売り抜けていない;上位10件の保有比率≤30%;リスクレベル≤2
本内容は、プロジェクトの推奨、購入の助言、またはリスク判断を構成するものではありません。
チェーン上での早期観察|Robinhood Chain
監視システムが $SWARM #SWARM の 100/100 アクティブ・シグナルを検知。
コントラクト:0x462d…674d
出所:オンチェーン監視
流動性:$158.6K
ネット流入:$5.3K
時価総額:$1.32M
保有者数:2,173
トリガー時刻:09/13 21:07(北京時間)
スコア基準:スコア≥80;流動性≥$20,000;スマートマネーのネット流入がプラス;検証済みウォレットが全て売り抜けていない;上位10件の保有比率≤30%;リスクレベル≤2
本内容は、プロジェクトの推奨、購入の助言、またはリスク判断を構成するものではありません。
監視システムが $SWARM #SWARM の 100/100 アクティブ・シグナルを検知。
コントラクト:0x462d…674d
出所:オンチェーン監視
流動性:$158.6K
ネット流入:$5.3K
時価総額:$1.32M
保有者数:2,173
トリガー時刻:09/13 21:07(北京時間)
スコア基準:スコア≥80;流動性≥$20,000;スマートマネーのネット流入がプラス;検証済みウォレットが全て売り抜けていない;上位10件の保有比率≤30%;リスクレベル≤2
本内容は、プロジェクトの推奨、購入の助言、またはリスク判断を構成するものではありません。
19
·
--
最初にシグナルを見て、それからグループに参加します(そこにプレゼント🎁があります)その後、クイズの質問に答えます
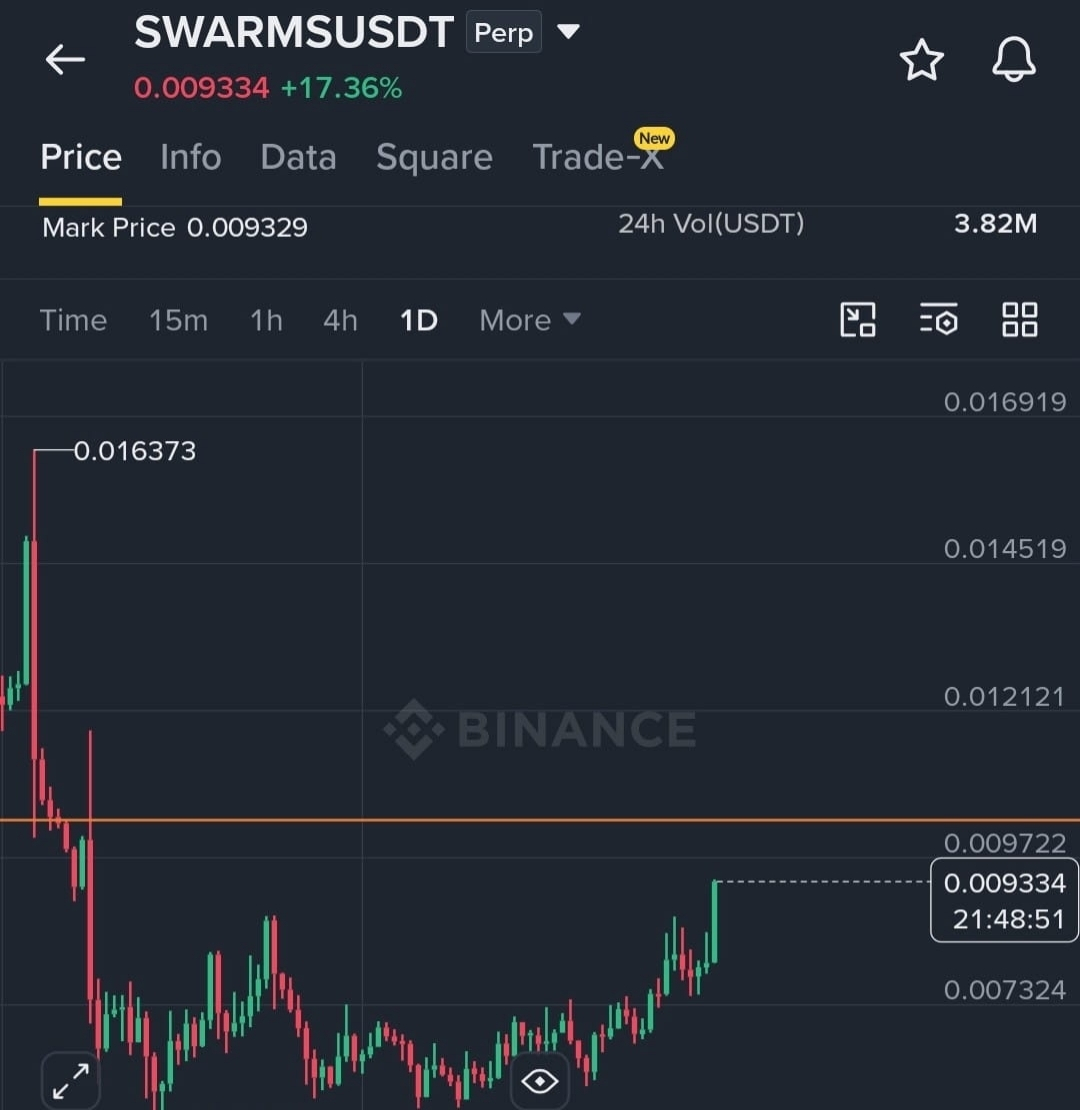
🚨 $SWARMS — SHORT SETUP 📉
🔥 ポンプが危険になります—抵抗 + FOMO。
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160(ビックからの保護)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR。口座残高の全額を危険にさらさないでください。
{future}(SWARMSUSDT)
🧠 CRYPTO QUIZ 🎁
❓ 質問:
Funding Rateがプラスのとき、誰が支払う?
💡 ヒント: 📈 ポジションの側を見てください。
🎁 答え: 2語
👇 コメント欄に答えを書いてください!
$USDC #FOMO
#RedPacketMission #signals #Swarm
最初にシグナルを見て、それからグループに参加します(そこにプレゼント🎁があります)その後、クイズの質問に答えます
🚨 $SWARMS — SHORT SETUP 📉
🔥 ポンプが危険になります—抵抗 + FOMO。
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160(ビックからの保護)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR。口座残高の全額を危険にさらさないでください。
🧠 CRYPTO QUIZ 🎁
❓ 質問:
Funding Rateがプラスのとき、誰が支払う?
💡 ヒント: 📈 ポジションの側を見てください。
🎁 答え: 2語
👇 コメント欄に答えを書いてください!
$USDC #FOMO
#RedPacketMission #signals #Swarm
🚨 $SWARMS — SHORT SETUP 📉
🔥 ポンプが危険になります—抵抗 + FOMO。
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160(ビックからの保護)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR。口座残高の全額を危険にさらさないでください。
🧠 CRYPTO QUIZ 🎁
❓ 質問:
Funding Rateがプラスのとき、誰が支払う?
💡 ヒント: 📈 ポジションの側を見てください。
🎁 答え: 2語
👇 コメント欄に答えを書いてください!
$USDC #FOMO
#RedPacketMission #signals #Swarm
328
21
328

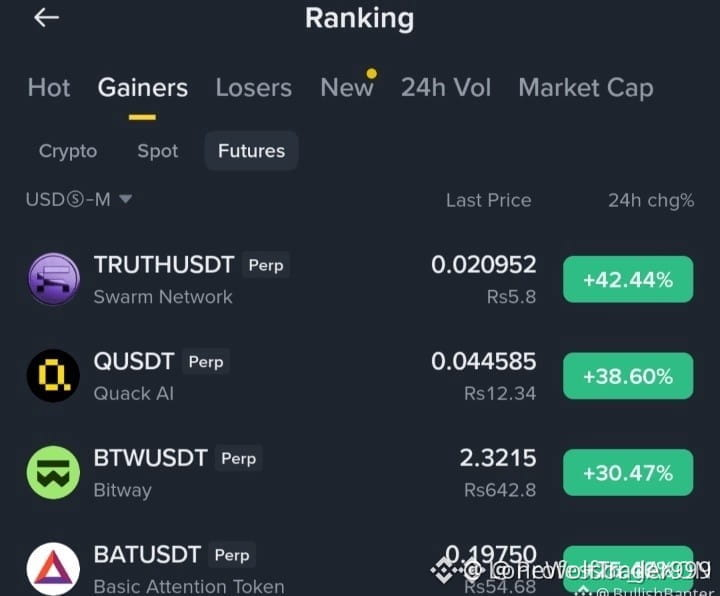
⚡ 先物市場の勢いが爆発、$SWARMが先陣を切り42%超の急騰!📈
デリバティブ市場全体で買い手が積極的に注文板を突破するなか、$SWARMが42%の急伸を見せ、0.020952で先頭を走っています。$QUACKと$BITWAYもそれぞれ38%、30%上昇と僅差で続き、流動性は値動きの大きい銘柄へ急速に移っています。
📊 これほどのペースで契約の勢いが加速すると、早期にポジションを取った人は利益を得る一方、後追いの買い手は激しい連鎖清算に巻き込まれるおそれがあります。💡 賢明な資金は、高値を追って成行買いするのではなく、構造的な水準の奪回と出来高の吸収を待ちます。
🤔 この勢いの継続に乗りますか?それとも、流動性スイープを待ってから参入しますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
⚡ 先物市場の勢いが爆発、$SWARMが先陣を切り42%超の急騰!📈
デリバティブ市場全体で買い手が積極的に注文板を突破するなか、$SWARMが42%の急伸を見せ、0.020952で先頭を走っています。$QUACKと$BITWAYもそれぞれ38%、30%上昇と僅差で続き、流動性は値動きの大きい銘柄へ急速に移っています。
📊 これほどのペースで契約の勢いが加速すると、早期にポジションを取った人は利益を得る一方、後追いの買い手は激しい連鎖清算に巻き込まれるおそれがあります。💡 賢明な資金は、高値を追って成行買いするのではなく、構造的な水準の奪回と出来高の吸収を待ちます。
🤔 この勢いの継続に乗りますか?それとも、流動性スイープを待ってから参入しますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
デリバティブ市場全体で買い手が積極的に注文板を突破するなか、$SWARMが42%の急伸を見せ、0.020952で先頭を走っています。$QUACKと$BITWAYもそれぞれ38%、30%上昇と僅差で続き、流動性は値動きの大きい銘柄へ急速に移っています。
📊 これほどのペースで契約の勢いが加速すると、早期にポジションを取った人は利益を得る一方、後追いの買い手は激しい連鎖清算に巻き込まれるおそれがあります。💡 賢明な資金は、高値を追って成行買いするのではなく、構造的な水準の奪回と出来高の吸収を待ちます。
🤔 この勢いの継続に乗りますか?それとも、流動性スイープを待ってから参入しますか?👇
⚠️ 金融アドバイスではありません。常にリスク管理を徹底してください。🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
56
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#NvidiaEarningsTonight:AIStocks’NextMove?
閲覧回数 39,015
646人が討論中
2
#A Packed Week of Earnings and Data Tests Markets
閲覧回数 112,981
574人が討論中
3
#AnthropicIPOTestsInvestorAppetiteForAI
閲覧回数 242,329
2,394人が討論中
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
閲覧回数 60,323
647人が討論中
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
閲覧回数 3,273
88人が討論中
6
#AnthropicClearedToListOnNasdaqAsANT
閲覧回数 5,533
99人が討論中
7
#WhatInvestmentSignalsDo13FFilingsReveal?
閲覧回数 35,341
495人が討論中
8
#TetherCapitalMakesStrategicInvestmentInStables
閲覧回数 70
7人が討論中
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
閲覧回数 800
15人が討論中
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
閲覧回数 627
13人が討論中