
#binancesecurity
binancesecurity
閲覧回数 1.5M
685人が討論中
注目
最新
#BinanceSummerCamp ⛺️
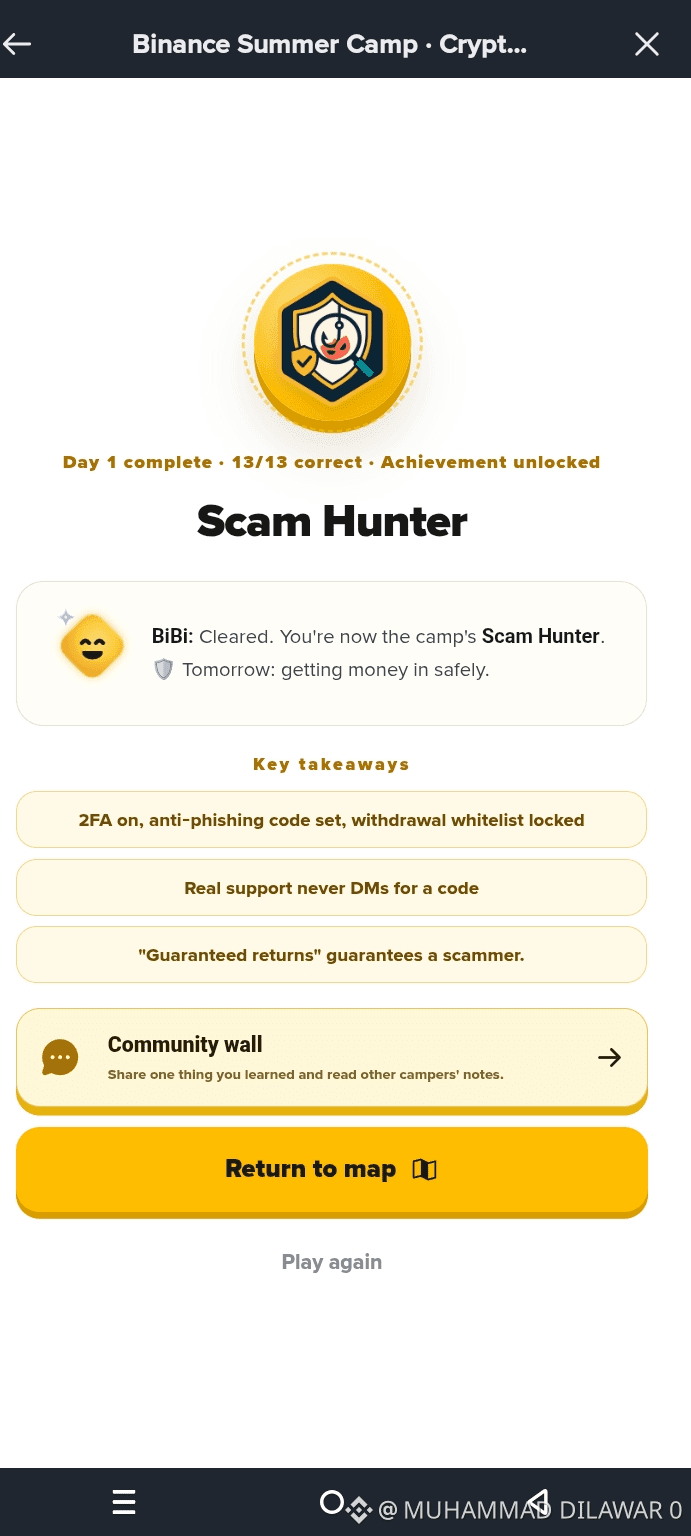
Day 1:スカムハンター・モジュールを無事に完了しました!🛡️ 暗号資産のセキュリティはとても重要で、今日は口座を守るための良い復習になりました
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
#BinanceSummerCamp ⛺️
Day 1:スカムハンター・モジュールを無事に完了しました!🛡️ 暗号資産のセキュリティはとても重要で、今日は口座を守るための良い復習になりました
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
Day 1:スカムハンター・モジュールを無事に完了しました!🛡️ 暗号資産のセキュリティはとても重要で、今日は口座を守るための良い復習になりました
#BinanceSummerCamp #Binance #Binancesecurity #ScamHunter
49
·
--
⚠️ 取引詐欺アラート: Binance Square 詐欺
フィッシングによる景品、偽のコンテスト、& 個人情報の要求を検知しました! 🚨
🛑 絶対に共有しないでください:
• Telegram の連絡先
• 第三者へのリンク
• アカウント情報
📌 Binance Square で行われる公式の景品のみです!
怪しい投稿を見つけましたか?「"X"」ボタンを使うか、コミュニティガイドラインに通報してください。
安全に、注意を怠らずに! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
⚠️ 取引詐欺アラート: Binance Square 詐欺
フィッシングによる景品、偽のコンテスト、& 個人情報の要求を検知しました! 🚨
🛑 絶対に共有しないでください:
• Telegram の連絡先
• 第三者へのリンク
• アカウント情報
📌 Binance Square で行われる公式の景品のみです!
怪しい投稿を見つけましたか?「"X"」ボタンを使うか、コミュニティガイドラインに通報してください。
安全に、注意を怠らずに! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety
フィッシングによる景品、偽のコンテスト、& 個人情報の要求を検知しました! 🚨
🛑 絶対に共有しないでください:
• Telegram の連絡先
• 第三者へのリンク
• アカウント情報
📌 Binance Square で行われる公式の景品のみです!
怪しい投稿を見つけましたか?「"X"」ボタンを使うか、コミュニティガイドラインに通報してください。
安全に、注意を怠らずに! 🛡️
#Binancesecurity #BİNANCESQUARE #CryptoSafety


Binance Square Official
·
--
安全上の警告と施行状況の更新 | 2026年8月31日〜9月6日
安全を保つために、先週確認した違反の一部をハイライトしました。以下に該当するものを見かけた場合は注意し、資金を守るための対策を講じてください。
1. 同じ紹介コードを宣伝する複数のアカウント
繰り返し宣伝されているからといって、そのオファーが信頼できる、またはBinanceが公式に推奨しているとは限りません。
第三者のプラットフォームへ誘導するプレゼント
プレゼントは、ユーザーを未検証のウェブサイトやコミュニティへ誘導するために利用される場合があり、その場で個人情報の提供を求められたり、ウォレットの接続や資金の移転を求められたりする可能性があります。
1. 同じ紹介コードを宣伝する複数のアカウント
繰り返し宣伝されているからといって、そのオファーが信頼できる、またはBinanceが公式に推奨しているとは限りません。
第三者のプラットフォームへ誘導するプレゼント
プレゼントは、ユーザーを未検証のウェブサイトやコミュニティへ誘導するために利用される場合があり、その場で個人情報の提供を求められたり、ウォレットの接続や資金の移転を求められたりする可能性があります。
4
46
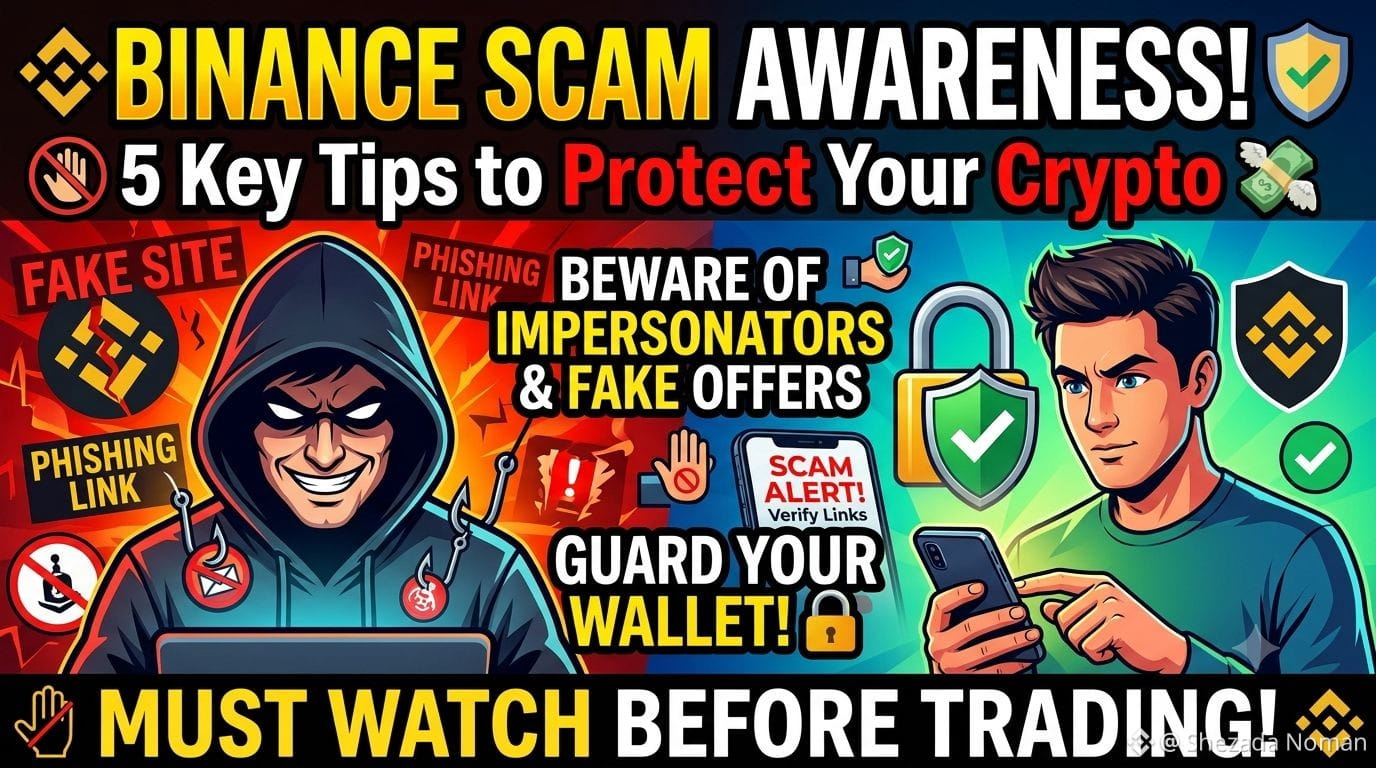
🚨注意!詐欺から暗号資産を守ろう 🛡️
暗号資産の普及が進むにつれ、詐欺師たちはあなたの一生懸命稼いだ資金を奪うために、戦術を絶えず巧妙化しています 💸。情報を得ていることが、最良の防御策です!すべてのトレーダーが徹底すべき重要なセキュリティ習慣を紹介します:$SAGA
偽のサポート&なりすまし ⚠️:公式のBinanceスタッフが、Telegram、WhatsApp、またはSNSで最初にあなたへメッセージを送ることはありません。パスワード、シードフレーズ、または秘密鍵 🔑 を求めて連絡することも決してありません。必ずBinance Verifyで公式リンクを二重チェックしてください。$VTHO
フィッシング詐欺リンク 🌐:ログインする前、またはウォレットにリンクする前に、必ずドメインURLを確認してください。詐欺サイトは本物そっくりの画面を作って、あなたの認証情報を盗み取ろうとします 🎣。$ZEC
「確実に儲かる」約束 🚫:投資グループやプラットフォームが、固定の毎日利益やゼロリスクの高利回りをうたう場合、それはほぼ確実に詐欺です ❌。
2FAを守ろう 🔒:いかなる状況でも、2FAコード、SMSのOTP、またはパスワードを他人に共有しないでください!
警戒を怠らず、あらゆる手順を二重に確認して、資産を守りましょう! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
🚨注意!詐欺から暗号資産を守ろう 🛡️
暗号資産の普及が進むにつれ、詐欺師たちはあなたの一生懸命稼いだ資金を奪うために、戦術を絶えず巧妙化しています 💸。情報を得ていることが、最良の防御策です!すべてのトレーダーが徹底すべき重要なセキュリティ習慣を紹介します:$SAGA
偽のサポート&なりすまし ⚠️:公式のBinanceスタッフが、Telegram、WhatsApp、またはSNSで最初にあなたへメッセージを送ることはありません。パスワード、シードフレーズ、または秘密鍵 🔑 を求めて連絡することも決してありません。必ずBinance Verifyで公式リンクを二重チェックしてください。$VTHO
フィッシング詐欺リンク 🌐:ログインする前、またはウォレットにリンクする前に、必ずドメインURLを確認してください。詐欺サイトは本物そっくりの画面を作って、あなたの認証情報を盗み取ろうとします 🎣。$ZEC
「確実に儲かる」約束 🚫:投資グループやプラットフォームが、固定の毎日利益やゼロリスクの高利回りをうたう場合、それはほぼ確実に詐欺です ❌。
2FAを守ろう 🔒:いかなる状況でも、2FAコード、SMSのOTP、またはパスワードを他人に共有しないでください!
警戒を怠らず、あらゆる手順を二重に確認して、資産を守りましょう! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
暗号資産の普及が進むにつれ、詐欺師たちはあなたの一生懸命稼いだ資金を奪うために、戦術を絶えず巧妙化しています 💸。情報を得ていることが、最良の防御策です!すべてのトレーダーが徹底すべき重要なセキュリティ習慣を紹介します:$SAGA
偽のサポート&なりすまし ⚠️:公式のBinanceスタッフが、Telegram、WhatsApp、またはSNSで最初にあなたへメッセージを送ることはありません。パスワード、シードフレーズ、または秘密鍵 🔑 を求めて連絡することも決してありません。必ずBinance Verifyで公式リンクを二重チェックしてください。$VTHO
フィッシング詐欺リンク 🌐:ログインする前、またはウォレットにリンクする前に、必ずドメインURLを確認してください。詐欺サイトは本物そっくりの画面を作って、あなたの認証情報を盗み取ろうとします 🎣。$ZEC
「確実に儲かる」約束 🚫:投資グループやプラットフォームが、固定の毎日利益やゼロリスクの高利回りをうたう場合、それはほぼ確実に詐欺です ❌。
2FAを守ろう 🔒:いかなる状況でも、2FAコード、SMSのOTP、またはパスワードを他人に共有しないでください!
警戒を怠らず、あらゆる手順を二重に確認して、資産を守りましょう! 💪✨
#scamriskwarning #ScamAwareness #Binancesecurity
217
記事
バイナンス セキュリティレビュー 2026:バイナンスは利用して安全?要約(TL;DR):このバイナンスのセキュリティレビューでは、マーケティングの主張ではなく、あなたの資金が本当に安全かどうかを左右する“実際の要因”として、アカウント単位の防御、取引所単位の安全対策、そしてよくあるミスを分解して説明します。バイナンスは一般に、ユーザーがすべての保護レイヤー(2FA、アンチフィッシングコード、出金ホワイトリスト)を有効化し、取引所側でできることとユーザー側でできることの違いを理解している場合に、安全だと見なされがちです。
◆「バイナンスは安全か?」が最初に問うべき“間違った質問”である理由
ほとんどのバイナンスのセキュリティレビューは「安全か/安全でないか」という二択の質問をします。しかし、その問いの立て方では、実際の取引所のセキュリティの仕組みが見落とされます。バイナンスの安全機能はレイヤー(段階)で提供されており、初期設定で有効なものもあれば、手動でのセットアップが必要なものもあります。そして、アカウント侵害(不正アクセス)が起きるのは、バイナンスがハッキングされたからではなく、ユーザーがセットアップ手順を飛ばしたり、フィッシングのリンクに引っかかったりするからであるケースが少なくありません。有益なセキュリティレビューとは、「受け身で合否をもらう判定」ではなく、自分で管理するチェックリストとして安全性を扱うべきです。
バイナンス セキュリティレビュー 2026:バイナンスは利用して安全?
要約(TL;DR):このバイナンスのセキュリティレビューでは、マーケティングの主張ではなく、あなたの資金が本当に安全かどうかを左右する“実際の要因”として、アカウント単位の防御、取引所単位の安全対策、そしてよくあるミスを分解して説明します。バイナンスは一般に、ユーザーがすべての保護レイヤー(2FA、アンチフィッシングコード、出金ホワイトリスト)を有効化し、取引所側でできることとユーザー側でできることの違いを理解している場合に、安全だと見なされがちです。
◆「バイナンスは安全か?」が最初に問うべき“間違った質問”である理由
ほとんどのバイナンスのセキュリティレビューは「安全か/安全でないか」という二択の質問をします。しかし、その問いの立て方では、実際の取引所のセキュリティの仕組みが見落とされます。バイナンスの安全機能はレイヤー(段階)で提供されており、初期設定で有効なものもあれば、手動でのセットアップが必要なものもあります。そして、アカウント侵害(不正アクセス)が起きるのは、バイナンスがハッキングされたからではなく、ユーザーがセットアップ手順を飛ばしたり、フィッシングのリンクに引っかかったりするからであるケースが少なくありません。有益なセキュリティレビューとは、「受け身で合否をもらう判定」ではなく、自分で管理するチェックリストとして安全性を扱うべきです。
◆「バイナンスは安全か?」が最初に問うべき“間違った質問”である理由
ほとんどのバイナンスのセキュリティレビューは「安全か/安全でないか」という二択の質問をします。しかし、その問いの立て方では、実際の取引所のセキュリティの仕組みが見落とされます。バイナンスの安全機能はレイヤー(段階)で提供されており、初期設定で有効なものもあれば、手動でのセットアップが必要なものもあります。そして、アカウント侵害(不正アクセス)が起きるのは、バイナンスがハッキングされたからではなく、ユーザーがセットアップ手順を飛ばしたり、フィッシングのリンクに引っかかったりするからであるケースが少なくありません。有益なセキュリティレビューとは、「受け身で合否をもらう判定」ではなく、自分で管理するチェックリストとして安全性を扱うべきです。
1
348
記事
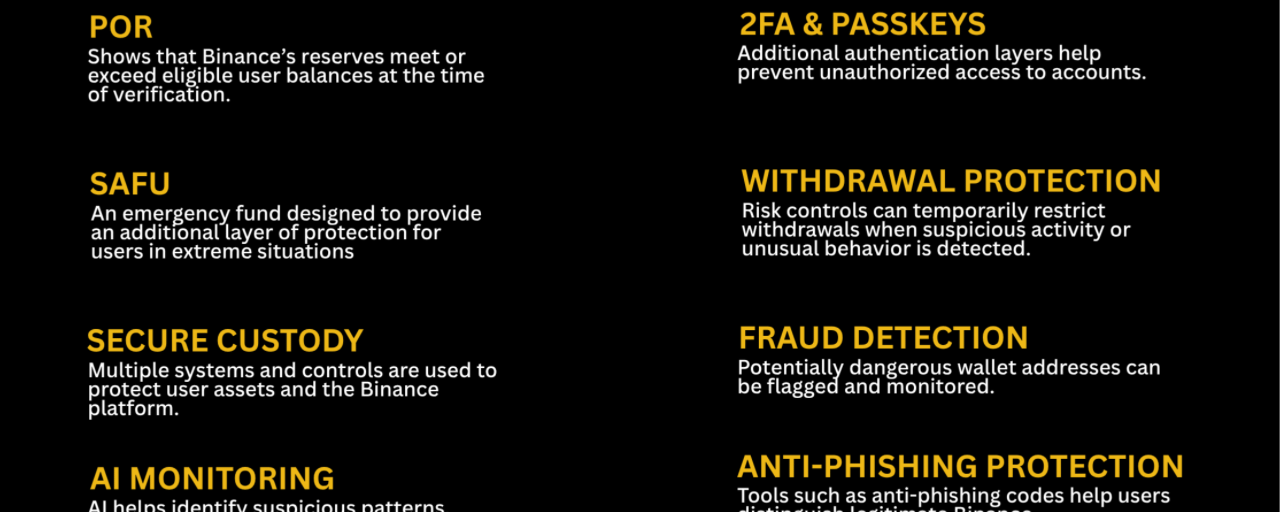
2026年にBinanceはMENAのユーザーファンドをどのように保護するのか?Binanceは2026年に、Proof of Reserves(準備証明)、ユーザーのためのセキュア・アセット・ファンド(SAFU)、セキュアな保管システム、AIを活用したリスク監視、口座レベルの保護ツールなど、複数のセキュリティ層によってMENA地域のユーザーファンドを保護しています。しかし、暗号資産における「セキュリティ」について話すときには、資金を安全にするための“単一のボタン”が存在しないことを理解することが重要だと思います。セキュリティは複数の層で構成されるシステムであり、各層は異なる種類のリスクに対処するよう設計されています。
MENA地域のユーザーにとって、この違いは重要です。ビットコインの最初の50$を保有している場合でも、積極的に取引している場合でも、取引所でより大きなポートフォリオを保有している場合でも、資産を守るには、プラットフォームのインフラと、ユーザー自身が行うセキュリティ上の判断の両方が関わります。Binanceのアプローチは、プラットフォーム全体の統制、透明性の仕組み、緊急時の準備、そして自動監視やユーザーが自分の口座で直接有効化できるツールを組み合わせています。
2026年にBinanceはMENAのユーザーファンドをどのように保護するのか?
Binanceは2026年に、Proof of Reserves(準備証明)、ユーザーのためのセキュア・アセット・ファンド(SAFU)、セキュアな保管システム、AIを活用したリスク監視、口座レベルの保護ツールなど、複数のセキュリティ層によってMENA地域のユーザーファンドを保護しています。しかし、暗号資産における「セキュリティ」について話すときには、資金を安全にするための“単一のボタン”が存在しないことを理解することが重要だと思います。セキュリティは複数の層で構成されるシステムであり、各層は異なる種類のリスクに対処するよう設計されています。
MENA地域のユーザーにとって、この違いは重要です。ビットコインの最初の50$を保有している場合でも、積極的に取引している場合でも、取引所でより大きなポートフォリオを保有している場合でも、資産を守るには、プラットフォームのインフラと、ユーザー自身が行うセキュリティ上の判断の両方が関わります。Binanceのアプローチは、プラットフォーム全体の統制、透明性の仕組み、緊急時の準備、そして自動監視やユーザーが自分の口座で直接有効化できるツールを組み合わせています。
MENA地域のユーザーにとって、この違いは重要です。ビットコインの最初の50$を保有している場合でも、積極的に取引している場合でも、取引所でより大きなポートフォリオを保有している場合でも、資産を守るには、プラットフォームのインフラと、ユーザー自身が行うセキュリティ上の判断の両方が関わります。Binanceのアプローチは、プラットフォーム全体の統制、透明性の仕組み、緊急時の準備、そして自動監視やユーザーが自分の口座で直接有効化できるツールを組み合わせています。
3
489
記事
2026年にメキシコのユーザー資金をBinanceはどのように守っているのか?Binanceは4つの層で資金を守ります。緊急時の資金であるSAFU、検証可能な準備金の証明(Proof of Reserves)、口座から有効化できるセキュリティツール、そして自動の不正検知システムです。
このガイドでは、それらの使い方を説明します。今日のSAFUが何を裏付けているのか、自分の残高を確認する方法、そしてあなた次第で有効にできる保護を5分で設定する方法です。
なぜなら、この仕組みの中で最も効果的な部分はBinanceが運用しているわけではないからです。あなたがオンにします。
クイック要約
時間があまりない?要点だけ言うと:
2026年にメキシコのユーザー資金をBinanceはどのように守っているのか?
Binanceは4つの層で資金を守ります。緊急時の資金であるSAFU、検証可能な準備金の証明(Proof of Reserves)、口座から有効化できるセキュリティツール、そして自動の不正検知システムです。
このガイドでは、それらの使い方を説明します。今日のSAFUが何を裏付けているのか、自分の残高を確認する方法、そしてあなた次第で有効にできる保護を5分で設定する方法です。
なぜなら、この仕組みの中で最も効果的な部分はBinanceが運用しているわけではないからです。あなたがオンにします。
クイック要約
時間があまりない?要点だけ言うと:
このガイドでは、それらの使い方を説明します。今日のSAFUが何を裏付けているのか、自分の残高を確認する方法、そしてあなた次第で有効にできる保護を5分で設定する方法です。
なぜなら、この仕組みの中で最も効果的な部分はBinanceが運用しているわけではないからです。あなたがオンにします。
クイック要約
時間があまりない?要点だけ言うと:
2
132
·
--
記事
静かな差別化要因:バイナンスのセキュリティは舞台裏でどのように機能するのかプロアクティブな脅威検知、資産回収、金融犯罪の防止、そして新たな創出技術に向けた保護により、バイナンスのセキュリティが舞台裏でどのように機能しているのかを探ります。
暗号資産の世界では、何かが起きたとき—ハッキング、盗難された資産、あるいはプラットフォームへの攻撃—にセキュリティが注目されがちです。しかし、効果的なセキュリティとは、多くの場合ユーザーが目にすることのない仕事です。
バイナンスにとっての目標は、インシデントに対応することだけではありません。ユーザーに影響が及ぶ前に、脅威を検知し、防止し、止めることです。
バイナンスのセキュリティはアカウント保護を超える
静かな差別化要因:バイナンスのセキュリティは舞台裏でどのように機能するのか
プロアクティブな脅威検知、資産回収、金融犯罪の防止、そして新たな創出技術に向けた保護により、バイナンスのセキュリティが舞台裏でどのように機能しているのかを探ります。
暗号資産の世界では、何かが起きたとき—ハッキング、盗難された資産、あるいはプラットフォームへの攻撃—にセキュリティが注目されがちです。しかし、効果的なセキュリティとは、多くの場合ユーザーが目にすることのない仕事です。
バイナンスにとっての目標は、インシデントに対応することだけではありません。ユーザーに影響が及ぶ前に、脅威を検知し、防止し、止めることです。
バイナンスのセキュリティはアカウント保護を超える
暗号資産の世界では、何かが起きたとき—ハッキング、盗難された資産、あるいはプラットフォームへの攻撃—にセキュリティが注目されがちです。しかし、効果的なセキュリティとは、多くの場合ユーザーが目にすることのない仕事です。
バイナンスにとっての目標は、インシデントに対応することだけではありません。ユーザーに影響が及ぶ前に、脅威を検知し、防止し、止めることです。
バイナンスのセキュリティはアカウント保護を超える
83

·
--
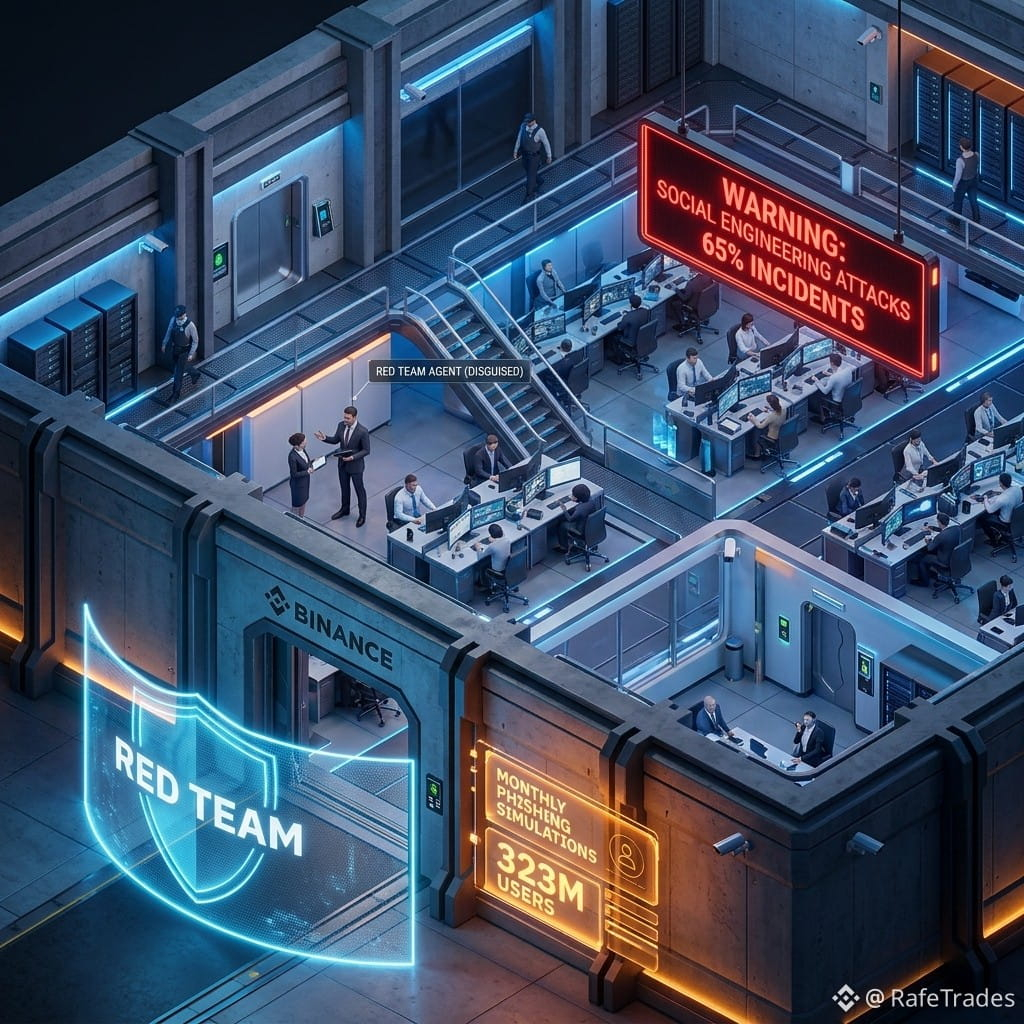
Binanceは、自社スタッフに対して毎月「レッドチーム」のフィッシング・シミュレーションを実施しており、失敗が繰り返されると解雇リスクすらあります。これは、運用上のセキュリティのゴールドスタンダードです。つまり、内部の倫理的ハッカーが、偽の求人、カンファレンス招待、パートナーシップを装った誘導などで従業員をテストすることで、2025年の暗号資産インシデントの65%を引き起こしたのと同じソーシャルエンジニアリング手法を使っているのです。
CSOのJimmy Suは、3〜4年にわたる継続的なテストの後、セキュリティ衛生(ヒュージーン)が「大幅に改善した」と述べています。これが重要なのは、取引所が小口投資家および機関投資家の資本の主要な保管者であるためです。1,377億ドル($137.7B)の資産と3.23億人(323M)のユーザーは、このレベルの警戒を要求します。ソーシャルエンジニアリング攻撃(例:$285MのDrift Protocolハック)は業界の弱点であり、Binanceのアプローチはその業界全体の手本です。CLARITY/GENIUSの規制枠組みは、ライセンスを受けた事業体にも同様の基準を求める可能性が高いでしょう。
#RafeTrades #Binancesecurity
「ライブチャートを追跡して取引するには、ここをクリック👇👇👇」
$BNB
{spot}(BNBUSDT)
Binanceは、自社スタッフに対して毎月「レッドチーム」のフィッシング・シミュレーションを実施しており、失敗が繰り返されると解雇リスクすらあります。これは、運用上のセキュリティのゴールドスタンダードです。つまり、内部の倫理的ハッカーが、偽の求人、カンファレンス招待、パートナーシップを装った誘導などで従業員をテストすることで、2025年の暗号資産インシデントの65%を引き起こしたのと同じソーシャルエンジニアリング手法を使っているのです。
CSOのJimmy Suは、3〜4年にわたる継続的なテストの後、セキュリティ衛生(ヒュージーン)が「大幅に改善した」と述べています。これが重要なのは、取引所が小口投資家および機関投資家の資本の主要な保管者であるためです。1,377億ドル($137.7B)の資産と3.23億人(323M)のユーザーは、このレベルの警戒を要求します。ソーシャルエンジニアリング攻撃(例:$285MのDrift Protocolハック)は業界の弱点であり、Binanceのアプローチはその業界全体の手本です。CLARITY/GENIUSの規制枠組みは、ライセンスを受けた事業体にも同様の基準を求める可能性が高いでしょう。
#RafeTrades #Binancesecurity
「ライブチャートを追跡して取引するには、ここをクリック👇👇👇」
$BNB
CSOのJimmy Suは、3〜4年にわたる継続的なテストの後、セキュリティ衛生(ヒュージーン)が「大幅に改善した」と述べています。これが重要なのは、取引所が小口投資家および機関投資家の資本の主要な保管者であるためです。1,377億ドル($137.7B)の資産と3.23億人(323M)のユーザーは、このレベルの警戒を要求します。ソーシャルエンジニアリング攻撃(例:$285MのDrift Protocolハック)は業界の弱点であり、Binanceのアプローチはその業界全体の手本です。CLARITY/GENIUSの規制枠組みは、ライセンスを受けた事業体にも同様の基準を求める可能性が高いでしょう。
#RafeTrades #Binancesecurity
「ライブチャートを追跡して取引するには、ここをクリック👇👇👇」
$BNB
28
🚨 偽のサポート、実際は詐欺:注意すべき3つの危険信号
技術的な攻撃が失敗すると、詐欺師は「親切そうな」高圧的なサポート担当者を装い、人間側の層を狙ってきます。彼らは不安をあおり、切迫感を煽り、ユーザーにアクセス権や資金を渡すように仕向けようとします。
⚠️ 注意:Binanceのスタッフが、Telegramで最初に連絡して、資金、パスワード、コード、またはアカウント情報の提供を求めることはありません。
注意すべき3つの危険信号:
🔴 緊急性:「1時間以内にアカウントが永久にBANされます!」
🔴 事前手数料:「ガス代」や「一時的なセキュリティ預け金」を求めて、残高のロック解除をするように言う
🔴 スクリーン共有の要求:アプリをインストールするよう促し、「あなたのアカウントを見られるようにする」ためだと言う
誰かが急いで行動するよう迫ったり、先に支払うよう求めたり、画面共有をさせようとしたりしたら、まず立ち止まって確認してから、どんな行動も取ってください。
#Binancesecurity
🚨 偽のサポート、実際は詐欺:注意すべき3つの危険信号
技術的な攻撃が失敗すると、詐欺師は「親切そうな」高圧的なサポート担当者を装い、人間側の層を狙ってきます。彼らは不安をあおり、切迫感を煽り、ユーザーにアクセス権や資金を渡すように仕向けようとします。
⚠️ 注意:Binanceのスタッフが、Telegramで最初に連絡して、資金、パスワード、コード、またはアカウント情報の提供を求めることはありません。
注意すべき3つの危険信号:
🔴 緊急性:「1時間以内にアカウントが永久にBANされます!」
🔴 事前手数料:「ガス代」や「一時的なセキュリティ預け金」を求めて、残高のロック解除をするように言う
🔴 スクリーン共有の要求:アプリをインストールするよう促し、「あなたのアカウントを見られるようにする」ためだと言う
誰かが急いで行動するよう迫ったり、先に支払うよう求めたり、画面共有をさせようとしたりしたら、まず立ち止まって確認してから、どんな行動も取ってください。
#Binancesecurity
技術的な攻撃が失敗すると、詐欺師は「親切そうな」高圧的なサポート担当者を装い、人間側の層を狙ってきます。彼らは不安をあおり、切迫感を煽り、ユーザーにアクセス権や資金を渡すように仕向けようとします。
⚠️ 注意:Binanceのスタッフが、Telegramで最初に連絡して、資金、パスワード、コード、またはアカウント情報の提供を求めることはありません。
注意すべき3つの危険信号:
🔴 緊急性:「1時間以内にアカウントが永久にBANされます!」
🔴 事前手数料:「ガス代」や「一時的なセキュリティ預け金」を求めて、残高のロック解除をするように言う
🔴 スクリーン共有の要求:アプリをインストールするよう促し、「あなたのアカウントを見られるようにする」ためだと言う
誰かが急いで行動するよう迫ったり、先に支払うよう求めたり、画面共有をさせようとしたりしたら、まず立ち止まって確認してから、どんな行動も取ってください。
#Binancesecurity
4
292

·
--
バイナンスの「フィッシング脅威」に対する秘密の戦いが明かされる:セキュリティ意識の高いトレーダーにとって何を意味するのか
バイナンスが、定期的に偽のフィッシング攻撃でスタッフを試しており、さらに一部の従業員が失敗していることをご存じでしたか? 最近の報道によると、取引所は脆弱性を特定するだけでなく、積極的に対処しており、その過程で再犯者を切り捨てる可能性すらあるとされています。
THE SIGNAL:バイナンスのフィッシング訓練は毎月実施されており、増大するソーシャルエンジニアリングの脅威に対抗するための取引所の先手の姿勢が示されています。 #BinanceSecurity #PhishingDrills #CryptoCompliance
THE INTERPRETATION:このように内部セキュリティへの注力を強めることは、ユーザー資産を守り、暗号資産エコシステム内の信頼を育むというバイナンスのより広範な取り組みを反映しています。こうした努力はユーザーの安心材料となり、市場への資本流入を後押しし、バイナンスのネイティブ暗号資産への需要増につながる可能性があります。
THE WATCH LIST:バイナンスが発表する今後のフィッシング訓練のスケジュールを追跡してください。セキュリティへの重みづけが高まる兆候となるかもしれず、採用の後押しにつながる可能性もあります。強化された二要素認証など、セキュリティ態勢やユーザー保護措置に変更がないか注視しましょう。 #BinanceSecurityUpdates
バイナンスの揺るぎないセキュリティへのコミットメントは、業界の他社にとっても基準となり続けるのでしょうか?
バイナンスの「フィッシング脅威」に対する秘密の戦いが明かされる:セキュリティ意識の高いトレーダーにとって何を意味するのか
バイナンスが、定期的に偽のフィッシング攻撃でスタッフを試しており、さらに一部の従業員が失敗していることをご存じでしたか? 最近の報道によると、取引所は脆弱性を特定するだけでなく、積極的に対処しており、その過程で再犯者を切り捨てる可能性すらあるとされています。
THE SIGNAL:バイナンスのフィッシング訓練は毎月実施されており、増大するソーシャルエンジニアリングの脅威に対抗するための取引所の先手の姿勢が示されています。 #BinanceSecurity #PhishingDrills #CryptoCompliance
THE INTERPRETATION:このように内部セキュリティへの注力を強めることは、ユーザー資産を守り、暗号資産エコシステム内の信頼を育むというバイナンスのより広範な取り組みを反映しています。こうした努力はユーザーの安心材料となり、市場への資本流入を後押しし、バイナンスのネイティブ暗号資産への需要増につながる可能性があります。
THE WATCH LIST:バイナンスが発表する今後のフィッシング訓練のスケジュールを追跡してください。セキュリティへの重みづけが高まる兆候となるかもしれず、採用の後押しにつながる可能性もあります。強化された二要素認証など、セキュリティ態勢やユーザー保護措置に変更がないか注視しましょう。 #BinanceSecurityUpdates
バイナンスの揺るぎないセキュリティへのコミットメントは、業界の他社にとっても基準となり続けるのでしょうか?
バイナンスが、定期的に偽のフィッシング攻撃でスタッフを試しており、さらに一部の従業員が失敗していることをご存じでしたか? 最近の報道によると、取引所は脆弱性を特定するだけでなく、積極的に対処しており、その過程で再犯者を切り捨てる可能性すらあるとされています。
THE SIGNAL:バイナンスのフィッシング訓練は毎月実施されており、増大するソーシャルエンジニアリングの脅威に対抗するための取引所の先手の姿勢が示されています。 #BinanceSecurity #PhishingDrills #CryptoCompliance
THE INTERPRETATION:このように内部セキュリティへの注力を強めることは、ユーザー資産を守り、暗号資産エコシステム内の信頼を育むというバイナンスのより広範な取り組みを反映しています。こうした努力はユーザーの安心材料となり、市場への資本流入を後押しし、バイナンスのネイティブ暗号資産への需要増につながる可能性があります。
THE WATCH LIST:バイナンスが発表する今後のフィッシング訓練のスケジュールを追跡してください。セキュリティへの重みづけが高まる兆候となるかもしれず、採用の後押しにつながる可能性もあります。強化された二要素認証など、セキュリティ態勢やユーザー保護措置に変更がないか注視しましょう。 #BinanceSecurityUpdates
バイナンスの揺るぎないセキュリティへのコミットメントは、業界の他社にとっても基準となり続けるのでしょうか?
28
🔒🛡️ 安全を確保しよう: 今日のBinanceアカウントを守るための必須5ステップ
暗号通貨エコシステムでは、安全性が最高の投資戦略。安全なパスワード、二段階認証、そして少しの注意が、最新の詐欺手法から資産を守るために不可欠です。以下の5つの基本設定をプロフィールに適用しましょう: 📊🚨
* 1. パスキーを有効化: 漏洩にさらされる従来のパスワードは忘れましょう。デバイスの生体認証(Face IDまたはTouch ID)を使用して、安全で暗号化されたログインを行い、フィッシングから保護されます。
* 2. SMSにさようなら、Authenticatorにこんにちは: SMSはSIMカードのクローン(Sim-Swapping)に対して脆弱です。すぐに2FAをBinance AuthenticatorまたはMicrosoft Authenticatorに移行し、ハードウェアでローカルにコードを生成します。 💸❌
* 3. 出金ホワイトリスト: このオプションを設定して、事前に承認されたアドレスへの出金のみを許可します。誰かがあなたのアカウントに侵入した場合、外部のウォレットに資金を移すことはできません。
* 4. フィッシング対策コード: 設定でカスタムフレーズを作成します。「Binance」からのメールにそれが含まれていない場合、それは詐欺のフィッシングです。 🔒
* 5. デバイス管理: 古いデバイスや使用しないコンピュータでのオープンセッションを定期的に確認し、削除して、アクセスの完全なコントロールを維持します。
⚠️ オプセックの追加警告: 資本をWeb3ウォレットに移動して資金を分散する場合、アドレスを一文字ずつ手動で確認して、ウォレットの毒攻撃(Address Poisoning)を完全に無効化することを忘れないでください。急がないで取引しましょう。
この5つの防御策はすでにアカウントに設定されていますか、それとも何かを有効にするのがまだですか?下でお待ちしています! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
🔒🛡️ 安全を確保しよう: 今日のBinanceアカウントを守るための必須5ステップ
暗号通貨エコシステムでは、安全性が最高の投資戦略。安全なパスワード、二段階認証、そして少しの注意が、最新の詐欺手法から資産を守るために不可欠です。以下の5つの基本設定をプロフィールに適用しましょう: 📊🚨
* 1. パスキーを有効化: 漏洩にさらされる従来のパスワードは忘れましょう。デバイスの生体認証(Face IDまたはTouch ID)を使用して、安全で暗号化されたログインを行い、フィッシングから保護されます。
* 2. SMSにさようなら、Authenticatorにこんにちは: SMSはSIMカードのクローン(Sim-Swapping)に対して脆弱です。すぐに2FAをBinance AuthenticatorまたはMicrosoft Authenticatorに移行し、ハードウェアでローカルにコードを生成します。 💸❌
* 3. 出金ホワイトリスト: このオプションを設定して、事前に承認されたアドレスへの出金のみを許可します。誰かがあなたのアカウントに侵入した場合、外部のウォレットに資金を移すことはできません。
* 4. フィッシング対策コード: 設定でカスタムフレーズを作成します。「Binance」からのメールにそれが含まれていない場合、それは詐欺のフィッシングです。 🔒
* 5. デバイス管理: 古いデバイスや使用しないコンピュータでのオープンセッションを定期的に確認し、削除して、アクセスの完全なコントロールを維持します。
⚠️ オプセックの追加警告: 資本をWeb3ウォレットに移動して資金を分散する場合、アドレスを一文字ずつ手動で確認して、ウォレットの毒攻撃(Address Poisoning)を完全に無効化することを忘れないでください。急がないで取引しましょう。
この5つの防御策はすでにアカウントに設定されていますか、それとも何かを有効にするのがまだですか?下でお待ちしています! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
暗号通貨エコシステムでは、安全性が最高の投資戦略。安全なパスワード、二段階認証、そして少しの注意が、最新の詐欺手法から資産を守るために不可欠です。以下の5つの基本設定をプロフィールに適用しましょう: 📊🚨
* 1. パスキーを有効化: 漏洩にさらされる従来のパスワードは忘れましょう。デバイスの生体認証(Face IDまたはTouch ID)を使用して、安全で暗号化されたログインを行い、フィッシングから保護されます。
* 2. SMSにさようなら、Authenticatorにこんにちは: SMSはSIMカードのクローン(Sim-Swapping)に対して脆弱です。すぐに2FAをBinance AuthenticatorまたはMicrosoft Authenticatorに移行し、ハードウェアでローカルにコードを生成します。 💸❌
* 3. 出金ホワイトリスト: このオプションを設定して、事前に承認されたアドレスへの出金のみを許可します。誰かがあなたのアカウントに侵入した場合、外部のウォレットに資金を移すことはできません。
* 4. フィッシング対策コード: 設定でカスタムフレーズを作成します。「Binance」からのメールにそれが含まれていない場合、それは詐欺のフィッシングです。 🔒
* 5. デバイス管理: 古いデバイスや使用しないコンピュータでのオープンセッションを定期的に確認し、削除して、アクセスの完全なコントロールを維持します。
⚠️ オプセックの追加警告: 資本をWeb3ウォレットに移動して資金を分散する場合、アドレスを一文字ずつ手動で確認して、ウォレットの毒攻撃(Address Poisoning)を完全に無効化することを忘れないでください。急がないで取引しましょう。
この5つの防御策はすでにアカウントに設定されていますか、それとも何かを有効にするのがまだですか?下でお待ちしています! 👇
#Binancesecurity #StaySafe #CryptoSafety #AntiFraud
3
237
記事
Telegramのセキュリティ | 「認証済みに見える」プロフィールはまだ偽物である可能性がありますこのシナリオを考えてみてください:
あなたが公共の暗号通貨Telegramグループで質問をします。数秒以内に、「Binanceサポート」と名乗る誰かからダイレクトメッセージが届きます。そのアカウントには公式のBinanceロゴがあり、プロフェッショナルな肩書きがあり、プロフィール画像には「認証済み」バッジまで付いています。
📧このメッセージは、あなたのアカウントが一時的に制限されていると主張しており、迅速に行動するよう促しています。
すべてが正当なように見えます。しかし、その指示に従った瞬間、あなたのウォレットが空になってしまいます。☠️
Telegramのセキュリティ | 「認証済みに見える」プロフィールはまだ偽物である可能性があります
このシナリオを考えてみてください:
あなたが公共の暗号通貨Telegramグループで質問をします。数秒以内に、「Binanceサポート」と名乗る誰かからダイレクトメッセージが届きます。そのアカウントには公式のBinanceロゴがあり、プロフェッショナルな肩書きがあり、プロフィール画像には「認証済み」バッジまで付いています。
📧このメッセージは、あなたのアカウントが一時的に制限されていると主張しており、迅速に行動するよう促しています。
すべてが正当なように見えます。しかし、その指示に従った瞬間、あなたのウォレットが空になってしまいます。☠️
あなたが公共の暗号通貨Telegramグループで質問をします。数秒以内に、「Binanceサポート」と名乗る誰かからダイレクトメッセージが届きます。そのアカウントには公式のBinanceロゴがあり、プロフェッショナルな肩書きがあり、プロフィール画像には「認証済み」バッジまで付いています。
📧このメッセージは、あなたのアカウントが一時的に制限されていると主張しており、迅速に行動するよう促しています。
すべてが正当なように見えます。しかし、その指示に従った瞬間、あなたのウォレットが空になってしまいます。☠️
3
382
·
--
業界の侵害の95%はソーシャルエンジニアリングが原因で起きており、バイナンスはハッカーに先んじるために抜本的な対策を講じています。
セキュリティへの強い取り組みを示す動きとして、バイナンスは毎月「レッドチーム」を自社社員に対して実施し、現実の攻撃を模擬して防御力を検証しています。この厳格なテスト手順により、バイナンスは脆弱性を特定し、セキュリティ体制を強化し、ハッカーの侵入を遠ざけることができます。
賢い資金がこの先手のアプローチに注目する中で、バイナンスのセキュリティ機能やサービスの導入が進むことが見込まれます。今後7〜10日で、トレーダーがこの安全な避難先に殺到することで、BNBが20%超の動きを見せる可能性に注目してください。 #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
業界の侵害の95%はソーシャルエンジニアリングが原因で起きており、バイナンスはハッカーに先んじるために抜本的な対策を講じています。
セキュリティへの強い取り組みを示す動きとして、バイナンスは毎月「レッドチーム」を自社社員に対して実施し、現実の攻撃を模擬して防御力を検証しています。この厳格なテスト手順により、バイナンスは脆弱性を特定し、セキュリティ体制を強化し、ハッカーの侵入を遠ざけることができます。
賢い資金がこの先手のアプローチに注目する中で、バイナンスのセキュリティ機能やサービスの導入が進むことが見込まれます。今後7〜10日で、トレーダーがこの安全な避難先に殺到することで、BNBが20%超の動きを見せる可能性に注目してください。 #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
セキュリティへの強い取り組みを示す動きとして、バイナンスは毎月「レッドチーム」を自社社員に対して実施し、現実の攻撃を模擬して防御力を検証しています。この厳格なテスト手順により、バイナンスは脆弱性を特定し、セキュリティ体制を強化し、ハッカーの侵入を遠ざけることができます。
賢い資金がこの先手のアプローチに注目する中で、バイナンスのセキュリティ機能やサービスの導入が進むことが見込まれます。今後7〜10日で、トレーダーがこの安全な避難先に殺到することで、BNBが20%超の動きを見せる可能性に注目してください。 #SecuringTheFuture #BinanceSecurity #BNBOnTheRise
27
記事
ClickFix:攻撃は「あなたが人間であることを確認」が合図ClickFix は急速に広がっている詐欺手法で、デバイスをハッキングする代わりに、あなた自身に行動させてしまいます。攻撃者はマルウェアを「よくある修正」のように装い、たとえば「CAPTCHA が読み込めませんでした」や、緊急の「システム更新」、通話前に表示される壊れた音声または動画の案内、あるいは追加手順なしでは「表示されない」文書などを用います。
従来のマルウェア配布手法とは異なり、ClickFix はユーザーに対して怪しいファイルや添付ファイルを手動でダウンロードして開くよう求めることをよく避けます。代わりに、コマンドをコピーして貼り付け、Enterキーを押すだけで済む場合があります。
ClickFix:攻撃は「あなたが人間であることを確認」が合図
ClickFix は急速に広がっている詐欺手法で、デバイスをハッキングする代わりに、あなた自身に行動させてしまいます。攻撃者はマルウェアを「よくある修正」のように装い、たとえば「CAPTCHA が読み込めませんでした」や、緊急の「システム更新」、通話前に表示される壊れた音声または動画の案内、あるいは追加手順なしでは「表示されない」文書などを用います。
従来のマルウェア配布手法とは異なり、ClickFix はユーザーに対して怪しいファイルや添付ファイルを手動でダウンロードして開くよう求めることをよく避けます。代わりに、コマンドをコピーして貼り付け、Enterキーを押すだけで済む場合があります。
従来のマルウェア配布手法とは異なり、ClickFix はユーザーに対して怪しいファイルや添付ファイルを手動でダウンロードして開くよう求めることをよく避けます。代わりに、コマンドをコピーして貼り付け、Enterキーを押すだけで済む場合があります。
2
8
890
📩 フィッシングメールは、偽のものや怪しく見えるインフラから送信されるとは限りません。今日では、攻撃者が正規のプラットフォームや信頼できるサービスを悪用し、悪意のあるメールをより正当なものに見せかけることが増えています。
❓ 次のうち、この成長しているフィッシング手法を最もよく表しているのはどれですか?
A. 攻撃者はフィッシングメール送信のために、明らかに偽のドメインや疑わしいサーバーだけに頼る。
B. 攻撃者は正規のクラウド、通知、または自動化プラットフォームをますます悪用し、認証チェックをなお通過する可能性のある悪意のあるメールを配信する。
C. 攻撃者が成功するには、SPF、DKIM、DMARCが完全に欠落している必要がある。
下の投票で🗳️ 私たちをフォローし、正解はコメント欄で確認してください👇
#Binancesecurity
📩 フィッシングメールは、偽のものや怪しく見えるインフラから送信されるとは限りません。今日では、攻撃者が正規のプラットフォームや信頼できるサービスを悪用し、悪意のあるメールをより正当なものに見せかけることが増えています。
❓ 次のうち、この成長しているフィッシング手法を最もよく表しているのはどれですか?
A. 攻撃者はフィッシングメール送信のために、明らかに偽のドメインや疑わしいサーバーだけに頼る。
B. 攻撃者は正規のクラウド、通知、または自動化プラットフォームをますます悪用し、認証チェックをなお通過する可能性のある悪意のあるメールを配信する。
C. 攻撃者が成功するには、SPF、DKIM、DMARCが完全に欠落している必要がある。
下の投票で🗳️ 私たちをフォローし、正解はコメント欄で確認してください👇
#Binancesecurity
❓ 次のうち、この成長しているフィッシング手法を最もよく表しているのはどれですか?
A. 攻撃者はフィッシングメール送信のために、明らかに偽のドメインや疑わしいサーバーだけに頼る。
B. 攻撃者は正規のクラウド、通知、または自動化プラットフォームをますます悪用し、認証チェックをなお通過する可能性のある悪意のあるメールを配信する。
C. 攻撃者が成功するには、SPF、DKIM、DMARCが完全に欠落している必要がある。
下の投票で🗳️ 私たちをフォローし、正解はコメント欄で確認してください👇
#Binancesecurity
A
33%
B
67%
C
0%
3 投票 • 投票は終了しました
11
1
36
65.4k
🟡 今日のセキュリティーチェックを開始します。#Binancesecurity
🟡 今日のセキュリティーチェックを開始します。#Binancesecurity
4
485
·
--
2026年上半期に暗号資産のセキュリティインシデントが11億ドル規模の問題になっているという事実に気づいていない人が多く、鍵の漏えい(コンプロマイズ)とコントラクトの不具合が私たちのネットワークを圧倒しています。
THE SIGNAL: Binance自身のオンチェーンデータ<0-9]{11}#BinanceSecurity によると、2026年Q1以降、疑わしいウォレットの活動が急増しており、スマートコントラクトの1日あたりの取引(インタラクション)が30%増加しています。
THE INTERPRETATION: この疑わしい取引の増加は、模倣(コピキャット)ハッキングの急増の可能性を示唆しており、私たちのコミュニティの警戒と備えがこれまで以上に重要になります。
THE WATCH LIST: #BinanceSmartChain における、インタラクション数が多い最も脆弱なコントラクト上位10件。インタラクション指標に大きな変化がないか追跡し、それに応じて取引戦略を適応できるようにしておきましょう。
今回の暗号資産セキュリティインシデントの急増は、あなたの投資方針にどのような影響を与えますか。そして、ハッカーに一歩先んじる準備はできていますか?
2026年上半期に暗号資産のセキュリティインシデントが11億ドル規模の問題になっているという事実に気づいていない人が多く、鍵の漏えい(コンプロマイズ)とコントラクトの不具合が私たちのネットワークを圧倒しています。
THE SIGNAL: Binance自身のオンチェーンデータ<0-9]{11}#BinanceSecurity によると、2026年Q1以降、疑わしいウォレットの活動が急増しており、スマートコントラクトの1日あたりの取引(インタラクション)が30%増加しています。
THE INTERPRETATION: この疑わしい取引の増加は、模倣(コピキャット)ハッキングの急増の可能性を示唆しており、私たちのコミュニティの警戒と備えがこれまで以上に重要になります。
THE WATCH LIST: #BinanceSmartChain における、インタラクション数が多い最も脆弱なコントラクト上位10件。インタラクション指標に大きな変化がないか追跡し、それに応じて取引戦略を適応できるようにしておきましょう。
今回の暗号資産セキュリティインシデントの急増は、あなたの投資方針にどのような影響を与えますか。そして、ハッカーに一歩先んじる準備はできていますか?
THE SIGNAL: Binance自身のオンチェーンデータ<0-9]{11}#BinanceSecurity によると、2026年Q1以降、疑わしいウォレットの活動が急増しており、スマートコントラクトの1日あたりの取引(インタラクション)が30%増加しています。
THE INTERPRETATION: この疑わしい取引の増加は、模倣(コピキャット)ハッキングの急増の可能性を示唆しており、私たちのコミュニティの警戒と備えがこれまで以上に重要になります。
THE WATCH LIST: #BinanceSmartChain における、インタラクション数が多い最も脆弱なコントラクト上位10件。インタラクション指標に大きな変化がないか追跡し、それに応じて取引戦略を適応できるようにしておきましょう。
今回の暗号資産セキュリティインシデントの急増は、あなたの投資方針にどのような影響を与えますか。そして、ハッカーに一歩先んじる準備はできていますか?
17
·
--
記事
セキュリティ警告:暗号ウォレットを狙った二つの悪意のあるNPMパッケージ — 知っておくべきこと30秒の要約
Microsoftの脅威インテリジェンスは、2つの #NPM安全 パッケージ — forge-jsx と forge-jsxy — が、あなたの暗号ウォレットを draining し、あなたのプライベートキーを盗み、ブラウザ拡張機能(MetaMask、Phantom、Rabbyなど)を危険にさらす高度なマルウェアを配布していることを特定しました。あなたが開発者であるか、Node.jsツールを使用しているなら、これを注意深く読むべきです。
仕組み
これらのパッケージは、公式のAutodesk Forge SDKを模倣して、正当なものに見せかけています。 npm install を通じてインストールされると、悪意のあるエージェントが node_modules フォルダーの外に自分を展開し、 npm uninstall を行っても持続的になります。あなたの盗まれたデータは、攻撃者が制御するサーバーに外部流出されます。
セキュリティ警告:暗号ウォレットを狙った二つの悪意のあるNPMパッケージ — 知っておくべきこと
30秒の要約
Microsoftの脅威インテリジェンスは、2つの #NPM安全 パッケージ — forge-jsx と forge-jsxy — が、あなたの暗号ウォレットを draining し、あなたのプライベートキーを盗み、ブラウザ拡張機能(MetaMask、Phantom、Rabbyなど)を危険にさらす高度なマルウェアを配布していることを特定しました。あなたが開発者であるか、Node.jsツールを使用しているなら、これを注意深く読むべきです。
仕組み
これらのパッケージは、公式のAutodesk Forge SDKを模倣して、正当なものに見せかけています。 npm install を通じてインストールされると、悪意のあるエージェントが node_modules フォルダーの外に自分を展開し、 npm uninstall を行っても持続的になります。あなたの盗まれたデータは、攻撃者が制御するサーバーに外部流出されます。
Microsoftの脅威インテリジェンスは、2つの #NPM安全 パッケージ — forge-jsx と forge-jsxy — が、あなたの暗号ウォレットを draining し、あなたのプライベートキーを盗み、ブラウザ拡張機能(MetaMask、Phantom、Rabbyなど)を危険にさらす高度なマルウェアを配布していることを特定しました。あなたが開発者であるか、Node.jsツールを使用しているなら、これを注意深く読むべきです。
仕組み
これらのパッケージは、公式のAutodesk Forge SDKを模倣して、正当なものに見せかけています。 npm install を通じてインストールされると、悪意のあるエージェントが node_modules フォルダーの外に自分を展開し、 npm uninstall を行っても持続的になります。あなたの盗まれたデータは、攻撃者が制御するサーバーに外部流出されます。
132
あなたは、メンバーが「AI搭載」の取引ボットを宣伝しているTelegramのグループに参加します。話は説得力があります:
🔶 機械学習によって毎日3〜5%のリターンを主張
🔶 利益が出ている取引のスクリーンショットを提示
🔶「ユーザー」の動画機能を搭載
あなたは少額の入金を試すことにします。数時間後、ダッシュボードには利益が表示されます。次に出金しようとします。
まず、「流動性アンロック手数料」を支払うよう求められます。
次に、より高い「出金ティア」に到達する必要があると言われますが、それは新しいメンバーを勧誘することでしかアンロックできないとのことです。
💭 詐欺の最も強い危険信号はどれですか?
A. 毎日の確実なリターンを約束すること
B. 入金後すぐに表示される利益
C. 追加手数料によって出金が妨げられること
D. 出金をアンロックするために他人を勧誘する必要があること
#Binancesecurity #Cryptoscam
あなたは、メンバーが「AI搭載」の取引ボットを宣伝しているTelegramのグループに参加します。話は説得力があります:
🔶 機械学習によって毎日3〜5%のリターンを主張
🔶 利益が出ている取引のスクリーンショットを提示
🔶「ユーザー」の動画機能を搭載
あなたは少額の入金を試すことにします。数時間後、ダッシュボードには利益が表示されます。次に出金しようとします。
まず、「流動性アンロック手数料」を支払うよう求められます。
次に、より高い「出金ティア」に到達する必要があると言われますが、それは新しいメンバーを勧誘することでしかアンロックできないとのことです。
💭 詐欺の最も強い危険信号はどれですか?
A. 毎日の確実なリターンを約束すること
B. 入金後すぐに表示される利益
C. 追加手数料によって出金が妨げられること
D. 出金をアンロックするために他人を勧誘する必要があること
#Binancesecurity #Cryptoscam
🔶 機械学習によって毎日3〜5%のリターンを主張
🔶 利益が出ている取引のスクリーンショットを提示
🔶「ユーザー」の動画機能を搭載
あなたは少額の入金を試すことにします。数時間後、ダッシュボードには利益が表示されます。次に出金しようとします。
まず、「流動性アンロック手数料」を支払うよう求められます。
次に、より高い「出金ティア」に到達する必要があると言われますが、それは新しいメンバーを勧誘することでしかアンロックできないとのことです。
💭 詐欺の最も強い危険信号はどれですか?
A. 毎日の確実なリターンを約束すること
B. 入金後すぐに表示される利益
C. 追加手数料によって出金が妨げられること
D. 出金をアンロックするために他人を勧誘する必要があること
#Binancesecurity #Cryptoscam
A
40%
B
0%
C
40%
D
20%
5 投票 • 投票は終了しました
53
4
97
212.8k
記事
セキュリティ警告:偽のAIツールインストーラーを使用してマルウェアを拡散中アクティブなマルウェアキャンペーンが、AIツールの人気の高まりを利用して、無防備なユーザーを狙っています。これらの攻撃は、主にソフトウェアの脆弱性やプラットフォームの侵害に依存しているわけではありません。むしろ、AIツール(クラウドなど)をオンラインで検索して、公式のインストーラーに見えるものをダウンロードするという、もっとシンプルな行動を狙っています。
攻撃者は、馴染みのあるブランドや洗練されたインターフェースへの信頼を利用して、デバイスを侵害し、認証情報を盗み、クリプト関連資産を狙うマルウェアを配布しています。
セキュリティ警告:偽のAIツールインストーラーを使用してマルウェアを拡散中
アクティブなマルウェアキャンペーンが、AIツールの人気の高まりを利用して、無防備なユーザーを狙っています。これらの攻撃は、主にソフトウェアの脆弱性やプラットフォームの侵害に依存しているわけではありません。むしろ、AIツール(クラウドなど)をオンラインで検索して、公式のインストーラーに見えるものをダウンロードするという、もっとシンプルな行動を狙っています。
攻撃者は、馴染みのあるブランドや洗練されたインターフェースへの信頼を利用して、デバイスを侵害し、認証情報を盗み、クリプト関連資産を狙うマルウェアを配布しています。
攻撃者は、馴染みのあるブランドや洗練されたインターフェースへの信頼を利用して、デバイスを侵害し、認証情報を盗み、クリプト関連資産を狙うマルウェアを配布しています。
1
1
8
482
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#FedRateWatch
閲覧回数 933,221
4,475人が討論中
2
#MSTRTradingVolumeSurpassesMorganStanley
閲覧回数 2,961
152人が討論中
3
#BitcoinFalls4%
閲覧回数 11,492
408人が討論中
4
#SKHynixInTalksToMakeMemoryChipsInUS
閲覧回数 4,717
146人が討論中
5
#OpenAIDiscussesNewFundingAt$1.2TValuation
閲覧回数 1,937
37人が討論中
6
#ArgentinaCommitsToOECDCryptoReportingBy2029
閲覧回数 13,722
317人が討論中
7
#EthereumFallsBelow$2400
閲覧回数 5,769
87人が討論中
8
#USDTLaunchesOnZamaPrivacyProtocol
閲覧回数 5,650
181人が討論中
9
#USSenateBlocksClarityAct
閲覧回数 46,804
454人が討論中
10
#BitcoinSlidesTo$76000
閲覧回数 39,020
176人が討論中