


Oleh: 23pds@slowmist tim keamanan
latar belakang
Pada tanggal 3 Juni 2024, pengguna Twitter @CryptoNakamao memposting cerita tentang bagaimana dia mengunduh ekstensi Chrome berbahaya Aggr, yang mengakibatkan pencurian $1 juta. Hal ini menyebabkan sebagian besar pengguna komunitas kripto memperhatikan risiko ekstensi dan khawatir keamanan aset kripto mereka. Pada tanggal 31 Mei, tim keamanan SlowMist menerbitkan artikel Serigala Berbulu Domba |. Analisis Pencurian Ekstensi Chrome Palsu, yang memberikan analisis mendetail tentang metode jahat ekstensi Aggr yang berbahaya. Mengingat kurangnya latar belakang pengetahuan tentang ekstensi browser di kalangan pengguna, Chief Information Security Officer SlowMist 23pds menjelaskan pengetahuan dasar dan potensi risiko ekstensi melalui enam pertanyaan dan enam jawaban dalam artikel ini, dan memberikan saran untuk menangani risiko ekstensi, dengan harapan dapat membantu pengguna individu dan platform perdagangan. Meningkatkan kemampuan untuk melindungi keamanan akun dan aset.

Tanya Jawab
1. Apa itu ekstensi Chrome?
Ekstensi Chrome adalah plugin yang dirancang untuk Google Chrome yang dapat memperluas fungsionalitas dan perilaku browser. Mereka dapat menyesuaikan pengalaman penelusuran pengguna, menambahkan fitur atau konten baru, atau berinteraksi dengan situs web. Ekstensi Chrome biasanya dibuat dari HTML, CSS, JavaScript, dan teknologi web lainnya.
Struktur ekstensi Chrome biasanya terdiri dari bagian-bagian berikut:
Manifest.json: File konfigurasi ekstensi, yang mendefinisikan informasi dasar ekstensi (seperti nama, versi, izin, dll.).
Skrip Latar Belakang: Jalankan di latar belakang browser untuk menangani peristiwa dan tugas jangka panjang.
Skrip Konten: Dijalankan dalam konteks halaman web dan dapat berinteraksi langsung dengan halaman web.
Antarmuka pengguna (UI): seperti tombol toolbar browser, jendela pop-up, halaman opsi, dll.
2. Apa fungsi ekstensi Chrome?
Pemblokiran Iklan: Ekstensi memblokir dan memblokir iklan di halaman web, meningkatkan kecepatan pemuatan halaman web dan pengalaman pengguna. Misalnya AdBlock dan uBlock Asal.
Privasi dan keamanan: Beberapa ekstensi dapat meningkatkan privasi dan keamanan pengguna, seperti mencegah pelacakan, mengenkripsi komunikasi, mengelola kata sandi, dll. Misalnya, Privasi Badger dan LastPass.
Alat Produktivitas: Ekstensi dapat membantu pengguna meningkatkan produktivitas, seperti mengelola tugas, membuat catatan, pelacakan waktu, dll. Misalnya, Todoist dan Evernote Web Clipper.
Alat pengembang: Menyediakan alat debugging dan pengembangan untuk pengembang web, seperti melihat struktur halaman web, kode debug, menganalisis permintaan jaringan, dll. Misalnya, Alat Pengembang React dan Tukang Pos.
Media sosial dan komunikasi: Ekstensi ini dapat mengintegrasikan media sosial dan alat komunikasi untuk memfasilitasi pengguna menangani pemberitahuan media sosial, pesan, dll. saat menjelajahi web. Misalnya Grammarly dan Facebook Messenger.
Kustomisasi halaman web: Pengguna dapat menyesuaikan tampilan dan perilaku halaman web melalui ekstensi, seperti mengubah tema, mengatur ulang elemen halaman, menambahkan fitur tambahan, dll. Misalnya saja Stylish dan Tampermonkey.
Mengotomatiskan tugas: Ekstensi dapat membantu pengguna mengotomatiskan tugas yang berulang, seperti mengisi formulir secara otomatis, mengunduh file secara batch, dll. Misalnya, iMacros dan DownThemAll.
Terjemahan bahasa: Beberapa ekstensi dapat menerjemahkan konten web secara real-time untuk membantu pengguna memahami halaman web dalam berbagai bahasa, seperti Google Terjemahan.
Bantuan Mata Uang Kripto: Ekstensi dapat membantu pengguna membuat transaksi mata uang kripto menjadi lebih nyaman, seperti MetaMask, dll.
Fleksibilitas dan keragaman ekstensi Chrome memungkinkannya diterapkan pada hampir semua skenario penjelajahan, membantu pengguna menyelesaikan berbagai tugas dengan lebih efisien.
3. Izin apa yang dimiliki ekstensi Chrome setelah dipasang?
Setelah dipasang, ekstensi Chrome mungkin meminta serangkaian izin untuk menjalankan fungsi tertentu. Izin ini dideklarasikan dalam file manifest.json ekstensi, dan pengguna akan dimintai konfirmasi saat instalasi. Izin umum meliputi:
<all_urls>: Mengizinkan ekstensi mengakses konten dari semua situs web. Ini adalah izin luas yang memungkinkan ekstensi membaca dan mengubah semua data situs web.
tabs: Mengizinkan ekstensi mengakses informasi tab browser, termasuk mendapatkan tab yang sedang dibuka, membuat dan menutup tab, dll.
activeTab: memungkinkan ekstensi untuk mengakses sementara tab yang sedang aktif, biasanya digunakan untuk melakukan tindakan tertentu ketika pengguna mengklik tombol ekstensi.
penyimpanan: Mengizinkan ekstensi menggunakan API penyimpanan Chrome untuk menyimpan dan mengambil data. Ini dapat digunakan untuk menyimpan pengaturan ekstensi, data pengguna, dll.
Cookies: Mengizinkan ekstensi mengakses dan memodifikasi cookie di browser.
webRequest dan webRequestBlocking: Mengizinkan ekstensi mencegat dan mengubah permintaan jaringan. Izin ini biasanya digunakan untuk pemblokiran iklan dan ekstensi perlindungan privasi.
bookmark: Mengizinkan ekstensi mengakses dan mengubah bookmark browser.
history: Mengizinkan ekstensi mengakses dan mengubah riwayat browser.
notifikasi: Mengizinkan ekstensi menampilkan notifikasi desktop.
konteksMenus: Memungkinkan ekstensi untuk menambahkan item menu khusus ke menu konteks browser (menu klik kanan).
geolokasi: Memungkinkan ekstensi mengakses informasi geolokasi pengguna.
clipboardRead dan clipboardWrite: Mengizinkan ekstensi membaca dan menulis konten clipboard.
unduhan: Mengizinkan ekstensi mengelola unduhan, termasuk memulai, menjeda, dan membatalkan unduhan.
manajemen: Mengizinkan ekstensi mengelola ekstensi dan aplikasi browser lainnya.
latar belakang: Mengizinkan ekstensi menjalankan tugas yang berjalan lama di latar belakang.
notifikasi: Mengizinkan ekstensi menampilkan notifikasi sistem.
webNavigation: Mengizinkan ekstensi memantau dan mengubah perilaku navigasi browser.
Izin ini memungkinkan ekstensi Chrome menjalankan banyak fungsi canggih dan beragam, namun juga berarti ekstensi tersebut berpotensi mengakses data sensitif pengguna, seperti cookie, informasi autentikasi, dll.
4. Mengapa ekstensi Chrome yang berbahaya dapat mencuri izin pengguna?
Ekstensi Chrome yang berbahaya dapat mengeksploitasi izin yang diminta untuk mencuri izin dan informasi autentikasi pengguna karena ekstensi ini memiliki akses langsung dan manipulasi lingkungan dan data browser pengguna. Alasan dan metode spesifiknya adalah sebagai berikut:
Akses izin yang luas: Ekstensi berbahaya biasanya meminta izin dalam jumlah besar, seperti mengakses semua situs web (<all_urls>), membaca dan memodifikasi tab browser (tab), mengakses penyimpanan browser (storage), dll. Izin ini memberi ekstensi berbahaya akses luas ke aktivitas penelusuran dan data pengguna.
Permintaan jaringan operasi:Ekstensi berbahaya dapat menggunakan izin webRequest dan webRequestBlocking untuk mencegat dan mengubah permintaan jaringan guna mencuri informasi autentikasi pengguna dan data sensitif. Misalnya, mereka dapat mencegat data formulir dan mendapatkan nama pengguna dan kata sandi saat pengguna masuk ke situs web.
Membaca dan menulis konten halaman: Melalui skrip konten, ekstensi berbahaya dapat menyematkan kode ke halaman web untuk membaca dan mengubah konten halaman. Ini berarti mereka dapat mencuri data apa pun yang dimasukkan pengguna di halaman web, seperti informasi formulir, permintaan pencarian, dll.
Akses penyimpanan browser: Ekstensi berbahaya dapat menggunakan izin penyimpanan untuk mengakses dan menyimpan data lokal pengguna, termasuk penyimpanan browser (seperti LocalStorage dan IndexedDB) yang mungkin berisi informasi sensitif.
Memanipulasi clipboard: Dengan izin clipboardRead dan clipboardWrite, ekstensi jahat dapat membaca dan menulis konten clipboard pengguna, sehingga mencuri atau merusak informasi pengguna yang disalin dan ditempel.
Menyamar sebagai situs web yang sah: Ekstensi berbahaya dapat menyamar sebagai situs web yang sah dengan memodifikasi konten browser atau mengalihkan halaman web yang dikunjungi pengguna, dan mendorong pengguna untuk memasukkan informasi sensitif.
Berjalan di latar belakang dalam jangka panjang: Ekstensi berbahaya dengan izin latar belakang dapat terus berjalan di latar belakang, meskipun pengguna tidak menggunakannya secara aktif. Hal ini memungkinkan mereka memantau aktivitas pengguna dalam jangka waktu lama dan mengumpulkan data dalam jumlah besar.
Pengunduhan operasional: Dengan menggunakan izin pengunduhan, ekstensi jahat dapat mengunduh dan mengeksekusi file berbahaya, yang selanjutnya membahayakan keamanan sistem pengguna.
5. Mengapa para korban ekstensi jahat ini izinnya dicuri dan dananya disusupi?
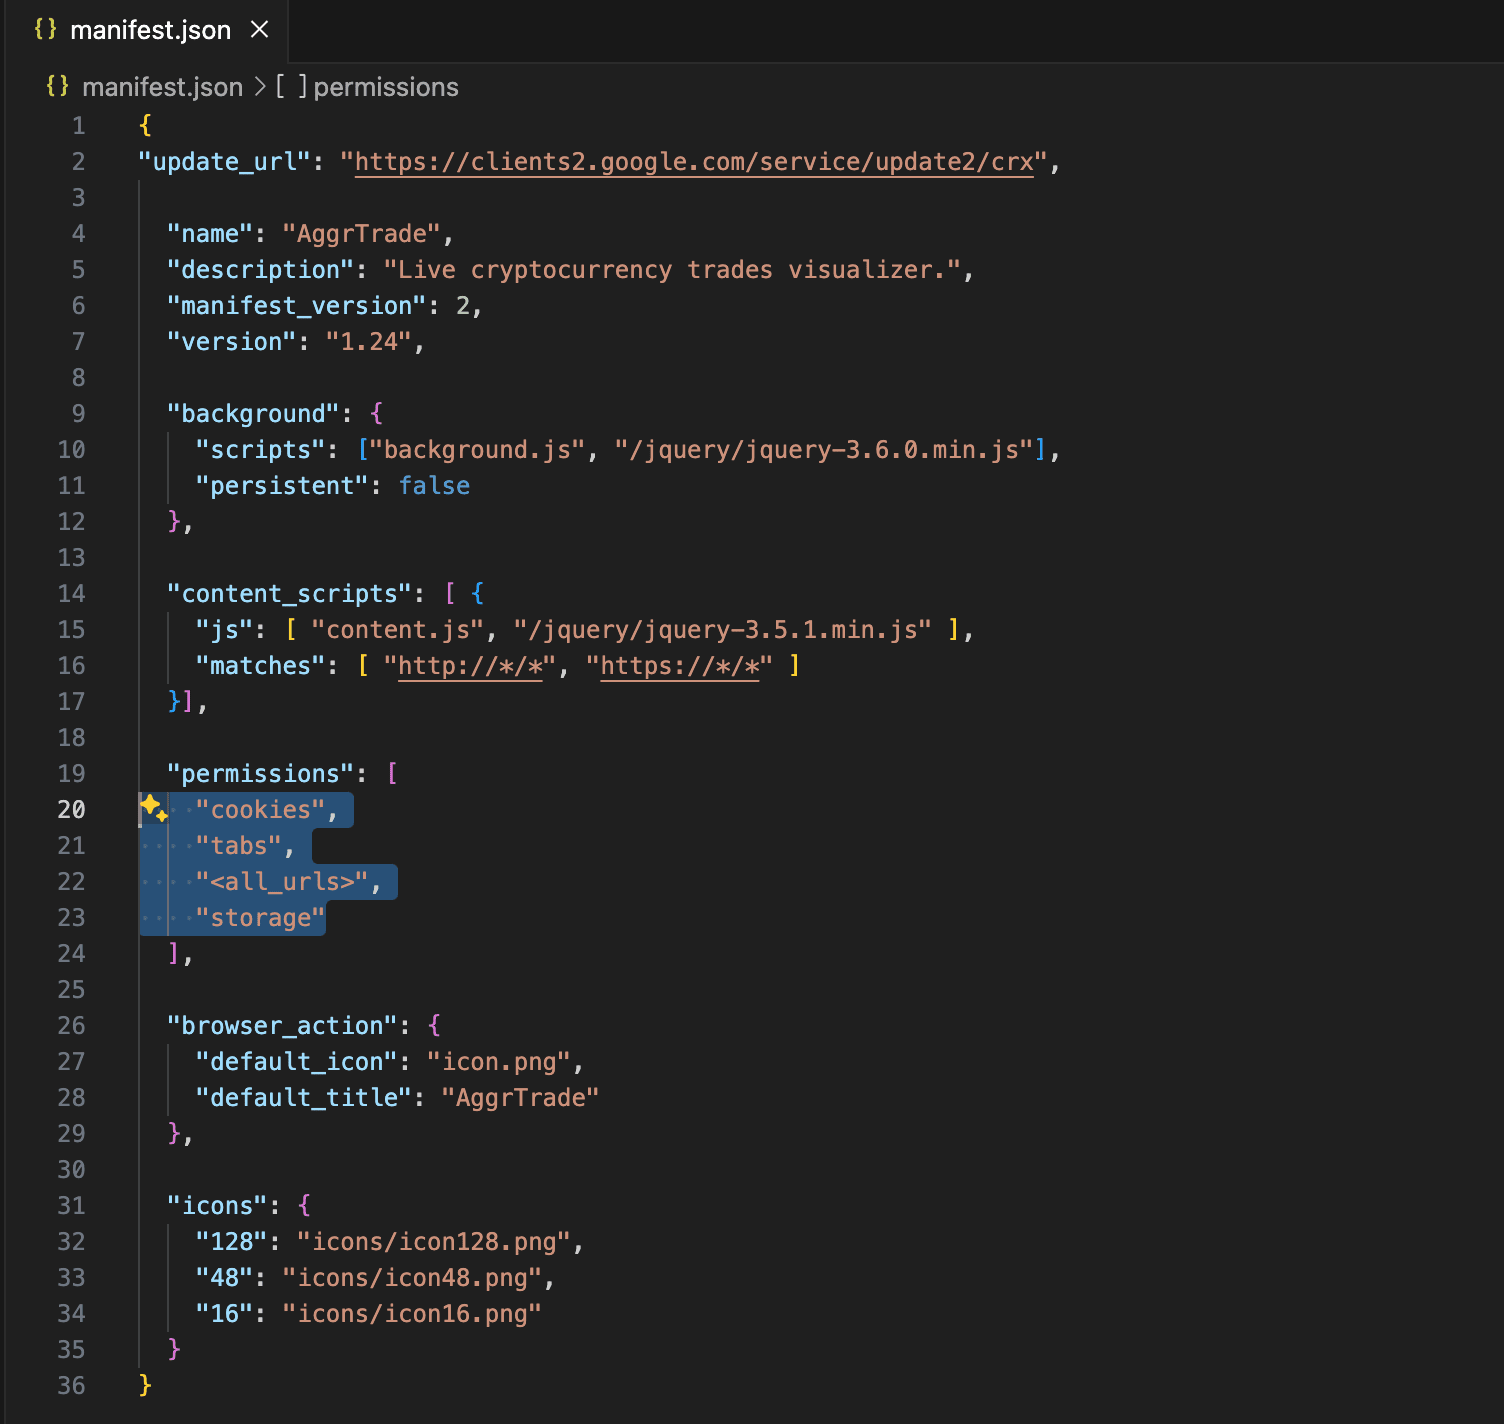
Karena kali ini ekstensi Aggr yang berbahaya baru saja mendapatkan informasi latar belakang yang kita bicarakan di atas, berikut ini adalah potongan konten izin dari file manifest.json plugin berbahaya:
kue
tab
<all_urls>
penyimpanan
6. Apa yang dapat dilakukan ekstensi Chrome berbahaya setelah mencuri cookie pengguna?
Mengakses akun: Ekstensi berbahaya dapat menggunakan cookie curian untuk menyimulasikan pengguna masuk ke akun platform perdagangan, sehingga mengakses informasi akun pengguna, termasuk saldo, riwayat transaksi, dll.
Melakukan transaksi: Cookie yang dicuri dapat memungkinkan ekstensi jahat untuk melakukan transaksi tanpa izin pengguna, membeli atau menjual mata uang kripto, atau bahkan mentransfer aset ke akun lain.
Penarikan dana: Jika cookie berisi informasi sesi dan token autentikasi, ekstensi jahat dapat melewati autentikasi dua faktor (2FA) dan memulai penarikan dana secara langsung, sehingga mentransfer mata uang kripto pengguna ke dompet yang dikendalikan penyerang.
Mengakses informasi sensitif: Ekstensi berbahaya dapat mengakses dan mengumpulkan informasi sensitif di akun platform perdagangan pengguna, seperti dokumen autentikasi, alamat, dll., yang dapat digunakan untuk pencurian identitas atau penipuan lebih lanjut.
Ubah pengaturan akun: Ekstensi berbahaya dapat mengubah pengaturan akun pengguna, seperti alamat email terikat, nomor ponsel, dll., untuk lebih mengontrol akun dan mencuri lebih banyak informasi.
Meniru identitas pengguna untuk melakukan serangan rekayasa sosial: Menggunakan akun pengguna untuk melakukan serangan rekayasa sosial, seperti mengirimkan informasi palsu ke kontak pengguna untuk mendorong mereka melakukan operasi yang tidak aman atau memberikan informasi yang lebih sensitif.
Tanggapan
Melihat hal ini, sebagian besar pengguna mungkin berpikir, apa yang harus saya lakukan, cukup putuskan sambungan dari Internet dan berhenti bermain? Apakah Anda menggunakan komputer terpisah? Tidak memerlukan platform login web? Ada banyak ungkapan tentang membunuh dengan tongkat di Internet, namun sebenarnya kita dapat belajar bagaimana mencegah risiko tersebut secara wajar:
Penanggulangan untuk pengguna individu:
Meningkatkan kesadaran keamanan pribadi: Saran pencegahan pertama adalah meningkatkan kesadaran keamanan pribadi dan selalu menjaga sikap skeptis.
Hanya pasang ekstensi dari sumber tepercaya: Pasang ekstensi dari Toko Web Chrome atau sumber tepercaya lainnya, dan baca ulasan pengguna serta permintaan izin untuk mencoba tidak memberikan akses yang tidak diperlukan pada ekstensi.
Gunakan lingkungan browser yang aman: hindari memasang ekstensi dari sumber yang tidak dikenal, meninjau dan menghapus ekstensi yang tidak perlu secara teratur, memasang browser yang berbeda, mengisolasi browser plug-in dan browser dana transaksi.
Periksa aktivitas akun secara teratur: Periksa aktivitas login akun dan catatan transaksi secara teratur, dan segera ambil tindakan jika ditemukan perilaku mencurigakan.
Ingatlah untuk keluar:Ingatlah untuk keluar setelah menggunakan platform operasi web. Demi kenyamanan, banyak orang tidak mengklik untuk keluar setelah masuk ke platform untuk menyelesaikan operasi.
Menggunakan dompet perangkat keras:Untuk aset besar, gunakan dompet perangkat keras sebagai penyimpanan guna meningkatkan keamanan.
Pengaturan browser dan alat keamanan: Gunakan pengaturan dan ekstensi browser yang aman (seperti pemblokir iklan, alat privasi) untuk mengurangi risiko ekstensi berbahaya.
Gunakan perangkat lunak keamanan: Instal dan gunakan perangkat lunak keamanan untuk mendeteksi dan mencegah ekstensi berbahaya dan malware lainnya melakukan kejahatan.
Terakhir, ada saran pengendalian risiko untuk platform. Melalui langkah-langkah ini, platform perdagangan dapat mengurangi risiko keamanan yang ditimbulkan oleh ekstensi Chrome berbahaya kepada pengguna:
Untuk memaksa penggunaan otentikasi dua faktor (2FA):
- Aktifkan 2FA secara global: Mewajibkan semua pengguna untuk mengaktifkan otentikasi dua faktor (2FA) saat masuk dan melakukan operasi penting (seperti perdagangan, menempatkan pesanan, menarik dana) untuk memastikan bahwa meskipun cookie pengguna dicuri, penyerang tidak dapat mengakses dengan mudah Akun.
- Beberapa metode verifikasi: Mendukung beberapa metode verifikasi sekunder, seperti SMS, email, Google Authenticator, dan token perangkat keras.
Manajemen dan keamanan sesi:
- Manajemen perangkat: Memberi pengguna kemampuan untuk melihat dan mengelola perangkat yang masuk, memungkinkan pengguna keluar dari sesi dengan perangkat yang tidak dikenal kapan saja.
- Batas waktu sesi: Menerapkan kebijakan batas waktu sesi untuk secara otomatis mengeluarkan sesi yang sudah lama tidak aktif untuk mengurangi risiko pencurian sesi.
- Pemantauan alamat IP dan geolokasi: Mendeteksi dan mengingatkan pengguna akan upaya login dari alamat IP atau geolokasi yang tidak biasa, dan memblokir login ini jika perlu.
Perkuat pengaturan keamanan akun:
- Pemberitahuan keamanan: Mengirimkan pemberitahuan secara instan kepada pengguna tentang operasi penting seperti login akun, perubahan kata sandi, penarikan dana, dll. Pengguna dapat diingatkan tentang aktivitas abnormal melalui email atau SMS.
- Fungsi pembekuan akun: Memberi pengguna opsi untuk membekukan akun dengan cepat dalam situasi darurat untuk mengontrol cakupan kerusakan.
Memperkuat sistem pemantauan dan pengendalian risiko:
- Deteksi perilaku abnormal: Gunakan pembelajaran mesin dan analisis data besar untuk memantau perilaku pengguna, mengidentifikasi pola transaksi dan aktivitas akun yang tidak normal, dan melakukan intervensi pengendalian risiko secara tepat waktu.
- Peringatan pengendalian risiko: Memberikan peringatan dini dan pembatasan terhadap perilaku mencurigakan seperti seringnya perubahan informasi akun, seringnya upaya login yang gagal, dll.
Memberikan pendidikan dan alat keamanan kepada pengguna:
- Edukasi keamanan: Mempopulerkan pengetahuan keamanan kepada pengguna melalui akun sosial resmi, email, notifikasi dalam platform, dan saluran lainnya, serta mengingatkan pengguna untuk memperhatikan risiko ekstensi browser dan cara melindungi akun mereka.
- Alat keamanan: Menyediakan plug-in atau ekstensi browser resmi untuk membantu pengguna meningkatkan keamanan akun, mendeteksi dan memperingatkan pengguna tentang kemungkinan ancaman keamanan.
Kesimpulan
Sejujurnya, dari sudut pandang teknis, sering kali mengambil semua tindakan pengendalian risiko yang disebutkan di atas mungkin bukan cara terbaik. Keamanan dan bisnis harus seimbang. Jika keamanan terlalu penting, pengalaman pengguna akan buruk. Misalnya, otentikasi sekunder diperlukan saat melakukan pemesanan. Hasilnya nyaman bagi Anda dan peretas, karena setelah cookie dicuri dan koin tidak dapat ditarik, peretas dapat bermain melawan satu sama lain dan menyebabkan kerusakan pada aset pengguna. Oleh karena itu, metode pengendalian risiko berbeda untuk platform dan pengguna yang berbeda. Mengenai keseimbangan antara keamanan dan bisnis, setiap platform memiliki pertimbangan yang berbeda-beda. Kami berharap platform ini dapat melindungi keamanan akun dan aset pengguna dengan tetap mempertimbangkan pengalaman pengguna.
Ada ribuan jalan, keselamatan adalah yang utama. Tim keamanan SlowMist menyarankan agar pengguna berpikir selama 3 detik sebelum menginstal perangkat lunak, meretas, atau plug-in. Tanyakan pada diri Anda apakah ini benar dan aman sebelum melanjutkan, dan cobalah untuk menghindari cerita berubah menjadi kecelakaan. Untuk pengetahuan keamanan lebih lanjut, disarankan untuk membaca "Buku Panduan Penyelamatan Diri Hutan Gelap Blockchain" yang diproduksi oleh Slowmist: https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook/blob/main/README_CN. md.
Semoga beruntung dan sampai jumpa lagi.