Kurang satu karakter, WBTC senilai 70 juta dolar masuk ke kantong orang lain
Mari kita lihat beberapa kasus.
Seorang whale menyalin alamat yang salah dan mengirim WBTC senilai hampir 70 juta dolar. Pada akhir 2025, seseorang melakukan transfer percobaan terlebih dahulu dan baru berani mengirim jumlah besar setelah transfer itu berhasil. Namun, hampir 50 juta USDT tetap masuk ke dompet penipu. Pada Januari 2026, modus yang sama terulang lagi. Whale lainnya kehilangan 4.556 ETH, senilai sekitar 12,4 juta dolar berdasarkan harga saat itu.
Semua insiden ini menggunakan cara yang sama, yaitu peracunan alamat. Skalanya juga jauh lebih besar daripada sekadar beberapa kasus besar. Carnegie Mellon University menganalisis data on-chain selama dua tahun dan mengidentifikasi sekitar 270 juta serangan peracunan alamat.
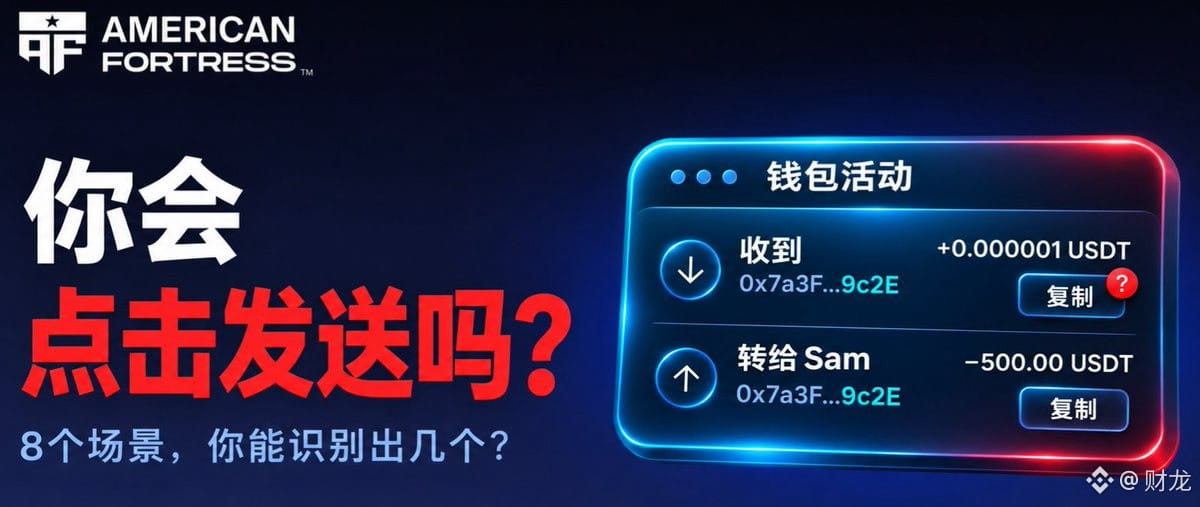
Caranya sendiri tidak rumit. Alamat dompet terdiri dari deretan karakter yang panjang. Kebanyakan orang hanya memeriksa beberapa karakter di awal dan akhir alamat. Penyerang sengaja membuat alamat palsu yang memiliki karakter awal dan akhir sama, tetapi berbeda di tengah. Mereka lalu mengirim sejumlah uang yang sangat kecil ke target, atau bahkan melakukan transfer bernilai nol, agar alamat palsu itu muncul dalam riwayat transaksi korban. Saat korban melakukan transfer berikutnya, mereka mungkin menyalin alamat itu dari riwayat transaksi tanpa berpikir panjang, lalu uang pun terkirim ke penyerang.
Transfer percobaan pun tidak bisa mencegahnya. Inilah alasannya. Transfer percobaan dalam jumlah kecil memang dikirim ke alamat yang benar, tetapi setelahnya, alamat palsu bisa langsung menyusup ke riwayat transaksi. Jika transfer besar berikutnya masih dilakukan dengan menyalin alamat dari riwayat, transfer percobaan sebelumnya jadi sia-sia.
Jika dilihat dari perkembangan industri secara keseluruhan, ini cukup absurd. DeFi sudah berkembang hingga berbagai hal seperti leverage berulang dan derivatif kompleks menjadi matang. Namun, untuk hal sesederhana mengirim sejumlah U, pengguna masih harus mencocokkan puluhan karakter satu per satu. Salah satu karakter saja, uang bisa lenyap.
Alamat juga punya masalah lain, yaitu privasi. Catatan on-chain bersifat terbuka. Begitu alamat dompet terekspos, orang lain bisa menelusurinya untuk mengetahui dengan jelas jumlah aset, riwayat transaksi, dan arus dana Anda. Orang yang sering mengelola dana dalam jumlah besar secara on-chain pada dasarnya membeberkan pembukuannya kepada semua orang.
Salah satu proyek yang mencoba mengatasi kedua masalah ini adalah American Fortress (@Americanfort_io).
Produknya bernama FortressName. Gagasannya sederhana: gunakan nama sebagai pengganti alamat. Pengguna bisa memesan nama untuk dompet terlebih dahulu, misalnya @小萌. Setelah dompet resminya diluncurkan, orang lain dapat mengirim uang kepada Anda dengan memasukkan nama ini untuk menemukan cara penerimaan yang sesuai. Mereka tidak perlu lagi menyalin alamat panjang itu. Tanpa proses salin-tempel, salah satu peluang utama untuk melakukan peracunan alamat pun berkurang drastis.
Untuk privasi, proyek ini merancang mekanisme penerimaan dana privat bernama Send-to-Name. Menurut rancangan tim proyek, setiap hubungan pengirim dan penerima akan menggunakan alamat yang berbeda. Misalnya, A menggunakan satu alamat untuk mengirim uang kepada Anda, sedangkan B menggunakan alamat lain. Dengan begitu, orang luar akan lebih sulit menghubungkan saldo dan riwayat transaksi Anda melalui satu alamat tetap.
Jadi, sistem ini menangani dua hal sekaligus: transfer menjadi lebih mudah dan tidak mudah salah alamat; penerimaan dana juga lebih privat sehingga informasi aset tidak mudah diungkap.
Orang awam sebenarnya sudah terbiasa mengirim uang menggunakan nama. Saat mentransfer lewat WeChat atau Alipay, biasanya kita mencari kontak, memasukkan nama atau nomor ponsel. Tidak ada yang menghafal deretan angka akun. Selama beberapa tahun terakhir, industri kripto mencurahkan banyak upaya untuk meningkatkan efisiensi modal dan mencari cara menaikkan imbal hasil DeFi beberapa poin lagi, sementara pengalaman paling dasar dalam pembayaran on-chain nyaris tidak mengalami perbaikan. Sudah waktunya untuk memperbaiki bagian ini.
Tentu saja, masih ada jarak antara rancangan proyek dan hasil nyatanya. Saat ini, FortressName baru memungkinkan pengguna memesan nama; dompet resminya belum diluncurkan. Kinerja mekanisme privasi Send-to-Name setelah diterapkan dan seberapa banyak orang yang akan menggunakannya masih harus dilihat setelah produknya benar-benar beroperasi. Kita patut terus mengikuti sejauh mana American Fortress nantinya bisa berkembang.
Ada satu tren lain yang akan membuat kebutuhan ini semakin mendesak. Ke depannya, AI Agent akan semakin banyak mengelola dompet dan memulai transfer secara mandiri, sehingga frekuensi transaksi on-chain hanya akan semakin tinggi. Jika saat itu manusia masih harus memeriksa setiap karakter dari alamat 42 digit saat melakukan transfer, pengalaman seperti ini akan terasa sangat ketinggalan zaman.
Mari kita lihat beberapa kasus.
Seorang whale menyalin alamat yang salah dan mengirim WBTC senilai hampir 70 juta dolar. Pada akhir 2025, seseorang melakukan transfer percobaan terlebih dahulu dan baru berani mengirim jumlah besar setelah transfer itu berhasil. Namun, hampir 50 juta USDT tetap masuk ke dompet penipu. Pada Januari 2026, modus yang sama terulang lagi. Whale lainnya kehilangan 4.556 ETH, senilai sekitar 12,4 juta dolar berdasarkan harga saat itu.
Semua insiden ini menggunakan cara yang sama, yaitu peracunan alamat. Skalanya juga jauh lebih besar daripada sekadar beberapa kasus besar. Carnegie Mellon University menganalisis data on-chain selama dua tahun dan mengidentifikasi sekitar 270 juta serangan peracunan alamat.
Caranya sendiri tidak rumit. Alamat dompet terdiri dari deretan karakter yang panjang. Kebanyakan orang hanya memeriksa beberapa karakter di awal dan akhir alamat. Penyerang sengaja membuat alamat palsu yang memiliki karakter awal dan akhir sama, tetapi berbeda di tengah. Mereka lalu mengirim sejumlah uang yang sangat kecil ke target, atau bahkan melakukan transfer bernilai nol, agar alamat palsu itu muncul dalam riwayat transaksi korban. Saat korban melakukan transfer berikutnya, mereka mungkin menyalin alamat itu dari riwayat transaksi tanpa berpikir panjang, lalu uang pun terkirim ke penyerang.
Transfer percobaan pun tidak bisa mencegahnya. Inilah alasannya. Transfer percobaan dalam jumlah kecil memang dikirim ke alamat yang benar, tetapi setelahnya, alamat palsu bisa langsung menyusup ke riwayat transaksi. Jika transfer besar berikutnya masih dilakukan dengan menyalin alamat dari riwayat, transfer percobaan sebelumnya jadi sia-sia.
Jika dilihat dari perkembangan industri secara keseluruhan, ini cukup absurd. DeFi sudah berkembang hingga berbagai hal seperti leverage berulang dan derivatif kompleks menjadi matang. Namun, untuk hal sesederhana mengirim sejumlah U, pengguna masih harus mencocokkan puluhan karakter satu per satu. Salah satu karakter saja, uang bisa lenyap.
Alamat juga punya masalah lain, yaitu privasi. Catatan on-chain bersifat terbuka. Begitu alamat dompet terekspos, orang lain bisa menelusurinya untuk mengetahui dengan jelas jumlah aset, riwayat transaksi, dan arus dana Anda. Orang yang sering mengelola dana dalam jumlah besar secara on-chain pada dasarnya membeberkan pembukuannya kepada semua orang.
Salah satu proyek yang mencoba mengatasi kedua masalah ini adalah American Fortress (@Americanfort_io).
Produknya bernama FortressName. Gagasannya sederhana: gunakan nama sebagai pengganti alamat. Pengguna bisa memesan nama untuk dompet terlebih dahulu, misalnya @小萌. Setelah dompet resminya diluncurkan, orang lain dapat mengirim uang kepada Anda dengan memasukkan nama ini untuk menemukan cara penerimaan yang sesuai. Mereka tidak perlu lagi menyalin alamat panjang itu. Tanpa proses salin-tempel, salah satu peluang utama untuk melakukan peracunan alamat pun berkurang drastis.
Untuk privasi, proyek ini merancang mekanisme penerimaan dana privat bernama Send-to-Name. Menurut rancangan tim proyek, setiap hubungan pengirim dan penerima akan menggunakan alamat yang berbeda. Misalnya, A menggunakan satu alamat untuk mengirim uang kepada Anda, sedangkan B menggunakan alamat lain. Dengan begitu, orang luar akan lebih sulit menghubungkan saldo dan riwayat transaksi Anda melalui satu alamat tetap.
Jadi, sistem ini menangani dua hal sekaligus: transfer menjadi lebih mudah dan tidak mudah salah alamat; penerimaan dana juga lebih privat sehingga informasi aset tidak mudah diungkap.
Orang awam sebenarnya sudah terbiasa mengirim uang menggunakan nama. Saat mentransfer lewat WeChat atau Alipay, biasanya kita mencari kontak, memasukkan nama atau nomor ponsel. Tidak ada yang menghafal deretan angka akun. Selama beberapa tahun terakhir, industri kripto mencurahkan banyak upaya untuk meningkatkan efisiensi modal dan mencari cara menaikkan imbal hasil DeFi beberapa poin lagi, sementara pengalaman paling dasar dalam pembayaran on-chain nyaris tidak mengalami perbaikan. Sudah waktunya untuk memperbaiki bagian ini.
Tentu saja, masih ada jarak antara rancangan proyek dan hasil nyatanya. Saat ini, FortressName baru memungkinkan pengguna memesan nama; dompet resminya belum diluncurkan. Kinerja mekanisme privasi Send-to-Name setelah diterapkan dan seberapa banyak orang yang akan menggunakannya masih harus dilihat setelah produknya benar-benar beroperasi. Kita patut terus mengikuti sejauh mana American Fortress nantinya bisa berkembang.
Ada satu tren lain yang akan membuat kebutuhan ini semakin mendesak. Ke depannya, AI Agent akan semakin banyak mengelola dompet dan memulai transfer secara mandiri, sehingga frekuensi transaksi on-chain hanya akan semakin tinggi. Jika saat itu manusia masih harus memeriksa setiap karakter dari alamat 42 digit saat melakukan transfer, pengalaman seperti ini akan terasa sangat ketinggalan zaman.