Patch yang sudah tersedia selama 66 hari tak kunjung dipasang. Kali ini pihak resmi mengakuinya: 1,6 juta dolar ditransfer dari 52 akun
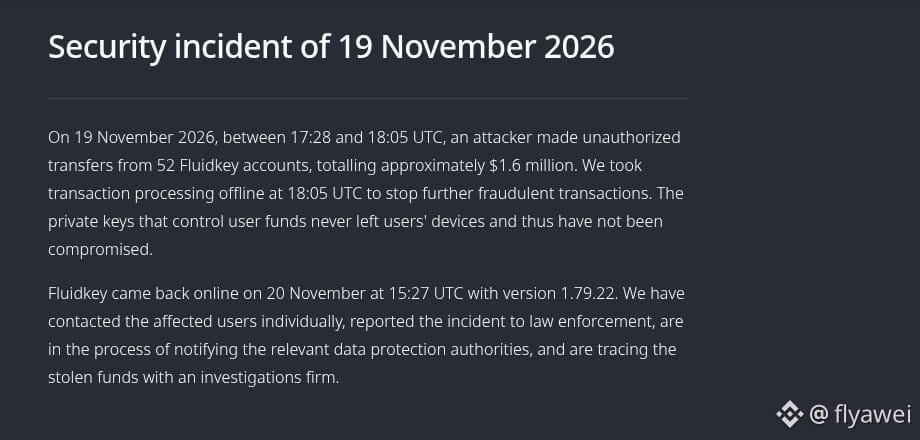
Pagi ini pukul 09.48, Fluidkey, dompet privasi, merilis laporan pascainsiden keamanan yang terjadi pada 19 November. Mereka mengungkapkan bahwa sekitar 1,6 juta dolar ditransfer dari total 52 akun, yang melibatkan 6 blockchain.
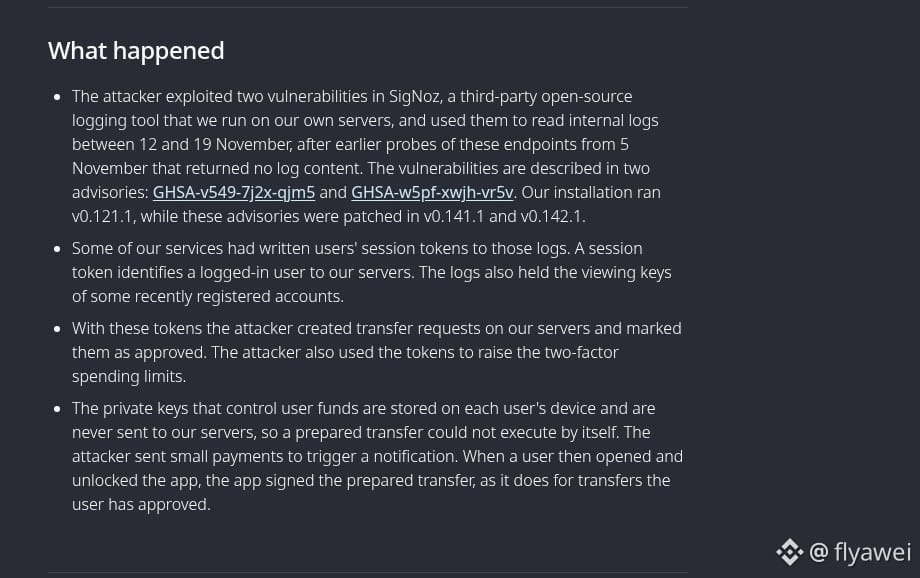
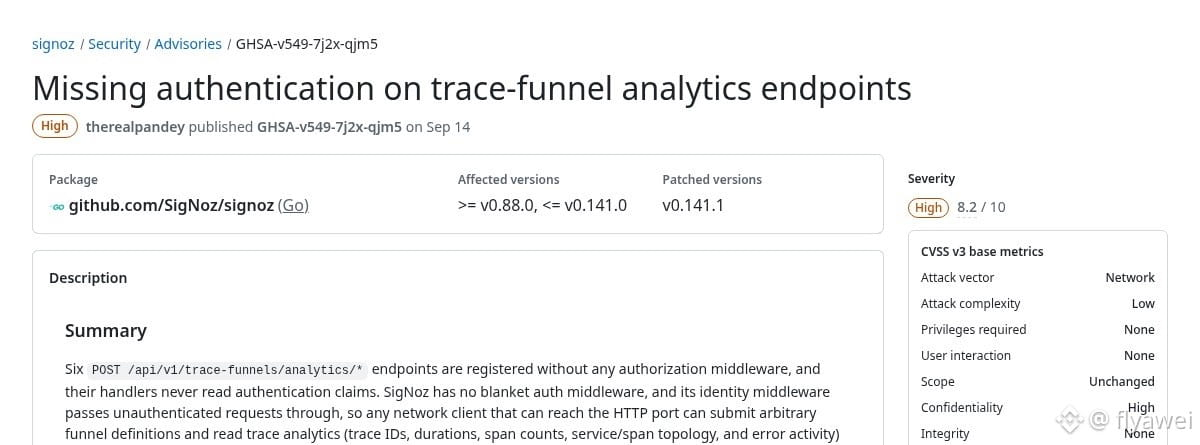
Ada satu hal dalam laporan ini yang cukup keterlaluan. Alat pencatatan log sumber terbuka SigNoz yang berjalan di server mereka masih versi lama. Salah satu celah keamanannya sudah dipublikasikan pada 14 September dan patch-nya juga sudah tersedia, tetapi tak dipasang hingga hari insiden terjadi—tepat 66 hari kemudian. Para penyerang mulai menyelidiki pada 5 November, lalu membaca log internal dari tanggal 12 hingga 19. Log itu memuat data sesi pengguna. Mereka menggunakan data tersebut untuk membuat permintaan transfer di server resmi dan menandainya sebagai telah disetujui, menaikkan batas verifikasi dua langkah, lalu melakukan transfer kecil untuk memunculkan notifikasi. Begitu pengguna membuka dan membuka kunci aplikasi, perangkat mereka menandatangani transfer yang telah disiapkan orang lain.
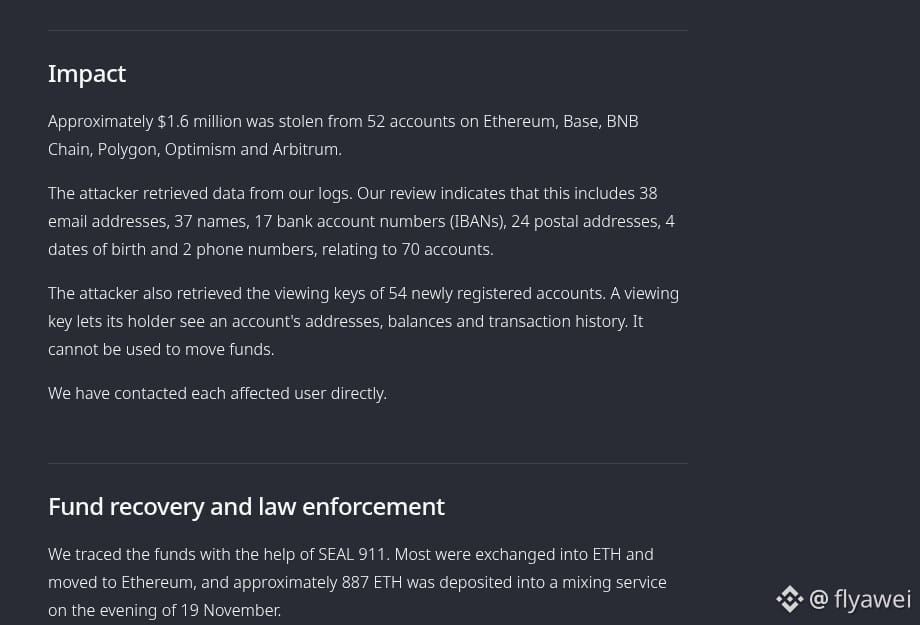
Pihak resmi juga mengakui bahwa sebagian informasi pribadi dari 70 akun telah dibaca, termasuk alamat email, 17 rekening bank, dan alamat surat-menyurat. Selain itu, kunci akses untuk melihat 54 akun baru telah dicuri. Kunci tersebut dapat digunakan untuk melihat saldo dan riwayat transaksi, tetapi tidak untuk memindahkan uang. Sebagian besar dana yang dicuri dikonversi menjadi ETH, dan sekitar 887 ETH telah dikirim ke layanan pencampur mata uang kripto. Pihak resmi mengatakan bahwa mereka telah menghubungi setiap pengguna yang terdampak dan melaporkan kejadian ini kepada aparat penegak hukum di Amerika Serikat dan Swiss. Laporan tersebut tidak menyebutkan ganti rugi.
Menurut saya, kesalahan dalam kejadian ini sepenuhnya ada pada pihak mereka sendiri. Pengguna dompet ini sebaiknya hanya menggunakan kanal resmi dan jangan percaya pesan pribadi yang menawarkan bantuan untuk mengembalikan dana. Waspadai juga rekening bank dan email kalian. Kalau uang sudah masuk ke layanan pencampur, akan sulit untuk mendapatkannya kembali.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak gegabah. Kalau membeli kripto, beli $BTC saja.
Pagi ini pukul 09.48, Fluidkey, dompet privasi, merilis laporan pascainsiden keamanan yang terjadi pada 19 November. Mereka mengungkapkan bahwa sekitar 1,6 juta dolar ditransfer dari total 52 akun, yang melibatkan 6 blockchain.
Ada satu hal dalam laporan ini yang cukup keterlaluan. Alat pencatatan log sumber terbuka SigNoz yang berjalan di server mereka masih versi lama. Salah satu celah keamanannya sudah dipublikasikan pada 14 September dan patch-nya juga sudah tersedia, tetapi tak dipasang hingga hari insiden terjadi—tepat 66 hari kemudian. Para penyerang mulai menyelidiki pada 5 November, lalu membaca log internal dari tanggal 12 hingga 19. Log itu memuat data sesi pengguna. Mereka menggunakan data tersebut untuk membuat permintaan transfer di server resmi dan menandainya sebagai telah disetujui, menaikkan batas verifikasi dua langkah, lalu melakukan transfer kecil untuk memunculkan notifikasi. Begitu pengguna membuka dan membuka kunci aplikasi, perangkat mereka menandatangani transfer yang telah disiapkan orang lain.
Pihak resmi juga mengakui bahwa sebagian informasi pribadi dari 70 akun telah dibaca, termasuk alamat email, 17 rekening bank, dan alamat surat-menyurat. Selain itu, kunci akses untuk melihat 54 akun baru telah dicuri. Kunci tersebut dapat digunakan untuk melihat saldo dan riwayat transaksi, tetapi tidak untuk memindahkan uang. Sebagian besar dana yang dicuri dikonversi menjadi ETH, dan sekitar 887 ETH telah dikirim ke layanan pencampur mata uang kripto. Pihak resmi mengatakan bahwa mereka telah menghubungi setiap pengguna yang terdampak dan melaporkan kejadian ini kepada aparat penegak hukum di Amerika Serikat dan Swiss. Laporan tersebut tidak menyebutkan ganti rugi.
Menurut saya, kesalahan dalam kejadian ini sepenuhnya ada pada pihak mereka sendiri. Pengguna dompet ini sebaiknya hanya menggunakan kanal resmi dan jangan percaya pesan pribadi yang menawarkan bantuan untuk mengembalikan dana. Waspadai juga rekening bank dan email kalian. Kalau uang sudah masuk ke layanan pencampur, akan sulit untuk mendapatkannya kembali.
Bagi pemula, disarankan untuk lebih banyak mengamati dan tidak gegabah. Kalau membeli kripto, beli $BTC saja.