


Fluidkey menyalahkan kelemahan pada alat pencatatan pihak ketiga atas pengurasan dana pada 19 November yang mengirimkan setidaknya $1,58 juta dari akun para penggunanya.
Dompet privasi tersebut mengatakan bahwa kunci privat yang mengendalikan dana pengguna tidak pernah meninggalkan perangkat pengguna.
Versi 1.79.22 memblokir semua aplikasi versi lama agar tidak dapat mengirim dana
Pada 20 November, Fluidkey menyatakan di X bahwa penyerang mengeksploitasi kerentanan pada alat pencatatan pihak ketiga untuk mengakses data sesi dan mengatur transfer tanpa izin di servernya, lalu membuat transfer tersebut ditandatangani saat pengguna membuka aplikasi. Perusahaan mengatakan bahwa pada versi 1.79.22, transfer tidak lagi dapat disiapkan dengan cara tersebut, sehingga perlindungan tambahan pun diterapkan.
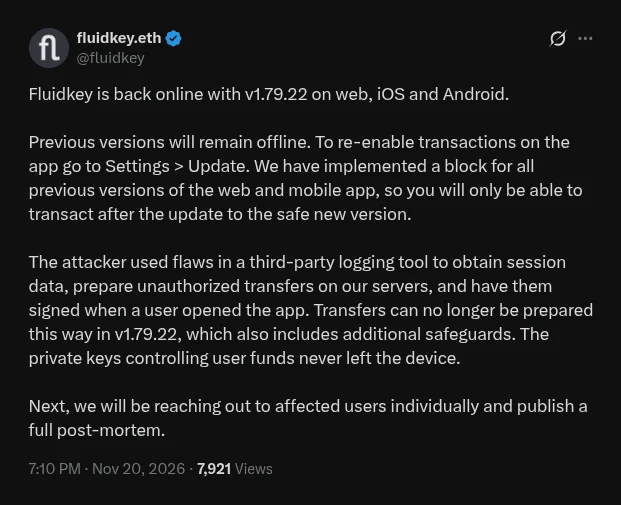 Unggahan Fluidkey di X pada 20 November 2026, yang menyalahkan alat pencatatan pihak ketiga atas pengurasan dana.
Fluidkey menerapkan versi tersebut agar aplikasi web, iOS, dan Android-nya kembali online, sekaligus memblokir semua versi yang lebih lama. Pengguna perlu memperbarui aplikasi melalui Pengaturan sebelum dapat mengirim dana lagi.
Setiap pengguna Fluidkey diberi sebuah nama, dan setiap pembayaran ke nama tersebut dikirim ke alamat siluman baru, sehingga pihak luar tidak dapat menjumlahkan saldo yang dimiliki seorang pengguna. Semua alamatnya adalah dompet kontrak pintar Safe, dengan kunci pengeluaran yang dibuat oleh pengguna di browser.
Alamat baru tidak memiliki ETH untuk membayar gas. Fluidkey mengirim setiap transaksi dan membayar biayanya melalui relayer, satu dompet untuk setiap chain.
Pada 19 November, relayer tersebut mengeluarkan uang dari akun pengguna di enam chain.
Fluidkey mengatakan akan menghubungi pengguna yang terdampak secara pribadi dan menerbitkan laporan lengkap pascainsiden.
Bitquery melacak $1,58 juta ke dompet penyerang di enam chain
Bitquery, perusahaan data blockchain, melacak setidaknya $1,58 juta ke dompet yang terhubung dengan penyerang di Ethereum, Base, BNB Chain, Optimism, Arbitrum, dan Polygon. Setengah dari hasil curian penyerang keluar dalam lima menit pertama dari pengurasan selama 36 menit, yang berlangsung dari 17:28 hingga 18:04 UTC.
Dengan kerugian sekitar $837.000, pengguna Base mengalami kerugian terbesar. Ethereum menyusul dengan $660.000, sementara transfer tunggal terbesar adalah 415.783 USDT dari dua akun Ethereum.
Fluidkey menyarankan pengguna untuk menghindari situs web dan aplikasinya pada 18:20 UTC. Pada malam harinya, perusahaan menyatakan bahwa SEAL 911 membantu melacak dana dan semua layanan telah offline sejak 18:05 UTC, tanpa transaksi tidak sah sejak saat itu.
Setelah itu, enam dompet menyetorkan 881,6 ETH, atau sekitar $1,57 juta saat itu, ke layanan pencampur Tornado Cash antara 20:05 dan 21:29 UTC. Beberapa jam sebelum pencurian, dompet penyerang telah menerima ETH pertamanya dari Tornado Cash.
Selama pengurasan dana, seorang pengguna mentransfer $277.000 ke dompet yang telah digunakannya sejak 2024.
Kerugian hampir $1,63 juta dicatat secara independen di pelacak GitHub. Kisaran menurut Bitquery sendiri adalah antara $1,58 juta dan $1,64 juta.
Menurut Cryptopolitan, Predict.fun menjanjikan pengembalian dana pada Oktober karena pengurasan dana yang dikaitkannya dengan situs web pihak ketiga.
Selain itu, pelaku eksploitasi Drift Protocol menggunakan Tornado Cash untuk mencuci uang hasil curian mereka.
Para pemikir kripto paling cerdas sudah membaca buletin kami. Mau bergabung? Ikuti mereka.