
Baris terpenting dalam repo Space and Time Enterprise adalah sebuah peringatan: hasil Proof of SQL hanya berguna jika verifier sudah memercayai komitmen tabel.
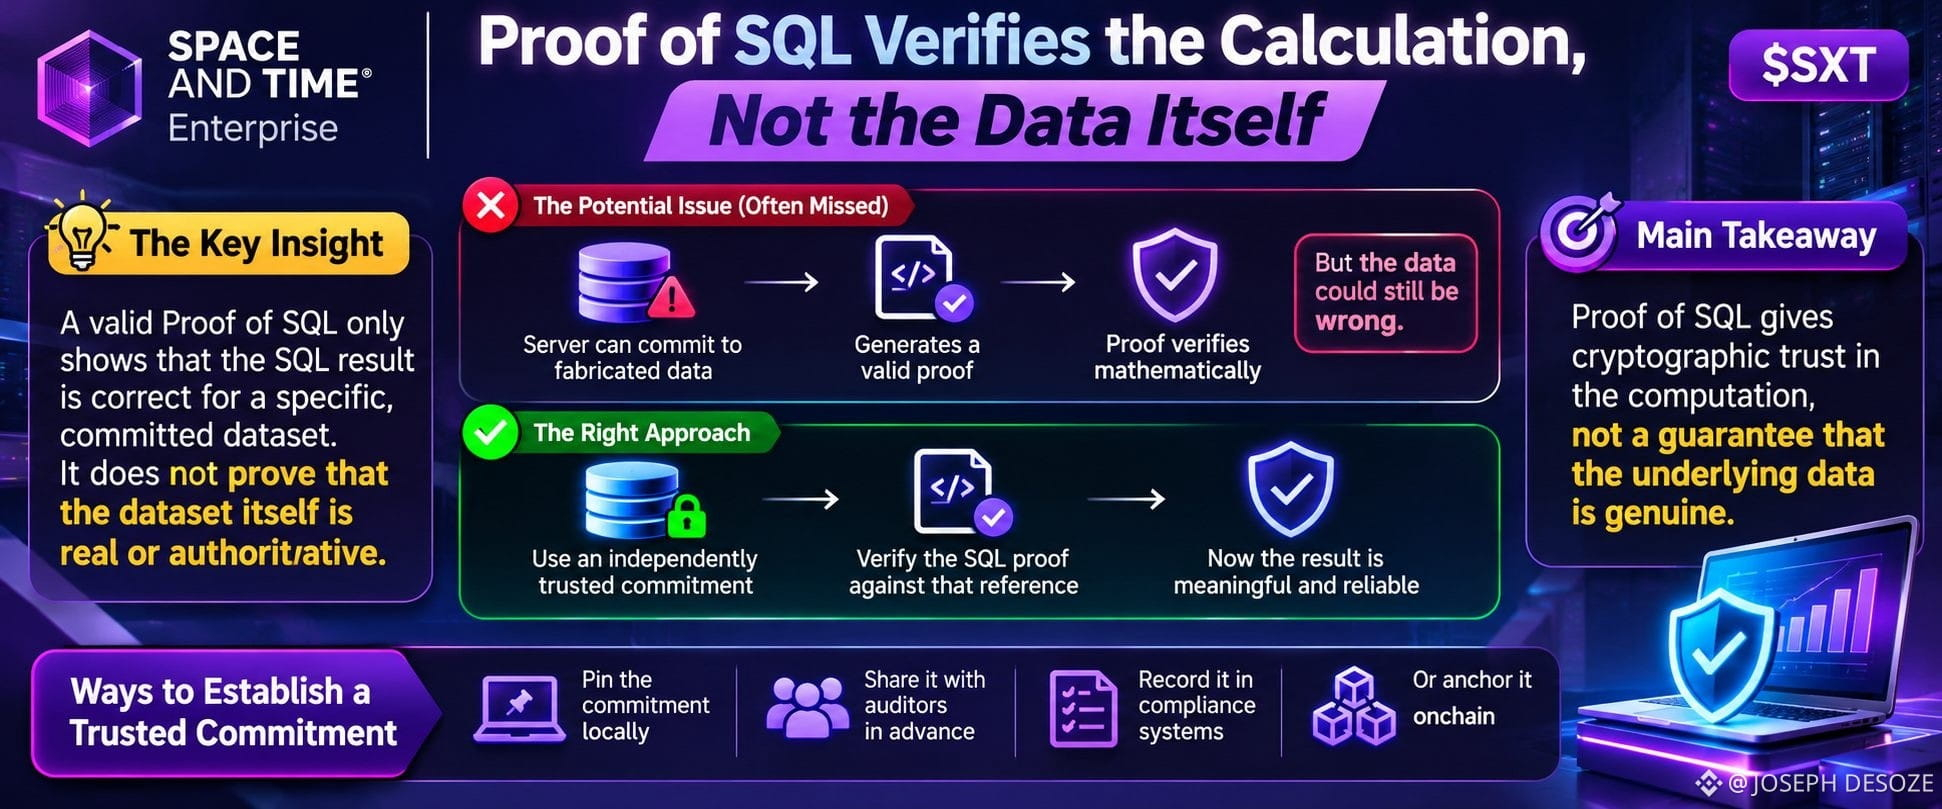
Proof of SQL membuktikan bahwa baris yang dikembalikan merupakan hasil dari SQL yang diajukan atas data yang tercakup dalam sebuah komitmen. Namun, Proof of SQL tidak membuktikan bahwa komitmen tersebut merepresentasikan catatan bisnis yang benar. Repo tersebut menjelaskan kasus tepi ini secara gamblang: jika server menyediakan komitmen sekaligus bukti, server dapat membuat komitmen atas data palsu dan tetap menghasilkan bukti yang lolos verifikasi.
Artinya, ada dua tahap kepercayaan yang terpisah. Seseorang harus terlebih dahulu menetapkan dan menyimpan komitmen yang dipercaya secara independen. Kemudian auditor memeriksa bukti SQL terhadap referensi tersebut—bukan sekadar komitmen yang disertakan bersama hasilnya. README menyarankan untuk menyematkan komitmen secara lokal, membagikannya kepada auditor sebelumnya, mencatatnya dalam sistem kepatuhan, atau menambatkannya secara on-chain.
Perbedaan ini mudah terlewat karena frasa “laporan yang diverifikasi secara kriptografis” terdengar seperti jaminan yang menyeluruh. Padahal, jaminan tersebut hanya berlaku untuk komputasi atas kumpulan data yang dipilih, bukan sertifikasi bahwa kumpulan data itu sendiri bersifat otoritatif.
Bagi keuangan dan audit perusahaan, hal ini mengalihkan perhatian dari pembuatan bukti ke tata kelola komitmen. Perkembangan yang patut diamati dalam ekosistem $SXT yang lebih luas adalah apakah penerapan menjadikan pengelolaan komitmen independen sebagai bagian standar dari pelaporan, alih-alih menyerahkannya kepada masing-masing verifier.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Batas verifikasi bukti: README resmi GitHub Enterprise secara eksplisit menyatakan bahwa bukti terverifikasi menetapkan kebenaran SQL atas data yang dikomitmenkan, bukan kebenaran komitmen itu sendiri.
* Contoh data palsu: README mengonfirmasi bahwa server yang menyediakan komitmen dan buktinya sendiri dapat menghasilkan bukti yang valid secara matematis atas data palsu.
* Verifikasi independen: README menyebutkan komitmen yang disematkan secara lokal, pembagian lebih awal kepada auditor, catatan kepatuhan, dan penambatan on-chain sebagai cara untuk menetapkan komitmen tepercaya.
Proof of SQL membuktikan bahwa baris yang dikembalikan merupakan hasil dari SQL yang diajukan atas data yang tercakup dalam sebuah komitmen. Namun, Proof of SQL tidak membuktikan bahwa komitmen tersebut merepresentasikan catatan bisnis yang benar. Repo tersebut menjelaskan kasus tepi ini secara gamblang: jika server menyediakan komitmen sekaligus bukti, server dapat membuat komitmen atas data palsu dan tetap menghasilkan bukti yang lolos verifikasi.
Artinya, ada dua tahap kepercayaan yang terpisah. Seseorang harus terlebih dahulu menetapkan dan menyimpan komitmen yang dipercaya secara independen. Kemudian auditor memeriksa bukti SQL terhadap referensi tersebut—bukan sekadar komitmen yang disertakan bersama hasilnya. README menyarankan untuk menyematkan komitmen secara lokal, membagikannya kepada auditor sebelumnya, mencatatnya dalam sistem kepatuhan, atau menambatkannya secara on-chain.
Perbedaan ini mudah terlewat karena frasa “laporan yang diverifikasi secara kriptografis” terdengar seperti jaminan yang menyeluruh. Padahal, jaminan tersebut hanya berlaku untuk komputasi atas kumpulan data yang dipilih, bukan sertifikasi bahwa kumpulan data itu sendiri bersifat otoritatif.
Bagi keuangan dan audit perusahaan, hal ini mengalihkan perhatian dari pembuatan bukti ke tata kelola komitmen. Perkembangan yang patut diamati dalam ekosistem $SXT yang lebih luas adalah apakah penerapan menjadikan pengelolaan komitmen independen sebagai bagian standar dari pelaporan, alih-alih menyerahkannya kepada masing-masing verifier.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Batas verifikasi bukti: README resmi GitHub Enterprise secara eksplisit menyatakan bahwa bukti terverifikasi menetapkan kebenaran SQL atas data yang dikomitmenkan, bukan kebenaran komitmen itu sendiri.
* Contoh data palsu: README mengonfirmasi bahwa server yang menyediakan komitmen dan buktinya sendiri dapat menghasilkan bukti yang valid secara matematis atas data palsu.
* Verifikasi independen: README menyebutkan komitmen yang disematkan secara lokal, pembagian lebih awal kepada auditor, catatan kepatuhan, dan penambatan on-chain sebagai cara untuk menetapkan komitmen tepercaya.