#bitcoinwalletsignatureflawexploitablewithinseconds
🚨🔐 Menurut penelitian terbaru para peneliti Belgia, kesalahan penggunaan ulang nonce pada tanda tangan di dompet Bitcoin dapat dieksploitasi oleh bot otomatis dalam hitungan detik.
Para peneliti Universitas Liège, Vincent Jacquot dan Benoit Donnet, melalui eksperimen langsung menunjukkan betapa cepatnya dompet dikuras ketika angka acak yang seharusnya hanya digunakan sekali dalam transaksi kriptografi (nonce) digunakan kembali. Selain itu, setelah memindai data historis, tim menemukan bahwa kesalahan ini membahayakan ribuan dompet dengan nilai puncak total 106 juta dolar.
📌 Detail Utama
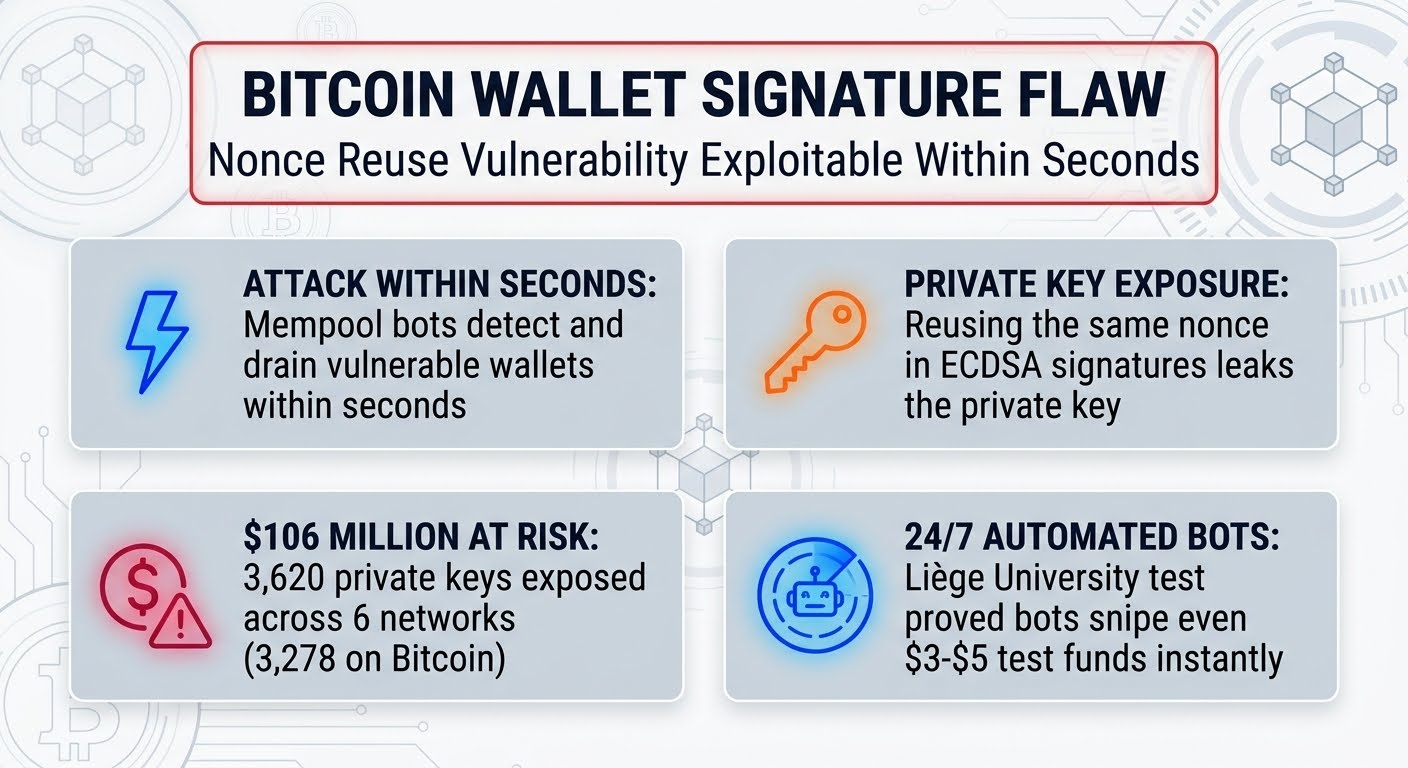
⚡ Serangan dalam Hitungan Detik: Setelah memasukkan saldo uji sebesar 3–5 dolar ke dompet Bitcoin yang sengaja mereka buat rentan, lalu menandatangani transaksi dengan angka acak yang sama (nonce), bot serangan otomatis mulai beraksi dalam hitungan detik. Setidaknya dua bot berbeda bersaing untuk merebut dana di mempool.🔑 Bagaimana Kunci Privat Dicuri? Dalam metode tanda tangan ECDSA, ketika kunci privat yang sama menggunakan angka acak (nonce) yang sama pada dua transaksi berbeda, kunci privat rahasia dompet dapat dihitung secara langsung menggunakan data publik di blockchain.💰 Risiko Senilai 106 Juta Dolar: Tim yang memindai jaringan Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash, dan Dash menemukan 3.620 kunci privat (3.278 di antaranya di jaringan Bitcoin) yang terekspos akibat kesalahan ini. Total saldo alamat-alamat ini pada masa puncaknya mencapai sekitar 106 juta dolar.🤖 Bot yang Siaga 24/7: Penelitian ini membuktikan bahwa alih-alih menargetkan orang tertentu, para penyerang menggunakan perangkat lunak otomatis yang terus-menerus memindai jaringan blockchain dan mempool, lalu langsung menguangkan kesalahan sekecil apa pun dalam keacakan (entropi).
$BTCDOM $BLESS $SKY
🚨🔐 Menurut penelitian terbaru para peneliti Belgia, kesalahan penggunaan ulang nonce pada tanda tangan di dompet Bitcoin dapat dieksploitasi oleh bot otomatis dalam hitungan detik.
Para peneliti Universitas Liège, Vincent Jacquot dan Benoit Donnet, melalui eksperimen langsung menunjukkan betapa cepatnya dompet dikuras ketika angka acak yang seharusnya hanya digunakan sekali dalam transaksi kriptografi (nonce) digunakan kembali. Selain itu, setelah memindai data historis, tim menemukan bahwa kesalahan ini membahayakan ribuan dompet dengan nilai puncak total 106 juta dolar.
📌 Detail Utama
⚡ Serangan dalam Hitungan Detik: Setelah memasukkan saldo uji sebesar 3–5 dolar ke dompet Bitcoin yang sengaja mereka buat rentan, lalu menandatangani transaksi dengan angka acak yang sama (nonce), bot serangan otomatis mulai beraksi dalam hitungan detik. Setidaknya dua bot berbeda bersaing untuk merebut dana di mempool.🔑 Bagaimana Kunci Privat Dicuri? Dalam metode tanda tangan ECDSA, ketika kunci privat yang sama menggunakan angka acak (nonce) yang sama pada dua transaksi berbeda, kunci privat rahasia dompet dapat dihitung secara langsung menggunakan data publik di blockchain.💰 Risiko Senilai 106 Juta Dolar: Tim yang memindai jaringan Bitcoin, Ethereum, Dogecoin, Litecoin, Bitcoin Cash, dan Dash menemukan 3.620 kunci privat (3.278 di antaranya di jaringan Bitcoin) yang terekspos akibat kesalahan ini. Total saldo alamat-alamat ini pada masa puncaknya mencapai sekitar 106 juta dolar.🤖 Bot yang Siaga 24/7: Penelitian ini membuktikan bahwa alih-alih menargetkan orang tertentu, para penyerang menggunakan perangkat lunak otomatis yang terus-menerus memindai jaringan blockchain dan mempool, lalu langsung menguangkan kesalahan sekecil apa pun dalam keacakan (entropi).
$BTCDOM $BLESS $SKY