


Kelompok pemeras yang dikenal sebagai n0n memublikasikan catatan pemasaran pelanggan yang terkait dengan JPMorgan Chase, Visa, dan Mastercard pada 19 November 2026, setelah tenggat ultimatum 48 jam mereka berakhir. Ketiga perusahaan menelusuri penyebab insiden tersebut hingga ke penyedia layanan eksternal dan memastikan bahwa sistem pembayaran mereka tidak diretas. Namun, catatan pemasaran yang dirilis itu mungkin memungkinkan para kriminal melancarkan serangan phishing yang meyakinkan terhadap pelanggan.
Ribuan email, tanpa nomor kartu
RansomNews mencatat tiga unggahan di situs kebocoran n0n pada 16 November pukul 16:27 UTC. Berkas-berkas tersebut dirilis ke publik tiga hari kemudian, pada 19 November.
Menurut Cybernews, berkas JPMorgan memuat hampir 16.000 alamat email pemegang kartu Reserve. Reuters mengatakan pihaknya juga menemukan sekitar 124 alamat email karyawan.
Untuk Visa, berkas tersebut memuat lebih dari 6.000 pelanggan premium. Sementara berkas Mastercard memuat sekitar 2.000 entri, Cybernews menyoroti bahwa catatan yang strukturnya buruk kemungkinan merupakan data uji.
Semua dataset yang dilaporkan disebut tidak berisi nomor kartu pembayaran. Reuters tidak dapat memverifikasi secara independen keaslian data yang dimaksud.
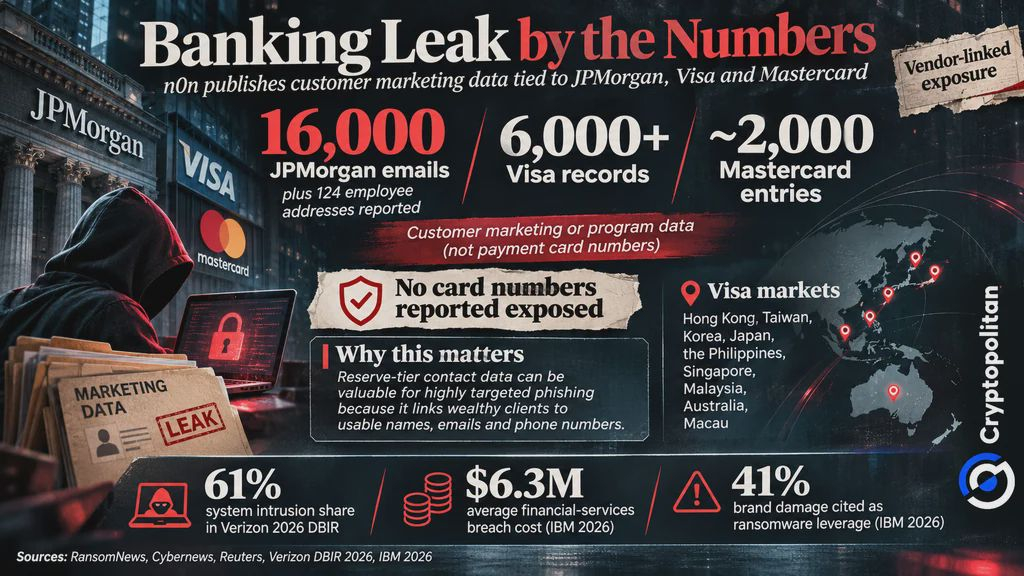 Kebocoran Data JPMorgan, Visa, dan Mastercard: Angka-Angka Utama di Balik Serangan Siber n0n
Vendor disalahkan, jalur pembayaran tetap aman
Menurut JPMorgan, pelanggaran tersebut terkait dengan penyedia layanan eksternal, bukan sistem bank itu sendiri. Bank tersebut memberi tahu Reuters pada 19 November:
“Kami meyakini para penyerang mengakses data pemasaran tertentu yang disimpan oleh vendor-vendor tersebut.”
JPMorgan juga mengumumkan bahwa mereka akan menghubungi pelanggan yang terdampak.
Pada 17 November, Visa memberikan penjelasan serupa dan menyebut penyedia layanannya dari kawasan Asia Pasifik. Perusahaan tersebut menegaskan:
“Sistem Visa tidak terlibat dan tidak terdampak.”
Mastercard juga mendeteksi risiko yang melibatkan vendor eksternal yang menjalankan salah satu program manfaat bagi pelanggannya. Perusahaan tersebut mengatakan dalam pernyataan yang diterbitkan pada 19 November:
“Jaringan pembayaran Mastercard maupun kemampuan masyarakat untuk menggunakan kartu mereka tidak terdampak.”
Meskipun perusahaan-perusahaan tersebut mengakui bahwa mereka menghadapi masalah terkait vendor pihak ketiga, tidak satu pun mengungkapkan nama vendor yang terdampak.
Berkas JPMorgan adalah direktori orang-orang kaya
JPMorgan Reserve adalah kartu kredit eksklusif yang hanya ditujukan bagi klien tertentu dengan dana investasi setidaknya $10 juta di bank tersebut.
Hal ini membuat catatan yang bocor sangat berguna bagi penipu. Bahkan tanpa nomor kartu, penjahat dapat menggunakan nama, alamat email, dan nomor telepon untuk menyamar sebagai staf bank dan mengirim pesan phishing yang meyakinkan.
Informasi dari Visa menimbulkan ancaman serupa di sembilan negara kawasan Asia-Pasifik, khususnya Hong Kong, Taiwan, Korea, Jepang, Filipina, Singapura, Malaysia, Australia, dan Makau.
Satu pemasok, banyak nama di situs kebocoran
Ketiga dataset tersebut mungkin berasal dari penyedia yang sama. Peneliti Cybernews Aras Nazarovas menemukan kemiripan dalam format berkasnya, meskipun tidak satu pun perusahaan mengonfirmasi sumber yang sama.
SOCRadar juga telah mendokumentasikan aktivitas pemerasan n0n. Insiden ini menunjukkan bagaimana pelanggaran pada satu penyedia layanan dapat mengekspos informasi pelanggan yang terkait dengan beberapa perusahaan keuangan besar.
Mengapa pelanggaran di vendor terus berdampak pada bank
Keamanan pihak ketiga semakin menjadi perhatian lembaga keuangan. Laporan Verizon tahun 2026 menemukan bahwa penyedia eksternal terlibat dalam 48% pelanggaran.
Konsekuensi finansialnya bisa sangat besar. IBM memperkirakan biaya rata-rata pelanggaran di sektor jasa keuangan mencapai $6,3 juta. Risetnya juga menemukan bahwa kerusakan reputasi merek digunakan sebagai alat tawar dalam 41% kasus ransomware. Sementara itu, Visa melaporkan peningkatan insiden pihak ketiga sebesar 62%.
Masalah ini tidak hanya terjadi di sektor perbankan. Cryptopolitan melaporkan bahwa para peretas dikabarkan berusaha menjual hampir 46.000 catatan karyawan TSMC seharga 3 BTC setelah insiden yang melibatkan vendor cloud.
Dalam kedua kasus, masalah yang sama muncul: perusahaan masih rentan terhadap pelanggaran apa pun yang melibatkan vendor pihak ketiga yang bertanggung jawab atas data sensitif.
Jangan hanya membaca berita kripto. Pahami juga. Berlanggananlah ke buletin kami. Gratis.