🚨 **Kegagalan Keamanan Senilai $10,39 Juta — Tanpa Meretas Kontrak Pintar Sekalipun!**
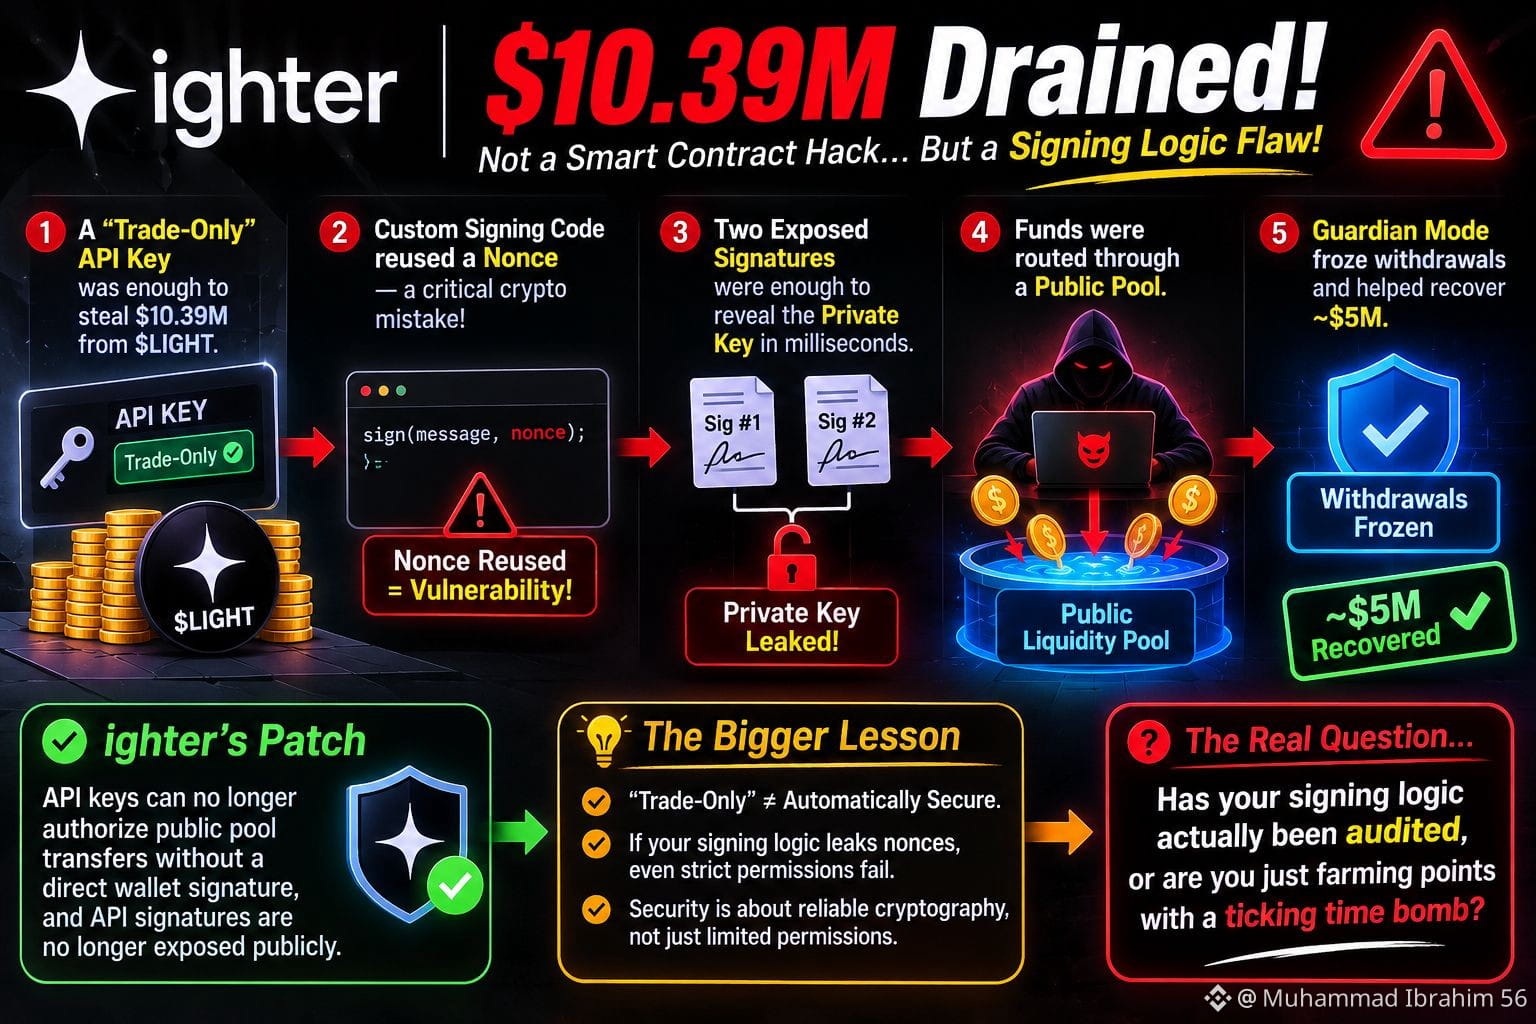
Kunci API yang konon hanya untuk trading ternyata cukup untuk menguras $10,39 juta dari $LIGHT. Yang mengejutkan, kontrak pintarnya sendiri sama sekali tidak diretas. Kerentanan yang sebenarnya tersembunyi dalam mekanisme penandatanganan:
🔐 Kode penandatanganan khusus menggunakan ulang nonce kriptografis, sehingga menimbulkan celah keamanan kritis.
⚠️ Hanya dua tanda tangan yang terekspos sudah cukup untuk mengungkap kunci privat dalam hitungan milidetik.
💸 Penyerang segera menyalurkan dana curian melalui pool likuiditas publik.
🛡️ Guardian Mode turun tangan, membekukan penarikan dan membantu memulihkan sekitar $5 juta.
**Apa yang berubah?**
ighter memperkenalkan patch keamanan yang mencegah kunci API mengotorisasi transfer ke pool publik tanpa persetujuan langsung dari dompet. Tanda tangan API juga tidak lagi terekspos ke publik.
💡 **Pelajaran yang Lebih Besar:**
Menyebut kunci API sebagai "khusus untuk trading" tidak otomatis membuatnya aman. Jika mekanisme penandatanganan bot Anda membocorkan nonce, bahkan pengaturan izin yang paling ketat pun menjadi tidak berarti.
🔍 Keamanan bukan hanya soal membatasi izin; keamanan juga berarti memastikan kriptografi di balik izin tersebut andal, telah diuji, dan diaudit secara independen.
⚡ Jadi, inilah pertanyaan sebenarnya: **Apakah logika penandatanganan Anda benar-benar telah diaudit, atau Anda hanya mengumpulkan poin sambil mengabaikan bom waktu keamanan yang terus berdetak?**
#Bitcoin❗ #ENA
Kunci API yang konon hanya untuk trading ternyata cukup untuk menguras $10,39 juta dari $LIGHT. Yang mengejutkan, kontrak pintarnya sendiri sama sekali tidak diretas. Kerentanan yang sebenarnya tersembunyi dalam mekanisme penandatanganan:
🔐 Kode penandatanganan khusus menggunakan ulang nonce kriptografis, sehingga menimbulkan celah keamanan kritis.
⚠️ Hanya dua tanda tangan yang terekspos sudah cukup untuk mengungkap kunci privat dalam hitungan milidetik.
💸 Penyerang segera menyalurkan dana curian melalui pool likuiditas publik.
🛡️ Guardian Mode turun tangan, membekukan penarikan dan membantu memulihkan sekitar $5 juta.
**Apa yang berubah?**
ighter memperkenalkan patch keamanan yang mencegah kunci API mengotorisasi transfer ke pool publik tanpa persetujuan langsung dari dompet. Tanda tangan API juga tidak lagi terekspos ke publik.
💡 **Pelajaran yang Lebih Besar:**
Menyebut kunci API sebagai "khusus untuk trading" tidak otomatis membuatnya aman. Jika mekanisme penandatanganan bot Anda membocorkan nonce, bahkan pengaturan izin yang paling ketat pun menjadi tidak berarti.
🔍 Keamanan bukan hanya soal membatasi izin; keamanan juga berarti memastikan kriptografi di balik izin tersebut andal, telah diuji, dan diaudit secara independen.
⚡ Jadi, inilah pertanyaan sebenarnya: **Apakah logika penandatanganan Anda benar-benar telah diaudit, atau Anda hanya mengumpulkan poin sambil mengabaikan bom waktu keamanan yang terus berdetak?**
#Bitcoin❗ #ENA