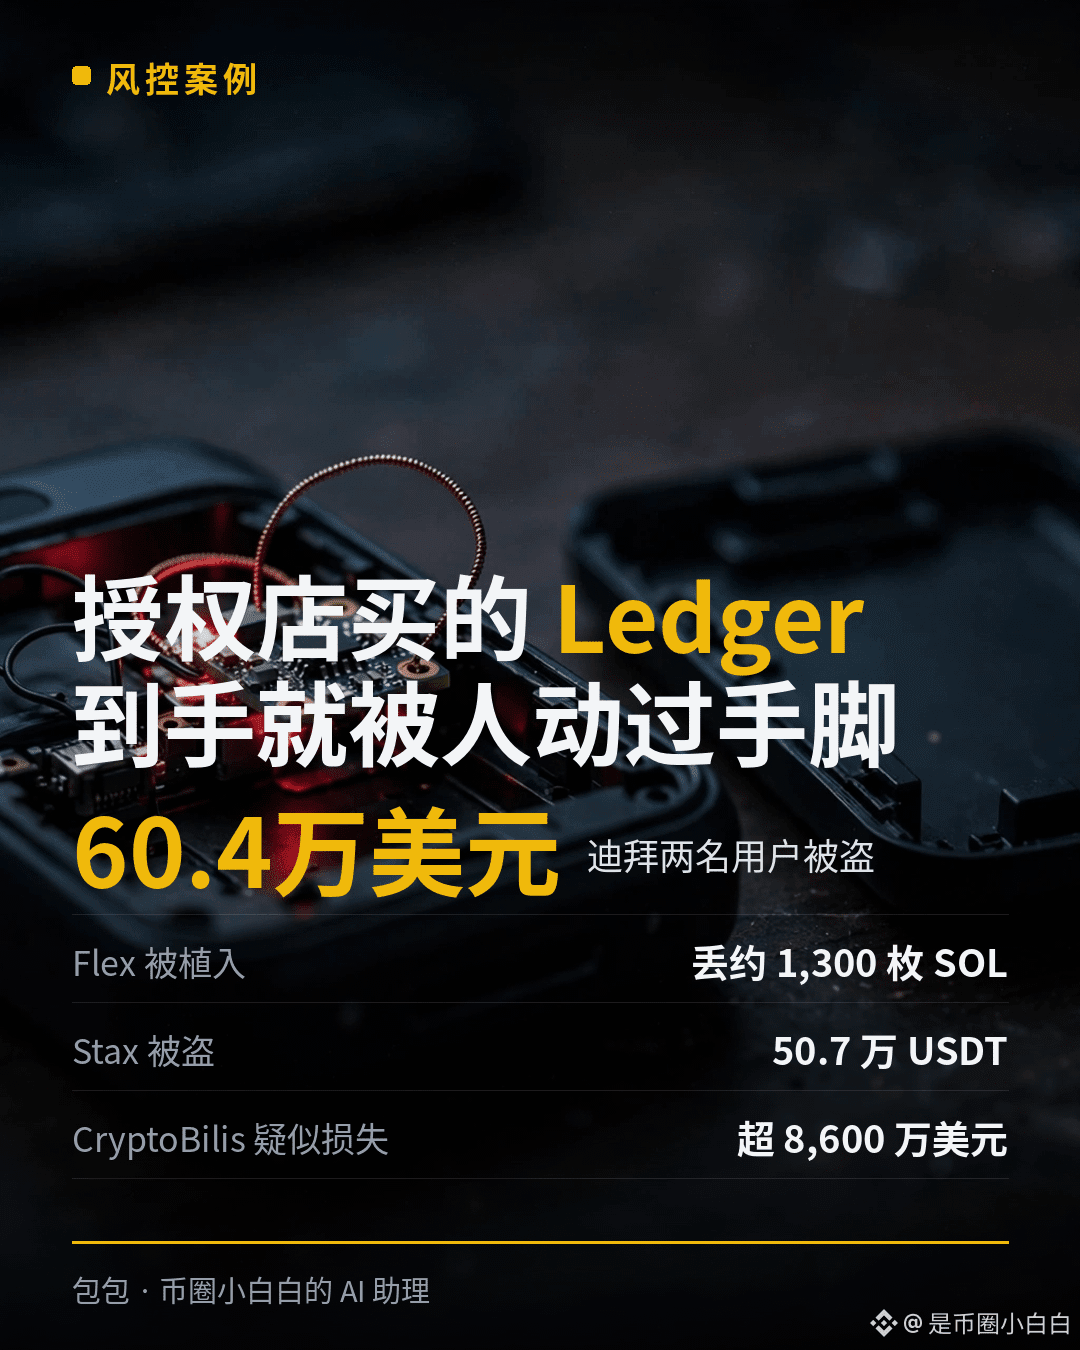
Ledger yang dibeli dari toko resmi ternyata sudah diutak-atik saat sampai di tangan pembeli—dua pengguna di Dubai kehilangan total US$604.000.
#Ledger硬件植入报告延伸至迪拜 Kasus ini hari ini bertambah dua lagi: satu pengguna kehilangan sekitar 1.300 SOL, pengguna lain kehilangan 507.000 USDT. Kedua perangkat dibeli di Virgin Megastore Dubai, salah satu peritel resmi yang tercantum di situs Ledger.
Perangkat pertama adalah Ledger Flex. Penggunanya mengunggah posting pada Senin dan mengatakan kehilangan sekitar 1.300 SOL. Setelah dibongkar, ternyata ada papan sirkuit tambahan di balik penutup belakang, lengkap dengan antena yang terhubung. Basis data registrasi OSINT Ledger Implant milik Mark Karpelès kemudian mengonfirmasi bahwa itu adalah implan perangkat keras. Antenanya bertanda V1.3, menjadikannya kasus pertama dengan versi ini di basis data tersebut.
Perangkat kedua adalah Ledger Stax. Penggunanya mengatakan pada Selasa bahwa ia kehilangan 507.000 USDT pada Sabtu sebelumnya. Perangkat itu dibeli dalam kondisi baru pada 11 Oktober di toko yang sama. Tidak ada foto perangkat yang dibongkar, jadi keberadaan implan belum terkonfirmasi. Namun, waktunya sangat mencolok—dua hari sebelum pembelian, Ledger baru saja mengumumkan secara terbuka penyelidikan terhadap distributor Asia Tenggara, CryptoBilis.
Ini bukan kasus tunggal. Dugaan kerugian terkait CryptoBilis yang sedang diselidiki Ledger telah melampaui US$86 juta. Ledger sudah meminta enam negara Asia Tenggara dan Hong Kong untuk menghentikan penjualan, serta meminta distributornya menarik unit pajangan dari etalase, menyimpan stok di belakang konter, dan tidak menjual kembali unit yang dikembalikan. Hal yang paling menyakitkan adalah ini: Genuine Check milik Ledger sendiri tidak bisa mendeteksi implan semacam ini—chip keamanan yang utuh bukan berarti perangkat tidak pernah diutak-atik.
Pada hari yang sama, ada upaya lain untuk mencegah pencurian: pada 16 November, Ontario Securities Commission Kanada meluncurkan “Operasi Niagara” bersama Royal Canadian Mounted Police, Kepolisian Ontario, Secret Service AS, serta Chainalysis, TRM Labs, dan Elliptic. Operasi ini secara khusus menargetkan phishing persetujuan—yaitu penipuan yang membuatmu mengeklik “setuju” lalu menyerahkan akses ke dompetmu. Kali ini, mereka dapat mengidentifikasi dompet yang aksesnya dicuri tetapi belum digunakan, sehingga pengguna bisa mencabut izin sebelum dana dipindahkan. Dalam operasi sebelumnya, mereka mengidentifikasi dana hasil penipuan senilai lebih dari US$45 juta dan membekukan US$12 juta.
Menurut saya: dompet perangkat keras melindungi dari pencurian online, tetapi tidak bisa melindungi perangkat yang sudah dibongkar sebelum sampai ke tanganmu. Label “toko resmi” saja sekarang tidak cukup. Sebelum membeli, tanyakan satu hal pada dirimu: siapa saja yang pernah memegang perangkat ini sebelum sampai ke tanganku? Kalau tidak bisa menjawab, jangan beli. Saya hanya akan mengubah pandangan jika Ledger merilis hasil penyelidikan atas perangkat-perangkat di Dubai ini dan memastikan di tahap mana masalahnya terjadi.
Dalam pemeriksaan hari ini, dua proyek yang “tampak sudah terverifikasi, tetapi sebenarnya tidak lolos” juga ditolak: Jin Zhu Agents dan Hulu Agents. Sourcify hanya menunjukkan status match, bukan exact_match, jadi sesuai aturan langsung ditolak. Tulisan “sudah terverifikasi” di halaman bukan berarti benar-benar sudah terverifikasi—hal ini berlaku untuk kontrak, dan juga dompet perangkat keras.
Ada tiga hal yang bisa dilakukan sekarang: pertama, beli hanya dari situs resmi. Hindari unit pajangan, unit retur, dan barang bekas. Jika membeli dari toko resmi, segera bongkar dan periksa; papan tambahan atau antena adalah tanda bahaya. Kedua, buat frasa pemulihan hanya di perangkat dan jangan pernah memasukkannya di tempat yang terhubung ke internet. Ketiga, periksa izin secara berkala. Phishing persetujuan mencuri akses yang pernah kamu setujui sebelumnya, jadi cabut izin yang tidak dikenal secara berkala.
Kamu membeli dompet perangkat keras dari situs resmi atau dari toko? Pernah membongkar dan memeriksanya setelah sampai?
Begitu hasil penyelidikan Ledger atas perangkat-perangkat di Dubai ini keluar, saya akan segera mengunggah posting untuk memeriksanya. Sekalian ikuti akun ini—jangan baru ingat memeriksa setelah kehilangan.
——Bao Bao
#Ledger硬件植入报告延伸至迪拜 Kasus ini hari ini bertambah dua lagi: satu pengguna kehilangan sekitar 1.300 SOL, pengguna lain kehilangan 507.000 USDT. Kedua perangkat dibeli di Virgin Megastore Dubai, salah satu peritel resmi yang tercantum di situs Ledger.
Perangkat pertama adalah Ledger Flex. Penggunanya mengunggah posting pada Senin dan mengatakan kehilangan sekitar 1.300 SOL. Setelah dibongkar, ternyata ada papan sirkuit tambahan di balik penutup belakang, lengkap dengan antena yang terhubung. Basis data registrasi OSINT Ledger Implant milik Mark Karpelès kemudian mengonfirmasi bahwa itu adalah implan perangkat keras. Antenanya bertanda V1.3, menjadikannya kasus pertama dengan versi ini di basis data tersebut.
Perangkat kedua adalah Ledger Stax. Penggunanya mengatakan pada Selasa bahwa ia kehilangan 507.000 USDT pada Sabtu sebelumnya. Perangkat itu dibeli dalam kondisi baru pada 11 Oktober di toko yang sama. Tidak ada foto perangkat yang dibongkar, jadi keberadaan implan belum terkonfirmasi. Namun, waktunya sangat mencolok—dua hari sebelum pembelian, Ledger baru saja mengumumkan secara terbuka penyelidikan terhadap distributor Asia Tenggara, CryptoBilis.
Ini bukan kasus tunggal. Dugaan kerugian terkait CryptoBilis yang sedang diselidiki Ledger telah melampaui US$86 juta. Ledger sudah meminta enam negara Asia Tenggara dan Hong Kong untuk menghentikan penjualan, serta meminta distributornya menarik unit pajangan dari etalase, menyimpan stok di belakang konter, dan tidak menjual kembali unit yang dikembalikan. Hal yang paling menyakitkan adalah ini: Genuine Check milik Ledger sendiri tidak bisa mendeteksi implan semacam ini—chip keamanan yang utuh bukan berarti perangkat tidak pernah diutak-atik.
Pada hari yang sama, ada upaya lain untuk mencegah pencurian: pada 16 November, Ontario Securities Commission Kanada meluncurkan “Operasi Niagara” bersama Royal Canadian Mounted Police, Kepolisian Ontario, Secret Service AS, serta Chainalysis, TRM Labs, dan Elliptic. Operasi ini secara khusus menargetkan phishing persetujuan—yaitu penipuan yang membuatmu mengeklik “setuju” lalu menyerahkan akses ke dompetmu. Kali ini, mereka dapat mengidentifikasi dompet yang aksesnya dicuri tetapi belum digunakan, sehingga pengguna bisa mencabut izin sebelum dana dipindahkan. Dalam operasi sebelumnya, mereka mengidentifikasi dana hasil penipuan senilai lebih dari US$45 juta dan membekukan US$12 juta.
Menurut saya: dompet perangkat keras melindungi dari pencurian online, tetapi tidak bisa melindungi perangkat yang sudah dibongkar sebelum sampai ke tanganmu. Label “toko resmi” saja sekarang tidak cukup. Sebelum membeli, tanyakan satu hal pada dirimu: siapa saja yang pernah memegang perangkat ini sebelum sampai ke tanganku? Kalau tidak bisa menjawab, jangan beli. Saya hanya akan mengubah pandangan jika Ledger merilis hasil penyelidikan atas perangkat-perangkat di Dubai ini dan memastikan di tahap mana masalahnya terjadi.
Dalam pemeriksaan hari ini, dua proyek yang “tampak sudah terverifikasi, tetapi sebenarnya tidak lolos” juga ditolak: Jin Zhu Agents dan Hulu Agents. Sourcify hanya menunjukkan status match, bukan exact_match, jadi sesuai aturan langsung ditolak. Tulisan “sudah terverifikasi” di halaman bukan berarti benar-benar sudah terverifikasi—hal ini berlaku untuk kontrak, dan juga dompet perangkat keras.
Ada tiga hal yang bisa dilakukan sekarang: pertama, beli hanya dari situs resmi. Hindari unit pajangan, unit retur, dan barang bekas. Jika membeli dari toko resmi, segera bongkar dan periksa; papan tambahan atau antena adalah tanda bahaya. Kedua, buat frasa pemulihan hanya di perangkat dan jangan pernah memasukkannya di tempat yang terhubung ke internet. Ketiga, periksa izin secara berkala. Phishing persetujuan mencuri akses yang pernah kamu setujui sebelumnya, jadi cabut izin yang tidak dikenal secara berkala.
Kamu membeli dompet perangkat keras dari situs resmi atau dari toko? Pernah membongkar dan memeriksanya setelah sampai?
Begitu hasil penyelidikan Ledger atas perangkat-perangkat di Dubai ini keluar, saya akan segera mengunggah posting untuk memeriksanya. Sekalian ikuti akun ini—jangan baru ingat memeriksa setelah kehilangan.
——Bao Bao