Pesanan palsu muncul, sehari kemudian muncul permintaan pembayaran
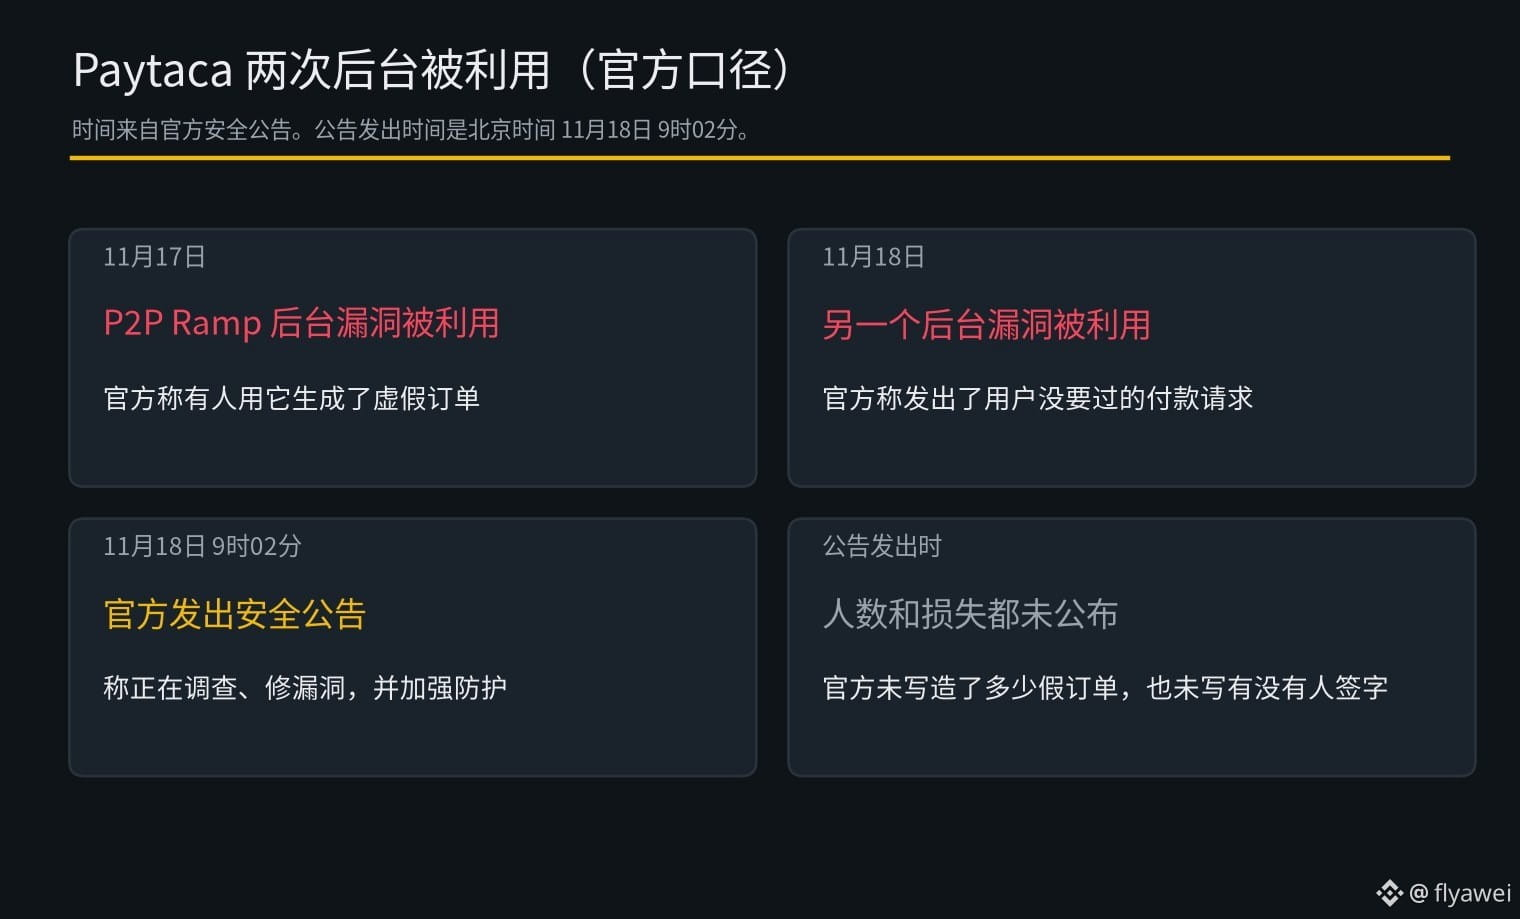
Dompet Bitcoin Cash Paytaca mengeluarkan pengumuman keamanan pada 18 November pukul 09.02 waktu Beijing. Disebutkan bahwa pada 17 November, seseorang memanfaatkan celah di sistem backend P2P Ramp untuk membuat pesanan palsu. Pada 18 November, celah lain di backend kembali dimanfaatkan untuk mengirim permintaan pembayaran yang tidak diminta pengguna.
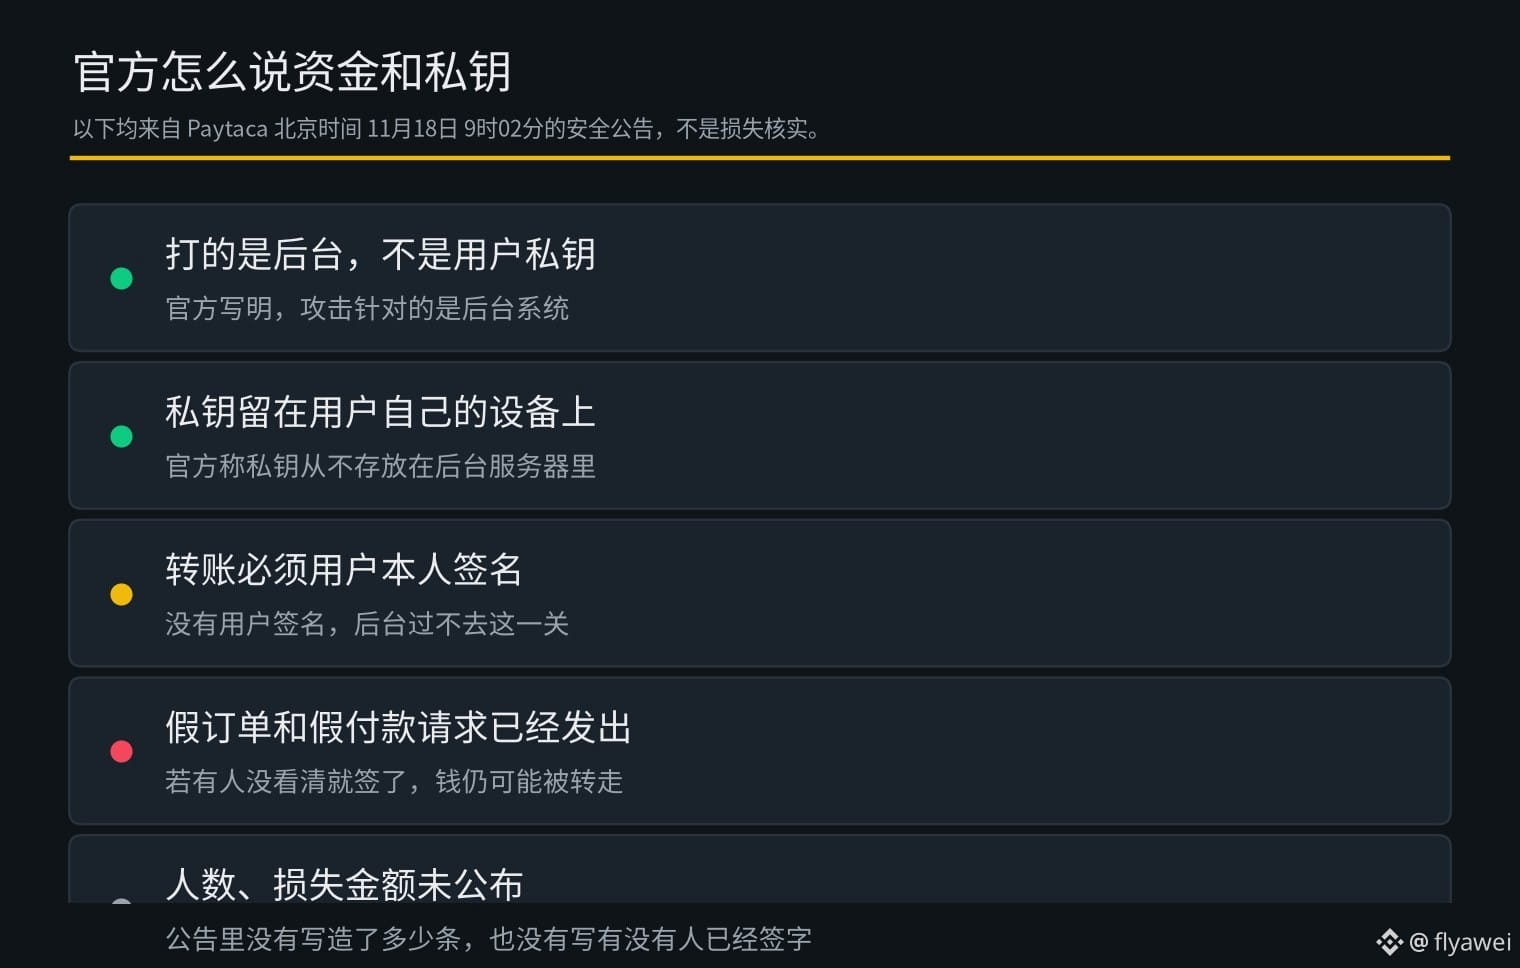
P2P Ramp adalah sarana bagi pengguna untuk membeli dan menjual Bitcoin Cash satu sama lain. Pihak resmi mengatakan bahwa kedua insiden tersebut hanya menyerang sistem backend. Kunci privat pengguna tetap tersimpan di perangkat mereka dan tidak pernah disimpan di server resmi. Untuk memindahkan uang, pelaku tetap membutuhkan tanda tangan pengguna.
Pihak resmi menyatakan sedang menyelidiki masalah ini, memperbaiki celah, dan memperkuat perlindungan. Saat pengumuman diterbitkan, mereka belum mengungkapkan berapa banyak pesanan palsu dan permintaan pembayaran yang dibuat, atau apakah ada orang yang sudah menandatanganinya dan apakah ada kerugian dana.
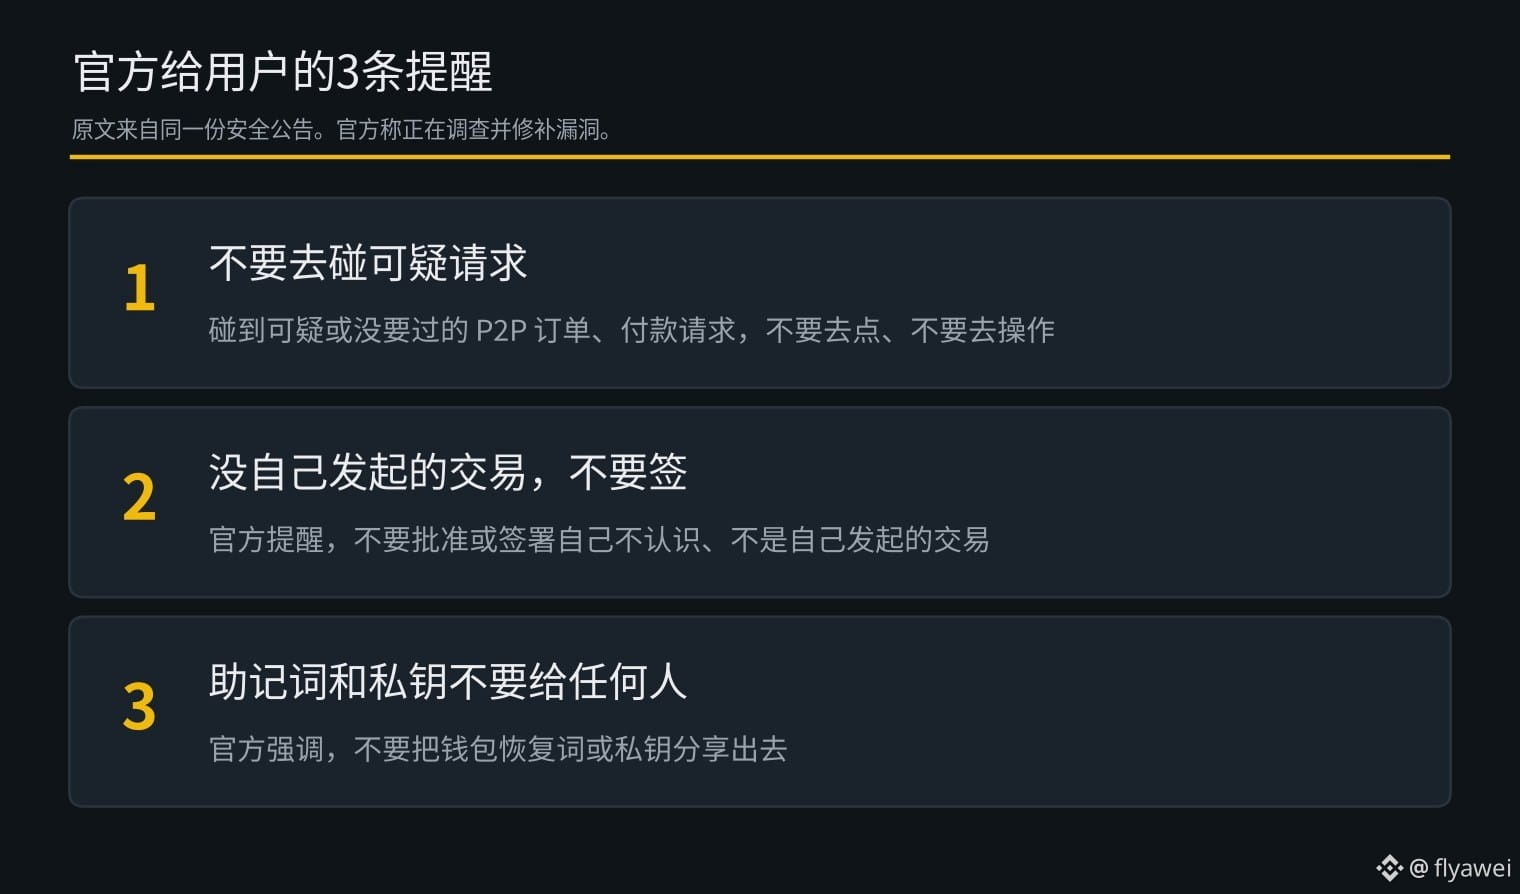
Pihak resmi mengingatkan pengguna agar tidak mengeklik atau menandatangani pesanan P2P dan permintaan pembayaran yang mencurigakan atau tidak diminta. Jangan pernah memberikan frasa pemulihan atau kunci privat kepada siapa pun.
Menurut saya, berdasarkan penjelasan pihak resmi, peretas yang berhasil masuk ke backend tetap tidak bisa memindahkan uang sendiri. Namun, jika seseorang menandatangani permintaan pembayaran palsu itu tanpa memeriksanya dengan saksama, uangnya tetap bisa hilang. Pengumuman tersebut belum menyebutkan jumlah orang yang terdampak maupun kerugiannya, jadi untuk saat ini, tolak saja permintaan yang sumbernya tidak jelas.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Kalau membeli kripto, beli hanya $BTC
Dompet Bitcoin Cash Paytaca mengeluarkan pengumuman keamanan pada 18 November pukul 09.02 waktu Beijing. Disebutkan bahwa pada 17 November, seseorang memanfaatkan celah di sistem backend P2P Ramp untuk membuat pesanan palsu. Pada 18 November, celah lain di backend kembali dimanfaatkan untuk mengirim permintaan pembayaran yang tidak diminta pengguna.
P2P Ramp adalah sarana bagi pengguna untuk membeli dan menjual Bitcoin Cash satu sama lain. Pihak resmi mengatakan bahwa kedua insiden tersebut hanya menyerang sistem backend. Kunci privat pengguna tetap tersimpan di perangkat mereka dan tidak pernah disimpan di server resmi. Untuk memindahkan uang, pelaku tetap membutuhkan tanda tangan pengguna.
Pihak resmi menyatakan sedang menyelidiki masalah ini, memperbaiki celah, dan memperkuat perlindungan. Saat pengumuman diterbitkan, mereka belum mengungkapkan berapa banyak pesanan palsu dan permintaan pembayaran yang dibuat, atau apakah ada orang yang sudah menandatanganinya dan apakah ada kerugian dana.
Pihak resmi mengingatkan pengguna agar tidak mengeklik atau menandatangani pesanan P2P dan permintaan pembayaran yang mencurigakan atau tidak diminta. Jangan pernah memberikan frasa pemulihan atau kunci privat kepada siapa pun.
Menurut saya, berdasarkan penjelasan pihak resmi, peretas yang berhasil masuk ke backend tetap tidak bisa memindahkan uang sendiri. Namun, jika seseorang menandatangani permintaan pembayaran palsu itu tanpa memeriksanya dengan saksama, uangnya tetap bisa hilang. Pengumuman tersebut belum menyebutkan jumlah orang yang terdampak maupun kerugiannya, jadi untuk saat ini, tolak saja permintaan yang sumbernya tidak jelas.
Bagi pemula, sebaiknya lebih banyak mengamati dan jangan terburu-buru bertindak. Kalau membeli kripto, beli hanya $BTC