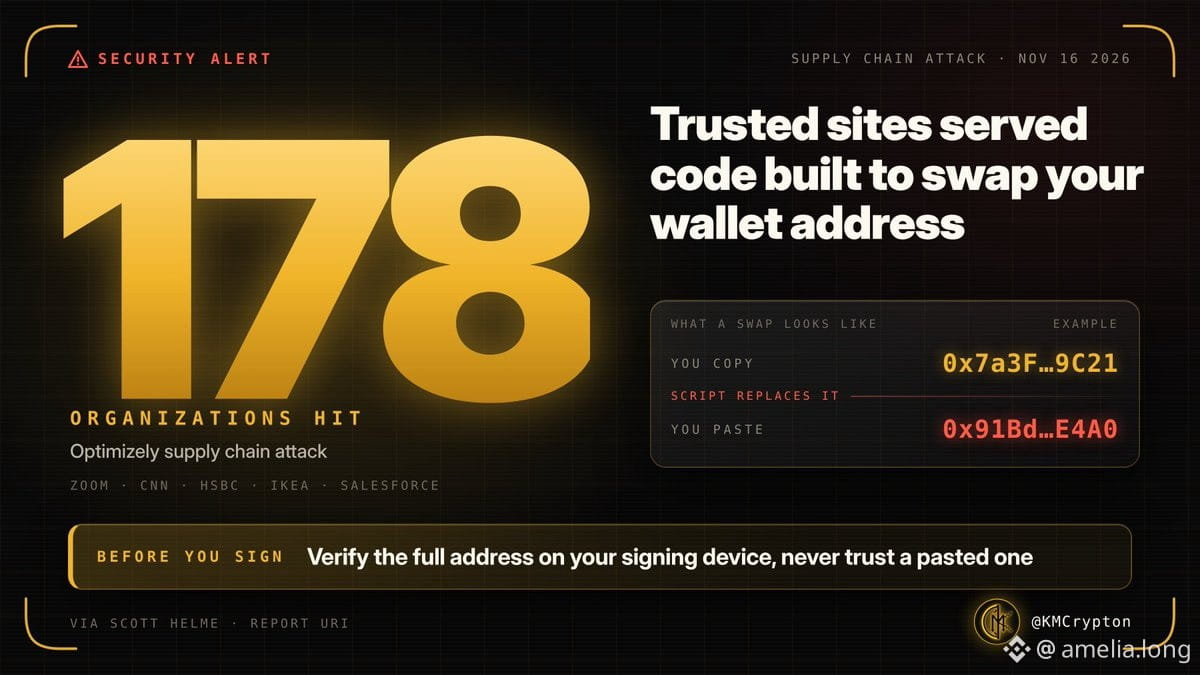
178 situs tepercaya baru saja menyebarkan malware minggu ini. Jika Anda menyalin alamat dompet, Anda mungkin terkena dampaknya.
Senin: Skrip Optimizely diretas. Alamat $BTC/$ETH ditukar di situs Zoom, CNN, dan HSBC. Skimmer kartu disebarkan. iPhone model lama menjadi sasaran. Anda tidak melakukan kesalahan dengan mengeklik sesuatu—situsnya sendiri yang telah disusupi.
WhatsApp sejak akhir Oktober: Akun-akun yang diretas mengirim dokumen pembayaran palsu ke kontak. Badan siber Singapura mengeluarkan peringatan. Pengguna desktop/web terkena dampak parah. File itu berasal dari seseorang yang Anda kenal—itulah jebakannya.
Telegram minggu lalu: Widget HTML baru untuk bot. Para peneliti menunjukkan celah yang memungkinkan eksekusi kode. Kaspersky menduga ada kaitannya dengan WebRAT. Durov membantahnya. Masih dalam penyelidikan, belum terkonfirmasi, tetapi mencurigakan.
Yang sebaiknya dilakukan:
Periksa alamat lengkap di dompet perangkat keras Anda sebelum menandatangani transaksi. Jangan pernah lagi memercayai hasil tempel.
Jangan buka file ZIP/EXE/ISO yang tidak Anda duga, bahkan jika dikirim teman. Akun mereka mungkin telah diretas. Jika terasa mencurigakan, hubungi mereka.
Matikan unduh otomatis di WhatsApp (Penyimpanan dan Data) dan Telegram (Data dan Penyimpanan).
Aktifkan 2FA di kedua aplikasi. Periksa Perangkat Tertaut di WhatsApp dan Perangkat di Telegram, lalu hapus perangkat yang tidak dikenal.
Hindari widget Telegram dan interaksi dengan bot sembarangan sampai masalah ini teratasi.
Jika sebuah situs tiba-tiba meminta Anda memasang aplikasi, ekstensi, atau profil, segera tutup situs tersebut.
Selalu perbarui ponsel dan aplikasi.
Serangan-serangan ini tak lagi menyasar eksploitasi yang tidak dikenal. Mereka menyalahgunakan platform yang sudah Anda percayai.
Senin: Skrip Optimizely diretas. Alamat $BTC/$ETH ditukar di situs Zoom, CNN, dan HSBC. Skimmer kartu disebarkan. iPhone model lama menjadi sasaran. Anda tidak melakukan kesalahan dengan mengeklik sesuatu—situsnya sendiri yang telah disusupi.
WhatsApp sejak akhir Oktober: Akun-akun yang diretas mengirim dokumen pembayaran palsu ke kontak. Badan siber Singapura mengeluarkan peringatan. Pengguna desktop/web terkena dampak parah. File itu berasal dari seseorang yang Anda kenal—itulah jebakannya.
Telegram minggu lalu: Widget HTML baru untuk bot. Para peneliti menunjukkan celah yang memungkinkan eksekusi kode. Kaspersky menduga ada kaitannya dengan WebRAT. Durov membantahnya. Masih dalam penyelidikan, belum terkonfirmasi, tetapi mencurigakan.
Yang sebaiknya dilakukan:
Periksa alamat lengkap di dompet perangkat keras Anda sebelum menandatangani transaksi. Jangan pernah lagi memercayai hasil tempel.
Jangan buka file ZIP/EXE/ISO yang tidak Anda duga, bahkan jika dikirim teman. Akun mereka mungkin telah diretas. Jika terasa mencurigakan, hubungi mereka.
Matikan unduh otomatis di WhatsApp (Penyimpanan dan Data) dan Telegram (Data dan Penyimpanan).
Aktifkan 2FA di kedua aplikasi. Periksa Perangkat Tertaut di WhatsApp dan Perangkat di Telegram, lalu hapus perangkat yang tidak dikenal.
Hindari widget Telegram dan interaksi dengan bot sembarangan sampai masalah ini teratasi.
Jika sebuah situs tiba-tiba meminta Anda memasang aplikasi, ekstensi, atau profil, segera tutup situs tersebut.
Selalu perbarui ponsel dan aplikasi.
Serangan-serangan ini tak lagi menyasar eksploitasi yang tidak dikenal. Mereka menyalahgunakan platform yang sudah Anda percayai.