


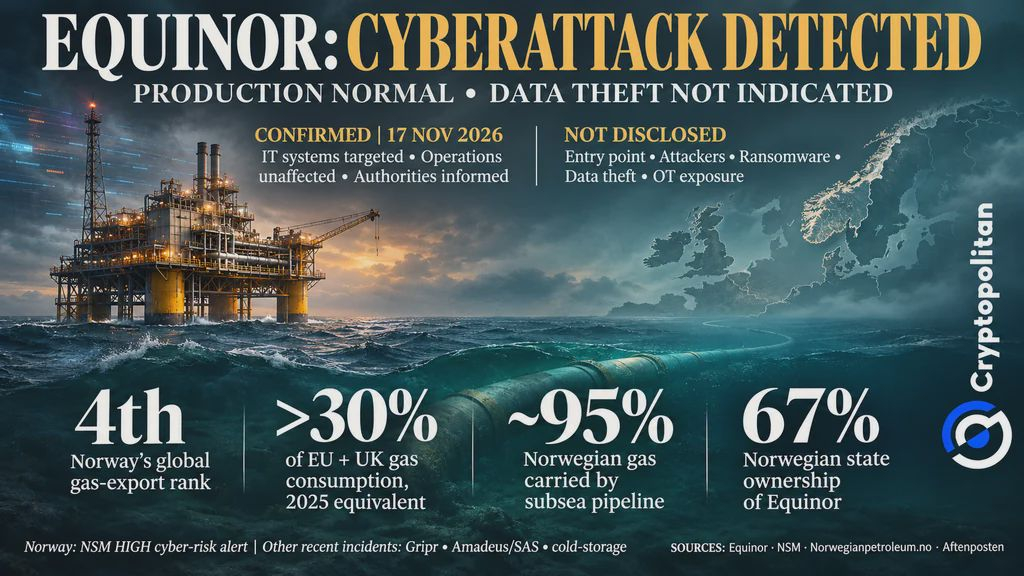
Equinor, perusahaan energi internasional yang berkantor pusat di Norwegia, mengatakan pada 17 November 2026 bahwa beberapa sistem TI-nya sedang diserang siber. Produksi minyak dan gas tetap normal, dan perusahaan tidak menemukan tanda-tanda pencurian data. Insiden ini mendapat perhatian besar karena Norwegia merupakan pemasok gas utama bagi Eropa.
Hal-hal yang telah dan belum dikonfirmasi Equinor
Dalam pernyataannya pada 17 November, Equinor menyebut serangan siber tersebut masih berlangsung. Perusahaan mengatakan telah mengerahkan sumber daya untuk menghentikan serangan dan sedang memberi tahu pihak berwenang terkait. Equinor juga menyatakan:
Tidak ada indikasi bahwa data telah dicuri. Serangan tersebut tidak memengaruhi operasi dan produksi Equinor.
Pernyataan itu tidak menyebutkan siapa penyerangnya, bagaimana mereka berhasil masuk, atau apakah ada malware yang terlibat. Equinor juga tidak mengatakan apakah sistem kontrol industrinya terdampak dengan cara apa pun. Meskipun perusahaan menyatakan tidak ada indikasi pencurian data, penilaian awal tidak mengesampingkan kemungkinan hal itu terjadi.
 Serangan siber terhadap TI Equinor: produksi gas Norwegia tidak terdampak
Ketika pembobolan TI masih bisa menjangkau mesin
Equinor mengonfirmasi serangan terhadap sistem teknologi informasinya (TI), yang menangani email, perangkat lunak bisnis, dan data perusahaan. Namun, perusahaan belum mengatakan apakah penyerang berhasil menjangkau sistem yang mengendalikan mesinnya. Sistem tersebut termasuk dalam teknologi operasional (OT), yang mencakup sensor, pengendali, dan sistem rekayasa. Serangan terhadap sistem TI tidak serta-merta memberi penyerang kendali atas sistem OT.
Sistem TI dan OT memiliki tujuan yang berbeda, tetapi bukan berarti jaringan keduanya sepenuhnya terpisah. Kredensial login bersama, koneksi kontraktor, dan keamanan jaringan yang lemah dapat memberi penyerang cara untuk berpindah di antara keduanya. Penilaian Dragos pada 2026 menunjukkan bahwa 29% perusahaan di sektor minyak dan gas sangat kurang memisahkan TI dan OT. Studi yang lebih luas tentang serangan siber oleh Verizon pada 2026 menunjukkan bahwa kerentanan perangkat lunak digunakan untuk memperoleh akses awal dalam 31% serangan.
Kedua laporan tersebut tidak merinci apa yang terjadi di Equinor. Serangan terhadap sistem TI, dengan sendirinya, tidak menunjukkan bahwa operasi terganggu atau bahwa penyerang mampu mengambil alih kendali mesin apa pun. Perkembangan semacam itu memerlukan bukti yang berbeda.
Norwegia berada pada tingkat siaga siber tertinggi yang diumumkan secara terbuka
Norwegia sudah berada dalam siaga siber tinggi ketika Equinor mengungkapkan serangan tersebut. Pada 27 Oktober, Otoritas Keamanan Nasional (NSM) menaikkan tingkat risiko siber negara itu menjadi TINGGI, tingkat tertinggi kedua dari lima tingkat. Badan tersebut untuk pertama kalinya mengumumkan penilaiannya kepada publik. NSM juga melaporkan bahwa operasi siber yang berhasil menargetkan organisasi Norwegia meningkat tiga kali lipat dalam enam bulan.
Aftenposten melaporkan insiden lain yang melibatkan data yang dicuri dari Gripr, catatan penumpang SAS yang bocor melalui Amadeus, serta suhu pendingin yang dimanipulasi di sebuah gudang di Enebakk. Tidak ada bukti publik yang mengaitkan insiden-insiden ini dengan Equinor atau satu sama lain.
Mengapa gangguan pasokan di Norwegia akan menjadi masalah bagi Eropa
Dampaknya bisa meluas melampaui Norwegia jika serangan siber mengganggu produksi gas. Norwegia adalah eksportir gas terbesar keempat di dunia. Ekspornya pada 2025 setara dengan lebih dari 30% konsumsi gas Uni Eropa dan Inggris. Sekitar 95% gas Norwegia disalurkan melalui pipa bawah laut. Negara Norwegia juga memiliki 67% saham Equinor.
Belum ada laporan gangguan pasokan. Namun, IEA memperingatkan bahwa Eropa memasuki musim dingin 2026–27 dengan cadangan gas yang sangat rendah. Gangguan berkepanjangan dapat memperketat pasokan dan mendorong kenaikan harga. Hal itu masih merupakan risiko potensial, bukan dampak yang telah diamati dari serangan siber terhadap Equinor.
Gema insiden Colonial Pipeline
Insiden Colonial Pipeline menggambarkan bagaimana serangan terhadap sistem TI perusahaan dapat memengaruhi pengiriman minyak dan gas tanpa mengganggu sistem kendali industri. Setelah serangan ransomware pada 2021, operator jaringan pipa tersebut menghentikan operasinya sementara sebagai langkah pencegahan. Seperti dilaporkan Cryptopolitan, Colonial membayar tebusan sebesar $4,4 juta dalam Bitcoin. Pejabat AS kemudian berhasil menyita kembali $2,3 juta dari jumlah tersebut.
Laporan keamanan siber menunjukkan bahwa perusahaan industri terus menghadapi tekanan yang cukup besar. Dragos mencatat 1.266 insiden ransomware industri pada Q3 2026, naik 11% dari kuartal sebelumnya. Namun, Dragos tidak menemukan kasus operator ransomware yang secara langsung memanipulasi sistem kendali industri.
Laporan Zscaler menunjukkan peningkatan pencurian data akibat ransomware sebesar lebih dari 275% antara April 2025 dan Maret 2026. Kedua laporan tersebut tidak memberikan informasi apa pun tentang kejadian dalam kasus Equinor. Seberapa luas serangan itu masih perlu ditentukan.
Para pakar kripto terpintar sudah membaca buletin kami. Mau ikut? Bergabunglah dengan mereka.